
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
هجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubthedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415

CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

مشاركة

Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

عرض المستودع
29639منذ 3 سنواتتمت المراجعة من قبل Kitploit

Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415

  1. RG-EW1200G ثغرة تنفيذ الأوامر عن بُعد في الخلفية (CVE-2023-3306)
  2. CVE-2023-4169 تعديل كلمة مرور تعسفي غير مصرح به (CVE-2023-4169)
  3. تجاوز تسجيل الدخول لـ Ruijie RG-EW1200G (CVE-2023-4415)

تنبيه

لقد قمت بتطوير أداة للاختبار المحلي وتطوير إثبات المفهوم (POC)، وهي مخصصة للمرجعية الفنية التعليمية فقط. يرجى عدم استخدامها لأغراض غير قانونية. أي عواقب وخسائر مباشرة أو غير مباشرة ناتجة عن استخدام الأفراد أو المنظمات للمعلومات الواردة في هذه المقالة تقع على عاتق المستخدم نفسه، ولا علاقة لها بالمؤلف!!! لقد قمت بتطوير أداة للاختبار المحلي وتطوير إثبات المفهوم (POC)، وهي للتعلم الفني والمرجعية فقط. من فضلك لا تستخدمها لأغراض غير قانونية. أي عواقب وخسائر مباشرة أو غير مباشرة ناجمة عن استخدام الأفراد أو المؤسسات للمعلومات الواردة في هذه المقالة هي مسؤولية المستخدم نفسه وليس للمؤلف أي علاقة بها!!!
1697433220057

الوصف

Ruijie Network هي علامة تجارية لحلول اتصالات البيانات. تلتزم Ruijie Network بمسار البحث والتطوير المستقل، وتسلك طريقًا تنمويًا فريدًا في سوق معدات الشبكات شديد التنافسية من خلال «الابتكار القائم على السيناريو». منذ تأسيسها، جعلت Ruijie Network مهمتها تتمثل في «النهوض بتطوير تكنولوجيا الشبكات، ومواكبة موجة تطبيقات الشبكات، ودمج التكنولوجيا بالتطبيقات، وتعزيز التقدم الاجتماعي».

التثبيت

فقط قم بتثبيت مكتبة requests

pip install -r requirements.txt

استخدام الأدوات

python 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py -h
usage: 锐捷RG-EW1200G登录绕过(CVE-2023-4415).py [-h] (-u URL | -f FILE) [--random-agent RANDOM_AGENT | -a USERAGENT]
                                          [-d DELAY] [-t THREAD] [--proxy PROXY]

Ruijie RG-EW1200G: login bypass(CVE-2023-4415) & RCE(CVE-2023-3306) & anonymous reset password(CVE-2023-4169)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --random-agent RANDOM_AGENT
                        Using random user agents
  -a USERAGENT, --useragent USERAGENT
                        Using the known User-agent
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy

بعد الحصول على صلاحيات تسجيل الدخول، يمكن تنفيذ العمليات التالية:
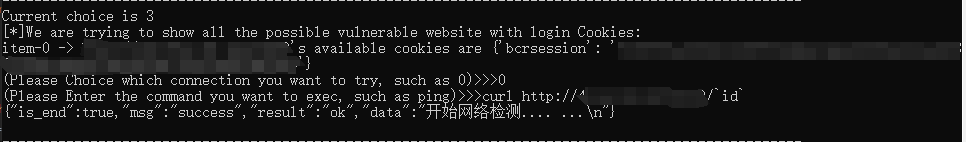
  • أدخل 0 للخروج من الاتصال!
  • أدخل 1 لعرض جميع ملفات تعريف الارتباط (الكوكيز) التي تم تسجيلها!
  • أدخل 2 لمحاولة تجاوز تسجيل الدخول للجهاز!
  • أدخل 3 لمحاولة تنفيذ الأوامر عن بُعد للتحكم في الجهاز!
  • أدخل 4 لمحاولة إعادة تعيين كلمة مرور المستخدم!

مثال

1697591593786 1697591619202
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →