
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
composer-CVE-2026-40261-CVE-2026-40176-PoC — إثبات مفهوم يوضح ثغرات حقن الأوامر في برنامج تشغيل Perforce الخاص بـ Composer، مع متجهين للهجوم واختبار قائم على Docker. | Kitploit
أدوات/GitHubGitHub/terminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالقيادة والسيطرةالتعلم والتعليم
GitHubterminat0r7031/composer-cve-2026-40261-cve-2026-40176-poc

composer-CVE-2026-40261-CVE-2026-40176-PoC

إثبات مفهوم يوضح ثغرات حقن الأوامر في برنامج تشغيل Perforce الخاص بـ Composer، مع متجهين للهجوم واختبار قائم على Docker.

عرض المستودع
239منذ 7 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    383
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

[!CAUTION] يحتوي هذا المستودع على كود إثبات المفهوم لثغرات CVE-2026-40261 وCVE-2026-40176 في Composer.

[!CAUTION] الكود مخصص للأغراض التعليمية والاختبارية فقط.

[!CAUTION] لا تستخدم هذا الكود في بيئات الإنتاج أو ضد أنظمة دون الحصول على إذن مناسب.

[!CAUTION] تأكد دائمًا من حصولك على إذن قبل اختبار أي ثغرات أمنية.

نظرة عامة

يوضح هذا المستودع ثغرتين في Composer تتعلقان بحقن الأوامر عبر برنامج تشغيل VCS الخاص بـ Perforce.

هناك ثلاثة نواقل للهجوم:

  1. الناقل 1 — الحقن عبر 'url' (يصبح -p ). لم يقم الكود القديم بتعقيم قيمة URL عند بناء سلسلة الأوامر لبرنامج تشغيل Perforce.
  2. الناقل 2 — الحقن عبر 'p4user' (يصبح -u ). كان الكود القديم يضيف قيمة المستخدم مباشرة إلى سلسلة الأوامر.

تفاصيل إثبات المفهوم

تحتوي ملفات composer.json.vector1 وcomposer.json.vector2 على الحمولات لكل من الناقلين. تم تصميم كل حمولة لتنفيذ أمر يقوم بإنشاء ملف في دليل /tmp، مما يثبت نجاح حقن الأوامر.

الاستخدام

لاختبار الثغرات، يمكنك اتباع الخطوات التالية. تأكد من تثبيت Docker على نظامك لتشغيل حاوية Composer.

1. حدد الناقل الذي تريد اختباره باستخدام ملف composer.json المقابل.

على سبيل المثال، لاختبار الناقل 1، انسخ composer.json.vector1 إلى composer.json عن طريق تشغيل:

cp composer.json.vector1 composer.json
Step-1

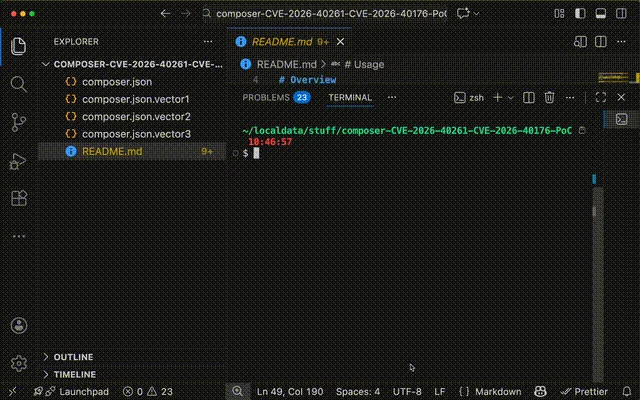
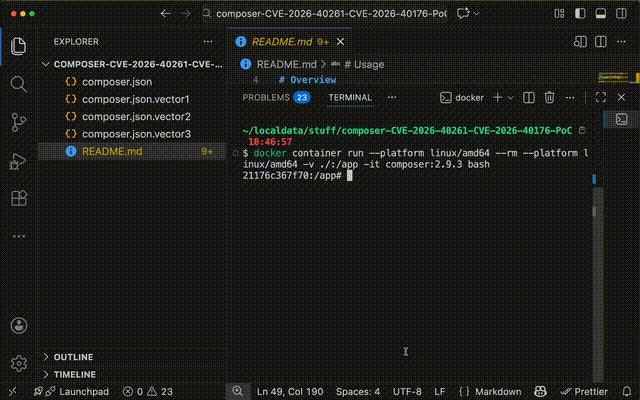
2. قم بتشغيل حاوية Composer بإصدار ضعيف من Composer يتضمن برنامج تشغيل Perforce الضعيف.

على سبيل المثال، باستخدام إصدار Composer 2.9.3 (الذي يعتبر ضعيفًا لكل من CVE-2026-40261 وCVE-2026-40176):

docker container run --rm --platform linux/amd64 -v ./:/app -it composer:2.9.3 bash
Step-2

3. داخل الحاوية، تحقق من عدم وجود ملف إثبات المفهوم قبل تشغيل الأمر:

ls -l /tmp/

توقع ألا يكون الملف الذي تم إنشاؤه بواسطة حقن الأوامر (مثل pwned_via_url أو pwned_via_user) موجودًا.
Step-3

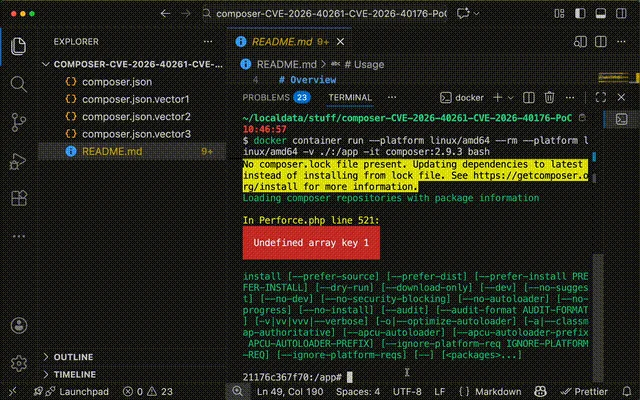
4. داخل الحاوية، قم بتشغيل أمر Composer لتفعيل الثغرة:

composer install --prefer-dist

Step-4

5. تحقق من تنفيذ الحمولة عن طريق التحقق من وجود الملف الذي تم إنشاؤه بواسطة حقن الأوامر:

ls -l /tmp/

توقع أن يكون الملف الذي تم إنشاؤه بواسطة حقن الأوامر (مثل pwned_via_url أو pwned_via_user) موجودًا الآن، مما يشير إلى نجاح حقن الأوامر.

Step-5

تنزيل الأداة