
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
DrayTek-Exploit — CVE-2022-23093 FreeBSD تجاوز سعة المكدس | Kitploit

أدوات/GitHubGitHub/symbolexe/draytek-exploit
تحليل الثغرات الأمنيةالاستغلالشيل كوداختبار الاختراقتطوير الحمولاتاستغلال الملفات الثنائية
GitHubsymbolexe/draytek-exploit

DrayTek-Exploit

CVE-2022-23093 FreeBSD تجاوز سعة المكدس

عرض المستودع
32منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-23093 تجاوز سعة المخزن المؤقت المستند إلى المكدس في FreeBSD

معلومات

⚠️ شيل كود المستخدم افتراضيًا هو FreeBSD/x86-64 - execve - 28 bytes from Gitsnik غيّره وضع الكود الخاص بك للبدء ⚠️

تفاصيل الثغرة

أداة ping، المستخدمة لطلب ICMP ECHO_RESPONSE من مضيف أو بوابة، تُستدعى بهدف IPv4، سواء كان مضيف IPv4 أو مجموعة بث متعددة IPv4-mcast-group، عبر مخطط بيانات ECHO_REQUEST الإلزامي من بروتوكول ICMP. يتكون مخطط بيانات ECHO_REQUEST من ترويسة IP وترويسة ICMP، متبوعةً بـ "struct timeval" وعدد متغير من وحدات البايت "pad" لملء الحزمة.

وفقًا للنشرة الأمنية لمشروع FreeBSD، تسترجع أداة ping حزم IP الخام من الشبكة لمعالجة الاستجابات داخل الدالة pr_pack(). في معالجة الاستجابة، يعيد ping بناء ترويسة IP وترويسة ICMP، وإذا وُجدت، "حزمة مقتبسة" تمثل الحزمة التي سببت خطأ ICMP. تتضمن الحزمة المقتبسة أيضًا ترويسة IP وترويسة ICMP.

تنسخ الدالة pr_pack() ترويسات IP وICMP المستلمة إلى مخازن مؤقتة في المكدس لمزيد من المعالجة. ومع ذلك، فإنها لا تأخذ في الحسبان احتمال وجود ترويسات خيارات IP بعد ترويسة IP في الاستجابة أو في الحزمة المقتبسة. في وجود خيارات IP، يتسبب pr_pack() في تجاوز سعة المخزن المؤقت الوجهة بما يصل إلى 40 بايت.

التحليل الفني

تعمل أداة ping في فضاء المستخدم، وعند استدعاء أمر ping، يتم تنفيذ الملف الثنائي الموجود في /sbin/ping. الكود المصدري للأداة متاح للعموم في مصدر FreeBSD. الدالة الهشة، pr_pack()، تطبع معلومات استجابة حزمة ICMP إلى الإخراج القياسي stdout بتنسيق نصي، مثل "64 bytes from 1.3.3.7: icmp_seq=1 ttl=55 time=13.7 ms."
Dray-Tek Exploit

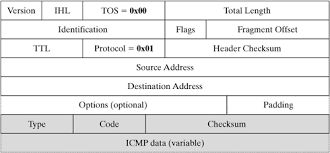
✔️ تتكون حزمة ICMP، في كل من الطلب والاستجابة، من ترويسات IP مع حقل خيارات Options اختياري، كما هو موضح في الرسم البياني أعلاه. في الهجوم الخبيث، يتم تمكين خيارات IP هذه وملؤها ببايتات غير صفرية. ✔️

إذا كانت حزمة ICMP تالفة أو تم العبث بها عمدًا في الطريق إلى المضيف الوجهة، وتم تمكين خيارات IP في طلب الصدى الأصلي، تفشل الدالة pr_pack() في تخصيص مساحة كافية على المكدس لاستيعاب وجود خيارات IP، مما يؤدي إلى تجاوز سعة المكدس.

🤝 في حالات الخطأ هذه، قد تتضمن الاستجابة من المضيف الوجهة أيضًا "حزمة مقتبسة" في قسم البيانات، تحدد الحزمة التي سببت خطأ ICMP. تفيض الدالة pr_pack() على المكدس عندما تتضمن الحزمة المقتبسة ترويسات ICMP. 🤝


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




