
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2025-32463 — # cve-2025-32463 - تصعيد الصلاحيات محليًا إلى الجذر عبر sudo chroot في لينكس | Kitploit

أدوات/GitHubGitHub/spongebob-369/cve-2025-32463
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالفريق الأحمراستغلال الملفات الثنائية
GitHubspongebob-369/cve-2025-32463

cve-2025-32463

# cve-2025-32463 - تصعيد الصلاحيات محليًا إلى الجذر عبر sudo chroot في لينكس

عرض المستودع
120منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

cve-2025-32463

chroot

sudo chroot <dir name> <command>

قم بتنفيذ الأمر command داخل الدليل المحدد <dir name>.

آلية التكوين

تم تقديم هذه المشكلة في الإصدار sudo v1.9.14، حيث قام هذا الإصدار بترقية كود معالجة المطابقة عند استخدام ميزة chroot.
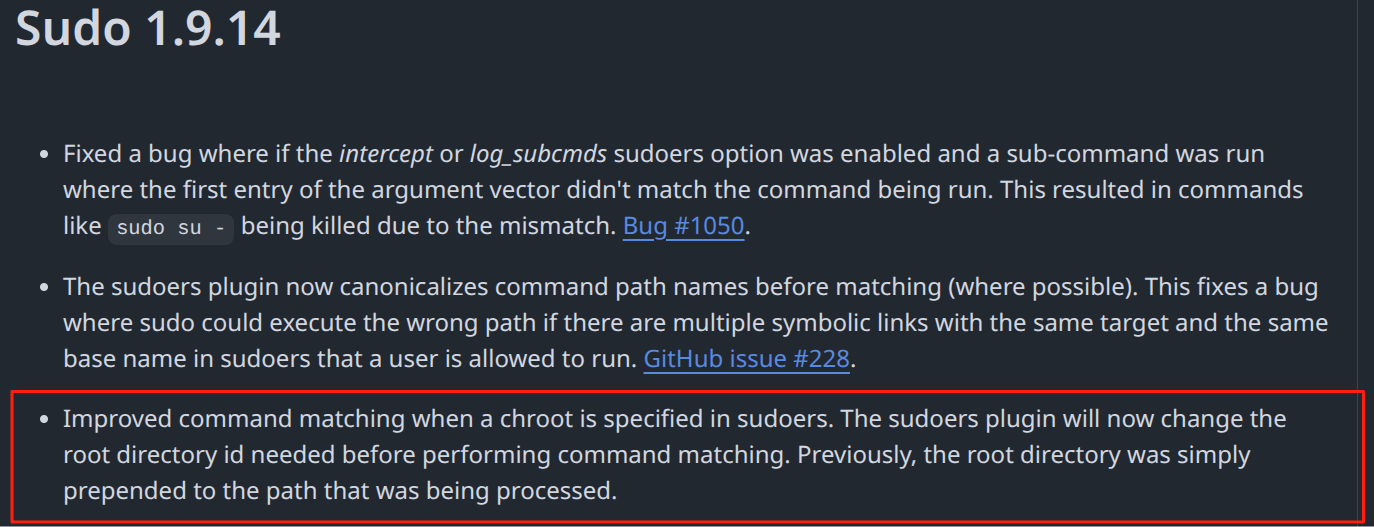
هذا التغيير الجديد يجعل تنفيذ الأمر chroot يغير معرف نظام الملفات الجذر قبل المطابقة. الوظائف المحددة موجودة في plugins/sudoers/pivot.c. هذا الملف (الذي تم حذفه الآن) يحتوي على الدالتين pivot_root() و unpivot_root() المُستخدمتين في منطق مطابقة chroot. استدعاء هاتين الدالتين يؤدي إلى تشغيل عملية تبديل خدمة الأسماء (NSS)، مما يتسبب في تحميل النظام لملف التكوين /etc/nsswitch.conf من بيئة غير موثوقة (نظرًا لتغير chroot إلى معرف نظام الملفات الجذر الحالي). يحتوي ملف التكوين هذا على تعليمات حول كيفية استرجاع النظام للمعلومات المتعلقة بالمستخدمين والمجموعات والمضيفين، حيث يمكن إدراج عدة مصادر والبحث فيها بالتسلسل حتى العثور على تطابق.

نظرًا لأن /etc/nsswitch.conf يحتوي على العديد من أسطر الإدخالات، فإن البحث عن المعلومات يتم وفقًا لترتيب هذه الأسطر. النقطة المهمة في الثغرة هي: عند البحث عن مصدر في ملف nsswitch.conf، يتم استخدام اسم المصدر كجزء من مسار الكائن المشترك، على سبيل المثال: يتم تحويل مصدر ldap إلى libnss_ldap.so. عندما تستخدم وظيفة NSS مصدر ldap، يتم تحميل هذه المكتبة.

بالنسبة للمهاجم، فإن استدعاء pivot_root() و unpivot_root() يؤدي إلى تشغيل عمليات NSS. لذلك يمكن للمهاجم إنشاء دليل جذر chroot في مسار يمكن التحكم فيه، يحتوي على ملف /etc/nsswitch.conf وملفات مكتبة خبيثة. يمكن توجيه خدمة الأسماء إلى وحدة NSS مخصصة، حيث يمكن تزييف مكتبة مشتركة خبيثة.

عندما يقوم المهاجم بتشغيل الأمر sudo -R <fake_root_dir> <command> لمحاولة تنفيذ الأمر في وضع chroot، فإن sudo يقوم باستدعاء نظام NSS لتحليل معلومات المستخدم/المجموعة قبل التحقق الكامل من الصلاحيات، فيقوم بقراءة ملف /etc/nsswitch.conf المزيف، الذي يوجه إلى وحدة NSS الخبيثة. في هذه المرحلة، تكون عملية sudo قد تحولت إلى الدليل الجذر المزيف ولا تزال تعمل بصلاحيات الجذر، وبالتالي يتم تحميل وتنفيذ كود المكتبة المشتركة الخبيثة للمهاجم بصلاحيات الجذر.

خطوات إعادة الإنتاج

git clone https://github.com/Spongebob-369/cve-2025-32463.git

cd cve-2025-32463
chmod +x run.sh
./run.sh

# بعد الدخول إلى حاوية Ubuntu

./sudo-chroot.sh
id

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



