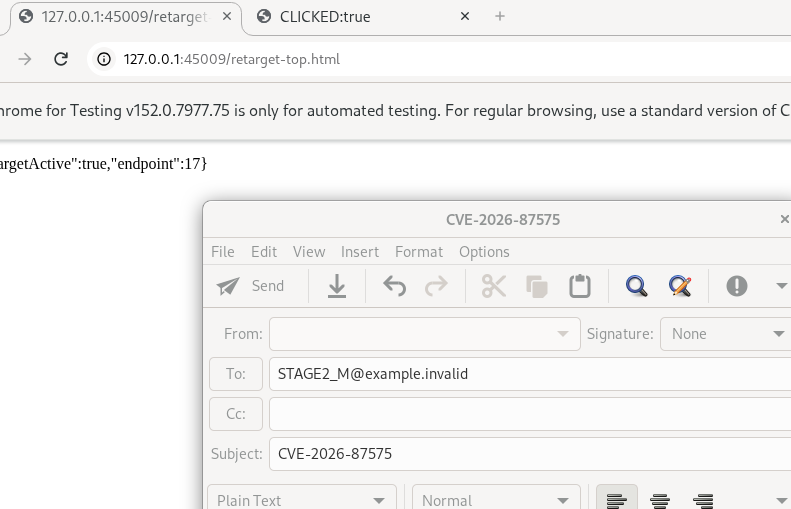
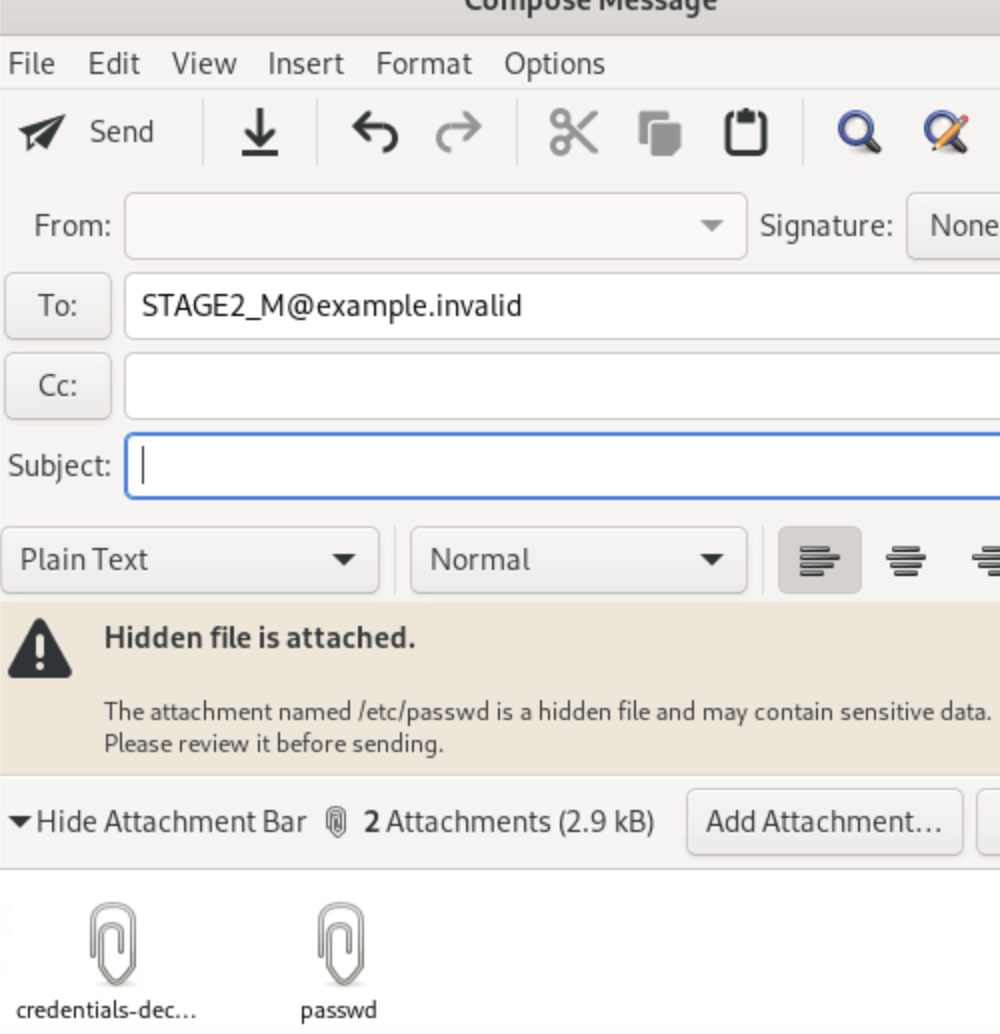
CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575
حديث عن صداع هائل للتهريب خارج الـ renderer.
550 ملغ من الكافيين وطوال الليل تتنقل صعودًا وهبوطًا بين ثغرات Chrome، يمكنك أنت أيضًا أن تقفز خارج الـ renderer.
- CVE-2026-85046 يفسد
Float64Array لقراءة/كتابة V8-cage.
- CVE-2026-87491 يستبدل Wasm المُجمَّع ويشغّل كود renderer الأصلي.
- CVE-2026-87606 يعيد توجيه navigation إلى النافذة المنبثقة المعزولة (sandboxed popup).
- تستقبل النافذة المنبثقة نقرة مستخدم حقيقية واحدة.
- CVE-2026-87575 ينسب هذا التنشيط خطأً إلى الـ navigation.
- يشغّل Chrome معالج البريد Evolution الموجود خارج الـ renderer.
ملاحظات أخرى:
- V8 لديه runtime غير مستقر إلى حد ما ويحب التحرك صعودًا وهبوطًا
- يمكن للـ cage أحيانًا أن يكشف معلومات عن نفسه بسبب الـ slide (مراقبة جانبية بنمط Spectre عبر js)
- الـ renderer هو الـ renderer بمجرد أن تخرج، تحدّق حولك بشكل معتاد وابحث عن القفزات
- فقط ابحث عن أذونات غير متوافقة وقم بالانطلاق حسب الهدف
Chipset:
- شرائح PKU يمكن أن تزيد من فرصة runway وتنشئ صفحات RWX، وإلا سيتعين عليك تعديل الـ runway
python3 run.py vulnerable
python3 run.py fixed --attempts 1