Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-25460 — ثغرة البرمجة النصية عبر المواقع في نظام Flatpress CMS | Kitploit
أدوات/GitHubGitHub/ronixxcybsec0101/cve-2025-25460
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبالتصيد الاحتياليأمن الويبالتعلم والتعليم
GitHubronixxcybsec0101/cve-2025-25460

CVE-2025-25460

ثغرة البرمجة النصية عبر المواقع في نظام Flatpress CMS

عرض المستودع
139منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

ثغرة XSS مخزنة في FlatPress CMS الإصدار 1.3.1

CVE-2025-25460
المؤلف: Athul S

الوصف

تم اكتشاف ثغرة من نوع Cross-Site Scripting (XSS) المخزنة في FlatPress 1.3.1 داخل ميزة "إضافة مدخلة" (Add Entry). تسمح هذه الثغرة لـ المهاجمين الموثقين بحقن حمولات JavaScript ضارة في منشورات المدونة، والتي يتم تنفيذها عند مشاهدة المستخدمين الآخرين للمنشورات. تنشأ المشكلة بسبب عدم تنقية الإدخالات بشكل صحيح لحقل "TextArea" في نموذج تقديم مدخلة المدونة.

نواقل الهجوم

  • يمكن لـ مهاجم موثق حقن حمولة JavaScript ضارة في مدخلة منشور المدونة.
  • يتم تنفيذ الحمولة عندما يزور مسؤول أو مستخدم آخر المدخلة المتأثرة.
  • قد يؤدي ذلك إلى اختطاف الجلسات، أو هجمات التصيد، أو هجمات أخرى من جانب العميل.

إثبات المفهوم (PoC)

خطوات إعادة الإنتاج:

  1. تسجيل الدخول كمسؤول في FlatPress الإصدار 1.3.1.

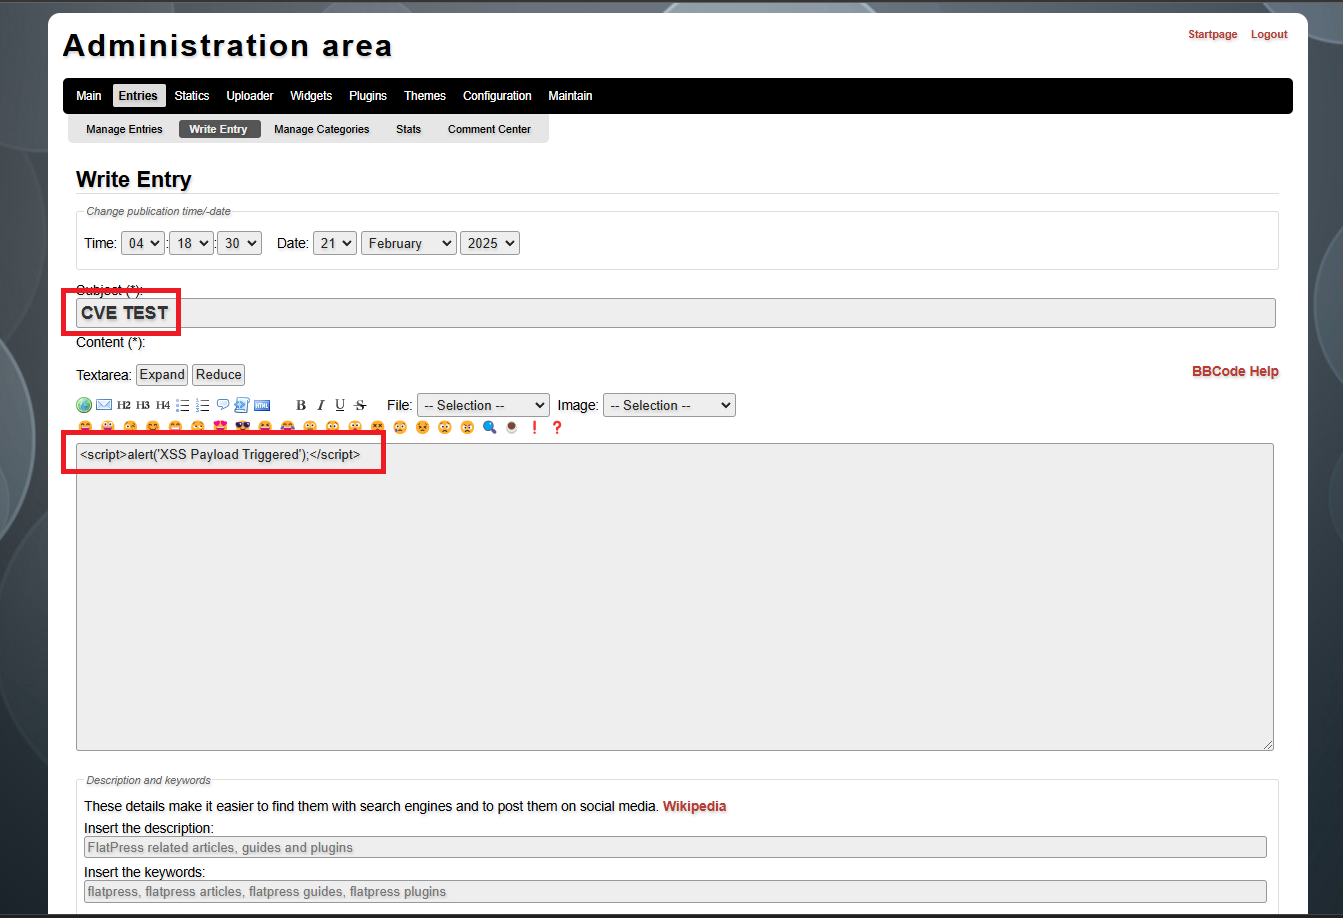
  2. انتقل إلى قسم "إضافة مدخلة" (Add Entry).

  3. أدخل حمولة XSS التالية في منطقة النص:

    <script>alert('XSS Payload Triggered');</script>
    
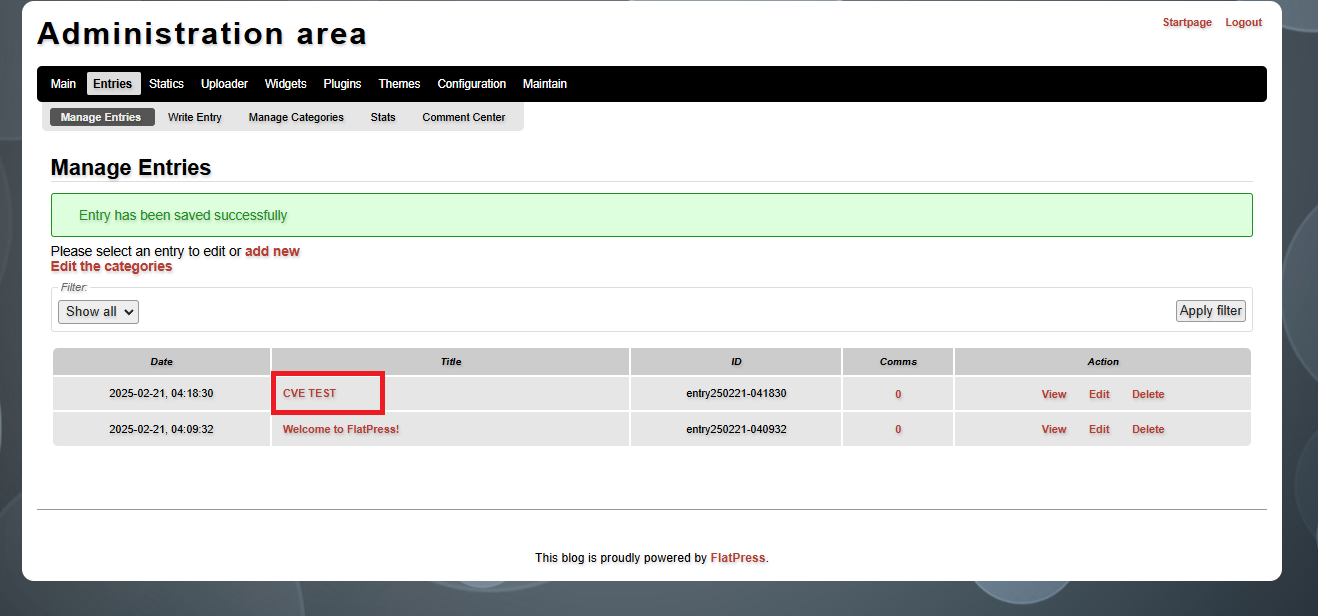
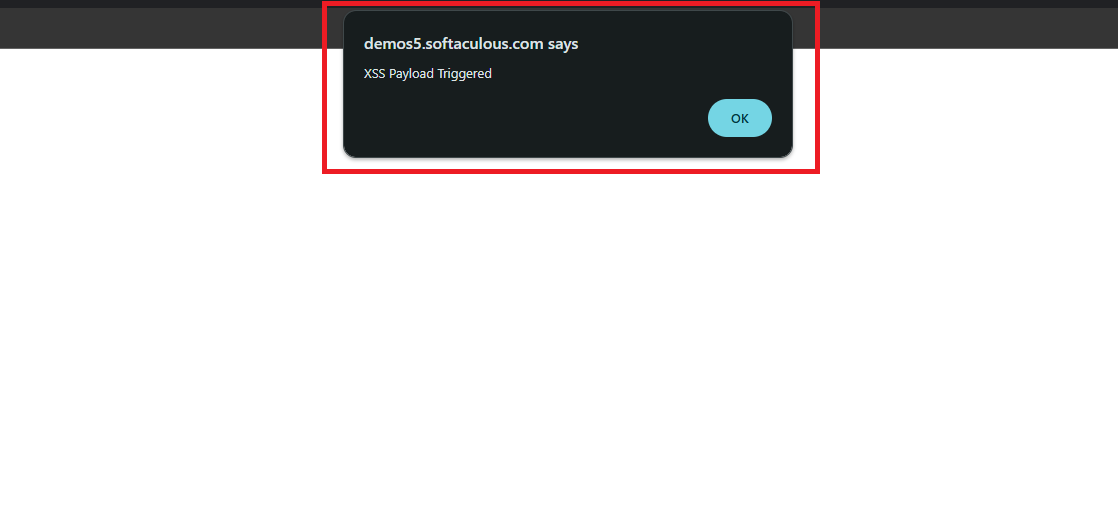
  4. احفظ المدخلة وشاهد المنشور.

سيتم تنفيذ حمولة JavaScript عند تحميل الصفحة، مما يؤدي إلى ظهور مربع تنبيه XSS.
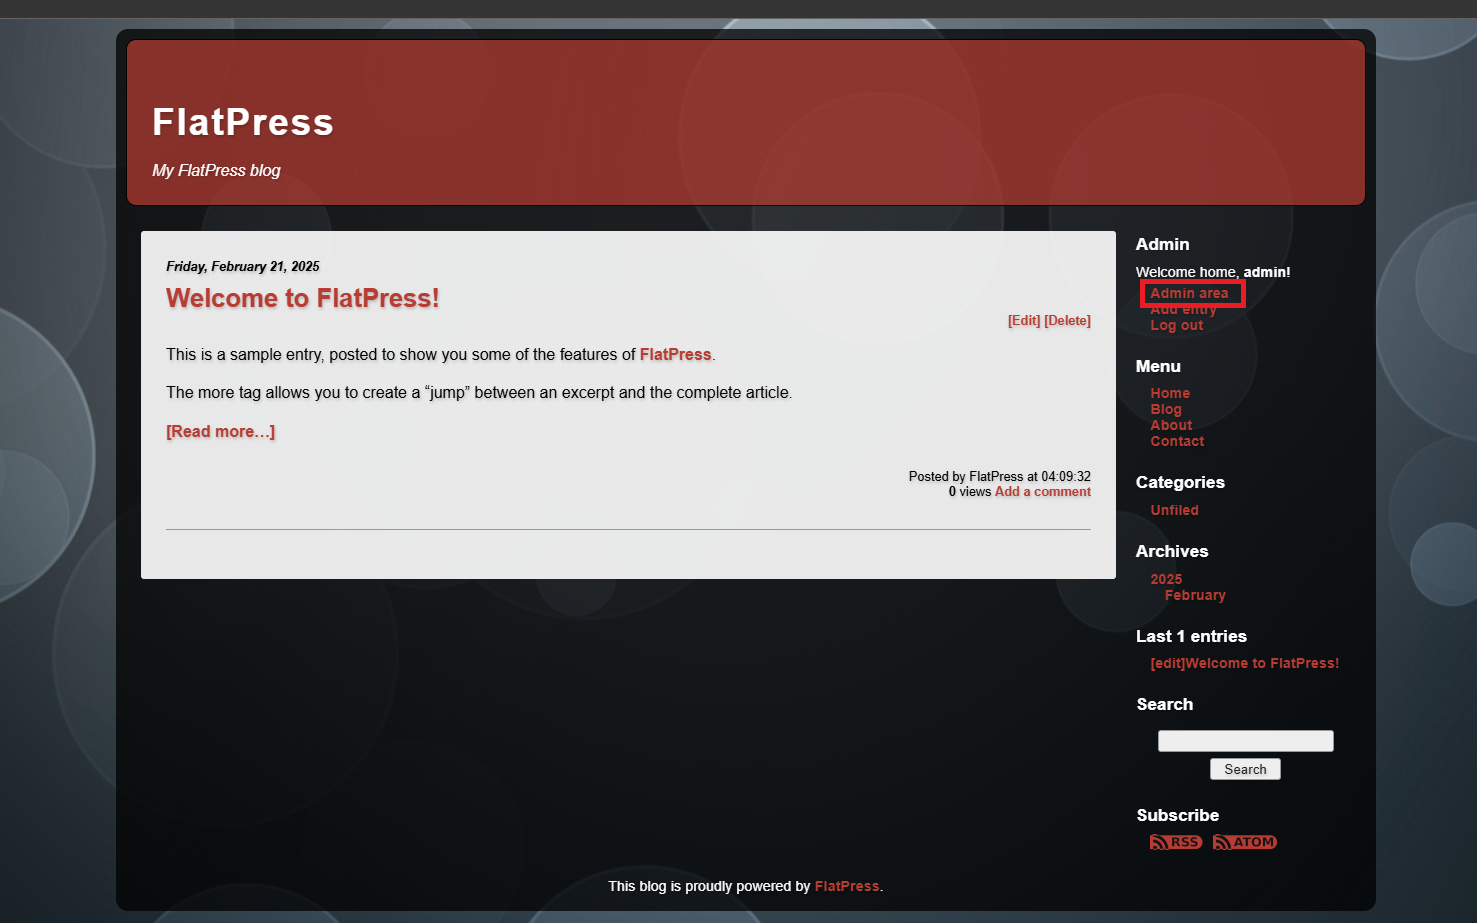
Screenshot 2025-02-21 094902

Screenshot 2025-02-21 094915

Screenshot 2025-02-21 095029

Screenshot 2025-02-21 095046

Screenshot 2025-02-21 095059

التأثير

  • تنفيذ كود: ✅ (تنفيذ JavaScript في متصفح الضحية)
  • الهجمات المحتملة:
    • اختطاف الجلسات (سرقة ملفات تعريف الارتباط الخاصة بالمسؤول).
    • هجمات التصيد (إعادة توجيه المستخدمين إلى مواقع ضارة).
    • تشويه الموقع (حقن محتوى غير مرغوب به في الصفحة).

المنتج المتأثر

  • المنتج: FlatPress
  • الإصدار: 1.3.1
  • المكون: ميزة إضافة مدخلة (حقل TextArea)

التخفيف

  • تنقية إدخالات المستخدم قبل عرضها.
  • تطبيق سياسة أمان المحتوى (CSP) لحظر البرامج النصية المضمنة.
  • التحديث إلى FlatPress 1.4-dev، حيث تم إصلاح المشكلة.

الاتصال بالبائع

  • تم الاتصال عبر البريد الإلكتروني:
    • [email protected]
    • [email protected]
  • أكد البائع المشكلة في 12 يناير 2025.
  • يتم تصحيح الثغرة في فرع FlatPress 1.4-dev.

المراجع

  • الموقع الرسمي لـ FlatPress
  • مستودع FlatPress على GitHub

المكتشف

Athul S

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →