
 remipelloux/galaxycrash
جذر مؤقت لأجهزة Samsung Galaxy عبر CVE-2026-43284 — نسخة متفرعة للاستقرار من DirtyFrag. أعد التشغيل للتراجع.

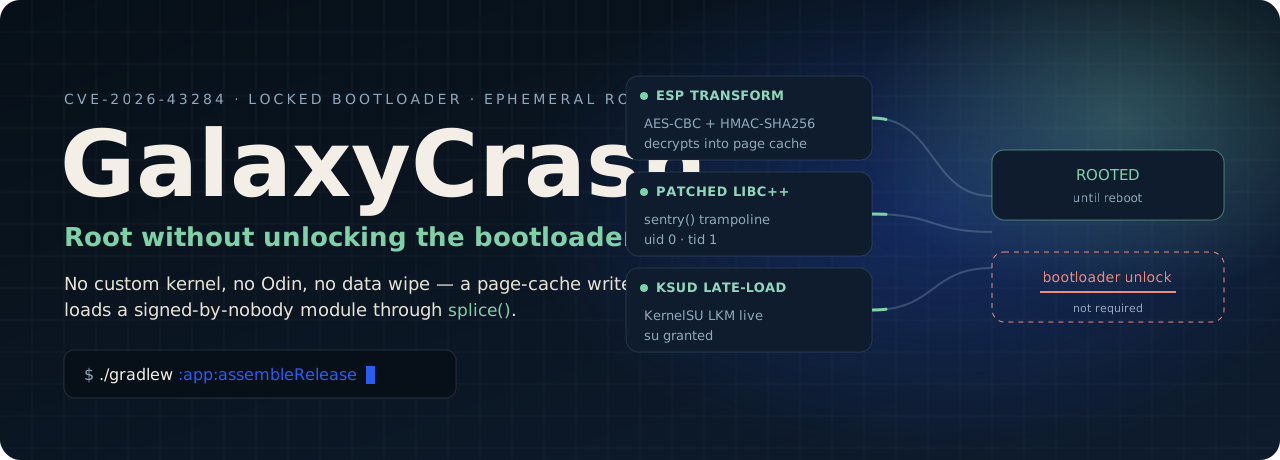
صلاحية جذر على bootloader مقفل. دون نواة مخصصة، ودون Odin، ودون محو للبيانات — وتزول عند إعادة التشغيل.

بدء سريع · ما الذي يغيّره هذا التفرّع · كيف يعمل · البناء · استكشاف الأخطاء وإصلاحها · الشكر والتقدير
يستغل GalaxyCrash الثغرة CVE-2026-43284، وهي كتابة في ذاكرة التخزين المؤقت للصفحات ضمن مسار IPsec ESP في نواة Android، لتحميل وحدة نواة وبدء خادم SU على جهاز لا يزال bootloader الخاص به مقفلًا ونواته لا تزال أصلية. لا يُثبَّت أي شيء عبر الفلاش. ولا يبقى أي شيء بعد إعادة التشغيل.
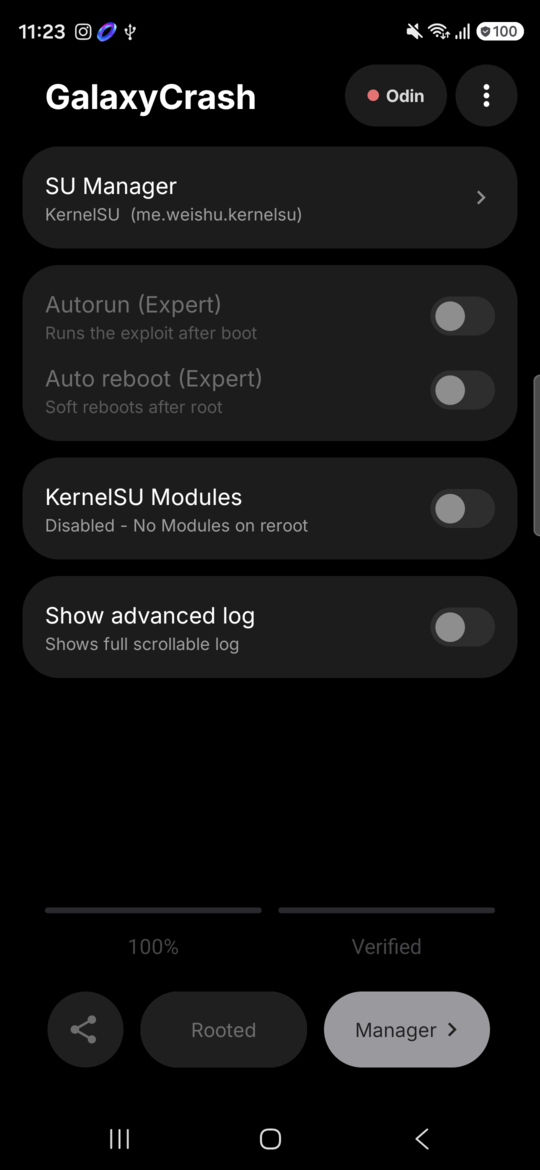
التطبيق الفعلي على Galaxy S26 Ultra (SM-S948B)، Android 17، تحديث سبتمبر 2026.
KernelSU في وضع LKM، وجميع العلامات الثماني حتى dfm6، وعاد SELinux إلى Enforcing بعد التشغيل.
[!IMPORTANT] صلاحية الجذر مؤقتة بحكم التصميم. تزول وحدة النواة و
suوكل وحدة تحمّلها في اللحظة التي يُعاد فيها تشغيل الجهاز. وإعادة التشغيل هي أيضًا مسار الاستعادة: فهي تعيد الهاتف دائمًا إلى حالة نظيفة دون صلاحية جذر. هذه ليست أداة استمرارية.
هذا التفرّع من mitschud/DirtyFrag (أُعيدت تسميته إلى GalaxyCrash) هو جولة لتحسين الاستقرار، بُني وتحقّق منه على عتاد حقيقي بدلًا من قراءته من الشيفرة المصدرية. اكتُشف عيبان، وأُصلحا، وأُثبت كل منهما أولًا عبر اختبار فاشل.
إصلاح: مفتاح الوحدات كان يُجهض التشغيلضبط KernelSU Modules → Disabled على تثبيت KernelSU جديد — حيث لا يكون
وهذه أسوأ حالة جزئية ممكنة، وهي نفس الفشل الوارد في المشكلة رقم 42 في المستودع الأصلي. غياب مجلد الوحدات يعني الآن "لا شيء لتعطيله" — أي نجاح، وهو ما طلبه المستخدم. أما الأخطاء الحقيقية ( |
إصلاح: تشغيل فاشل كان يُعرض كـ
|
/proc/modules كفحص| الملف | التغيير |
|---|---|
app/src/main/jni/bootstrap.c | disable_modules(): return errno == ENOENT ? 0 : -1; |
app/src/main/java/df/root/RootState.java | جديد — تعريف واحد لـ"مُروَّت"، يستخدمه كلا المستدعيين |
app/src/main/java/df/root/MainActivity.java | 5 فحوصات روت تُوجَّه عبر RootState، وfailedRun يُضبط عند الفشل |
app/src/main/java/df/root/BootReceiver.java | فحص الروت يُوجَّه عبر RootState |
المحاولة الأولى لفحص الروت قرأت /proc/modules بحثًا عن مدخل kernelsu. نجحت من
adb shell وفشلت دائمًا من داخل التطبيق، لأن SELinux يخفي /proc/modules عن
untrusted_app. والفحص الذي يفشل دائمًا بصمت أسوأ من عدم وجود فحص، لذا استُبدل بزوج
/dev/df + /dev/dfm6 — كلاهما يُنشأ بوضع 0666، وكلاهما قابل للاستعلام عبر stat من نطاق
التطبيق نفسه.
تحقق من كلا الإصلاحين باختبار سلبي بفشل مُفتعل، وليس بمسار النجاح فقط.
المتطلبات
libksud.so:
adb إذا أردت تشغيله من حاسوب. لا حاجة إلى Shizuku.الخطوات
bootstrap: starting SU daemon؛ ثم يقرأ الزر Rooted
ويُظهر مديرك أن الوحدة نشطة.للتراجع: أعد التشغيل. للتراجع نهائيًا، أزل تثبيت التطبيق.
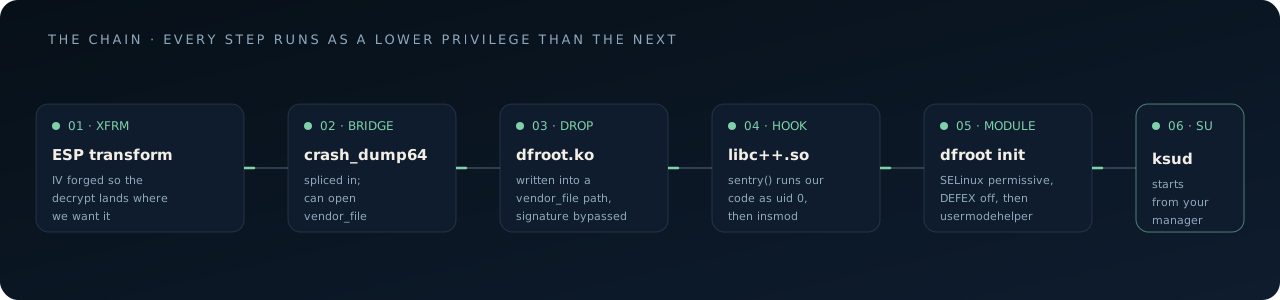
يفكّ النواة تشفير حزم AES-CBC ESP مباشرةً إلى page cache للملفات المفتوحة من أجل
splice(). وعبر تلفيق
IV = AES_ECB_DEC(key, current_content) XOR desired_content
يمكن الكتابة فوق أي كتلة محاذاة بـ 16 بايت من أي مكتبة مشتركة مُعيَّنة — دون إذن كتابة، ودون تفعيل النسخ عند الكتابة. يبقى الملف على القرص دون تغيير؛ تتغير الصفحة المخزَّنة مؤقتًا فقط، لذا يستمر ذلك حتى تُستبعد الصفحة أو تُعاد تشغيل الجهاز.






