 rabobank-cdc/dettect
كشف التكتيكات والتقنيات والتهديدات القتالية

أحدث إصدار: 2.2.0
لبدء استخدام DeTT&CT، راجع أحد هذه الموارد:
فيديوهات
يهدف DeTT&CT إلى مساعدة الفرق الزرقاء في استخدام ATT&CK لتقييم ومقارنة جودة مصادر بيانات السجلات، وتغطية الرؤية، وتغطية الاكتشاف، وسلوكيات الجهات التهديدية. وكل ذلك يمكن أن يساعد، بطرق مختلفة، في زيادة المرونة ضد الهجمات التي تستهدف مؤسستك. يتكوّن إطار عمل DeTT&CT من أداة Python (واجهة DeTT&CT CLI)، وملفات إدارة YAML، ومحرر DeTT&CT (لإنشاء وتعديل ملفات إدارة YAML) وجداول التقييم لـالاكتشافات، ومصادر البيانات والرؤية.
يوفر DeTT&CT الوظائف التالية لمجالات ATT&CK الخاصة بالمؤسسات Enterprise وICS وMobile:
يتم إنشاء التصورات الملونة بمساعدة ATT&CK™ Navigator من MITRE. بالنسبة لملفات الطبقات التي ينشئها DeTT&CT، نوصي باستخدام عنوان URL هذا الخاص بـ Navigator لأنه سيضمن ألا تحتوي البيانات الوصفية في ملف الطبقة على تسطير أصفر: https://mitre-attack.github.io/attack-navigator/#comment_underline=false&metadata_underline=false
تم تطوير هذا المشروع وصيانته بواسطة Marcus Bakker (تويتر: @Bakk3rM) وRuben Bouman (تويتر: @rubinatorz). لا تتردد في التواصل، فالرسائل الخاصة مفتوحة. نقدّر قيامك بطرح أي سؤال حول كيفية استخدام DeTT&CT عبر إنشاء issue على GitHub. إن وجود الأسئلة والأجوبة هناك سيساعد كثيرًا الآخرين الذين لديهم أسئلة وتحديات مماثلة.
نرحب بالمساهمات! يمكن أن تكون المساهمات في الكود وفي الأفكار التي قد تكون لديك لمزيد من التطوير وتحسينات قابلية الاستخدام وما إلى ذلك.
قامت الأطراف التالية بدعم تطوير DeTT&CT بالوقت أو ماليًا.
Rabobank - بنك هولندي متعدد الجنسيات متخصص في الخدمات المالية والمصرفية. يشكل قطاعا الأغذية والزراعة التركيز الدولي الأساسي لبنك Rabobank.
تم تطوير أجزاء كبيرة من DeTT&CT خلال فترة عملنا كمتعاقدين لدى Rabobank.
Cyber Security Sharing & Analytics (CSSA) - تأسست في نوفمبر 2014 من قبل سبع شركات ألمانية كبرى كتحالف لمواجهة تحديات الأمن السيبراني بشكل مشترك واستباقي وسريع وفعال. حاليًا، تضم CSSA 13 شركة عضو.
بفضل الرعاية المالية من CSSA، أضفنا دعمًا لـ ATT&CK ICS إلى DeTT&CT.
الشرطة الوطنية الهولندية. بفضل الرعاية المالية من الشرطة الوطنية الهولندية، أضفنا دعمًا لـ ATT&CK Mobile إلى DeTT&CT.
ألهمت أعمال الآخرين بعض الوظائف داخل DeTT&CT:
مكتبة Python لملفات DeTT&CT YAML الخاصة بك.
تم بناء Dettectinator ليتم تضمينه في أدوات أتمتة SOC الخاصة بك. يمكن تضمينه كمكتبة Python أو استخدامه عبر سطر الأوامر.
يوفر Dettectinator إضافات (plugins) لقراءة الاكتشافات من SIEM أو EDR الخاص بك وإنشاء/تحديث ملف DeTT&CT YAML، بحيث يمكنك استخدامه لتصور تغطية اكتشاف ATT&CT الخاصة بك في ATT&CK Navigator.
يمكن العثور على مزيد من المعلومات على Github: Dettectinator.
تُستخدم ملفات YAML لإدارة الدرجات والخصائص ذات الصلة. ويمكن تصورها جميعًا عن طريق تحميل ملفات طبقات JSON في ATT&CK Navigator (يمكن أيضًا تصدير بعض أنواع الدرجات والخصائص إلى Excel).
انظر أدناه مثالًا لرسم خرائط مصادر بياناتك إلى ATT&CK، مما يمنحك نظرة عامة تقريبية على تغطية الرؤية لديك:
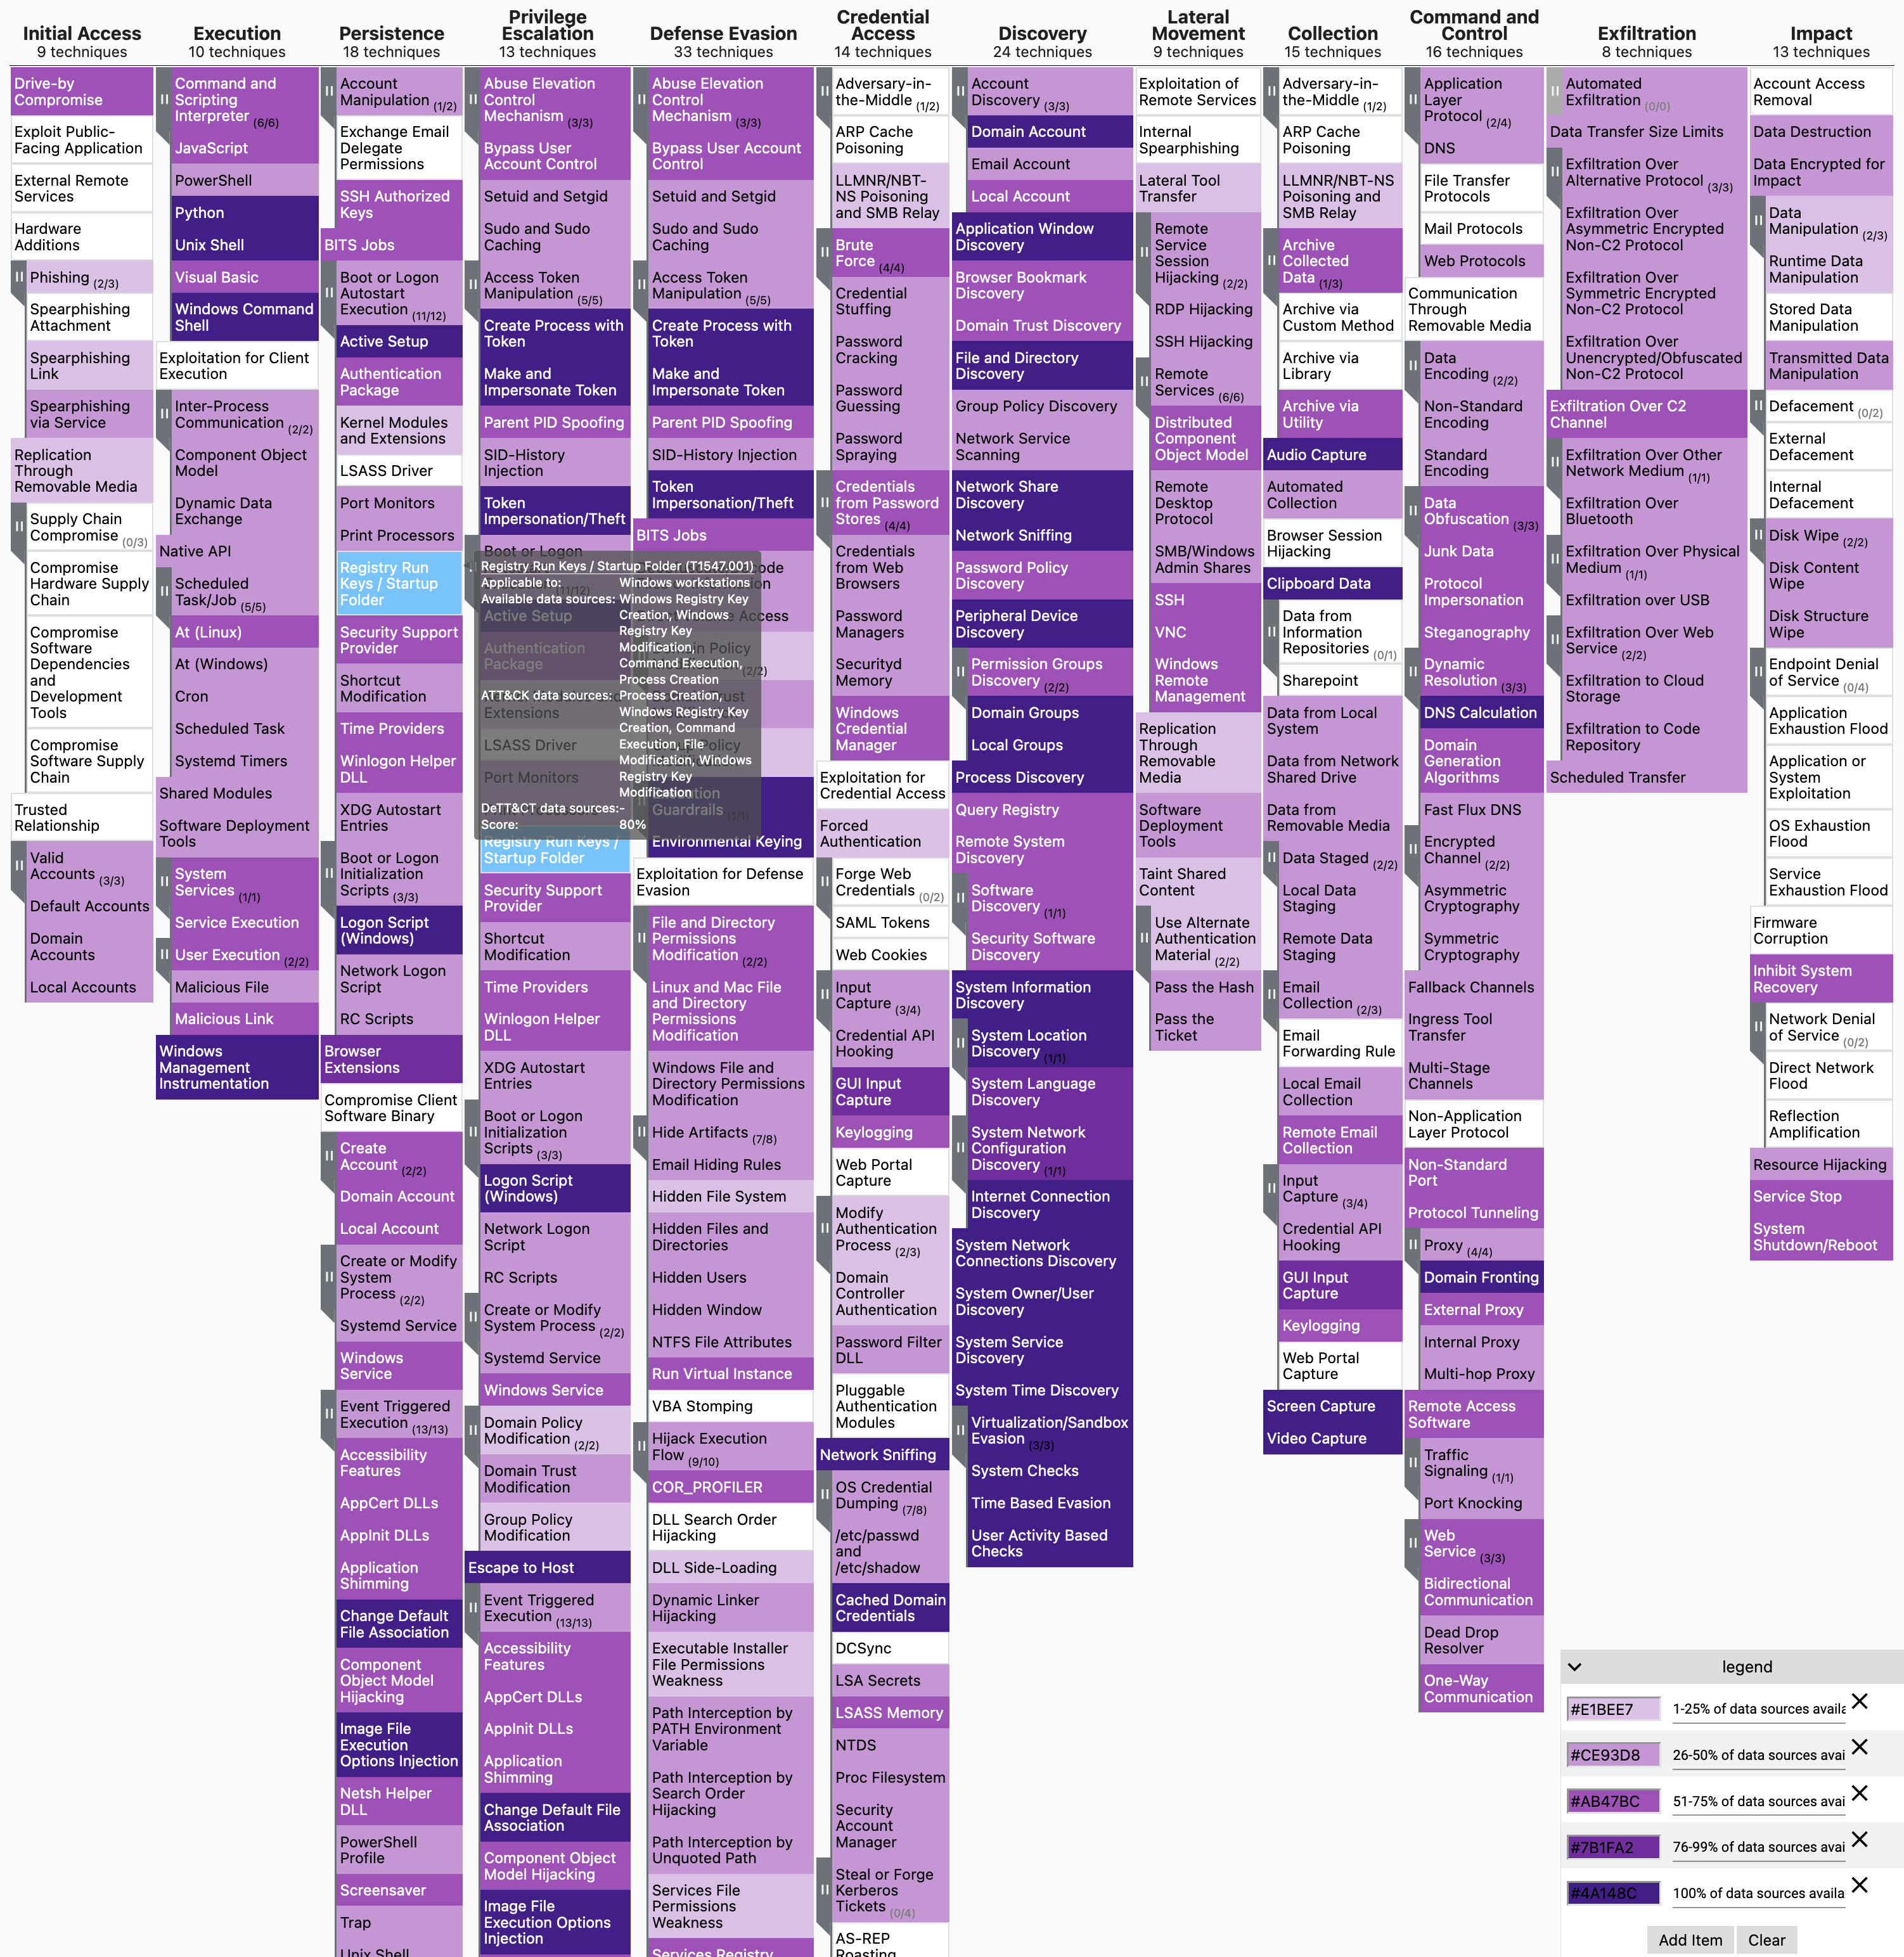
باستخدام الأمر python dettect.py generic -ds، يمكنك تحديد مصادر البيانات داخل ATT&CK التي تغطي أكبر عدد من التقنيات. ويمكن أن يكون هذا مفيدًا، على سبيل المثال، لتوجيهك في تحديد مصادر البيانات التي ستوفر لك قدرًا كبيرًا من الرؤية، وبالتالي فهي مرشح جيد لتكون متاحة في حل SIEM (أو ما شابه).
