

تطبيق ويب قوي لاختبار مدى حماية جدار الحماية لتطبيقات الويب (WAF) ضد ناقلات الهجوم الشائعة.
→ waf-checker.com ←

الميزات
اختبار الأمان
- أكثر من 19 فئة هجوم مباشرة: حقن SQL، XSS، اجتياز المسار، حقن الأوامر، SSRF، حقن NoSQL، LFI، حقن LDAP، XXE، SSTI، CRLF، وغيرها
- 9 فئات تجاوز متقدمة مع تباينات الترميز، وتهريب البروتوكول، وحمولات خاصة بإطار العمل
- أكثر من 344 حمولة تُحمَّل ديناميكيًا من PAPAMICA/waf-payloads
- اختبار النتائج الإيجابية الكاذبة للتحقق من عدم حظر حركة المرور المشروعة
- اختبار طريقة HTTP عبر GET و POST و PUT و DELETE
كشف WAF وتجاوزه
- كشف WAF تلقائي — يحدد Cloudflare و AWS WAF و Imperva و ModSecurity و Akamai و F5 BIG-IP و 15+ WAF أخرى
- تقنيات تجاوز متقدمة — الترميز المزدوج، Unicode، الحالة المختلطة، إخفاء التعليقات
- توليد تجاوز خاص بـ WAF — استراتيجيات مخصصة لكل WAF مكتشف
- اختبار معالجة HTTP — التلاعب بالطريقة، تلوث المعلمات، إرباك نوع المحتوى، تهريب الطلبات
استطلاع كامل

- بصمة التقنية — كشف CMS (WordPress، Drupal، Joomla، Shopify…)، أطر العمل، خوادم الويب، CDN/WAF، أدوات التحليلات، وأكثر من 25 مكتبة JavaScript
- تحليل DNS — سجلات A، AAAA، CNAME، MX، NS، TXT، SOA مع كشف البنية التحتية
- WHOIS والموقع الجغرافي للIP — مزود الخدمة، المؤسسة، ASN، الموقع، DNS العكسي (PTR)
- اكتشاف النطاقات الفرعية — عبر سجلات الشهادات الشفافة (crt.sh) وهجوم القوة العمياء DNS
- بحث IP العكسي — اكتشف جميع النطاقات المستضافة على نفس IP (كشف الاستضافة المشتركة)
- تفاصيل شهادة SSL/TLS — المُصدِر، الصلاحية، أسماء الموضوع البديلة (SANs)، الرقم التسلسلي
- تحليل CMS العميق — قوالب WordPress والمكونات الإضافية مع الإصدارات؛ وحدات Drupal
- استكشاف المسارات — robots.txt، sitemap.xml، security.txt، مسارات الإدارة الشائعة
- تحليل الكوكيز — أعلام Secure، HttpOnly، SameSite
- استخراج بيانات Open Graph والبيانات الاجتماعية الوصفية
- اكتشاف خلاصات RSS/Atom وعناوين البريد الإلكتروني
- تصدير النتائج كـ JSON، تقرير HTML، أو لقطة شاشة (PNG)
تدقيق رؤوس الأمان
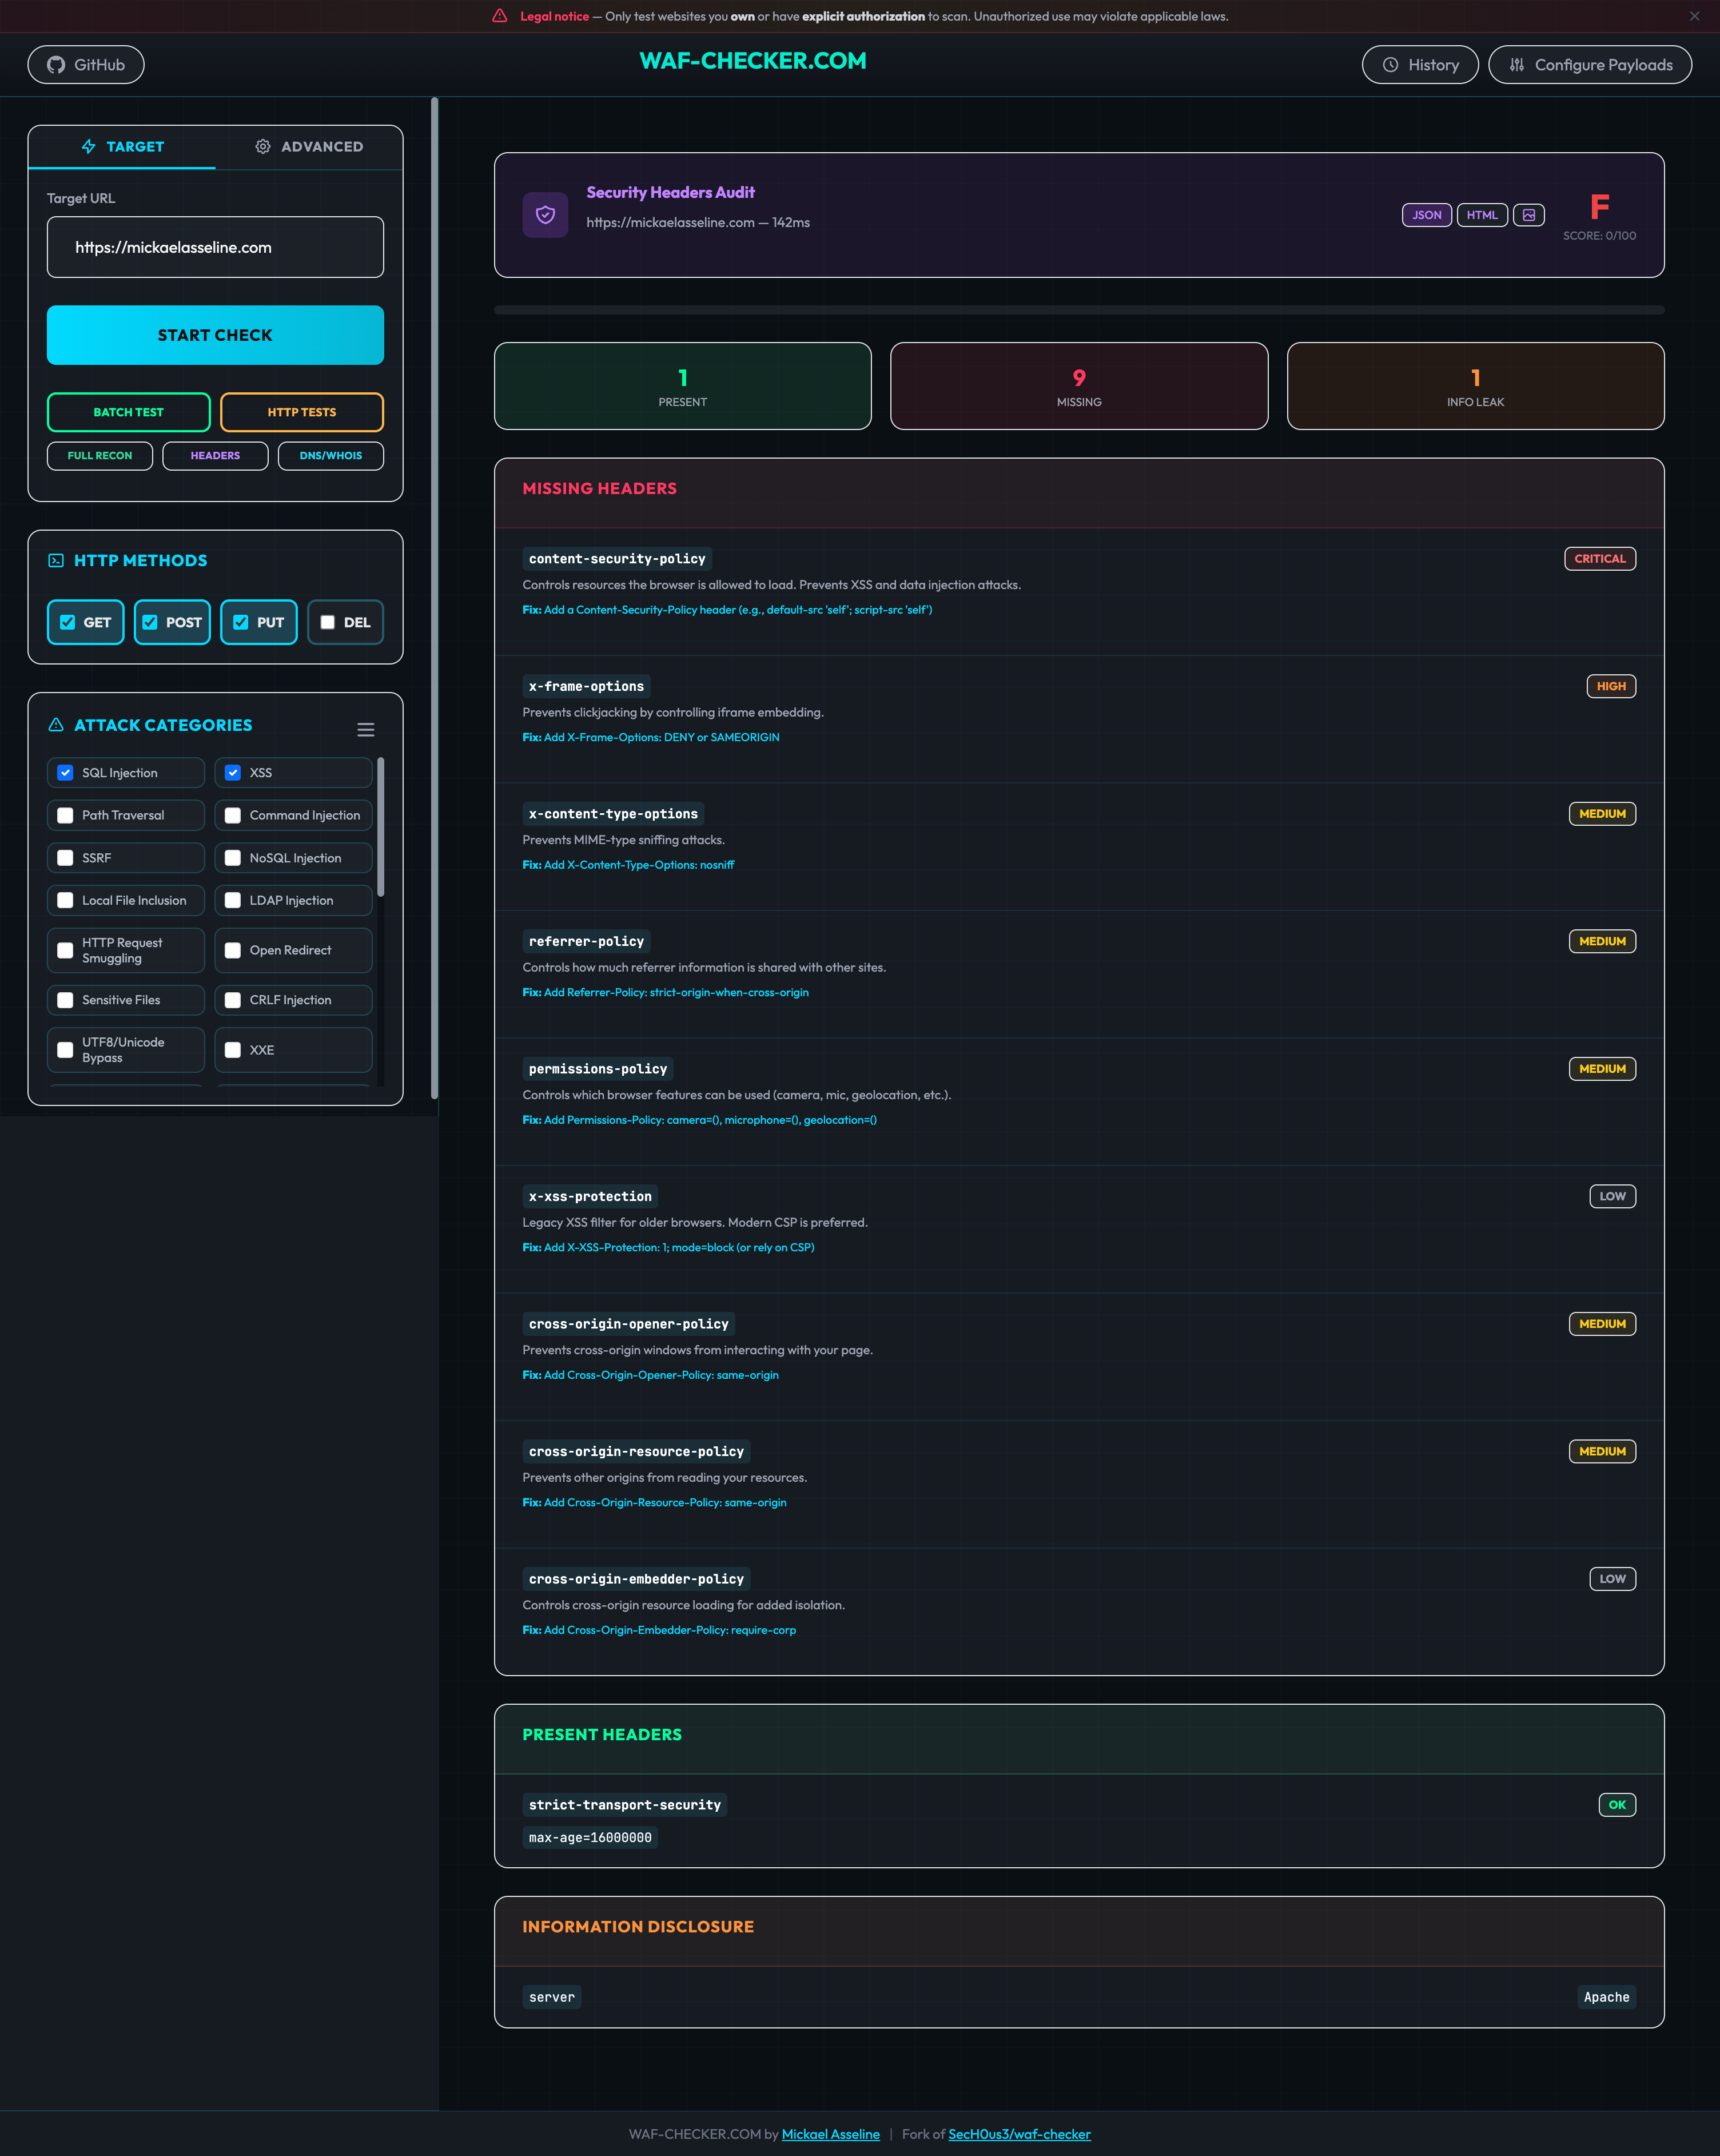
- تقدير الدرجات (A+ إلى F) لرؤوس أمان HTTP
- تحليل مفصل لـ CSP و HSTS و X-Frame-Options و X-Content-Type-Options و Referrer-Policy و Permissions-Policy
- كشف تسريب المعلومات — إصدار الخادم، رؤوس powered-by، رؤوس التصحيح
- توصيات قابلة للتنفيذ لكل رأس مفقود أو تم تكوينه بشكل خاطئ
- تصدير النتائج كـ JSON، تقرير HTML، أو لقطة شاشة (PNG)
اختبار السرعة

- درجة الأداء (0–100) مع عدد المشكلات والحالة
- درجات نمط Lighthouse (تقدير محلي) — الأداء، إمكانية الوصول، أفضل الممارسات، تحسين محركات البحث (SEO)
- مقاييس الويب الأساسية — FCP، LCP، TBT، CLS، Speed Index، TTI مع تغذية راجعة ملونة
- تفصيل التوقيت — بحث DNS، TTFB، التنزيل، إجمالي وقت التحميل
- تفصيل الحجم — الوزن الإجمالي للصفحة وحسب النوع (HTML، JavaScript، صور، خطوط)
- نصائح التحسين وتلميحات العقوبة/التحسين
- تصدير النتائج كـ JSON، تقرير HTML، أو لقطة شاشة (PNG)
ذكاء DNS / WHOIS
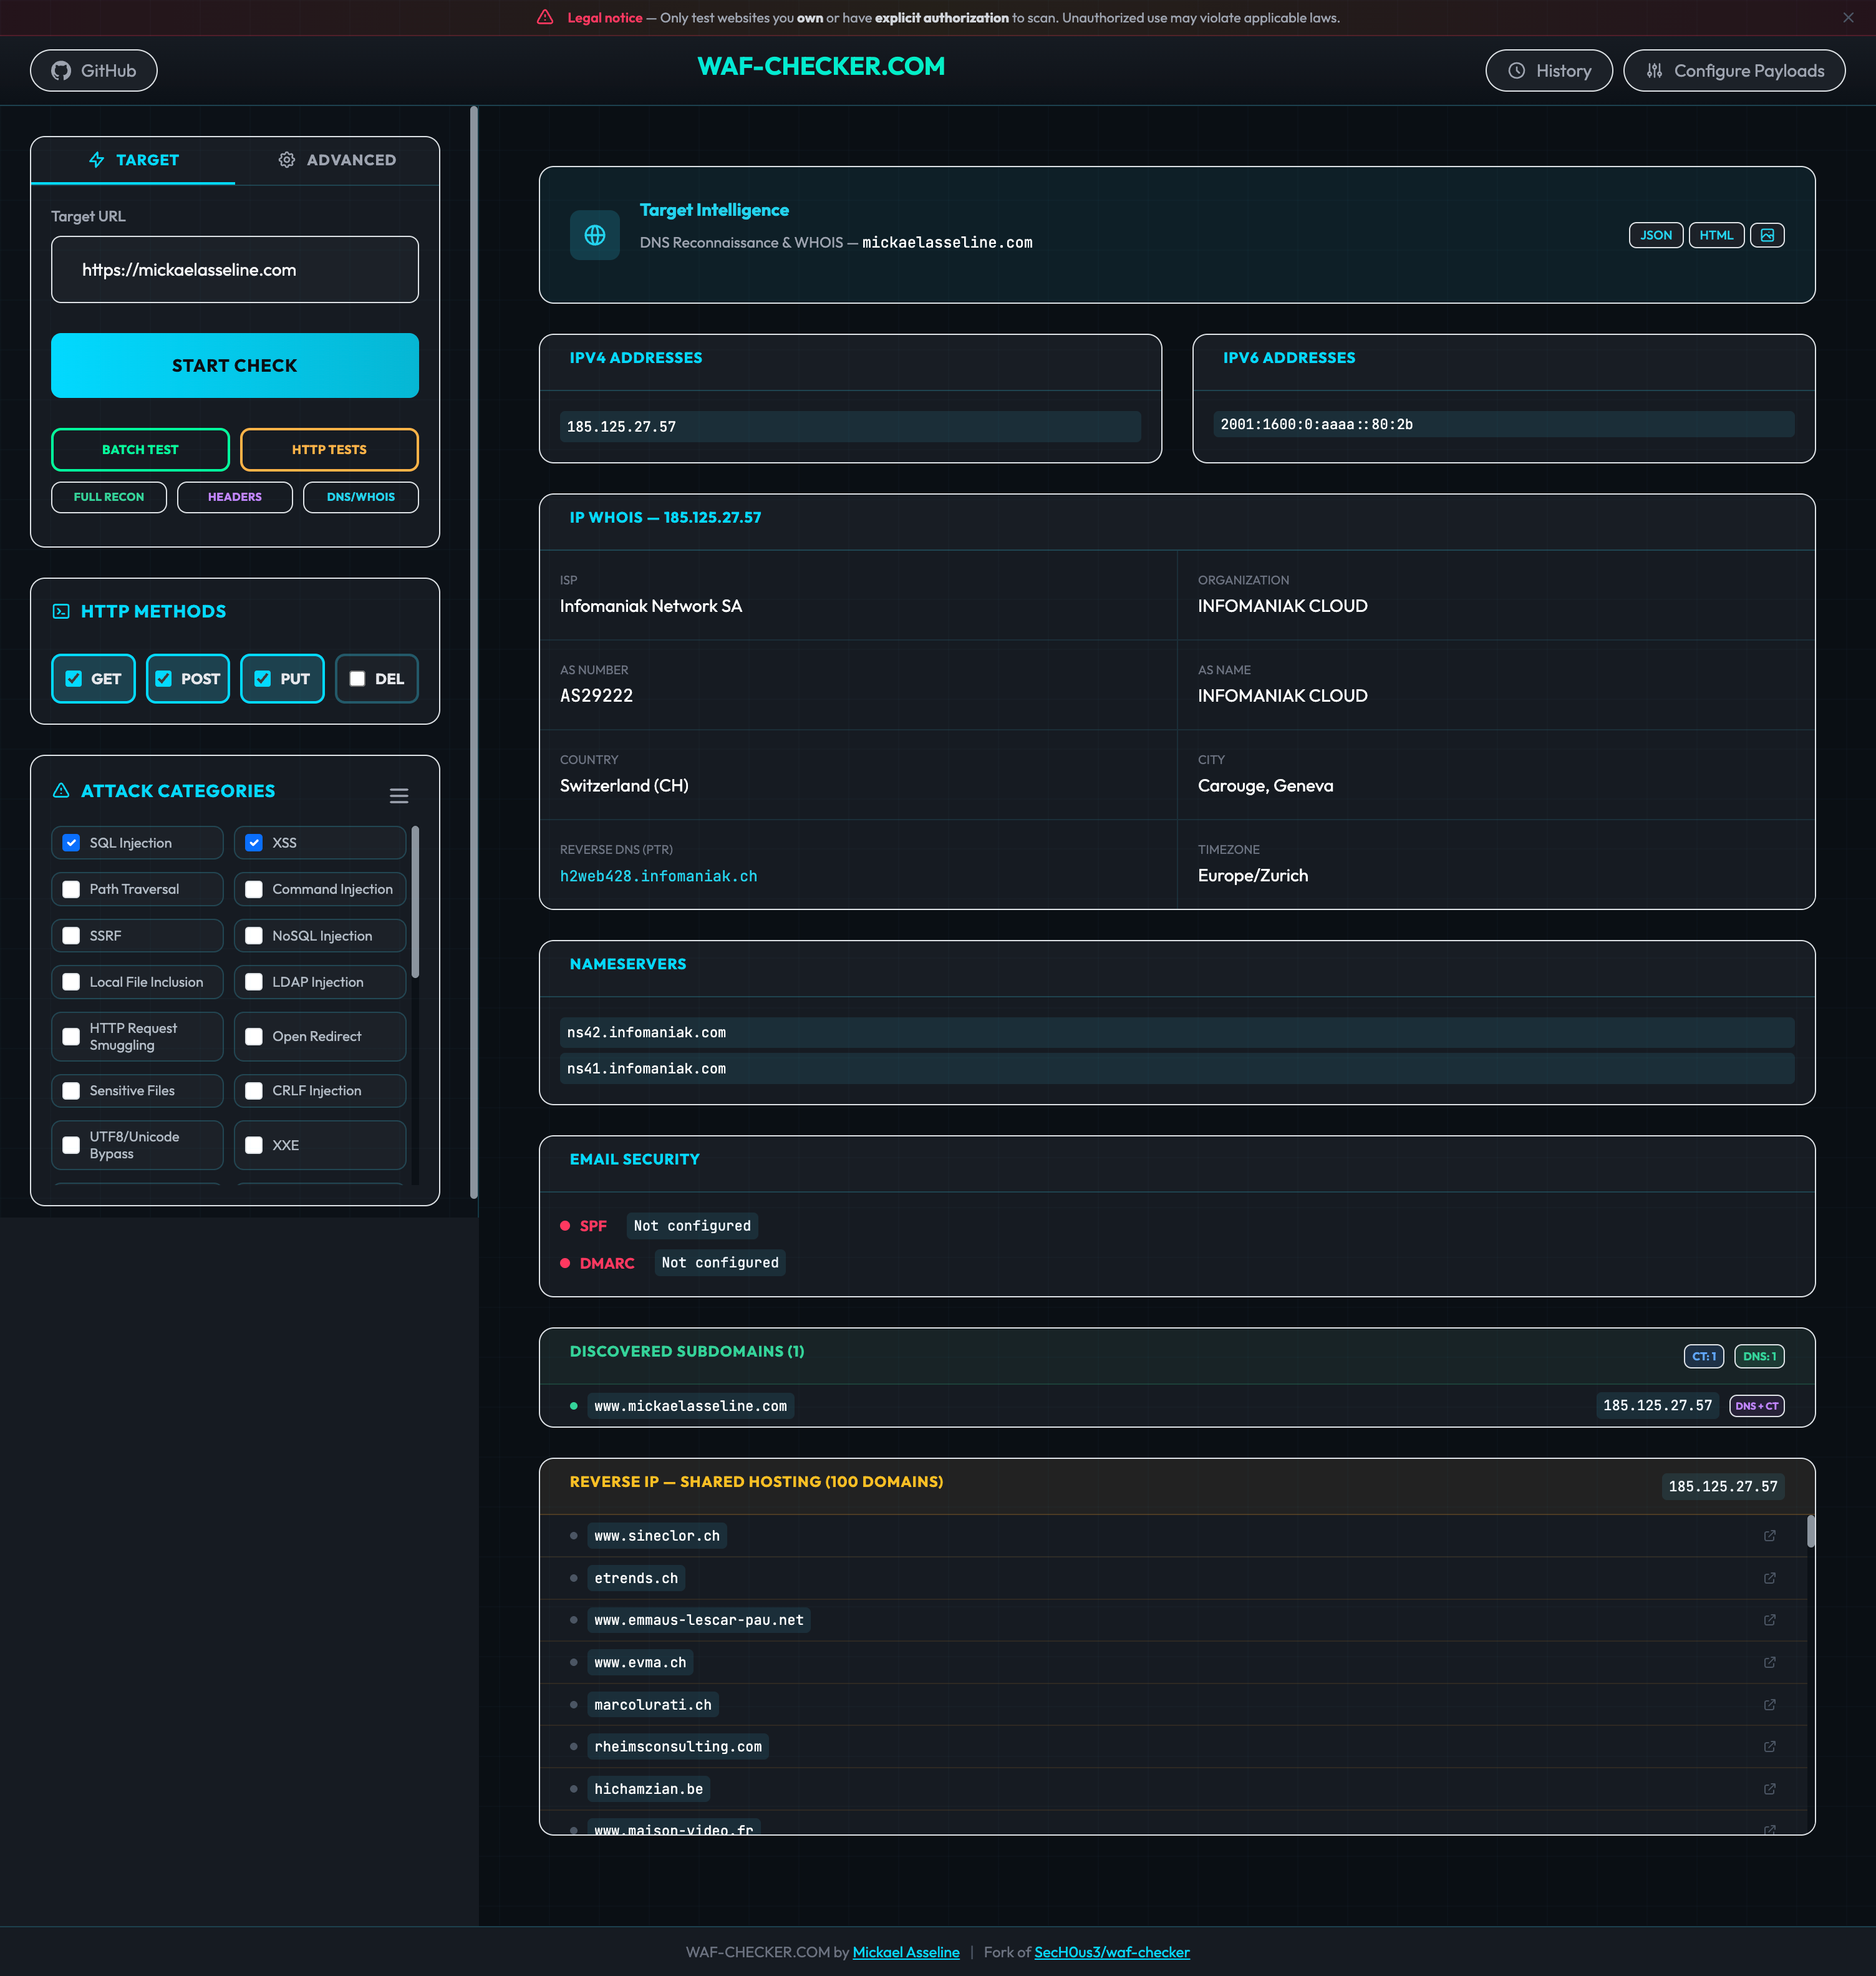
- حل DNS كامل — سجلات A، AAAA، CNAME، MX، NS، TXT
- بيانات WHOIS مع الموقع الجغرافي للIP، مزود الخدمة، ASN، و DNS العكسي
- تدقيق أمان البريد الإلكتروني — التحقق من SPF و DMARC
- تعداد النطاقات الفرعية — شفافية الشهادات + هجوم القوة العمياء DNS
- بحث IP العكسي — جميع النطاقات التي تشارك نفس عنوان IP
- كشف البنية التحتية — موفرو CDN والبريد الإلكتروني و DNS من أنماط السجلات
- تصدير النتائج كـ JSON، تقرير HTML، أو لقطة شاشة (PNG)
تدقيق تحسين محركات البحث (SEO)

- درجة SEO الإجمالية (0–100) مع عدد الاختبارات الناجحة / الإجمالي
- الدرجة حسب الفئة — العلامات الوصفية، التقنية، قابلية الفهرسة، المحتوى، الأداء، الاجتماعية، الروابط، عنوان URL، إمكانية الوصول
- التحقق من العلامات الوصفية — العنوان، الوصف، منفذ العرض، المتعارف عليه، اللغة، مجموعة الأحرف، رمز المفضلة، DOCTYPE، الروبوتات
- تحليل خريطة الموقع و robots.txt، اكتشاف الصفحات، البيانات المنظمة (JSON-LD)
- تحليل المحتوى — عدد الكلمات، قابلية القراءة، كثافة الكلمات المفتاحية، نسبة النص إلى HTML
- تدقيق الروابط — الداخلية/الخارجية، nofollow، المراسي الفارغة
- فحوصات إمكانية الوصول — lang، skip nav، معالم ARIA، تسميات النماذج
- تصدير النتائج كـ JSON، تقرير HTML، أو لقطة شاشة (PNG)
النتائج في الوقت الفعلي
- نتائج متدفقة عبر أحداث مرسلة من الخادم (SSE) — شاهد النتائج أثناء وصولها
- رموز الحالة ملونة:
403 أخضر — WAF حظر الهجوم (محمي)200 أحمر — الحمولة مرت عبر (عرضة للخطر)3xx برتقالي — إعادة توجيه (يتطلب التحقيق)4xx أصفر — خطأ عميل آخر
- نتائج قابلة للتصفية حسب رمز الحالة مع أشرطة ملخص في الوقت الفعلي
مرجع حالة HTTP

تكوين الحمولات
إدارة حمولات قابلة للتخصيص بالكامل من خلال لوحة التكوين المدمجة:
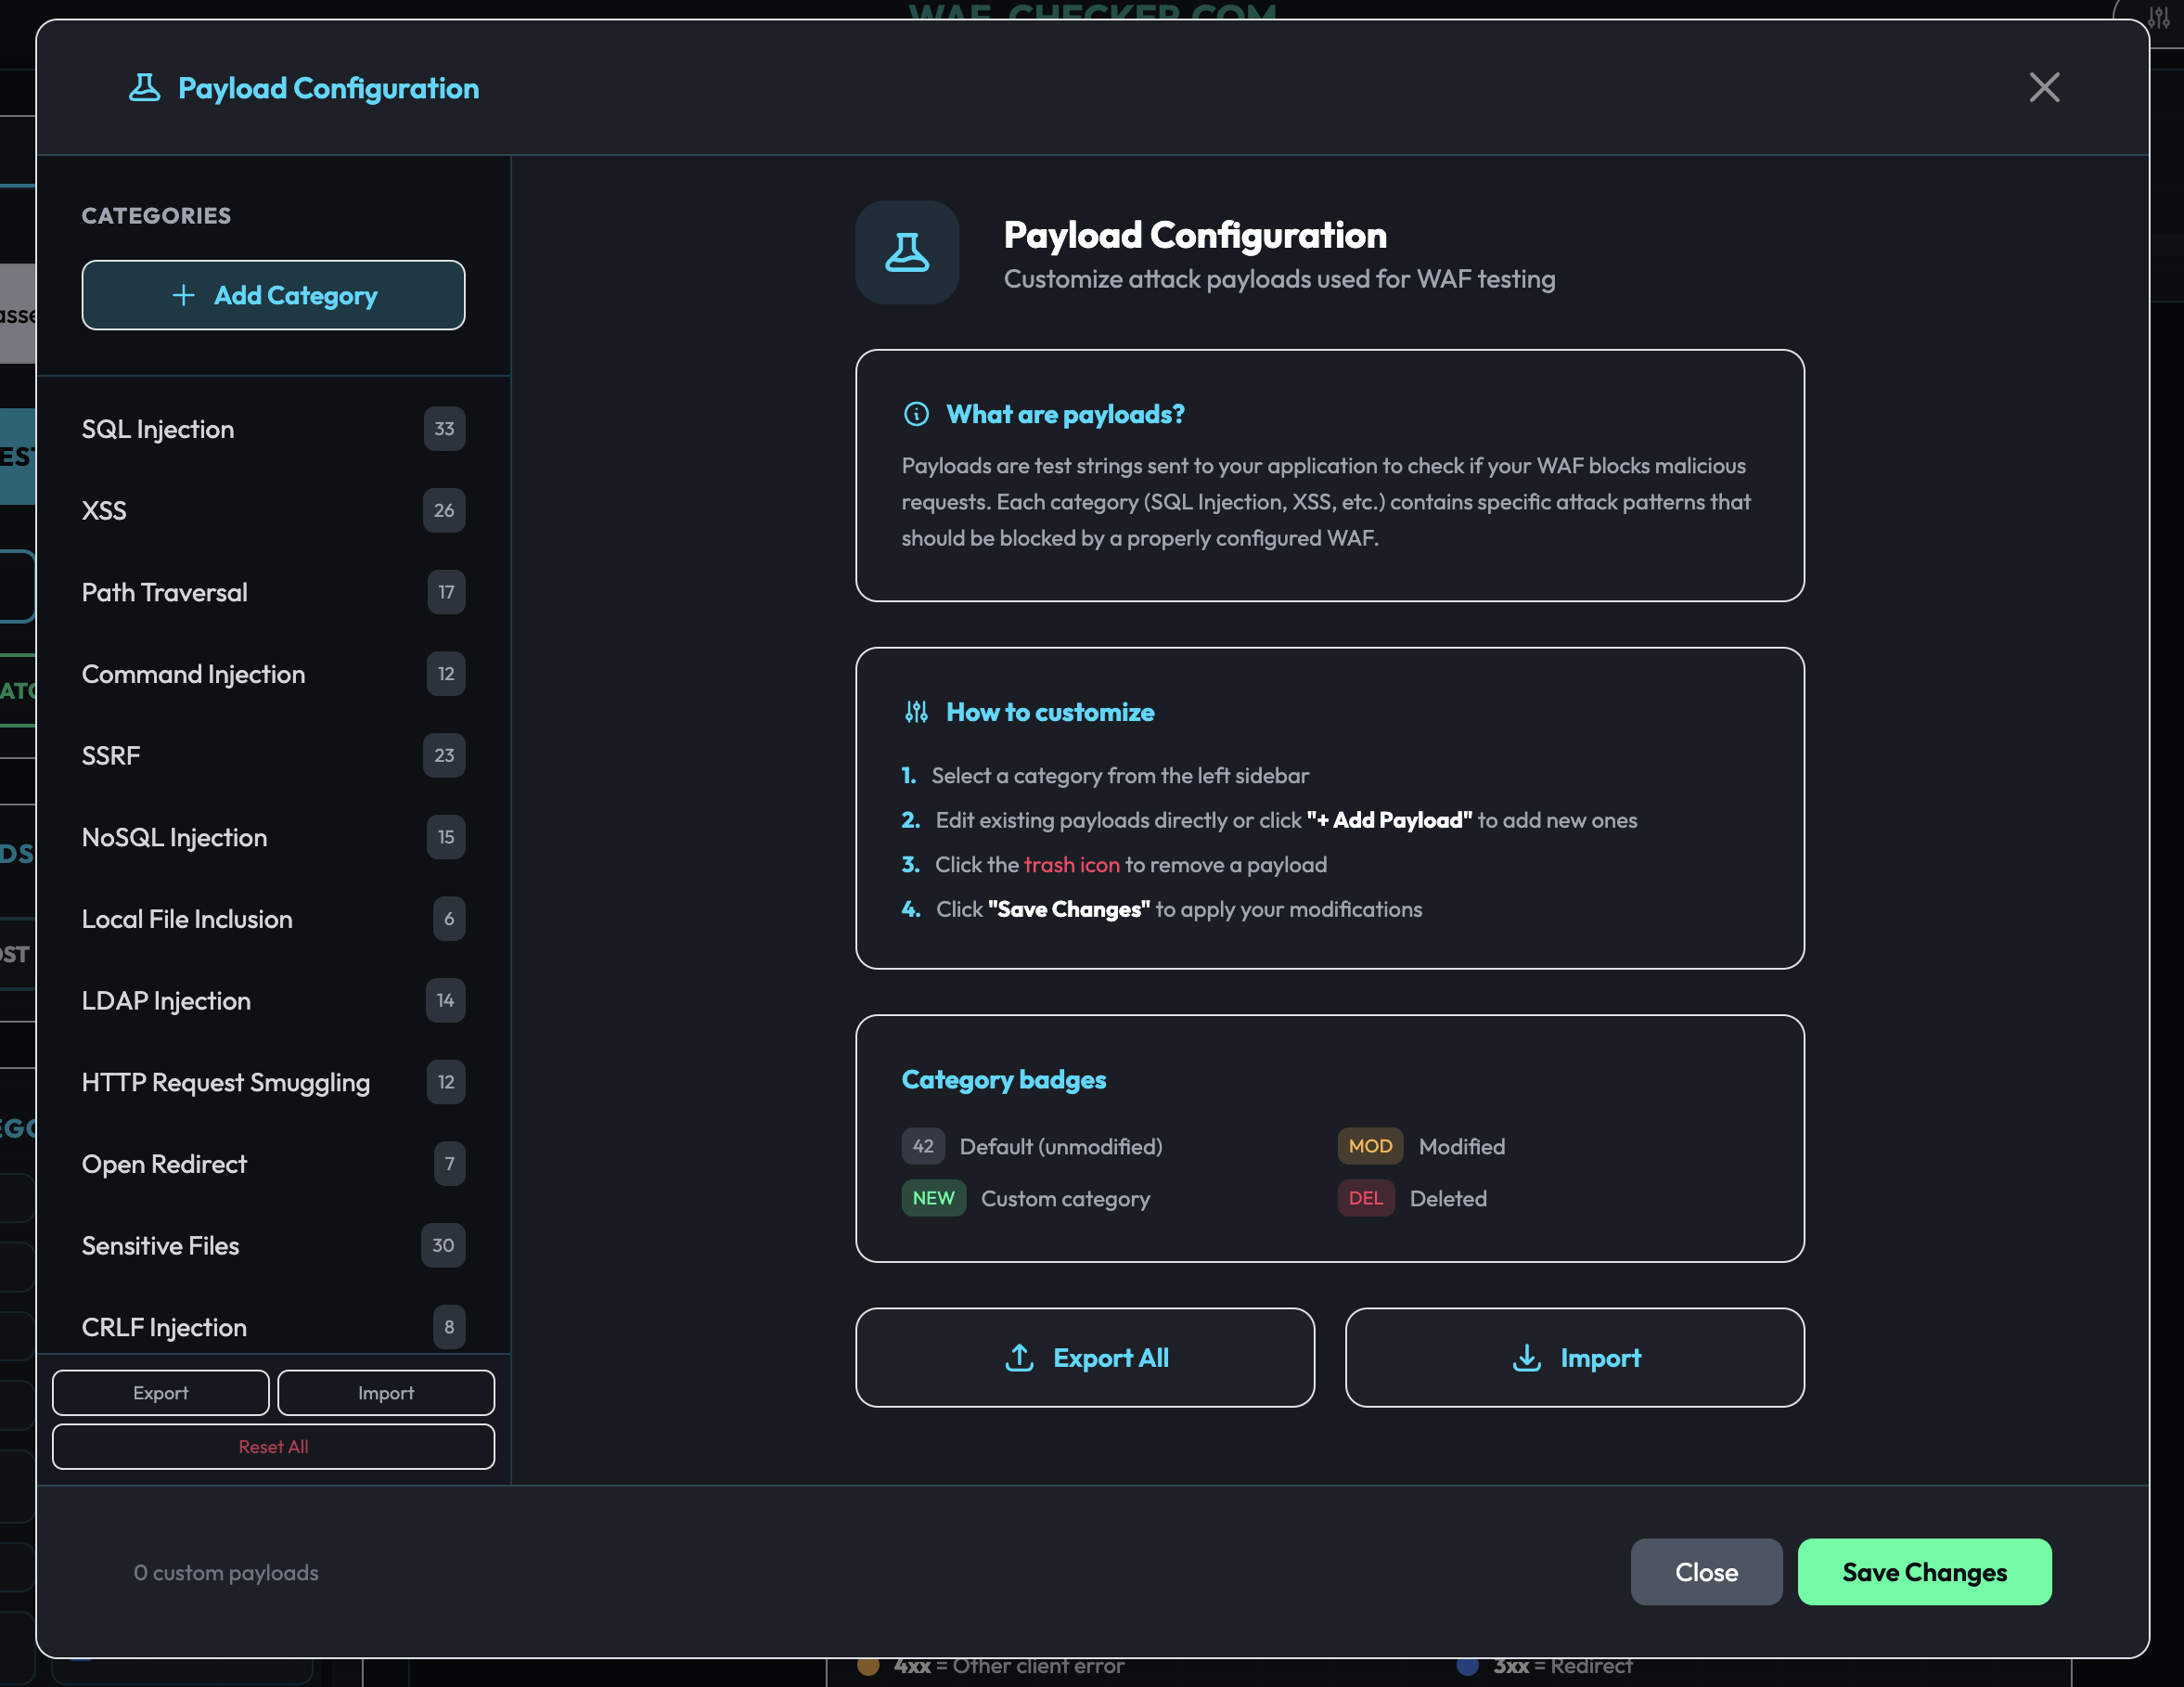

- تصفح جميع الفئات مع أعداد الحمولات
- إضافة أو تحرير أو إزالة حمولات فردية
- إنشاء فئات مخصصة
- فصل حمولات الهجوم و حمولات النتائج الإيجابية الكاذبة لكل فئة
- تصدير/استيراد تكوينات الحمولات
- التغييرات تستمر في localStorage
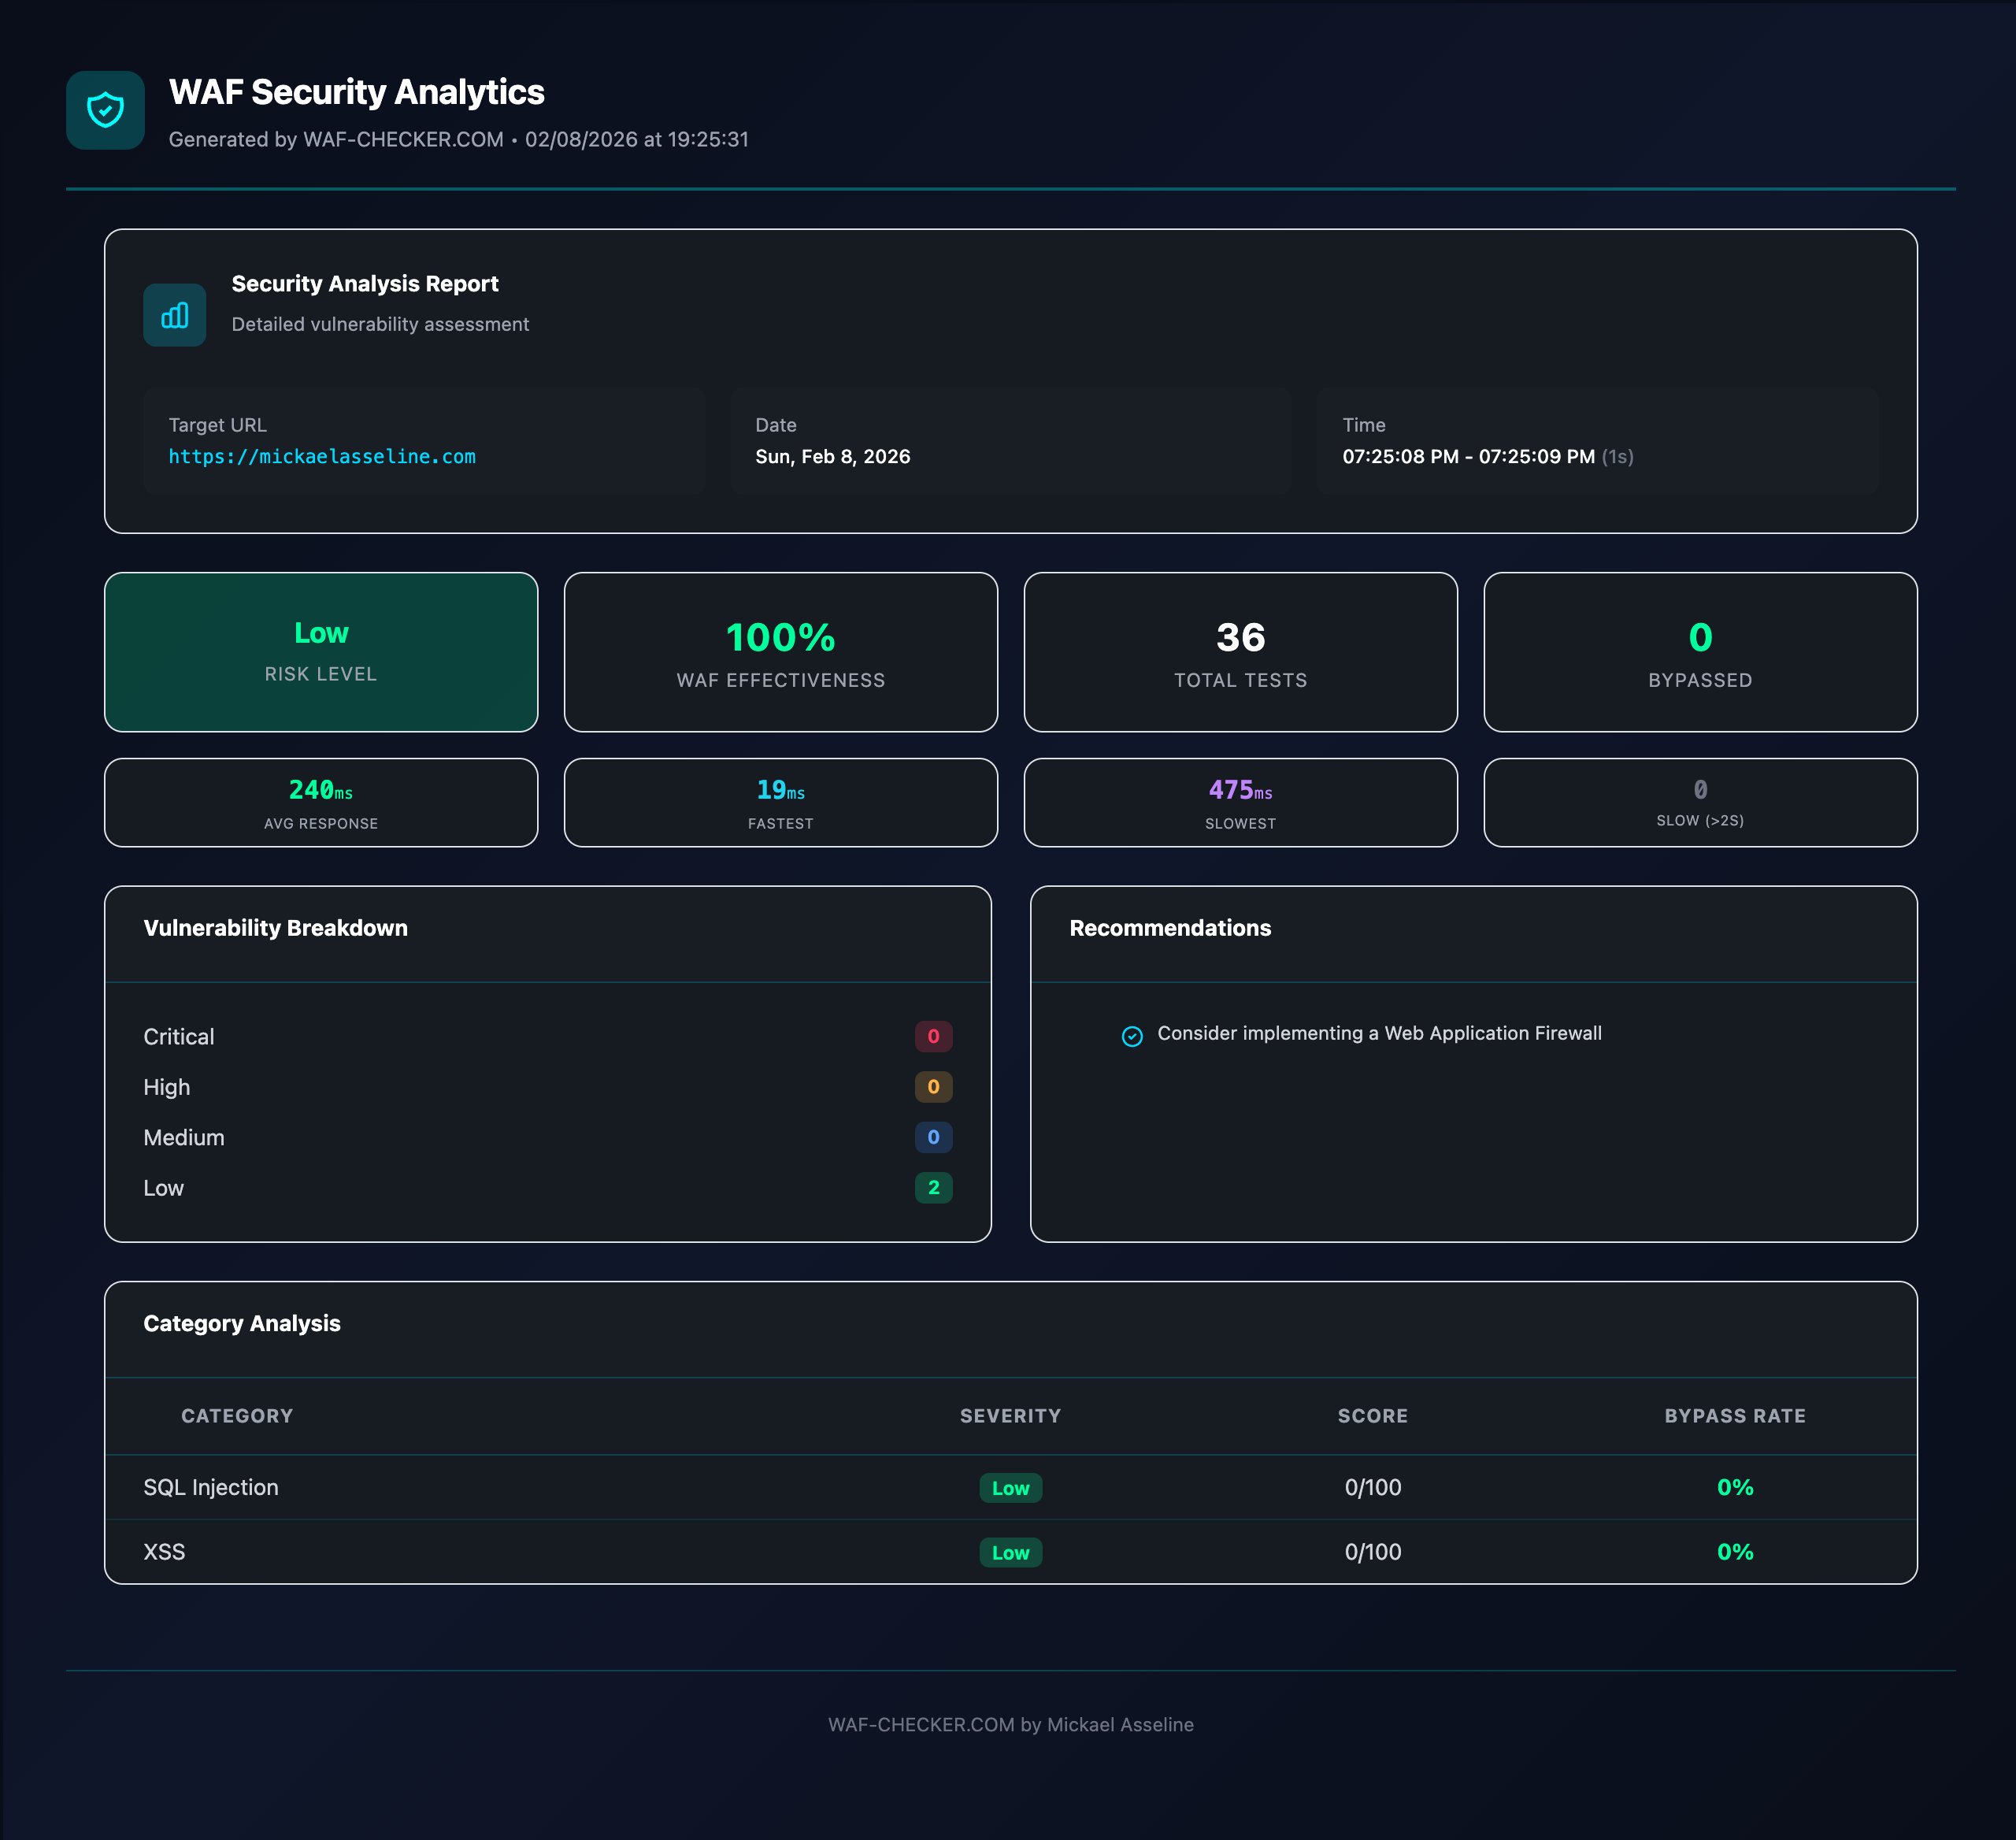
التحليلات الأمنية
تقارير تقييم الثغرات التفصيلية مع الدرجات:

- درجة فعالية WAF — النسبة المئوية للهجمات المحظورة
- تقييم مستوى المخاطر — حرج، عالي، متوسط، منخفض
- تفصيل الثغرات حسب الخطورة
- تحليل على مستوى الفئة مع معدلات التجاوز
- توصيات قابلة للتنفيذ
التصدير والتقارير

- تصدير النتائج كتقرير JSON أو CSV أو HTML
- تقرير HTML احترافي مع ملخص تنفيذي
- تقييم الثغرات لكل فئة مع الدرجات
- دعم لقطات الشاشة للمشاركة (PNG مع العلامة التجارية)
- جميع ميزات الاستطلاع/التدقيق تدعم تصدير JSON و HTML ولقطة الشاشة
API عام




