 osbornepro/btps-secpack
مجموعة أدوات أمنية قائمة على PowerShell للشركات الصغيرة والمتوسطة، توفر تنبيهات آلية، تعزيز أمان Active Directory، إعادة توجيه أحداث Windows، دمج Sysmon، ونصوص استجابة للحوادث لتعزيز الرؤية والدفاع.


إذا كنت ترغب في استخدام Microsoft Teams لإرسال التنبيهات بدلاً من البريد الإلكتروني، فستحتاج إلى تحميل فرع microsoft-teams الخاص بهذا المستودع الذي يحتوي على تعديلات تنبيهات Teams. سأحتاج إلى بعض الوقت لتنفيذ هذا كخيار تكوين في برنامج التثبيت. استخدام Microsoft Teams لنشر التنبيهات لا يلغي الحاجة إلى بعض إشعارات البريد الإلكتروني في هذا المستودع. سيظل البريد الإلكتروني مستخدمًا لبعض الإجراءات. يمكن إكمال منشورات Teams هذه بعد إنشاء webhook أولاً. تقدم webhooks المزعومة إمكانية إرسال التنبيهات أو الإشعارات الأخرى إلى قناة Microsoft Teams. شخصيًا، ما زلت أفضّل رسائل البريد الإلكتروني بعد استخدام هذه الرسالة لأنها أسهل في الفرز، برأيي.
يمكنك إنشاء webhook باستخدام الخطوات التالية (إذا كنت مسؤولاً)
يمكنك الآن استخدام عنوان URL أعلاه في نصوص حزمة أمان B.T.P.S التي أقدمها. يمكنك تحديث القيمة بسرعة في النصوص عن طريق تنفيذ الأوامر أدناه
$WebHook = Read-Host -Prompt "Paster your Webhook URL here: "
$SIEM = Read-Host -Prompt "If you have a SIEM in your environment enter the link here: "
$BTPSHome = Read-Host -Prompt "Where did you save the BTPS Security Pacakge git repo? EXAMPLE: C:\Users\Administrator\Downloads\BTPS-SecPack-microsoft-teams"
$Files = (Get-ChildItem -Path $BTPSHome -Include "AttemptedPasswordChange.ps1","AttemptedPasswordReset.ps1","Failed.Username.and.Password.ps1","User.Account.Created.ps1 ","User.Account.Locked.ps1","User.Account.Unlocked.ps1","DNSZoneTransferAlert.ps1","NewComputerAlert.ps1","Query-InsecureLDAPBinds.ps1","UnusualUserSignInAlert.ps1","Watch-PortScan.ps1 " -Recurse -ErrorAction SilentlyContinue -Force).FullName
ForEach ($File in $Files) {

    ((Get-Content -Path $File -Raw) -Replace "WEBHOOK_URL_REPLACE","$WebHook") | Set-Content -Path $File -Force
    ((Get-Content -Path $File -Raw) -Replace "SIEM TOOL LINK","$SIEM") | Set-Content -Path $File -Force

}  # End ForEach
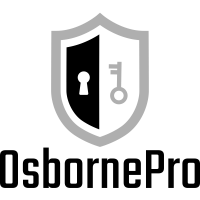
سيبدو تنبيهك في Microsoft Teams شيئًا مثل هذا
إذا كنت ترغب في المساهمة في محتويات هذا المشروع، فلا تتردد في التواصل معي على [email protected] بأفكارك واقتراحاتك. للحصول على معلومات عامة أكثر حول هذا، يُرجى الرجوع إلى وثائق المساهمة.
إذا كنت ترغب في التبرع لهذا المشروع لمساعدتي في الحفاظ على موقع جميل للوثائق، فسيتم قبول تبرعاتك بكل امتنان.


أرسل ETHERUM إلى : 0xBeDbCfA5366fF1187957BB3ed8811c51B4dBe4D4
يحتوي هذا المستودع على مجموعة من أدوات PowerShell التي يمكن استخدامها لحماية البيئة والدفاع عنها بناءً على توصيات Microsoft.
يفترض هذا المستودع أيضًا أنك قد راجعت ورقة الغش الخاصة بتسجيل أحداث Windows للتسجيل في بيئتك. استخدم LOG-MD أو CIS-CAT لضمان تكوين التسجيل الموصى به.
لقد كتبت برنامج تثبيت أولي لتهيئة أكبر قدر ممكن من هذه الحمايات تلقائيًا. معظم هذه النصوص هي تنبيهات بريد إلكتروني. عند تشغيل Installer.ps1، سيتم سؤالك عن كيفية المصادقة على خادم SMTP الخاص بك. يمكن القيام بذلك باستخدام ملف بيانات اعتماد أو باستخدام مصادقة عنوان IP. يجب تشغيل هذا البرنامج النصي على وحدة تحكم المجال لأن هذا هو موقع العديد من التنبيهات. أقترح استخدام WinRM عبر HTTPS في بيئتك. لدي فيديو وتعليمات الإعداد لـ WinRM عبر HTTPS على موقع هذا المشروع هنا. سيعلمك هذا البرنامج النصي ما إذا كان يتم استخدام LDAP عبر SSL في بيئتك. إذا كنت ترغب في تكوين LDAP عبر SSL في بيئتك، وهو ما أوصي به بشدة، فقد قمت بعمل فيديو حول كيفية القيام بذلك بأمان وأمان هنا. سيساعدك برنامج Installer.ps1 في إعداد كل قسم من هذه الحزمة مع توقفات في البرنامج النصي تنتظر منك إكمال مهمة إذا لزم الأمر. أحد هذه الانتظارات على سبيل المثال هو إعداد نهج مجموعة ليتم دفعه. بعد التشغيل، سيتم تطبيق غالبية الحمايات أدناه على بيئتك. سيتطلب 'تنبيه تسجيل الدخول غير المعتاد' منك تعديل ملف UserComputerList.csv بحيث يحتوي على محتويات حول المستخدمين المتوقع تسجيل دخولهم إلى الأجهزة في بيئتك.
