
 opposum0112/cusimanse
إطار عمل قابل للتركيب لعقود البحث ووصفات YAML لتجارب أمنية تُدار بواسطة وكلاء على حوسبة قابلة للتخلص منها


الحالة: بيتا — إطار بحثي وعدة تشغيل
يتم تطوير Cusimanse بنشاط. قم بعمل fork له، واختبره، وشغّل التجارب المرجعية، وأبلغ عن الأخطاء، وقدّم طلبات السحب. توقّع أن تتطور واجهات API والوصفات والتوثيق والتكاملات خلال مرحلة البيتا.
استخدام الذكاء الاصطناعي والمساهمة المسؤولة: يستخدم Cusimanse التطوير بمساعدة الذكاء الاصطناعي والذكاء الاصطناعي الوكيلي كجزء من إطاره البحثي وسير عمل التوثيق والتحليل وعملياته الهندسية. المخرجات المولّدة أو المدعومة بالذكاء الاصطناعي ليست تلقائيًا موثوقة أو آمنة أو صحيحة أو أصلية أو مناسبة للاستخدام الإنتاجي. المساهمون مسؤولون عن مراجعة واختبار والتحقق من التغييرات المدعومة بالذكاء الاصطناعي قبل تقديمها. لا تعتمد على نظام ذكاء اصطناعي كمرجع وحيد لقرارات الأمان أو التخويل أو تفسير الأدلة أو الإجراءات الحرجة للسلامة. استخدم Cusimanse فقط للبحث المصرّح به، واحترم القوانين والسياسات المعمول بها، واحمِ بيانات الاعتماد والبيانات الحساسة، وأبقِ التنفيذ ضمن حدود السياسة المعلنة للمشروع وحدود الحوسبة القابلة للتخلص منها. يجب أن تحدد المساهمات بوضوح المساعدة الجوهرية من الذكاء الاصطناعي حيثما كان ذلك مناسبًا، مع الحفاظ على المساءلة البشرية، واتباع اختبارات المستودع ومتطلبات المراجعة وتوقعات الاستخدام المسؤول.
بحث أمني تصريحي يُدار بواسطة الوكلاء على حوسبة قابلة للتخلص منها. يعلن الباحثون النية والمتطلبات؛ يخطط الوكلاء ويختارون ويحللون؛ تقرر واجهة قدرات Go والسياسة ما إذا كان التنفيذ ممكنًا وكيفية حدوثه.
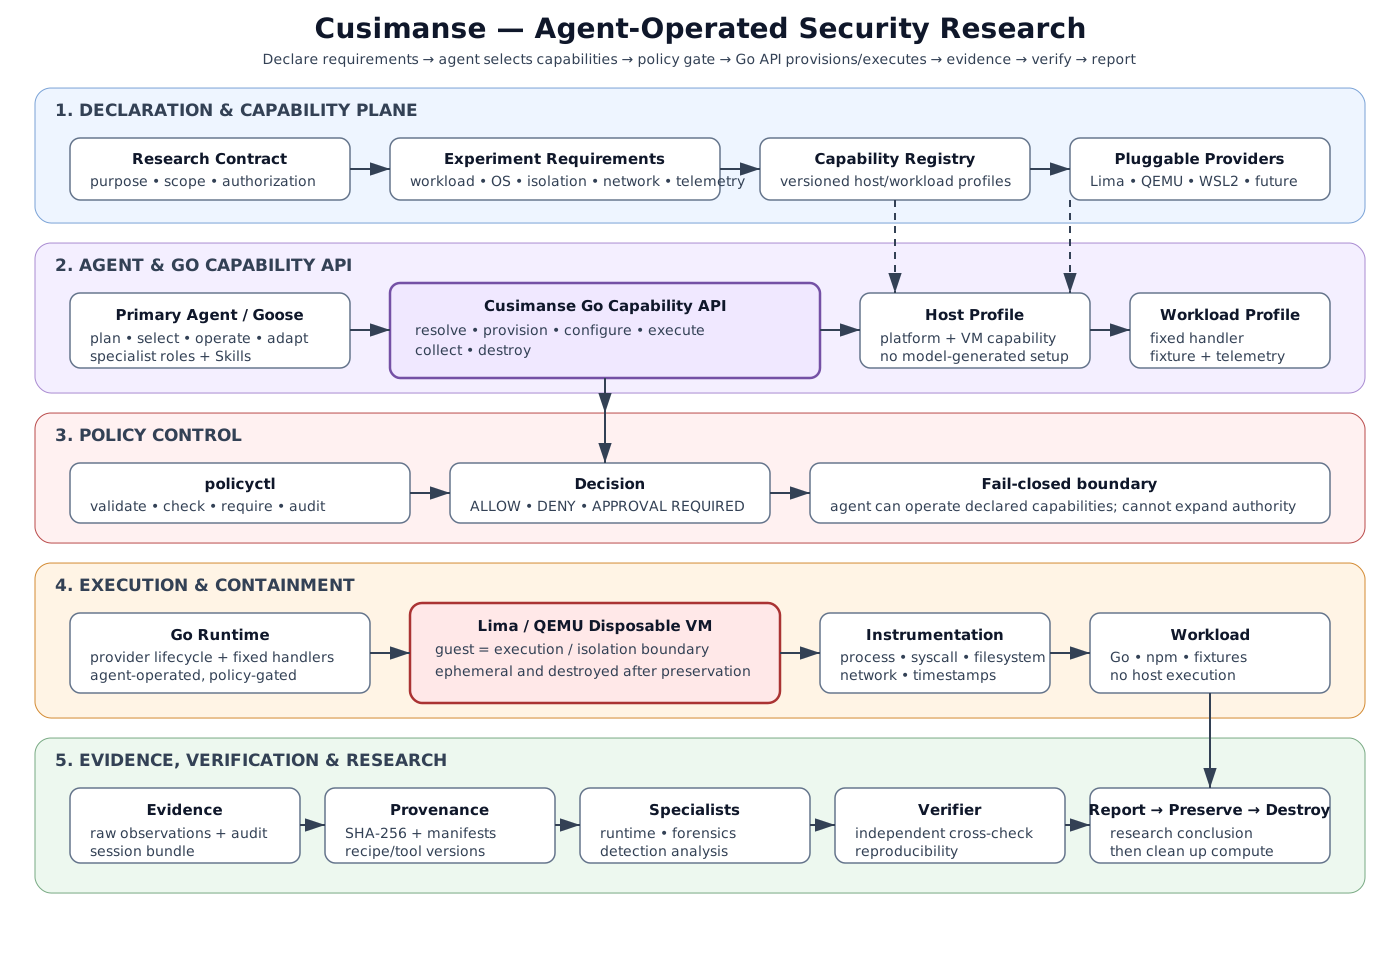
عقد → متطلبات → تسليم الموجّه → وكيل → حل القدرات → وقت تشغيل Go → السياسة/الموافقة → Lima/QEMU → القياس/حمل العمل → الأدلة → التحليل → التحقق المستقل → التقرير → الحفظ → التدمير.
| الطبقة | المسؤولية | مصدر الحقيقة |
|---|---|---|
| العقد | الغرض، التخويل، النطاق، القبول | contracts/ |
| المتطلبات | نظام التشغيل، العزل، حمل العمل، الشبكة، القياس | recipes/experiments/ |
| مكتبة الموجّهات | تسليم محايد للوكيل | prompts/experiments/ |
| أدلة المشغّل | تسليم محوّل رفيع | prompts/operators/ |
| الملفات الشخصية | قدرات موثوقة قابلة لإعادة الاستخدام | recipes/profiles/ |
| وقت التشغيل | الحل، السياسة، دورة الحياة، حدود التنفيذ | cmd/cusimanse/, internal/ |
| السياسة | الصلاحية والموافقة | policies/, internal/policy/ |
| الاحتواء | حوسبة قابلة للتخلص منها | recipes/lima/, Lima/QEMU |
| الأدلة | الملاحظات، المصدر، التحقق | runs/<session-id>/ |
لا يمكن للوكيل إنشاء ملفات شخصية موثوقة، أو توسيع السياسة، أو تعديل الوصفات الموثوقة، أو تنفيذ حمل عمل غير موثوق مباشرة على المضيف.
قاعدة الحدود: يقرر الوكيل ما هو البحث الذي يجب القيام به؛ يقرر Cusimanse ما إذا كان يمكن تنفيذه وكيف.
اكتب contracts/<experiment>.md مع سؤال البحث والتخويل والنطاق ومعايير القبول وقيود السلامة. أعلن المتطلبات فقط في recipes/experiments/<experiment>.yaml.
مثال:
requirements:
  execution: disposable
  os: linux
  workload: npm-threat
  network: localhost-only
  instrumentation: [process, syscall, filesystem, network]
./scripts/install.sh
export PATH="$HOME/.local/bin:$HOME/go/bin:$PATH"
cusimanse doctor
cusimanse validate
cusimanse preflight
cusimanse policy validate
cusimanse test
cusimanse integration-test
goose recipe validate recipes/npm-threat-001/recipe.yaml
goose recipe validate recipes/subrecipes/evidence-analysis.yaml
goose recipe validate recipes/subrecipes/verification.yaml
goose recipe validate recipes/subrecipes/report.yaml
goose run --recipe ./recipes/npm-threat-001/recipe.yaml --interactive
تعلن الوصفة صراحةً عن امتداد منصة summon. يوفر Summon التفويض/التنسيق فقط؛ ولا يخوّل التنفيذ.
cusimanse resolve npm-threat-001
cusimanse policy explain vm
cusimanse policy explain network
cusimanse policy check-all
cusimanse policy require vm --approved
cusimanse --approved run npm-threat-001 <session-id>
cusimanse observability report <session-id>
cusimanse policy audit
دورة الحياة: resolve → policy → provision → configure → instrument → execute → collect → verify → report → preserve → destroy.
الموجّه هو تسليم، وليس طبقة صلاحية وليس وصفة ثانية.
prompts/experiments/<experiment>.md       shared research handoff
prompts/operators/<operator>.md           thin operator guidance
recipes/experiments/<experiment>.yaml     requirements source of truth
recipes/<experiment>/recipe.yaml          Goose/runtime recipe
contracts/<experiment>.md                 authorization/scope source
بالنسبة لـ OpenCode أو Hermes أو Antigravity أو Pi، قدّم نفس العقد وملف YAML للتجربة ومراجع الوصفة والموجّه المشترك ودليل المشغّل المطابق. يمكن للمشغّل البديل التخطيط/التفويض/التحليل باستخدام ميزاته الأصلية، لكن يجب عليه استدعاء Cusimanse لتنفيذ القدرات. تُسجَّل القدرات غير المدعومة كـ PARTIAL؛ لا يمكن للمحوّلات تعديل السياسة أو الملفات الشخصية أو الوصفات الموثوقة.
تكوين المحوّل الأساسي: recipes/agents/adapter-matrix.yaml و docs/GOOSE-ADAPTERS.md.
الجرد الموثوق: recipes/host/security-research.yaml. جرد المشروع بالكامل: manifest/TOOL-INVENTORY.yaml. دليل الوصول/التكوين التفصيلي للمضيف: docs/HOST-TOOLCHAIN.md.
./scripts/install.sh
cusimanse tools list
cusimanse tools versions
cusimanse tools config
cusimanse tools path

