
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Raccine — لقاح بسيط لفدية | Kitploit
أدوات/GitHubGitHub/neo23x0/raccine
أدوات دفاعيةاستخبارات التهديداتكشف التسللالاستجابة للحوادثكشف الشذوذتحليل السجلات
GitHubneo23x0/raccine

Raccine

لقاح بسيط لفدية

عرض المستودع
98212616منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Inactively Maintained

Raccine

Raccine

حماية بسيطة من برامج الفدية

لماذا

نرى برامج الفدية تحذف كل نسخ الظل باستخدام vssadmin في كثير من الأحيان. ماذا لو تمكّنّا فقط من اعتراض هذا الطلب وإنهاء العملية التي استدعته؟ دعونا نحاول إنشاء لقاح بسيط.
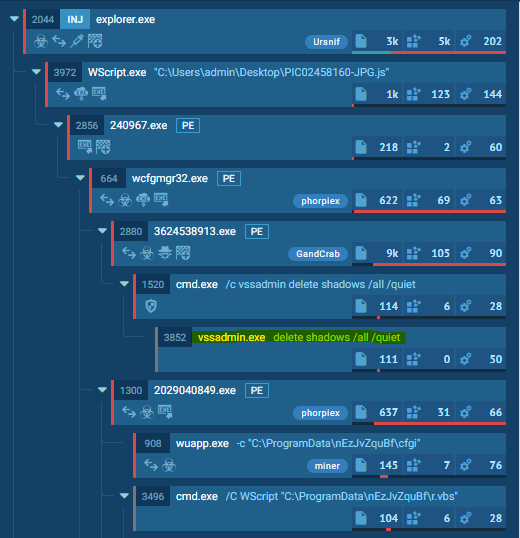
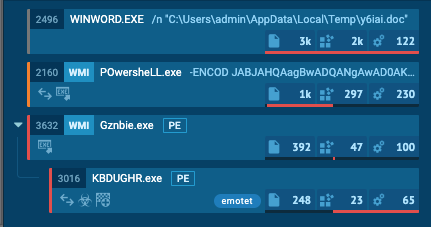
شجرة عملية برنامج الفدية

كيف يعمل

نقوم بتسجيل مصحح أخطاء لـ vssadmin.exe (وwmic.exe)، وهو ملفنا المُترجم raccine.exe. Raccine هو ملف ثنائي يقوم أولاً بجمع جميع معرّفات العمليات (PIDs) للعمليات الأصلية ثم يحاول إنهاء جميع العمليات الأصلية.

المزايا:

  • الطريقة عامة إلى حد ما
  • لا يتعين علينا استبدال ملف نظام (vssadmin.exe أو wmic.exe)، الأمر الذي قد يؤدي إلى مشاكل في السلامة وقد يكسر عملية التطعيم لدينا في كل يوم تحديثات
  • فحص مرن لقواعد YARA لمعاملات سطر الأوامر بحثًا عن نشاط خبيث
  • التغييرات سهلة التراجع
  • يعمل على Windows 7 / Windows 2008 R2 أو أحدث
  • لا يتطلب ملفًا تنفيذيًا قيد التشغيل أو خدمة إضافية (بدون وكيل)

السلبيات / النقاط العمياء:

  • الاستخدام المشروع لـ vssadmin.exe delete shadows (أو أي تركيبة أخرى مدرجة في القائمة السوداء) لم يعد ممكنًا
  • بل إنه يقتل العمليات التي حاولت استدعاء vssadmin.exe delete shadows، والتي قد تكون عملية نسخ احتياطي
  • لن يكتشف هذا الأساليب التي لا تكون فيها العملية الخبيثة واحدة من العمليات في الشجرة التي استدعت vssadmin.exe (على سبيل المثال عبر schtasks)

العملية

  1. يتم اعتراض استدعاء vssadmin.exe (وwmic.exe) وتمريره إلى raccine.exe كمصحح أخطاء (يصبح vssadmin.exe delete shadows هو raccine.exe vssadmin.exe delete shadows).
  2. ثم نقوم بمعالجة وسيطات سطر الأوامر والبحث عن تركيبات خبيثة باستخدام قواعد Yara.
  3. إذا لم يتم العثور على تركيبة خبيثة، نقوم بإنشاء عملية جديدة بمعاملات سطر الأوامر الأصلية.
  4. إذا تم العثور على تركيبة خبيثة، نقوم بجمع جميع معرّفات العمليات (PIDs) للعمليات الأصلية والبدء في إنهائها (يجب أن تكون هذه هي عمليات البرامج الضارة كما هو موضح في لقطات الشاشة أعلاه). يعرض Raccine نافذة سطر أوامر تحتوي على معرّفات العمليات التي تم إنهاؤها لمدة 5 ثوانٍ، ويسجل ذلك في سجل أحداث Windows ثم يخرج من تلقاء نفسه.

التركيبات الخبيثة:

  • delete و shadows (vssadmin, diskshadow)
  • resize و shadowstorage (vssadmin)
  • delete و shadowstorage (vssadmin)
  • delete و shadowcopy (wmic)
  • delete و catalog و -quiet (wbadmin)
  • win32_shadowcopy أو عنصر من قائمة الأوامر المشفرة (powershell)
  • recoveryenabled (bcedit)
  • ignoreallfailures (bcedit)

^ قائمة قديمة: تحقق من قاعدة YARA المقابلة

قائمة أوامر PowerShell المشفرة: JAB, SQBFAF, SQBuAH, SUVYI, cwBhA, aWV4I, aQBlAHgA وغيرها الكثير

مثال

Emotet بدون Raccine - رابط

Emotet بدون Raccine

Emotet مع Raccine - رابط (تجاهل نشاط العملية المرتبط بتثبيت Raccine)
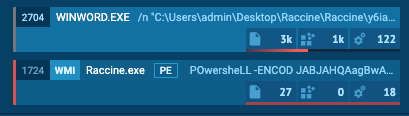
Emotet مع Raccine

يتم القضاء على العدوى في مهدها.

تحذير !!!

استخدمه على مسؤوليتك الخاصة!

لن تتمكن بعد الآن من تشغيل الأوامر التي تستخدم الأوامر المدرجة في القائمة السوداء على جهاز مُطعّم بـ Raccine حتى تقوم بتطبيق تصحيح إلغاء التثبيت raccine-reg-patch-uninstall.reg. قد يؤدي هذا إلى كسر العديد من حلول النسخ الاحتياطي التي تشغّل هذا الأمر المحدد أثناء عملها. لن يحظر هذا الطلب فحسب، بل سيقتل جميع العمليات في تلك الشجرة بما في ذلك حل النسخ الاحتياطي والعملية التي استدعته.

إذا كان لديك مراقبة أمنية قوية تسجل جميع عمليات تنفيذ العمليات، فيمكنك فحص سجلاتك لمعرفة ما إذا كانت vssadmin.exe delete shadows أو vssadmin.exe resize shadowstorage ... أو أسطر الأوامر المحظورة الأخرى تُستخدم بشكل متكرر أو متقطع لأغراض مشروعة، وفي هذه الحالة يجب عليك الامتناع عن استخدام Raccine.

سجل الإصدارات

  • 0.1.0 - نسخة أولية اعترضت وحظرت جميع عمليات تنفيذ vssadmin.exe
  • 0.2.0 - نسخة تحظر فقط عمليات تنفيذ vssadmin.exe التي تحتوي على delete و shadows في سطر الأوامر، وبخلاف ذلك تمرر جميع المعاملات إلى عملية جديدة تستدعي vssadmin بمعاملاته الأصلية
  • 0.2.1 - إزالة explorer.exe من القائمة البيضاء
  • 0.3.0 - دعم طريقة wmic التي تستدعي delete shadowcopy، بدون مخرجات لبدء العمليات المدرجة في القائمة البيضاء (تجنب مشاكل معالجة مخرجات wmic)
  • 0.4.0 - دعم التسجيل في سجل أحداث Windows لكل محاولة محظورة، والبحث عن المزيد من تركيبات المعاملات الخبيثة
  • 0.4.1 - ملفات ثنائية مرتبطة بشكل ثابت (Statically linked)
  • 0.4.2 - إصلاحات أخطاء مقدمة من John Lambert
  • 0.5.0 - إزالة تسجيل سجل الأحداث (المعلومات الأساسية لم تكن ضرورية؛ تسببت في تعقيد أعلى؛ يمكن تحقيقها أيضًا عبر تسجيل إنشاء العمليات)، ودعم تصفية wbadmin
  • 0.5.1 - تحسينات من @JohnLaTwC
  • 0.5.2 - فحص إضافي لـ delete shadowstorage بواسطة @JohnLaTwC، مراجعة كود بواسطة @_hillu، أيقونة التطبيق
  • 0.5.3 - مثبّت دفعاتي (Batch installer)
  • 0.6.0 - فحوصات إضافية لـ bcdedit.exe /set {default} bootstatuspolicy ignoreallfailures و bcdedit.exe /set {default} recoveryenabled no
  • 0.7.0 - فحوصات إضافية لـ powershell.exe و win32_shadowcopy أو قائمة من الأوامر المشفرة
  • 0.7.1 - تحسينات من @JohnLaTwC
  • 0.7.2 - استخدام مسارات مطلقة في تصحيحات السجل
  • 0.8.0 - إنشاء ملف سجل يحتوي على جميع الطلبات المعترضة والإجراءات المنفذة C:\ProgramData\Raccine_log.txt
  • 0.9.0 - تسجيل إلى سجل أحداث Windows بواسطة @JohnLaTwC
  • 0.10.0 - وضع المحاكاة فقط
  • 0.10.1 - إصلاح لوضع المحاكاة
  • 0.10.2 - يشمل أمر diskshadow.exe delete shadows
  • 0.10.3-5 - إصلاحات وإضافات طفيفة
  • 1.0 BETA - عناصر واجهة رسومية وفحص بقواعد YARA لمعاملات سطر الأوامر
  • 1.1 BETA - مطابقة قواعد YARA مع متغيرات خارجية، ودوال استكشاف الأخطاء وإصلاحها
  • 1.2 BETA - محدّث التواقيع
  • 1.3 BETA - فحص YARA في الذاكرة للعملية الأصلية المستدعية
  • 1.4 BETA - دعم كامل لـ x86، ونقل السلاسل الثابتة إلى قواعد YARA لتجنب اكتشافات برامج مكافحة الفيروسات، وسجل للعمليات المسموح بها، وإعداد .NET Framework في المثبّت
  • 1.4.2 BETA - إصلاح كود الخروج (تمرير كود الخروج الذي يعيده البرنامج المعترض)، واعتراض taskkill.exe

التثبيت

المتطلبات

  • مكتبة تشغيل VC++ لفحص YARA (يحتوي المثبّت على حزمة الإعداد من https://aka.ms/vs/16/release/VC_redist.x64.exe)
  • .NET Framework 4.5
  • وصول إلى الإنترنت لتحديثات قواعد YARA
  • Windows 7 / Windows 2008 R2 أو أحدث

سيتم تثبيت كل من حزمة Visual C++ Redistributable و .NET Framework تلقائيًا عند تشغيل install-raccine.bat.

التثبيت التلقائي

  1. قم بتنزيل Raccine.zip من قسم الإصدارات
  2. قم بفك ضغطه
  3. قم بتشغيل raccine-installer.bat كمسؤول

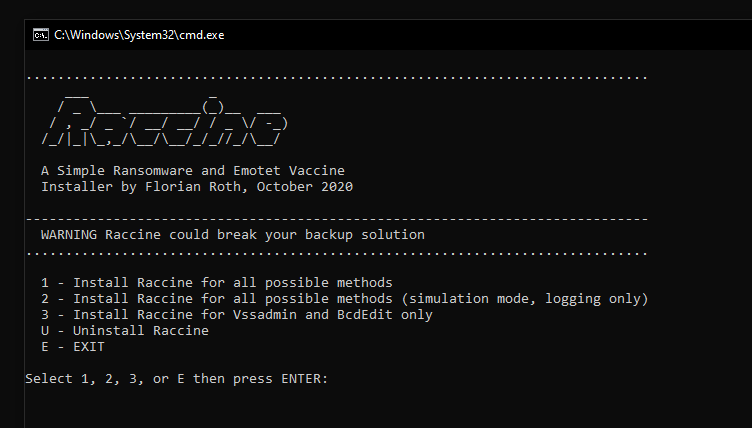
مثبّت Windows الدفعي

يتضمن المثبّت الدفعي خيار "إلغاء التثبيت".

إلغاء التثبيت اليدوي

كمسؤول، قم بالتالي:

  1. قم بتشغيل raccine-reg-patch-uninstall.reg
  2. قم بإزالة مجلدَي %ProgramFiles%\Raccine و %ProgramData%\Raccine
  3. قم بتشغيل reg delete HKCU\Software\Raccine /F
  4. قم بتشغيل taskkill /F /IM RaccineSettings.exe
  5. قم بتشغيل reg delete "HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" /V "Raccine Tray" /F
  6. قم بتشغيل schtasks /DELETE /TN "Raccine Rules Updater" /F

التحديثات

ترقية البرنامج

نوصي بإلغاء التثبيت وإعادة التثبيت للترقية. يؤدي إلغاء التثبيت إلى إزالة جميع مفاتيح التسجيل التي تحتوي على إعدادات.

تحديث التوقيعات

تنزيل الأداة