Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Fenrir — ماسح IOC البسيط بلغة Bash | Kitploit
أدوات/GitHubGitHub/neo23x0/fenrir
إدارة مؤشرات الاختراق (IOC)تحليل الثغرات الأمنيةالتحقيق الجنائي الرقمياستخبارات التهديداتالاستجابة للحوادث
GitHubneo23x0/fenrir

Fenrir

ماسح IOC البسيط بلغة Bash

عرض المستودع
77611440منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Active Development

فينرير

ماسح بسيط لمؤشرات الاختراق (IOC) بلغة Bash

فينرير هو سكربت Bash بسيط لمسح مؤشرات الاختراق. يتيح مسح أنظمة Linux/Unix/OSX بحثاً عن المؤشرات التالية (IOCs):

  • الـهاشات (Hashes)

    MD5 و SHA1 و SHA256 (باستخدام md5sum و sha1sum و sha -a 256)

  • أسماء الملفات

    سلسلة نصية – يتم التحقق من وجودها كجزء من المسار الكامل، مثلاً "temp/p.exe" في "/var/temp/p.exe"

  • السلاسل النصية (Strings)

    grep في الملفات

  • خادم C2

    التحقق من سلاسل خادم C2 في مخرجات 'lsof -i' و 'lsof -i -n'

  • الإطار الزمني الساخن (Hot Time Frame)

    استخدام stat في أوضاع مختلفة – تحديد الحد الأدنى والحد الأقصى لطابع الوقت (epoch timestamp) والحصول على جميع الملفات التي تم إنشاؤها بينهما

الخصائص الأساسية:

  • سكربت Bash
  • لا حاجة للتثبيت أو وجود وكيل (agent)
  • يستخدم أدوات شائعة لاستخراج السمات (مثل md5sum و grep و stat في أوضاع مختلفة)
  • مصمم للعمل على أي نظام Linux / Unix / OS X مع Bash
  • بصمة منخفضة – كتاب Ansible مع حل محرك RAM (RAM drive)
  • استثناءات ذكية (حجم الملف، الامتداد، أدلة معينة) تسرّع عملية المسح

لماذا فينرير؟

فينرير هو الأداة الثالثة بعد THOR و LOKI. THOR هو ماسح APT كامل الميزات مع العديد من الوحدات وأنواع التصدير للعملاء من الشركات. LOKI هو ماسح IOC مجاني ومفتوح المصدر يستخدم YARA كصيغة للتوقيعات.

المشكلة مع كلا السابقين هي أن لكل منهما متطلبات معينة على منصة Linux. نقوم ببناء THOR لإصدار معين من Linux لمطابقة مكتبة libc الصحيحة التي تتطلبها وحدة YARA. LOKI يتطلب تثبيت Python و YARA على Linux لكي يعمل.

واجهنا مشكلة فحص أكثر من 100 نظام Linux مختلف بحثاً عن مؤشرات اختراق (IOCs) دون تثبيت وكيل أو حزم برمجية. كان لدينا بالفعل Ansible playbook لتوزيع THOR على مجموعة محددة من أنظمة Linux البعيدة. هذا الـ playbook ينشئ محرك RAM على النظام البعيد، وينسخ البرنامج الثنائي المحلي إلى النظام البعيد، ويشغله ثم يستعيد السجلات بعد ذلك. وهذا يضمن أن بصمة البرنامج على النظام البعيد ضئيلة. قمت بتكييف playbook أنسيبل لصالح فينرير. (لا يزال غير مُختبر)

فينرير لا يزال في مرحلة 'الاختبار'. يُرجى إبلاغ الأخطاء (والحلول) عبر قسم "المشكلات (Issues)" هنا على GitHub.

إذا وجدت حلاً أفضل / أكثر متانة / أقل عرضة للأخطاء للتقييمات في السكربت، يُرجى إبلاغي بها. لست مبرمج Bash بدوام كامل لذا أتوقع وجود مجال للتحسين.

الاستخدام

الاستخدام: ./fenrir.sh DIRECTORY
 
DIRECTORY - نقطة بدء المسح التكراري (recursive scan)

يمكن تكوين جميع الإعدادات في رأس السكربت.
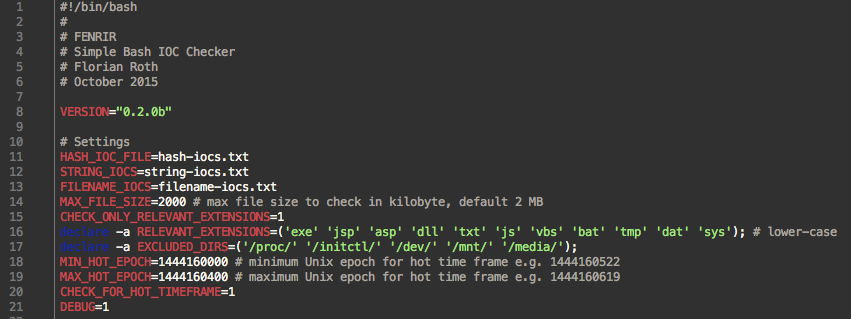
الإعدادات

خطوة بخطوة

ما يفعله فينرير هو:

  • قراءة ملفات IOC
  • أخذ معامل كدليل بداية للجولة التكرارية (recursive walk)
  • التحقق من خوادم C2 في مخرجات lsof
  • التحقق من استثناءات الأدلة (قابلة للتكوين في رأس السكربت)
  • التحقق من امتدادات ملفات معينة لفحصها (قابلة للتكوين في رأس السكربت)
  • التحقق من اسم الملف (المسار الكامل) لتطابقه مع ملفات IOC
  • التحقق من استثناءات حجم الملف (قابلة للتكوين في رأس السكربت)
  • التحقق من سلاسل معينة في الملف (عبر grep)
  • التحقق من قيم هاش معينة
  • التحقق من طابع وقت التغيير/الإنشاء

لقطات شاشة

جولة مسح تُظهر أنواع التطابق المختلفة في دليل تجريبي.

جولة مسح

كشف اتصالات C2

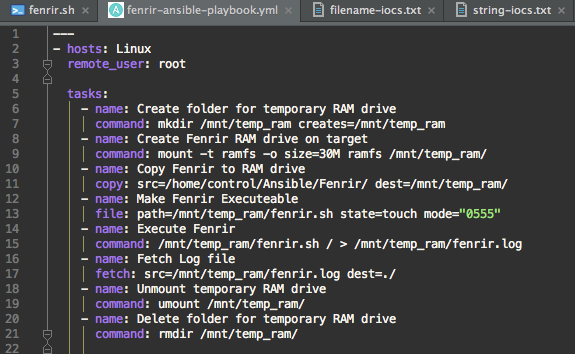
Playbook أنسيبل

كشف سلاسل في ملفات سجل مضغوطة بـ GZIP
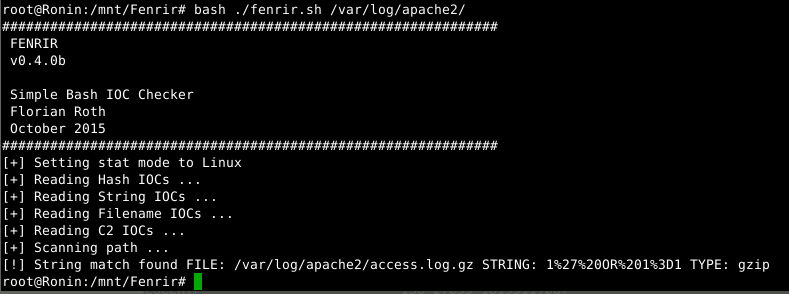
سلاسل في سجلات GZP

التكوين

التكوين

Playbook أنسيبل

Playbook أنسيبل

مشكلة Stat (بخصوص طابع وقت الإنشاء (CREATED) على أنظمة ملفات Linux)

مشكلة Stat

المشكلات المعروفة

الاتصال

عبر Twitter: @Cyb3rOps

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →