 mor-golan/cve-2026-112869
إثبات مفهوم لـ CVE-2026-112869، وهو XSS انعكاسي غير مُصادَق عليه في إضافة WordPress "We're Open!" (الإصدار <=2.6): يتحقق سكربت shell من انعكاس الحمولة ويولّد صفحات إرسال تلقائي عبر الأصول.

| CVE | CVE-2026-112869 |
| الإضافة | We're Open! (opening-hours) |
| المتأثرة | <= 2.6 |
| تم الإصلاح في | 2.7 |
| الخطورة | CVSS 7.1 عالية |
| ما يحتاجه المهاجم | لا حساب. يكفي أن يفتح الضحية صفحة يتحكم بها المهاجم. |
| الاستشارة | Patchstack |
| التحليل | mor-golan.github.io/research/cve-2026-112869-opening-hours |
تسجّل إضافة We're Open! إجراء AJAX باسم we_are_open_wp_ajax للزوار غير المسجلين ضمن إعداداتها الافتراضية. اكتشفت أن المعالج يمرّر elements[0][content] عبر wp_kses_stripslashes() مع قائمة HTML مسموح بها كوسيط ثانٍ. تلك الدالة تقبل وسيطًا واحدًا فقط ولا تصفّي الوسوم، لذا تعود القيمة دون تصفية في استجابة JSON يقدّمها admin-ajax.php بصيغة text/html. يمكن لصفحة على أي أصل آخر أن ترسل تلقائيًا طلب POST عابرًا للأصل إلى هذا الإجراء، ثم يُنفَّذ الحمولة كـ JavaScript في أصل موقع WordPress داخل متصفح الزائر.
1. التحقق من الانعكاس. يرسل السكربت طلب POST واحدًا غير مصادق عليه ويبلّغ عمّا إذا كانت الحمولة تعود كترميز حي. يأتي الهدف من الوسيط الأول أو من متغير البيئة TARGET ويُفترض افتراضيًا http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
حالة الخروج: 0 أُعيد إنتاجها، 1 لم يُعَد إنتاجها، 2 فشل الطلب أو كانت الاستجابة فارغة.
2. عرض السكربت وهو يُنفَّذ في متصفح. يكتب السكربت أيضًا poc-oh-attacker-page.html موجّهًا إلى الهدف. قدّمه من أصل مختلف (منفذ مختلف يكفي) وافتحه:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
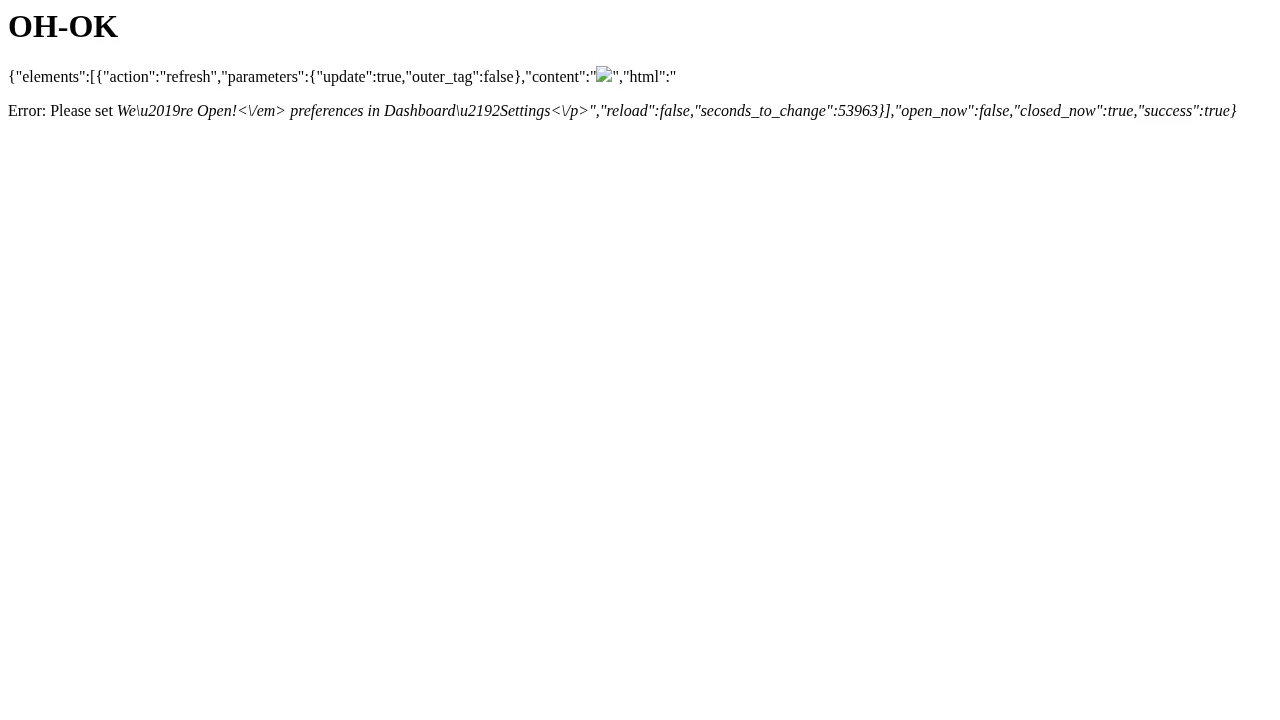
يرسل النموذج نفسه ويصل المتصفح إلى admin-ajax.php الخاص بالهدف. تحمل الصفحة الناتجة العنوان OH-OK، ويقرأ عنوان التبويب OH-OK، وwindow.OHPROOF === "OH-OK" وlocation.origin هو الهدف. يُبنى OH-OK من رموز حرفية داخل المتصفح ولا يظهر أبدًا في الطلب، لذا لا يظهر إلا إذا نُفِّذ السكربت المحقون.
تعمل الصفحتان الثابتتان بالطريقة نفسها. تستهدفان http://localhost:8080, لذا عدّل النموذج action لمضيف آخر، ثم قدّمهما من أصل مختلف وافتحهما.
| الملف | الغرض |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | يرسل الطلب غير المصادق عليه، ويطبع قيمة content المنعكسة، ويكتب صفحة مهاجم للهدف، ويخرج بالنتيجة. |
poc-cross-origin-autosubmit.html | صفحة مهاجم ترسل نفسها تلقائيًا. تحسب الحمولة OH-OK وتكتبها في عنوان الصفحة وفي عنوان رئيسي. |
poc-reflected-xss.html | صفحة مهاجم ترسل نفسها تلقائيًا. تضبط الحمولة window.XSSFIRED = 1 وتعيد كتابة عنوان الصفحة إلى نطاق الموقع. |
images/cross-origin-xss-executed.png | الصفحة التي وصل إليها المتصفح بعد التسليم عبر الأصول، بعنوان OH-OK. |
لأغراض الاختبار الأمني المصرّح به والتعليم فقط. شغّله فقط ضد الأنظمة التي تملكها أو يُسمح لك باختبارها.
اكتشفها وأبلغ عنها Mor Golan، صائد CVE وصائد مكافآت الثغرات الإسرائيلي.






