

تصنيفات تُستخدم في نظام تصنيف MISP ويمكن استخدامها بواسطة أدوات أخرى لمشاركة المعلومات.

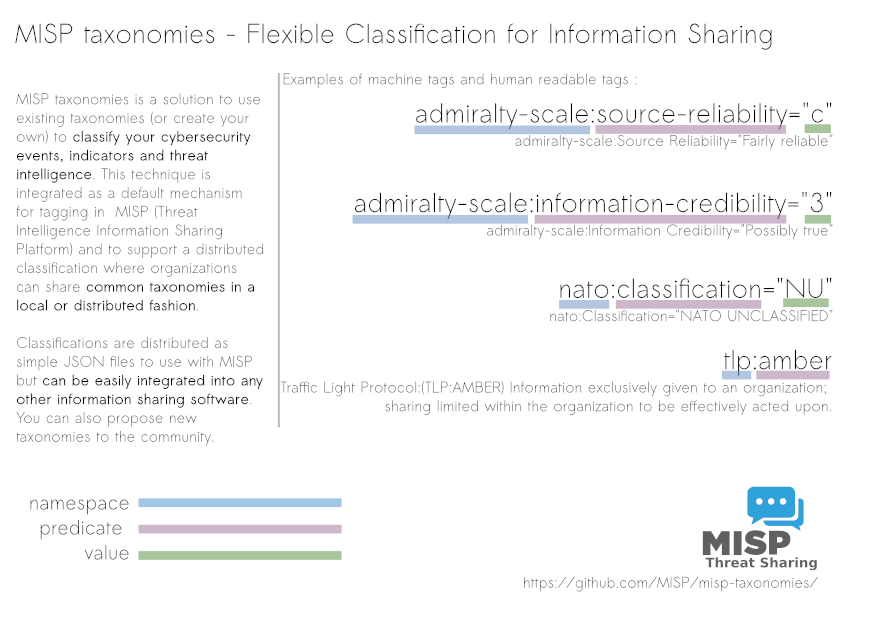
MISP Taxonomies هي مجموعة من مكتبات التصنيف الشائعة لتوسيم المعلومات وتصنيفها وتنظيمها. يسمح التصنيف بالتعبير عن نفس المفردات بين مجموعة موزعة من المستخدمين والمنظمات.
التصنيفات التي يمكن استخدامها في MISP وغيرها من أدوات مشاركة المعلومات، يتم التعبير عنها بوسوم آلية (وسوم ثلاثية). يتكون الوسم الآلي من نطاق (إلزامي)، ومسند (إلزامي)، وقيمة (اختيارية). غالبًا ما تُسمى الوسوم الآلية بالوسوم الثلاثية نظرًا لتنسيقها.
يمكن استخدام التصنيفات التالية في MISP (كوسوم محلية أو موزعة) أو في أدوات وبرامج أخرى ترغب في مشاركة تصنيفات مشتركة بين أدوات مشاركة المعلومات الأمنية.
CERT-XLM : تصنيف الحوادث الأمنية CERT-XLM. نظرة عامة
DFRLab-dichotomies-of-disinformation : انقسامات DFRLab المتعلقة بالتضليل. نظرة عامة
DML : نموذج مستوى نضج الاكتشاف (DML) هو نموذج نضج القدرات للإشارة إلى نضج المؤسسة في اكتشاف الهجمات الإلكترونية. وهو مصمم للمؤسسات التي تقوم بالكشف والاستجابة القائمين على الاستخبارات وتركز على امتلاك برنامج اكتشاف ناضج. نظرة عامة
GrayZone : المنطقة الرمادية للدفاع النشط تشمل جميع العناصر الواقعة بين عناصر الدفاع التفاعلي والعمليات الهجومية. وهي تملأ الفجوة الرمادية بينهما. يمكن استخدام التصنيف للتخطيط أو النمذجة للدفاع النشط. نظرة عامة
PAP : بروتوكول الإجراءات المسموح بها - أو باختصار: PAP - صُمم للإشارة إلى كيفية استخدام المعلومات المستلمة. نظرة عامة
access-method : طريقة الوصول المستخدمة للوصول عن بُعد إلى نظام. نظرة عامة
accessnow : تصنيف Access Now لتصنيف قضية (مثل الأمن، حقوق الإنسان، حقوق الشباب). نظرة عامة
acn : تصنيف إلكتروني للوكالة الوطنية الإيطالية للأمن السيبراني (ACN) نظرة عامة
acs-marking : نوع وسم مواصفة التحكم في الوصول (ACS) يحدد أنواع الكائنات المطلوبة لتنفيذ أنظمة التحكم في الوصول الآلي بناءً على السياسات ذات الصلة التي تحكم المشاركة بين الأطراف. نظرة عامة
action-taken : الإجراء المتخذ في حالة وقوع حادث أمني (من منظور CSIRT). نظرة عامة
admiralty-scale : مقياس الأميرالية أو الترتيب (ويسمى أيضًا نظام الناتو) يُستخدم لترتيب موثوقية المصدر ومصداقية المعلومات. المرجع يعتمد على FM 2-22.3 (FM 34-52) عمليات جمع الاستخبارات البشرية ووثائق الناتو. نظرة عامة
adversary : نظرة عامة ووصف للبنية التحتية للخصم نظرة عامة
agent-threat-rules : قواعد تهديدات الوكلاء (ATR) هي معيار اكتشاف مفتوح لتهديدات وكلاء الذكاء الاصطناعي نُشر بموجب Apache 2.0. ينظم هذا التصنيف 330 قاعدة يحتفظ بها المجتمع عبر عشر فئات هجوم تغطي حقن الأوامر، وتسميم الأدوات، والمساس بالمهارات، وسرقة السياق، والتلاعب بالوكيل، وتصعيد الامتيازات، والاستقلالية المفرطة، وإساءة استخدام النماذج، وأمن النماذج، وتسميم البيانات. تحدد المسندات الفئة؛ والقيم هي معرّفات قواعد فردية بالشكل ATR-YYYY-NNNNN. نظرة عامة
ai-bias-terminology : قائمة تعريفات مستقلة لكل نوع من أنواع التحيز. مصطلحات مجمعة شائعة الاستخدام أو ذات صلة بتحيز الذكاء الاصطناعي. من مسودة NIST.SP.1270 (2021) نظرة عامة
ai-computer-assisted : تصنيف يصف مستوى مساعدة الذكاء الاصطناعي ومستوى المراجعة/التحديث المشارك في إنشاء حزمة استخباراتية أو حدث. نظرة عامة
ai-safety-benchmark : معيار سلامة الذكاء الاصطناعي v0.5، الذي أنشأته مجموعة عمل سلامة الذكاء الاصطناعي في MLCommons (WG) نظرة عامة
ais-marking : تنفيذ مخطط وسم AIS تتم صيانته بواسطة المركز الوطني لتكامل الأمن السيبراني والاتصالات (NCCIC) التابع لوزارة الأمن الداخلي الأمريكية (DHS) نظرة عامة
analyst-assessment : سلسلة من مسندات التقييم التي تصف قدرات المحلل على إجراء التحليل. يمكن تعيين هذه التقييمات بواسطة المحلل نفسه أو بواسطة طرف آخر يقيّم المحلل. نظرة عامة
anti-piracy : تصنيف لمكافحة القرصنة نظرة عامة
approved-category-of-action : فئة إجراء مُعتمدة مسبقًا للمؤشرات التي تتم مشاركتها مع الشركاء (MIMIC). نظرة عامة
artificial-satellites : صُمم هذا التصنيف لوصف الأقمار الصناعية نظرة عامة
aviation : تصنيف يصف التهديدات أو الحوادث الأمنية ضد قطاع الطيران. نظرة عامة
binary-class : تصنيف مخصص لأنواع الملفات الثنائية. نظرة عامة
cccs : تصنيف داخلي لـ CCCS. نظرة عامة
