

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/minanagehsalalma/cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure
أمان إنترنت الأشياءهجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الشبكات
GitHubminanagehsalalma/cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure

cve-2026-34474-zte-h298a-h108n-sensitive-data-exposure

مشاركة

CVE-2026-34474: طلبات ETHCheat=1 غير المصادق عليها تسريب كلمة مرور المسؤول ومفتاح PSK لشبكة Wi-Fi من أجهزة التوجيه ZTE H298A/H108N.

عرض المستودعالموقع الإلكتروني
148منذ 5 أشهرلم تتم المراجعة بعد

CVE-2026-34474: تسريب الأسرار في ZTE H298A / H108N عبر ETHCheat

تحليل فني لـ CVE-2026-34474، حيث يؤدي طلب غير موثَّق ETHCheat=1 إلى جعل أجهزة التوجيه المتأثرة من ZTE ZXHN H298A 1.1 وH108N 2.6 تُعيد كلمة مرور المسؤول المباشرة، وESSID، وWLAN PSK في ترميز الاستجابة.
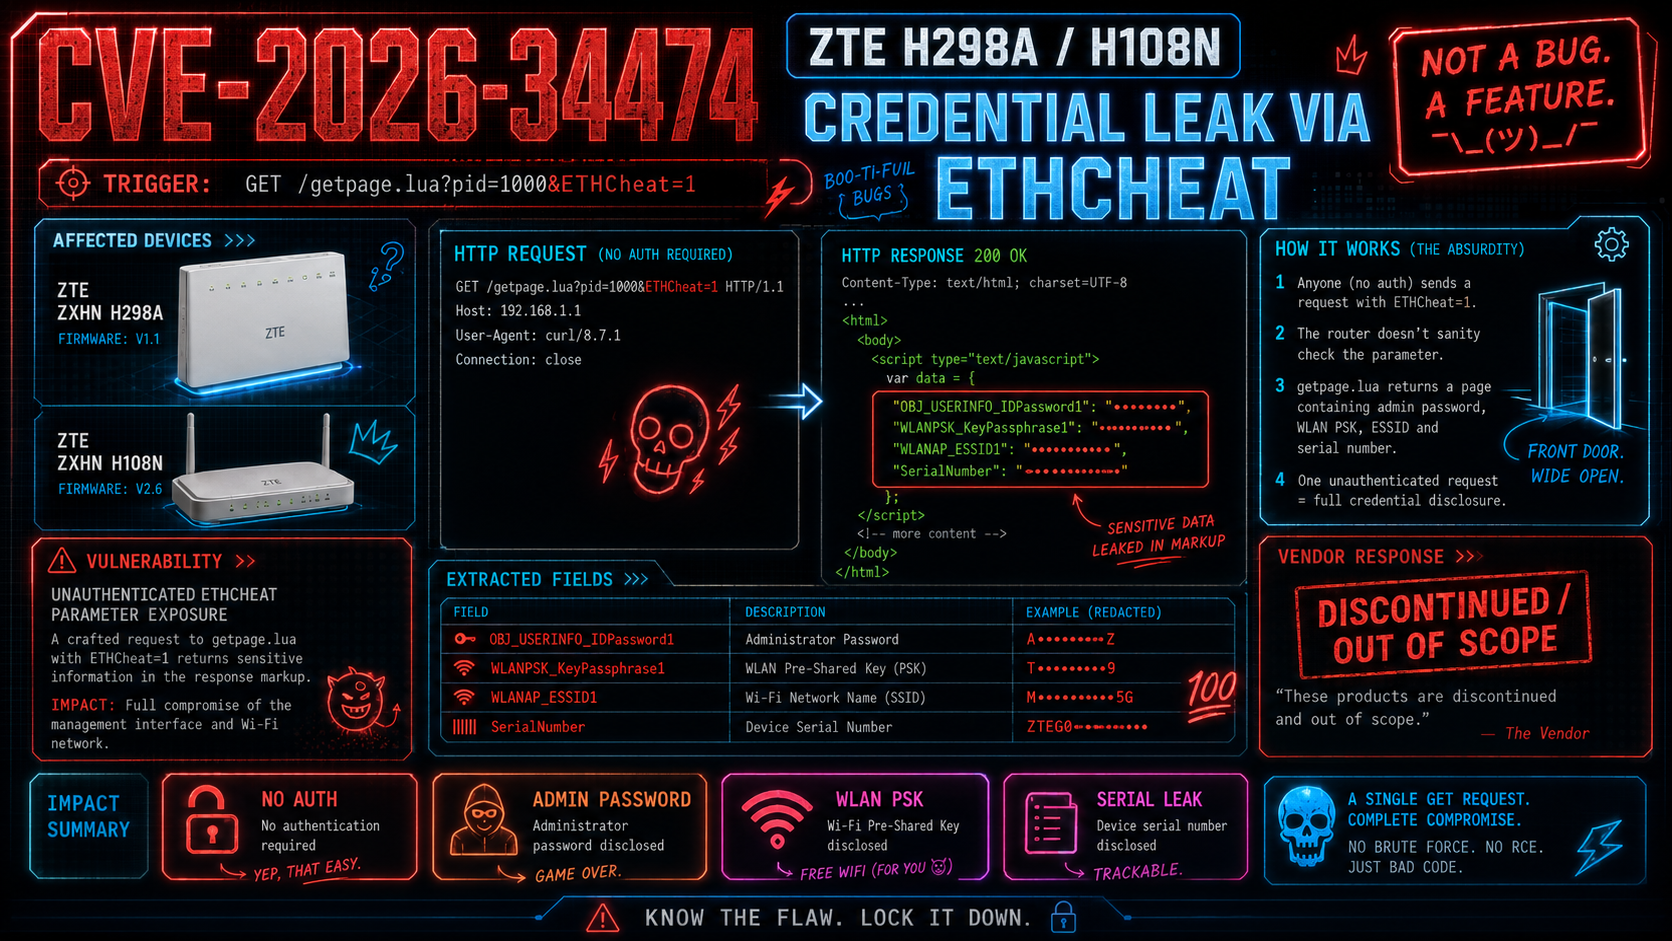
نظرة عامة على استغلال CVE-2026-34474

ملخص

مسار الاستغلال المُشاهَد هو كشف صفحة إدارة بدون مصادقة. يؤدي طلب GET مُصمَّم إلى getpage.lua?pid=1000&ETHCheat=1 إلى إرجاع HTML يحتوي على حقول مثل OBJ_USERINFO_IDPassword1، WLANPSK_KeyPassphrase1، وWLANAP_ESSID1. على إصدارات H298A وH108N المُبلَّغ عنها، يعني ذلك أن جهاز التوجيه يكشف كلمة مرور المسؤول المباشرة وWLAN PSK مباشرةً لمتصل غير موثَّق.

تتضمن المواد المحلية لإثبات المفهوم (PoC) أيضًا طلبًا مصاحبًا إلى wizard_page/wizard_overETHfail_set_lua.lua، والذي يكشف الرقم التسلسلي في مخرجات منظمة. بعض المتغيرات من نفس الطراز يُقال إنها أظهرت مجموعة محدودة من المعرفات بدلاً من مجموعة كلمة المرور وPSK الكاملة، ولكن حدود المصادقة ما زالت فاشلة بنفس الاتجاه.

حالة التصحيح

اعتبارًا من 2026-05-18، يُظهر السجل العام أن CVE-2026-34474 نُشر في 2026-05-06. كان موقف ZTE المعلن في المراسلات عام 2026 أن المنتجات المتأثرة قد توقف إنتاجها في 2022 و2023، ورفضت تعيين CVE من جانب البائع على هذا الأساس.

الأجهزة المتأثرة

  • ZXHN H298A 1.1
  • ZXHN H108N 2.6

السبب الجذري

تدعم الأدلة المحفوظة حاليًا السلسلة التالية:

  1. يطلب عميل غير موثَّق GET /getpage.lua?pid=1000&ETHCheat=1.
  2. يُعيد جهاز التوجيه حقول HTML تحمل بيانات اعتماد في نص الاستجابة.
  3. يقرأ نص الاستخراج كلمة مرور المسؤول، وESSID، وWLAN PSK مباشرةً من الترميز المُعاد.
  4. يكشف نقطة نهاية معالج ذات صلة أيضًا معلومات تسلسلية.

لهذا السبب يتجاوز المشكلة من الكشف عن المعلومات إلى الاختراق العملي: إذ تُعيد واجهة الإدارة نفسها الأسرار المباشرة التي يحتاجها المهاجم للوصول إلى المسؤول والشبكة اللاسلكية.

تخطيط المستودع

  • index.html: الكتابة العامة الرئيسية
  • assets/: CSS وJavaScript للصفحة
  • images/: لقطات شاشة محلية وأعمال فنية منشورة منقحة
  • poc/: نصوص استخراج وملاحظات تحقق

المراجع العامة

  • سجل CVE: https://www.cve.org/CVERecord?id=CVE-2026-34474
  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2026-34474
  • إعلان عام على Gist: https://gist.github.com/minanagehsalalma/7a8516b9b00d0008f2f25750320560c9
  • إشعار نهاية الدعم من ZTE: https://support.zte.com.cn/support/news/NewsDetail.aspx?newsId=1018804
  • إشعار نهاية الدعم من ZTE: https://support.zte.com.cn/support/news/NewsDetail.aspx?newsId=1022344

الجدول الزمني

  • 2024-05-02: أُرسل التقرير الأصلي إلى ZTE PSIRT
  • 2024-05-06: أكدت ZTE استلام التقرير
  • 2024-05-08: تحققت ZTE من المشكلة وأشارت إلى إعلانات نهاية الدعم
  • 2026-01-17: فُتح طلب خدمة MITRE 1980204 مع حزمة H298A / H108N
  • 2026-02-02: رفضت ZTE تعيين CVE من جانب البائع بسبب توقف المنتج
  • 2026-03-27: عيَّنت MITRE CVE-2026-34474
  • 2026-03-30: أُرسل المرجع العام إلى MITRE وفُتح متابعة تحت طلب الخدمة 2016046
  • 2026-05-06: نُشر CVE-2026-34474 على cve.org

ملاحظات

أقوى دليل تقني حالي في هذا المستودع هو سلوك الاستجابة المحفوظ وأسماء الحقول المستخرجة من الترميز المُعاد. لا يزال استعادة تنفيذ الخادم الدقيق لفرع ETHCheat مسارًا مفتوحًا للهندسة العكسية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




