
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-21735-zte-zxhn-h168n-admin-compromise — شرح CVE-2021-21735: تسريب معلومات من صفحة المعالج في ZTE ZXHN H168N V3.5، وخلل في توجيه البرامج الثابتة، والمسار من بيانات PPPoE/WLAN المكشوفة إلى اختراق كامل لصلاحيات المسؤول. | Kitploit
أدوات/GitHubGitHub/minanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise
أمان الأنظمة المدمجةتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتاختبار الاختراقتحليل البرامج الثابتة
GitHubminanagehsalalma/cve-2021-21735-zte-zxhn-h168n-admin-compromise

cve-2021-21735-zte-zxhn-h168n-admin-compromise

مشاركة

شرح CVE-2021-21735: تسريب معلومات من صفحة المعالج في ZTE ZXHN H168N V3.5، وخلل في توجيه البرامج الثابتة، والمسار من بيانات PPPoE/WLAN المكشوفة إلى اختراق كامل لصلاحيات المسؤول.

عرض المستودعالموقع الإلكتروني
338منذ 6 أشهرلم تتم المراجعة بعد

CVE-2021-21735: ZTE ZXHN H168N تسريب معلومات يؤدي إلى اختراق كامل لصلاحيات المسؤول

دراسة حالة تقنية وتقرير جاهز لـ GitHub Pages حول CVE-2021-21735 في ZTE ZXHN H168N V3.5.

يركّز هذا المستودع على ثغرة توجيه البرنامج الثابت (firmware) التي تقف خلف نقاط نهاية المعالج المكشوفة، والجدول الزمني للإفصاح، وتوزيع درجات الخطورة بين نشرة البائع وNVD، والمسار العملي من تسريب المعلومات إلى اختراق كامل لصلاحيات المسؤول.
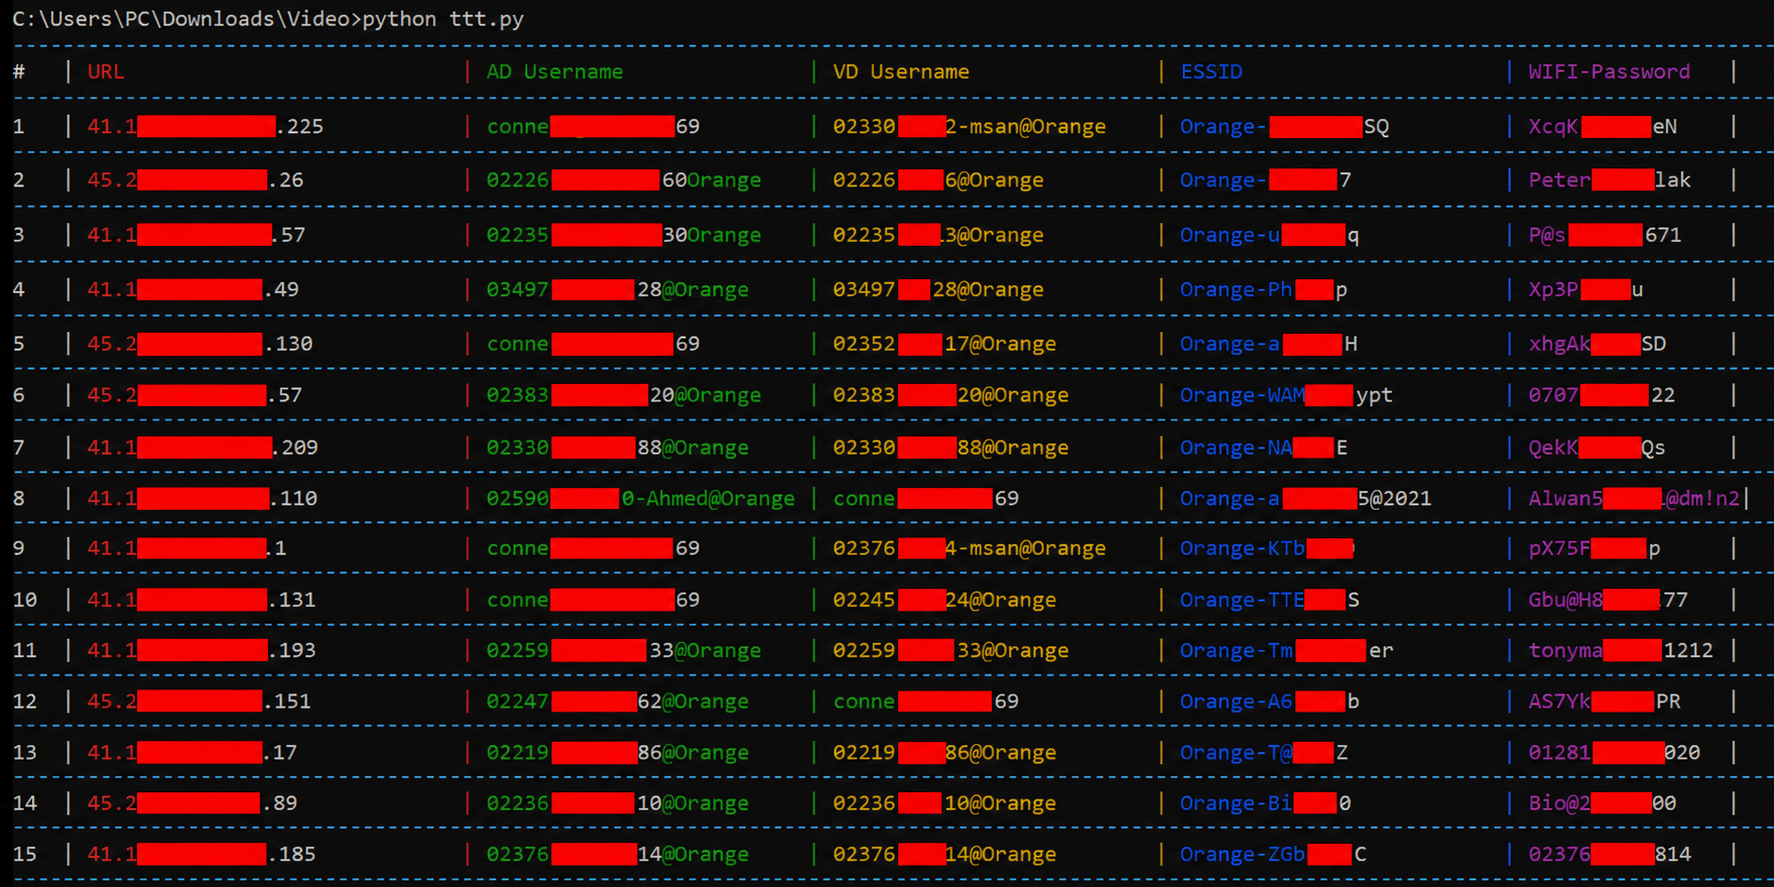
صورة إثبات محجوبة لـ CVE-2021-21735

محتويات هذا المستودع

  • index.html: صفحة المقال الرئيسية، مصممة لـ GitHub Pages
  • zte_zxhn_h168n_bulk_poc.py: سكربت إثبات مفهوم (PoC) جماعي لنقاط نهاية المعالج المكشوفة
  • requirements.txt: الحد الأدنى من تبعيات Python لسكربت PoC
  • hero.png: الصورة الرئيسية المستخدمة في ترويسة المقال
  • Codecleaned.png: لقطة شاشة نظيفة للبرنامج الثابت مستخدمة في تحليل السبب الجذري
  • Redacted.png: صورة إثبات محجوبة مستخدمة في قسم الأدلة

الزاوية الأساسية

يعالج هذا التقرير CVE-2021-21735 على أنه أكثر من مجرد كشف معلومات عام:

  • أعادت معالجات المعالج المكشوفة بيانات PPPoE وWLAN
  • يبدو أن القائمة البيضاء في البرنامج الثابت تسمح بمسارات الإعداد الحساسة عبر فرع QuickSetupEnable
  • ممارسات بيانات الاعتماد في جهة النشر قد تحوّل التسريب إلى اختراق كامل لصلاحيات المسؤول

PoC

يتضمّن المستودع سكربت PoC جماعياً يوضّح سلوك صفحة المعالج المكشوفة الموصوف في التقرير عبر قائمة من المضيفين:

python -m pip install -r requirements.txt
python .\zte_zxhn_h168n_bulk_poc.py --input .\urls.txt

يجلب السكربت:

  • PPPoE ADUsername
  • PPPoE VDUsername
  • WLAN ESSID
  • WLAN KeyPassphrase عبر إجراء GetPassword غير المصادَق عليه

الإدخال المتوقع:

  • urls.txt: قائمة بالمضيفين أو عناوين IP المستهدفة، مفصولة بأسطر جديدة

ملاحظة النشر

المستودع مُجهّز لـ GitHub Pages، ولكن Pages لن يُفعَّل بعد، لأن موقع GitHub Pages المنشور يصبح متاحاً للعامة حتى عندما يبقى المستودع نفسه خاصاً.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →


