
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LolModapi — استغلال تصعيد الامتيازات المحلية لبرنامج تشغيل MODAPI.sys الخاص بـ MSI Dragon Center، مستغلاً كتابات MSR غير الموثقة لتجاوز SMEP والحصول على صلاحيات SYSTEM. | Kitploit
أدوات/GitHubGitHub/mein-0/lolmodapi
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالشيل كوداستغلال الملفات الثنائية
GitHubmein-0/lolmodapi

LolModapi

استغلال تصعيد الامتيازات المحلية لبرنامج تشغيل MODAPI.sys الخاص بـ MSI Dragon Center، مستغلاً كتابات MSR غير الموثقة لتجاوز SMEP والحصول على صلاحيات SYSTEM.

عرض المستودع
6178منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

مرحباً أيها الهاكرز.

هذا ثغرة كتابة MSR غير مُصادَق عليها داخل MODAPI.sys، برنامج تشغيل النواة الذي يثبّته MSI Dragon Center 2.0.155.0. يكشف برنامج التشغيل كائن جهاز بوصف أمني يسمح لأي مستخدم محلي بفتحه، دون صلاحيات مسؤول ودون UAC. بمجرد حصولك على المقبض لا توجد قائمة بيضاء على فهرس MSR، لذا يمكنك قراءة وكتابة أي MSR تشاء.

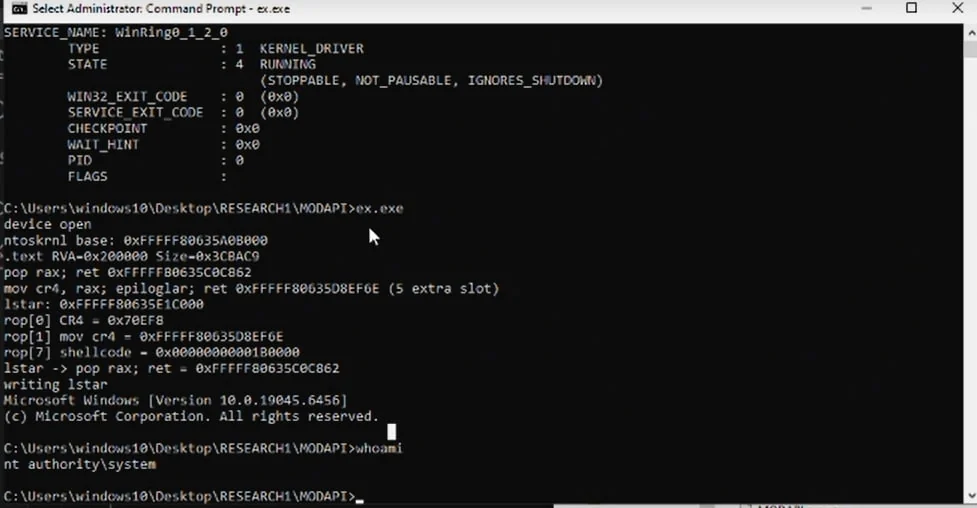
جانب القراءة يكسر KASLR بحد ذاته بالفعل. اقرأ IA32_LSTAR (0xC0000082) ويمنحك برنامج التشغيل ntoskrnl!KiSystemCall64 مجاناً. جانب الكتابة هو المشكلة الحقيقية. IA32_LSTAR هو العنوان الذي تقفز إليه وحدة المعالجة المركزية عند syscall، ويسمح برنامج التشغيل لمستخدم عادي بالكتابة فوقه. وجّهه إلى كود تتحكم به وسيشغّل الـ syscall التالي كودك عند CPL0. SMEP هو الشيء الوحيد في الطريق، لذا يقرأ الاستغلال IA32_LSTAR أولاً للعثور على ntoskrnl، ويحلّل الصورة من القرص، ويجد بضعة gadgets لمسح SMEP باستخدام mov cr4, rax، ويشغّل shellcode صغيراً ينسخ رمز SYSTEM إلى العملية الحالية، ويعيد IA32_LSTAR عند الخروج حتى يستمر الجهاز في العمل.

اختبرت هذا على Windows 10 x64 22H2 (build 19045.6456) من حساب مستخدم عادي. لا يوجد race ولا heap grooming، وقد نجح في كل مرة شغّلته. يأتي برنامج التشغيل مع Dragon Center على أجهزة MSI، لذا فهو محمّل بالفعل على الكثير من الأنظمة. ابنِه باستخدام gcc -O2 -o poc.exe poc.c -lpsapi وشغّله كمستخدم عادي. تم الإبلاغ عنه إلى MSI في 2026-06-21 وتم التحقق من الإصلاح.

11bd2c9f9e2397c9a16e0990e4ed2cf0679498fe0fd418a3dfdac60b5c160ee5 MODAPI.sys
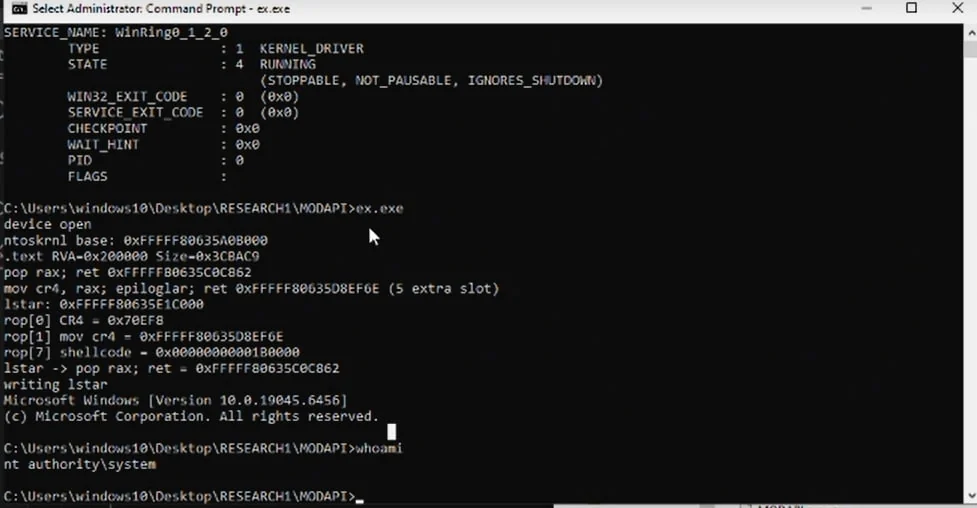
SYSTEM shell

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






