
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
URL_CHECKER — كاشف تصيد URL هجين يعتمد على ML والقواعد الاستدلالية مع تحليل فوري ودرجات ثقة قابلة للتفسير و REST API لاختبار الأمان البرمجي. | Kitploit
أدوات/GitHubGitHub/mannansainicyber/url_checker
تحليل الثغرات الأمنيةاختبار أمان APIالتصيد الاحتياليأمن الويبتعلم الآلةالتعلم والتعليم
GitHubmannansainicyber/url_checker

URL_CHECKER

كاشف تصيد URL هجين يعتمد على ML والقواعد الاستدلالية مع تحليل فوري ودرجات ثقة قابلة للتفسير و REST API لاختبار الأمان البرمجي.

عرض المستودع
151منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

مدقق URL للتصيد

Python Flask Scikit-Learn License

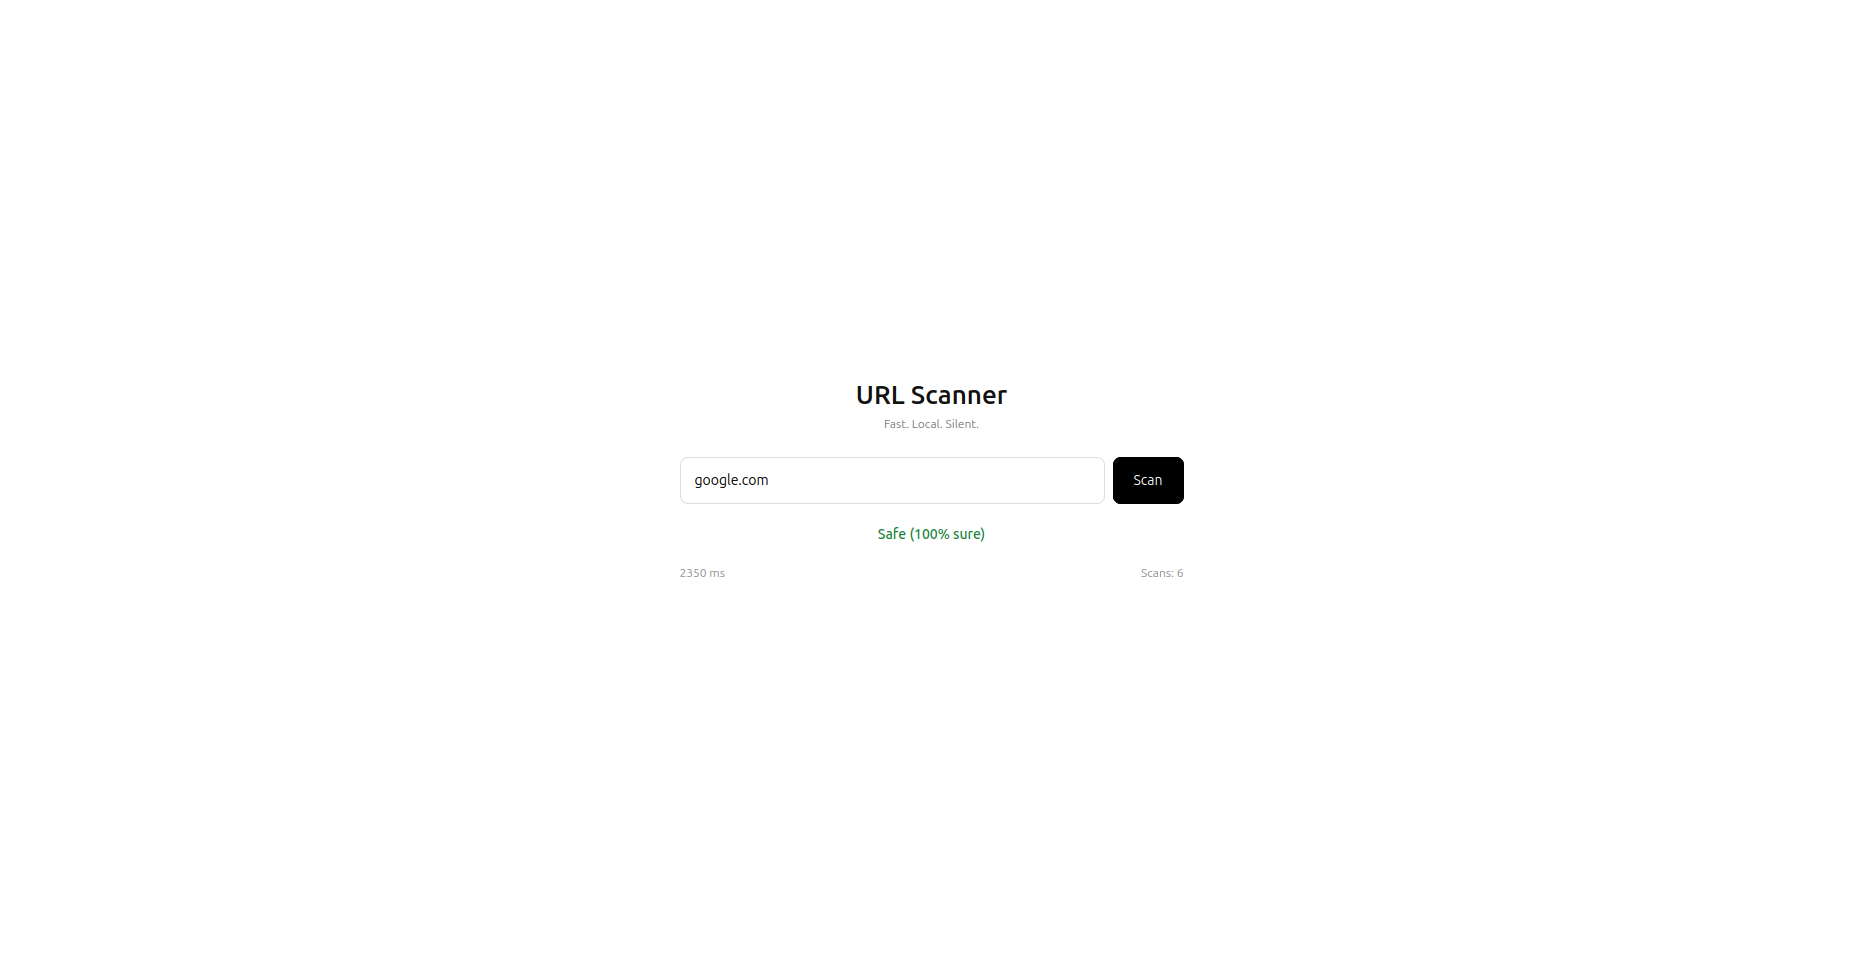
أداة ويب خفيفة الوزن تكتشف ما إذا كان عنوان URL يحتمل أن يكون تصيدًا أو آمنًا باستخدام نهج هجين من التعلم الآلي (Random Forest/SVM) والتحليل القائم على القواعد الاستدلالية.

مبنية للأغراض التعليمية والتجريبية في مجال الأمن السيبراني والذكاء الاصطناعي التطبيقي.


نظرة عامة

تعتمد هجمات التصيد غالبًا على الخداع البصري والتلاعب بعناوين URL. تحلل هذه الأداة بنية ومحتوى عنوان URL لتحديد نواياه الخبيثة.
الميزات الرئيسية

  • تحليل فوري: يقبل عنوان URL ويعالجه بشكل فوري.
  • كشف هجين: يجمع بين احتمالية التعلم الآلي والقواعد الأمنية الصلبة.
  • قابلية التفسير: يُرجع درجة ثقة وأسبابًا قابلة للقراءة البشرية (مثل "تم العثور على كلمات مفتاحية مشبوهة").
  • الأداء: يخزن النتائج مؤقتًا محليًا لتقليل المعالجة المتكررة.
  • دعم API: يتضمن نقطة نهاية JSON للوصول البرمجي.

كيف يعمل

  1. الإدخال: يقدم المستخدم عنوان URL عبر الواجهة أو API.
  2. التطبيع: يتم تنظيف عنوان URL وتحليل مكوناته القياسية.
  3. استخراج الميزات: يستخرج النظام ميزات رقمية وفئوية (مثل الطول، عدد الأحرف الخاصة، عمر النطاق).
  4. التنبؤ:
    • يقوم نموذج التعلم الآلي بحساب درجة الاحتمال.
    • يفحص المنطق القائم على القواعد العلامات الحمراء المعروفة.
  5. الإخراج: يتم إرجاع استجابة JSON تحتوي على الحكم وتخزينها مؤقتًا للاستعلامات المستقبلية.

Alt text


الإعداد

  1. استنساخ المستودع
  2. تثبيت التبعيات: pip install -r requirements.txt
  3. تحميل مجموعة البيانات من Kaggle ووضع dataset_phishing.csv في الجذر
  4. تشغيل python retrain.py لإنشاء model.pkl
  5. تشغيل python app.py

التقنيات المستخدمة

  • الأساس: Python 3.x
  • إطار الويب: Flask
  • التعلم الآلي: scikit-learn, pandas, joblib
  • الهندسة المعمارية: REST API + واجهة أمامية بسيطة HTML/CSS

⚠️ إخلاء مسؤولية

  • للاستخدام التعليمي فقط: لا تضمن هذه الأداة حماية بنسبة 100% ضد هجمات التصيد.

  • التنبؤات احتمالية وتعتمد على بيانات التدريب المستخدمة.

  • قد تحدث نتائج إيجابية كاذبة (مواقع آمنة تم تصنيفها كتصيد) ونتائج سلبية كاذبة (مواقع تصيد تم تصنيفها كآمنة).

  • لا تعتمد على هذه الأداة كإجراء أمني وحيد لك.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





