mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.
يكتشف capa القدرات في ملفات التنفيذ. تقوم بتشغيله على ملف PE أو ELF أو وحدة .NET أو ملف شيل كود أو تقرير صندوق رمل، ويخبرك بما يعتقد أن البرنامج يمكنه فعله. على سبيل المثال، قد يقترح أن الملف هو باب خلفي، أو قادر على تثبيت الخدمات، أو يعتمد على HTTP للاتصال.
لفحص نتائج capa بشكل تفاعلي في متصفحك، استخدم capa Explorer Web.
إذا كنت ترغب في فحص أو كتابة قواعد capa، تفضل إلى مستودع capa-rules. وإلا، تابع القراءة.
ستجد أدناه قائمة بمنشورات مدونتنا عن capa مع مزيد من التفاصيل.
$ capa.exe suspicious.exe
+--------------------+------------------------------------------------------------------------+ | ATT&CK Tactic | ATT&CK Technique | |--------------------+------------------------------------------------------------------------| | DEFENSE EVASION | Obfuscated Files or Information [T1027] | | DISCOVERY | Query Registry [T1012] | | | System Information Discovery [T1082] | | EXECUTION | Command and Scripting Interpreter::Windows Command Shell [T1059.003] | | | Shared Modules [T1129] | | EXFILTRATION | Exfiltration Over C2 Channel [T1041] | | PERSISTENCE | Create or Modify System Process::Windows Service [T1543.003] | +--------------------+------------------------------------------------------------------------+
+-------------------------------------------+-------------------------------------------------+ | CAPABILITY | NAMESPACE | |-------------------------------------------+-------------------------------------------------| | read and send data from client to server | c2/file-transfer | | execute shell command and capture output | c2/shell | | receive data (2 matches) | communication | | send data (6 matches) | communication | | connect to HTTP server (3 matches) | communication/http/client | | send HTTP request (3 matches) | communication/http/client | | create pipe | communication/named-pipe/create | | get socket status (2 matches) | communication/socket | | receive data on socket (2 matches) | communication/socket/receive | | send data on socket (3 matches) | communication/socket/send | | connect TCP socket | communication/socket/tcp | | encode data using Base64 | data-manipulation/encoding/base64 | | encode data using XOR (6 matches) | data-manipulation/encoding/xor | | run as a service | executable/pe | | get common file path (3 matches) | host-interaction/file-system | | read file | host-interaction/file-system/read | | write file (2 matches) | host-interaction/file-system/write | | print debug messages (2 matches) | host-interaction/log/debug/write-event | | resolve DNS | host-interaction/network/dns/resolve | | get hostname | host-interaction/os/hostname | | create process | host-interaction/process/create | | create registry key | host-interaction/registry/create | | create service | host-interaction/service/create | | create thread | host-interaction/thread/create | | persist via Windows service | persistence/service | +-------------------------------------------+-------------------------------------------------+
# التنزيل والاستخدام
قم بتنزيل الإصدارات المستقرة من ملفات capa المستقلة الثنائية [هنا](https://github.com/mandiant/capa/releases). يمكنك تشغيل الملفات الثنائية المستقلة دون تثبيت. capa هي أداة سطر أوامر يجب تشغيلها من الطرفية.
لاستخدام capa كمكتبة أو التكامل مع أداة أخرى، راجع [doc/installation.md](https://github.com/mandiant/capa/blob/master/doc/installation.md) لمزيد من تعليمات الإعداد.
**الوثائق:** [الاستخدام والنصائح](https://github.com/mandiant/capa/blob/master/doc/usage.md) · [التثبيت](https://github.com/mandiant/capa/blob/master/doc/installation.md) · [القيود](https://github.com/mandiant/capa/blob/master/doc/limitations.md) · [الأسئلة الشائعة](https://github.com/mandiant/capa/blob/master/doc/faq.md)
# مستكشف الويب لـ capa
يتيح لك [مستكشف الويب لـ capa](https://mandiant.github.io/capa/explorer/) استكشاف نتائج capa بشكل تفاعلي في متصفح الويب الخاص بك. بالإضافة إلى الإصدار عبر الإنترنت، يمكنك تنزيل ملف HTML مستقل للاستخدام المحلي دون اتصال.
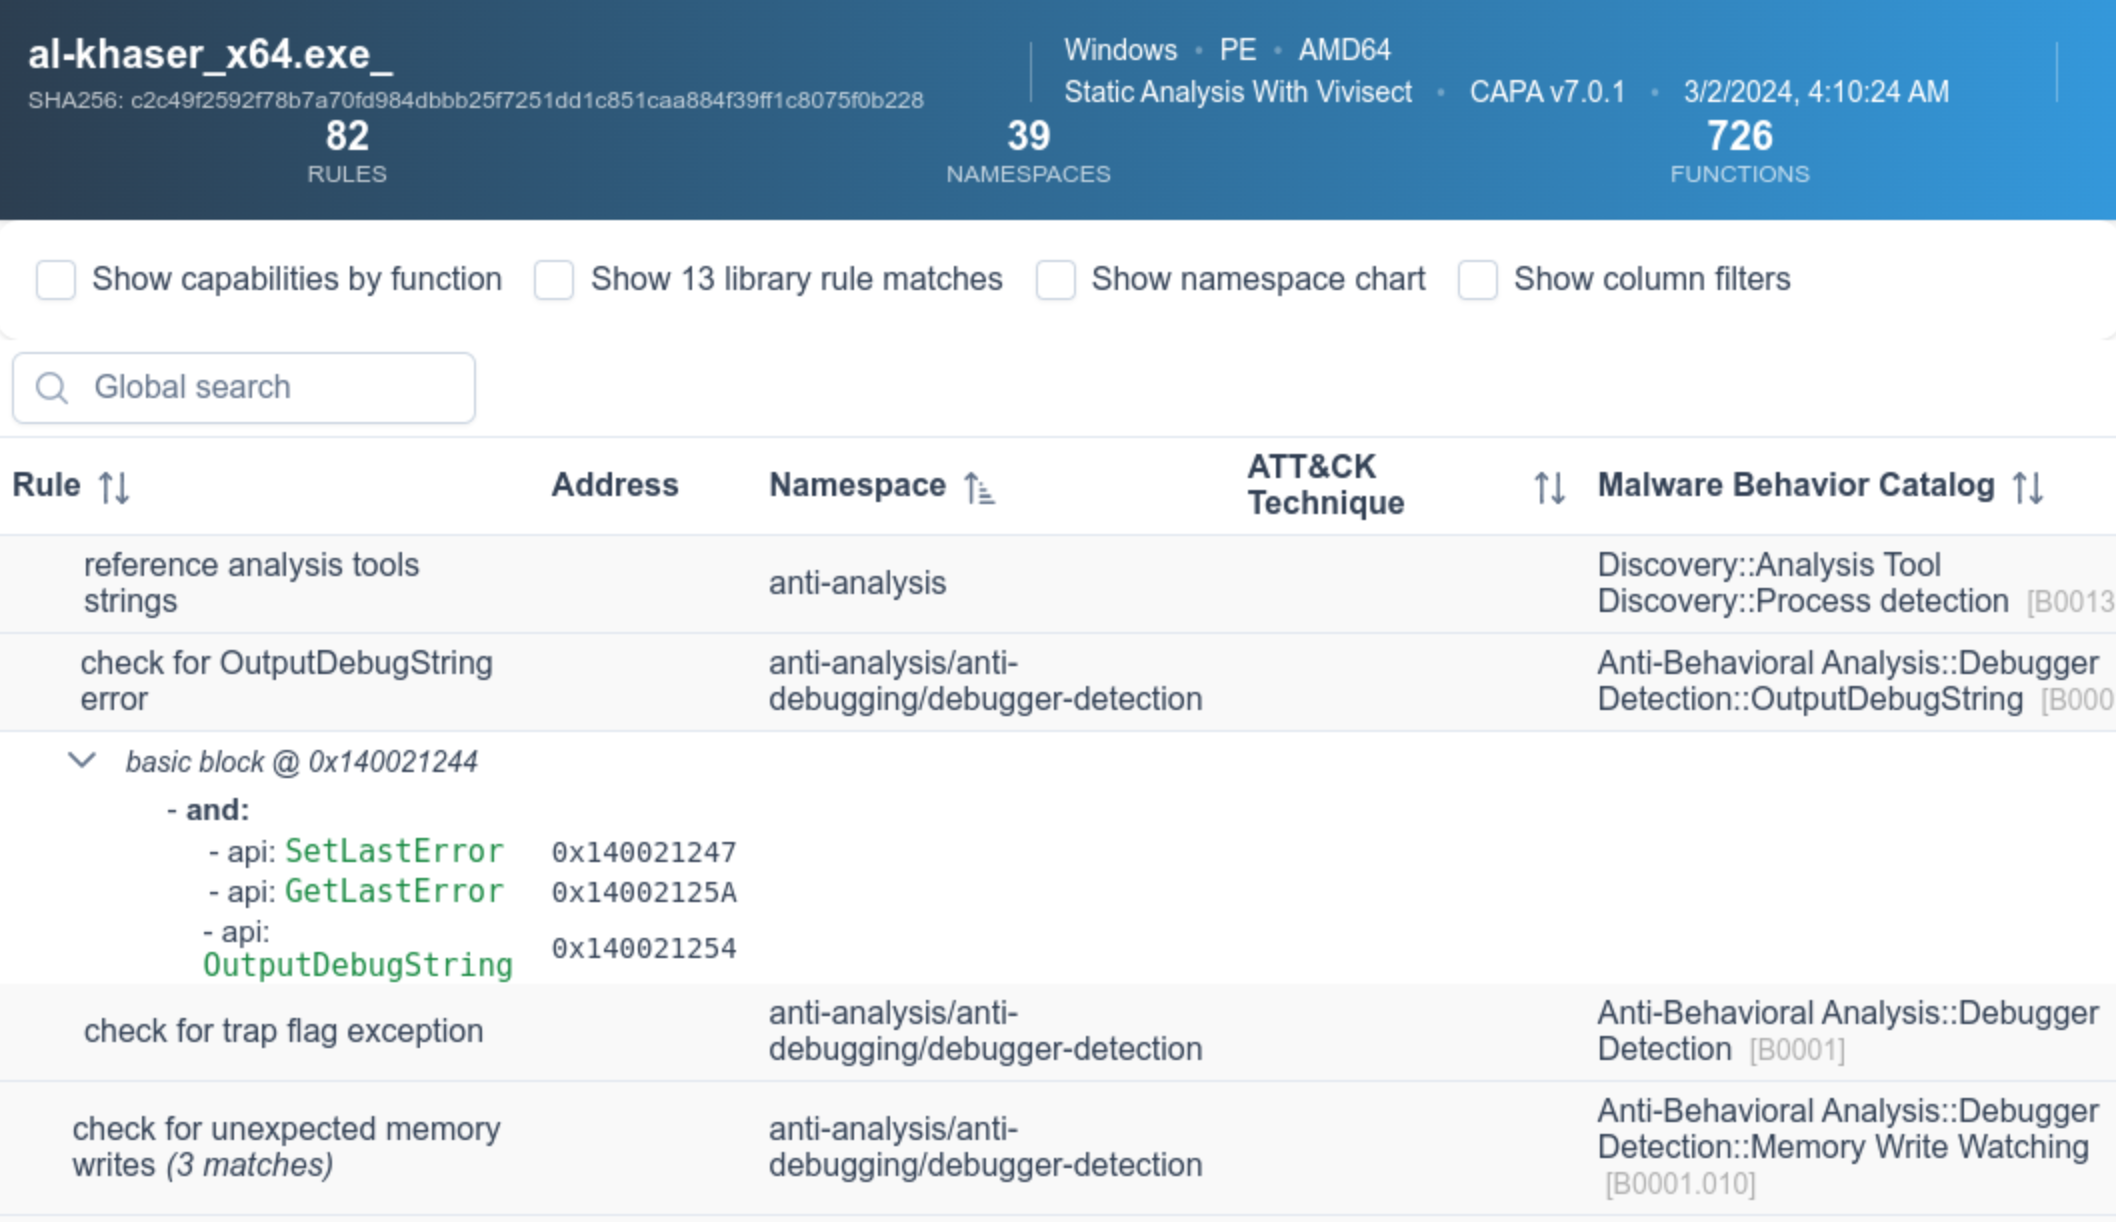
مزيد من التفاصيل حول واجهة المستخدم على الويب متاحة في [ملف README لمستكشف الويب لـ capa](https://github.com/mandiant/capa/blob/master/web/explorer/README.md).
# مثال
في المخرجات النموذجية أعلاه، قمنا بتشغيل capa على ملف ثنائي غير معروف (`suspicious.exe`)،
وتقوم الأداة بالإبلاغ أن البرنامج يمكنه إرسال طلبات HTTP، وفك تشفير البيانات عبر XOR و Base64،
وتثبيت الخدمات، واستحداث عمليات جديدة.
بأخذ هذا معًا، يجعلنا نعتقد أن `suspicious.exe` قد يكون بابًا خلفيًا دائمًا.
لذلك، قد تكون خطوة التحليل التالية هي تشغيل `suspicious.exe` في صندوق رمل ومحاولة استعادة خادم القيادة والتحكم.
## نتائج مفصلة
بتمرير العلامة `-vv` (للمخرجات المطولة جدًا)، يقوم capa بالإبلاغ بالضبط عن مكان العثور على دليل هذه القدرات.
هذا مفيد لسببين على الأقل: